



Há momentos em que uma nova tecnologia melhora a maneira como trabalhamos.
E há momentos em que uma tecnologia muda as suposições sobre as quais nossos sistemas foram construídos.
Acredito que a inteligência artificial cruzou essa linha.
O novo Darktrace Estado da Cibersegurança da IA 2026 A pesquisa entrevistou líderes e profissionais de segurança cibernética da 1,540 em todos os países da 14, com participantes que variam de CISOs e CIOs a arquitetos de segurança, analistas e respondentes de incidentes.
O relatório se concentra compreensivelmente no efeito da IA na superfície de ataque, ameaças cibernéticas, operações de segurança e tecnologia defensiva.
Mas lendo as descobertas, eu saí pensando em algo ainda maior.
A IA não está simplesmente criando novas ameaças à segurança cibernética. Está criando novos participantes em nossos relacionamentos de confiança digital.
Até recentemente, a maioria das arquiteturas de segurança empresarial eram construídas principalmente em torno de pessoas que usavam máquinas.
As máquinas começam a agir para as pessoas.
Isso muda tudo.
Os números nos dizem que essa transição já está em andamento
Várias descobertas da pesquisa da Darktrace merecem atenção:
92% dos entrevistados estão preocupados com as implicações de segurança dos agentes de IA sendo usados em toda a força de trabalho.
87% A IA está aumentando significativamente o número de ameaças que exigem atenção.
73% As ameaças movidas a IA já estão tendo um impacto significativo em sua organização.
92% As ameaças cibernéticas movidas por IA estão forçando-as a atualizar significativamente suas defesas.
77% As pilhas de segurança já usam IA generativa.
96% A IA melhora significativamente a velocidade e a eficiência com que eles trabalham.
Ainda apenas 14% Atualmente, a IA permite que a IA tome ações de remediação independentemente no SOC sem um ser humano no loop.
Essas duas últimas estatísticas são particularmente interessantes.
As organizações acreditam claramente nas capacidades da IA.
Eles são consideravelmente menos certos sobre sua autoridade.
E acho que eles estão certos em fazer essa distinção.
Inteligência e autoridade não são a mesma coisa
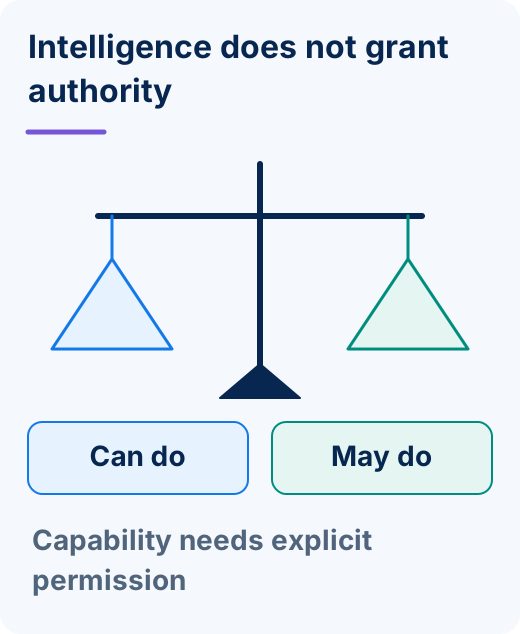
Um sistema de IA pode ser extraordinariamente capaz de determinar o que pode ser feito.
Isso não significa que deve determinar independentemente o que deve ser feito.
A Darktrace descobriu que o 92% dos entrevistados diz que precisa entender como a IA defensiva toma decisões antes que eles possam confiar nela, enquanto o 74% está limitando a autonomia da IA no SOC até que a explicabilidade melhore. Setenta por cento atualmente operam em um meio termo onde a IA pode agir, mas apenas com a aprovação humana.
Isso nos diz algo importante.
A indústria não está rejeitando a IA autônoma.
Está negociando os limites de autoridade da máquina.
E esses limites vão se tornar uma das questões de segurança cibernética mais importantes da próxima década.
O modelo de segurança de ontem foi construído em torno de atores humanos
Considere como a identidade corporativa tem funcionado tradicionalmente.
Um funcionário quer ter acesso a uma aplicação.
Nós estabelecemos identidade.
Nós autenticamos o funcionário.
Nós determinamos o que esse funcionário está autorizado a acessar.
Nós monitoramos a atividade resultante.
Conceitualmente, o modelo é bastante simples:
⁇ Aplicação humana
Os agentes da IA complicam essa relação.
Um funcionário pode autorizar um agente de IA.
Esse agente pode autenticar vários sistemas.
Esses sistemas podem fornecer acesso a informações confidenciais.
O agente pode invocar APIs.
Ele pode se comunicar com outro agente.
Pode iniciar fluxos de trabalho.
Pode fazer recomendações.
E, cada vez mais, pode tomar medidas.
Agora a nossa relação de confiança parece mais como:
Human ⁇ AI Agent ⁇ Aplicação ⁇ API ⁇ Dados ⁇ Outro agente
De quem realmente confiamos?
De quem é a autoridade exercida?
E onde essa autoridade deve parar?
Um agente de IA está se tornando uma identidade
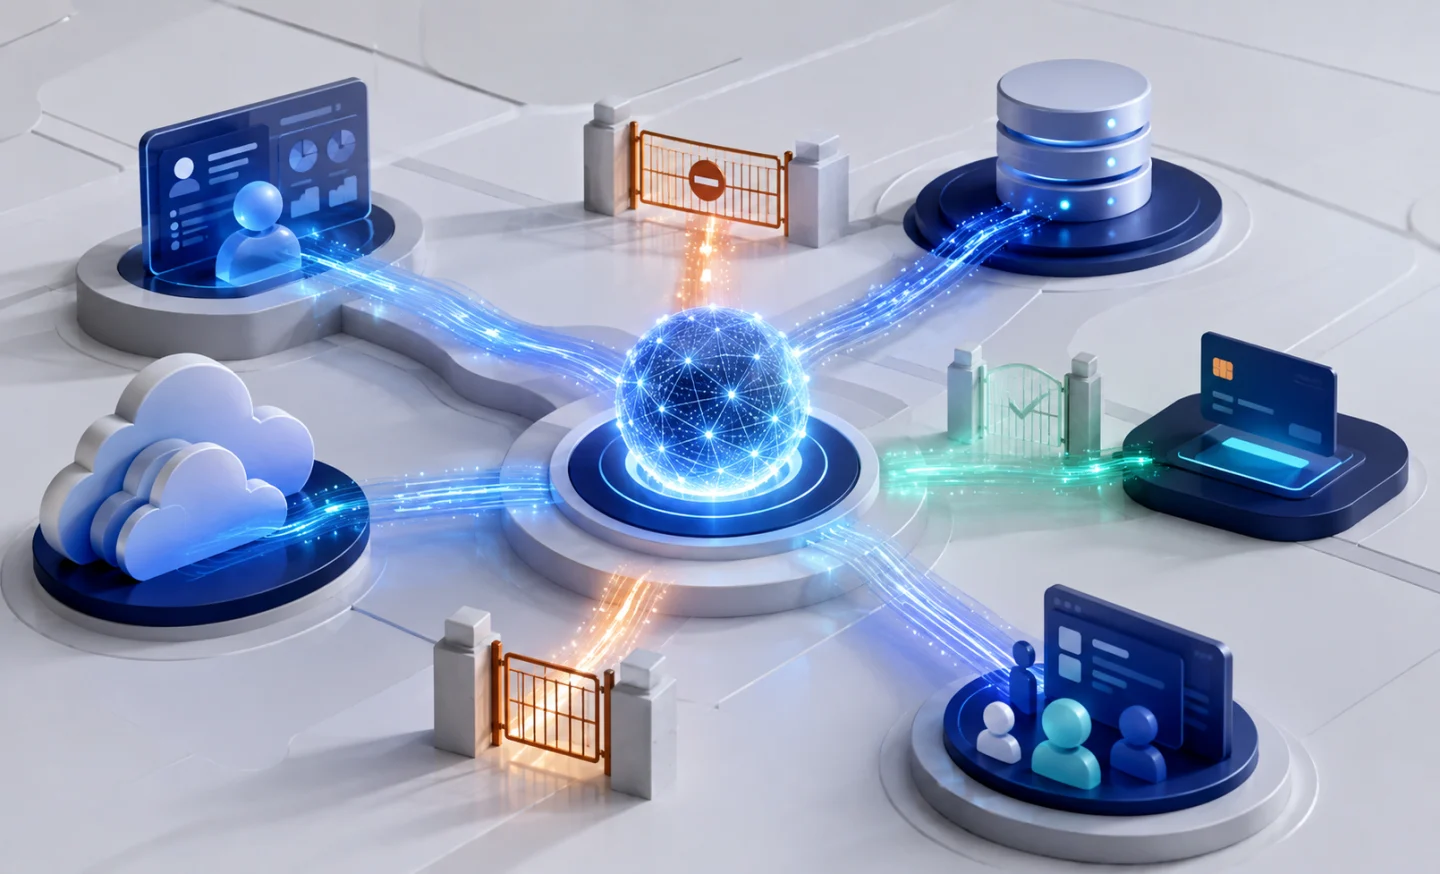
Esta é a mudança conceitual que eu acredito que muitas organizações precisam fazer.
Nós tendemos a falar sobre agentes de IA como ferramentas.
Do ponto de vista da segurança cibernética, cada vez mais precisamos pensar neles como atores.
Se um agente pode acessar dados, invocar APIs, se comunicar com aplicativos e tomar ações em nome de outra pessoa, então ele participa efetivamente de um ecossistema de identidade e autorização.
Isso significa que a segurança precisa saber mais do que se o agente existe.
Precisamos entender:
Quem o criou?
Quem o autorizou?
De quem é a autoridade que exerce?
Quais recursos ele pode acessar?
Que ações pode realizar?
Quanto tempo dura essa autoridade?
Que contexto muda essa autoridade?
Que ações requerem uma decisão humana?
É aqui que a segurança de identidade e a governança da IA começam a convergir.
A superfície de ataque não é mais apenas dispositivos e aplicações
A Darktrace encontrou uma preocupação substancial sobre as implicações de segurança da adoção da IA corporativa.
A exposição a dados sensíveis foi a principal preocupação, citada por 61% dos entrevistados, seguido por potenciais violações de segurança de dados e privacidade em 56%, uso indevido ou abuso de ferramentas de IA em 51%e vulnerabilidades de software em ferramentas de IA em 49%.
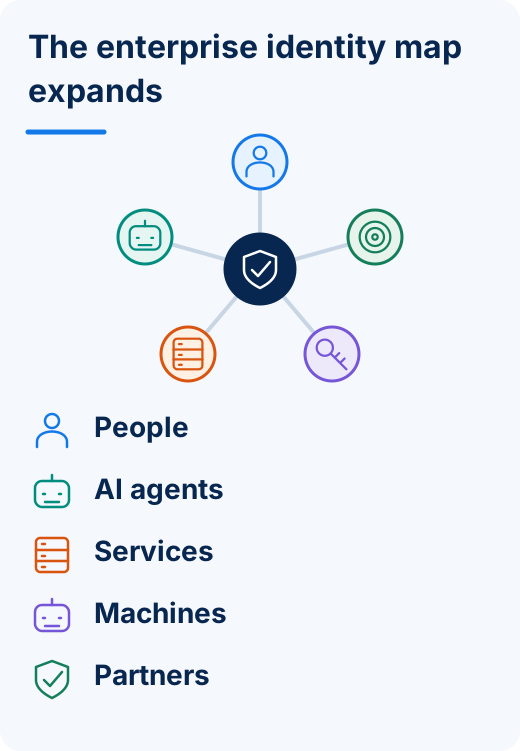
Essas preocupações fazem sentido porque a IA não simplesmente adiciona outro aplicativo à empresa.
Ele cria outro caminho através do qual a informação e a autoridade podem se mover.
Um funcionário pode colar informações confidenciais em um modelo externo.
Um agente pode acessar dados internos.
Um aplicativo de IA mal configurado pode expor informações.
Um agente com privilégios excessivos pode tomar ações muito além do que sua tarefa exige.
Uma identidade de máquina comprometida pode permitir que um invasor herde autoridade legítima.
A questão não é simplesmente Onde a IA está instalada.
É O que a IA pode alcançar e o que a IA pode fazer quando chegar lá.
AI também está fazendo o atacante melhor
Há um outro lado dessa transformação.
A IA não está apenas mudando a superfície de ataque da empresa.
Está mudando a economia de atacá-lo.
Darktrace relata que 87% dos entrevistados concordam que a IA está aumentando significativamente a sofisticação e a taxa de sucesso do malware.
A IA pode acelerar o reconhecimento, personalizar phishing, ajudar no desenvolvimento de malware, analisar informações roubadas e automatizar elementos de um ataque.
Mas acredito que uma das suas capacidades mais consequentes será personificação.
A IA pode fabricar cada vez mais os sinais que os seres humanos associam à legitimidade.
Um email convincente.
Um estilo de escrita familiar.
Uma voz clonada.
Uma imagem realista.
Uma mensagem de phishing personalizada.
Um site plausível.
Um pedido de negócios aparentemente legítimo.
Durante décadas, os seres humanos têm sido uma parte importante da decisão de segurança porque esperávamos que as pessoas reconhecessem quando algo não parecia certo.
A IA está constantemente corroendo a confiabilidade dessa suposição.
Quanto melhores as máquinas se tornarem nas aparências de fabricação, menos segurança pode depender das aparências como evidência de confiança.
É por isso que a identidade está se tornando tão importante
As descobertas da Darktrace apontam para uma corrida armamentista de IA.
Os atacantes estão usando a IA.
Defensores estão usando AI.
As organizações estão implantando a IA.
As equipes de segurança estão tentando governar a IA.
Mas por baixo de todos esses quatro desenvolvimentos é uma questão comum:
Em que confiamos?
Uma credencial?
Uma identidade?
Um dispositivo?
Um agente da IA?
Um pedido?
Um destino?
Uma acção?
Uma aprovação humana?
Nenhum deles deve necessariamente ser avaliado isoladamente.
Acredito que a confiança digital moderna precisa cada vez mais considerar uma relação mais ampla:
Identidade + Autenticação + Autorização + Intenção + Contexto + Destino
E à medida que os agentes de IA se tornam mais autônomos, precisamos adicionar outra coisa:
Autoridade Delegada.
Quem deu a máquina permissão para agir?
O Humano no Loop tem que ser o Humano Certo
A descoberta de que apenas o 14% dos profissionais de segurança atualmente permite que a IA tome medidas de correção de forma independente é encorajadora.
Mas simplesmente dizendo "Humano no loop" Não é o suficiente.
Imagine que um agente de IA identifique uma transação potencialmente fraudulenta de US $ 5 milhões e solicite aprovação.
Uma pessoa responde.
Problema resolvido?
Não necessariamente.
Quem é essa pessoa?
Será que estabelecemos a sua identidade?
Eles estão autorizados a aprovar essa transação?
Eles realmente iniciaram ou pretendem a interação?
Eles estão se comunicando com o sistema legítimo?
Um atacante poderia ter comprometido a conta?
Poderia a personificação gerada pela IA ter manipulado o ser humano para aprovar a ação?
A aprovação humana só acrescenta segurança quando podemos confiar no ser humano fornecendo a aprovação e o contexto em que essa aprovação ocorre.
É por isso que prefiro pensar em termos de o humano certo no loop certo no momento certo.
Fricção deve seguir conseq ⁇ ência
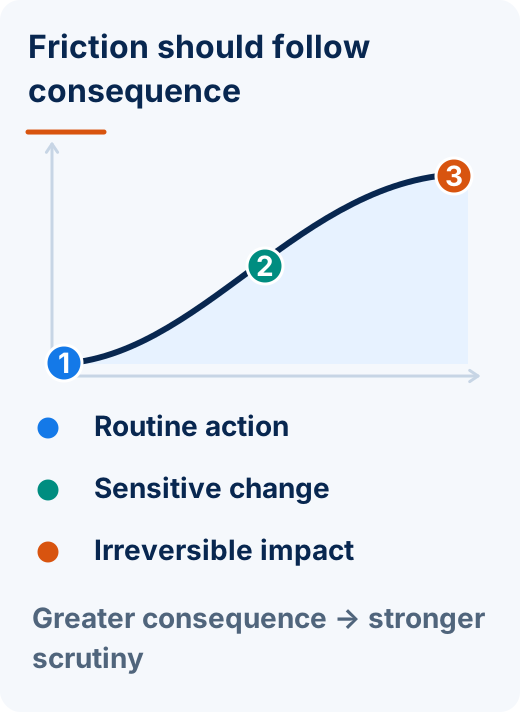
Isso não significa que toda ação de IA precisa de uma posição humana por trás dela.
Isso derrotaria muito do valor da IA.
Um agente de IA não deve precisar de aprovação executiva para agendar uma reunião.
Provavelmente não deve exigir intervenção para resumir um documento.
Mas transferir dinheiro?
Excluindo dados de produção?
Alterar privilégios de administrador?
Divulgando informações confidenciais do cliente?
Aprovar um empréstimo?
Modificação da infraestrutura crítica?
Essas ações merecem um nível diferente de confiança.
A resposta não é a fricção máxima em todos os lugares.
É atrito apropriado onde conseq ⁇ ência exige isso.
As ações de baixo risco podem permanecer altamente automatizadas.
Ações de maior risco podem desencadear uma autorização mais forte.
E as decisões mais consequentes podem exigir autoridade humana explicitamente autenticada.
É assim que a segurança cibernética se torna um facilitador da adoção da IA, em vez de um obstáculo para ela.
A perspectiva Identité®
É aqui que o nosso pensamento no Identité® continua a evoluir.
Nosso trabalho começou com uma simples observação sobre autenticação.
A autenticação tradicional historicamente se concentrou fortemente em provar o usuário para a organização.
Mas o phishing e a personificação digital expõem outro lado do relacionamento:
Como o usuário estabelece que o destino é legítimo?
Esse pensamento levou à nossa arquitetura patenteada Full Duplex Authentication® e a um modelo de confiança operando em ambas as direções.
Mas a AI está expandindo a questão.
O futuro não é simplesmente:
Podemos autenticar o humano?
Torna-se:
Podemos autenticar os participantes, estabelecer a legitimidade do relacionamento, determinar se a interação foi pretendida e controlar o que cada participante está autorizado a fazer?
Essa é uma arquitetura de segurança muito maior.
E eu acredito que é para onde a indústria de identidade está indo.
Não para outro fator.
Rumo melhor evidência de confiança.
A defesa da IA contra a IA é necessária, mas não suficiente
A pesquisa da Darktrace mostra forte confiança na IA defensiva.
E compreensivelmente assim.
Se os ataques operarem à velocidade da máquina, os defensores precisarão cada vez mais de máquinas capazes de detectar e responder à velocidade da máquina.
As equipes de segurança humana não podem investigar manualmente um volume infinitamente crescente de atividade gerada por máquinas.
Mas a IA defensiva não elimina o problema da confiança.
Isso torna a governança da confiança ainda mais importante.
Um sistema de IA defensivo com autoridade para isolar dispositivos, encerrar sessões, bloquear identidades ou modificar o acesso pode proteger uma organização extraordinariamente rapidamente.
Também pode criar enormes consequências se essa autoridade for exercida incorretamente.
A questão, portanto, não é simplesmente:
Quão inteligente é o sistema de segurança?
É:
Quanta autoridade devemos dar a essa inteligência?
A indústria da cibersegurança está entrando em sua era de autoridade
Durante anos, grande parte da segurança cibernética girou em torno do acesso.
Quem pode entrar?
Então a identidade tornou-se central.
Quem és tu?
AI introduz outra questão que pode, em última análise, tornar-se tão importante:
Quem, ou o quê, tem autoridade para agir?
Essa distinção importará enormemente à medida que os seres humanos delegarem cada vez mais o trabalho às máquinas.
Precisamos de arquiteturas de autenticação capazes de estabelecer identidades confiáveis.
Sistemas de autorização capazes de limitar a autoridade.
Contexto capaz de alterar essas permissões dinamicamente.
Intenção capaz de distinguir ações solicitadas das manipuladas.
E governança capaz de determinar quando as máquinas podem agir de forma independente e quando a autoridade humana deve retornar à decisão.
O relatório da Darktrace fornece evidências convincentes de que essa transição não é teórica.
Já está em andamento.
A questão não é se vamos confiar em IA
Nós vamos.
Em muitos casos, já o fazemos.
A IA ajudará a defender redes, analisar ameaças, escrever software, comunicar com clientes, gerenciar fluxos de trabalho, fazer recomendações e executar tarefas cada vez mais reservadas para as pessoas.
Os benefícios econômicos são simplesmente muito significativos para ignorar.
Portanto, a questão não é se as organizações devem confiar na IA.
A pergunta mais útil é:
Em que circunstâncias, com que identidade, possuindo qual autoridade, operando dentro de quais limites, deve-se confiar na AI para agir?
Esse é o desafio de segurança cibernética escondido dentro da revolução da IA.
Porque inteligência e confiança não são intercambiáveis.
Capacidade não é autoridade.
Quanto mais inteligência damos às máquinas, mais deliberadamente devemos proteger a autoridade humana.
A IA pode determinar o que pode ser feito. A confiança deve determinar o que deve ser permitido.