



Hay momentos en que una nueva tecnología mejora la forma en que trabajamos.
Y luego hay momentos en que una tecnología cambia las suposiciones en las que se construyeron nuestros sistemas.
Creo que la inteligencia artificial ha cruzado esa línea.
Darktrace es nuevo Estado de la ciberseguridad de AI 2026 La investigación encuestada a los líderes y profesionales de ciberseguridad de 1,540 en los países de 14, con participantes que van desde CISOs y CIOs hasta arquitectos de seguridad, analistas y respondedores de incidentes.
Es comprensible que el informe se centre en el efecto de IA sobre la superficie del ataque, amenazas cibernéticas, operaciones de seguridad y tecnología defensiva.
Pero al leer los hallazgos, salí pensando en algo aún más grande.
La IA no solo está creando nuevas amenazas de ciberseguridad, sino que está creando nuevos participantes en nuestras relaciones de confianza digital.
Hasta hace poco, la mayoría de las arquitecturas de seguridad empresarial se construían principalmente en torno a personas que utilizaban máquinas.
Ahora las máquinas están empezando a actuar para la gente.
Eso lo cambia todo.
Los números nos dicen que esta transición ya está en curso
Varios hallazgos de la investigación de Darktrace merecen atención:
92% a los encuestados les preocupan las consecuencias para la seguridad de que los agentes de IA se utilicen en toda la fuerza de trabajo.
87% dicen que AI está aumentando significativamente el número de amenazas que requieren atención.
73% dicen que las amenazas con IA ya están teniendo un impacto significativo en su organización.
92% dicen que las amenazas cibernéticas impulsadas por IA les están obligando a mejorar significativamente sus defensas.
77% de las pilas de seguridad ya utilizan la inteligencia artificial generativa.
96% dicen que la IA mejora significativamente la velocidad y la eficiencia con la que trabajan.
Sin embargo, sólo 14% actualmente permite a IA tomar medidas de rehabilitación de forma independiente en el SOC sin un humano en el bucle.
Estas dos últimas estadísticas son particularmente interesantes.
Las organizaciones creen claramente en las capacidades de IA.
Son considerablemente menos seguros de su autoridad.
Y creo que tienen razón al hacer esa distinción.
La inteligencia y la autoridad no son lo mismo
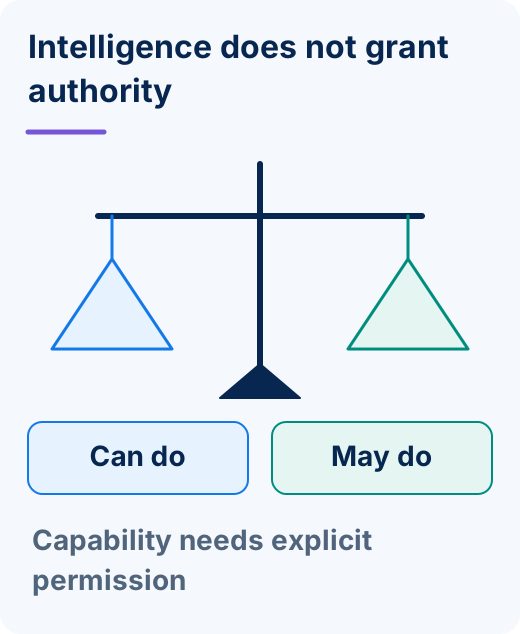
Un sistema de IA puede ser extraordinariamente capaz de determinar lo que puede ya está.
Eso no significa que deba determinar independientemente lo que debe ya está.
Darktrace encontró que 92% de los encuestados dice que necesita entender cómo la IA defensiva toma decisiones antes de que puedan confiar en ella, mientras que 74% está limitando la autonomía de la IA en el SOC hasta que mejore la explicabilidad.
Eso nos dice algo importante.
La industria no está rechazando la IA autónoma.
Está negociando los límites de autoridad de la máquina.
Y esos límites se convertirán en uno de los temas de ciberseguridad más importantes de la próxima década.
El modelo de seguridad de ayer fue construido alrededor de actores humanos
Considere cómo la identidad empresarial ha funcionado tradicionalmente.
Un empleado quiere acceso a una solicitud.
Establecemos la identidad.
Autenticamos al empleado.
Determinamos a qué empleado está autorizado a acceder.
Monitorizamos la actividad resultante.
Conceptualmente, el modelo es bastante sencillo:
Humano → Aplicación
Los agentes de inteligencia artificial complican esa relación.
Un empleado puede autorizar a un agente de inteligencia artificial.
Ese agente puede autenticarse en varios sistemas.
Estos sistemas pueden proporcionar acceso a información sensible.
El agente puede invocar APIs.
Puede comunicarse con otro agente.
Puede iniciar flujos de trabajo.
Puede formular recomendaciones.
Y cada vez más, puede tomar medidas.
Ahora nuestra relación de confianza se parece más a:
Humano → AI Agent → Aplicación → API → Datos → Otro agente
Entonces, ¿en quién estamos confiando realmente?
¿De quién es la autoridad que se está ejerciendo?
¿Y dónde debería detenerse esa autoridad?
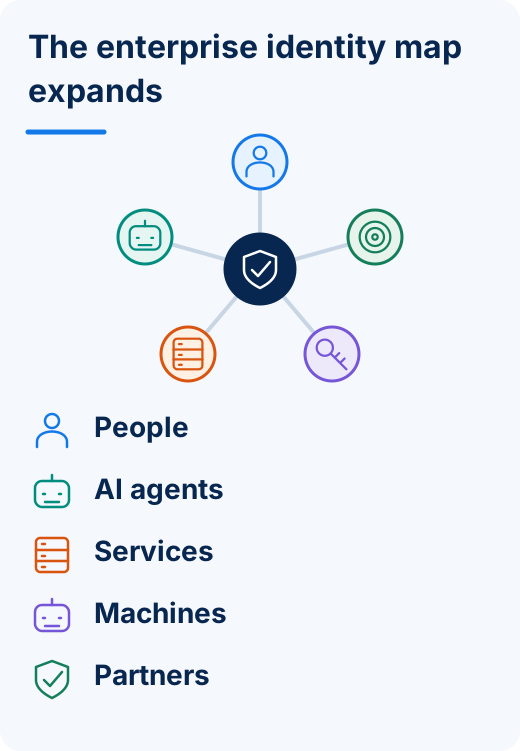
Un agente de IA se está convirtiendo en una identidad
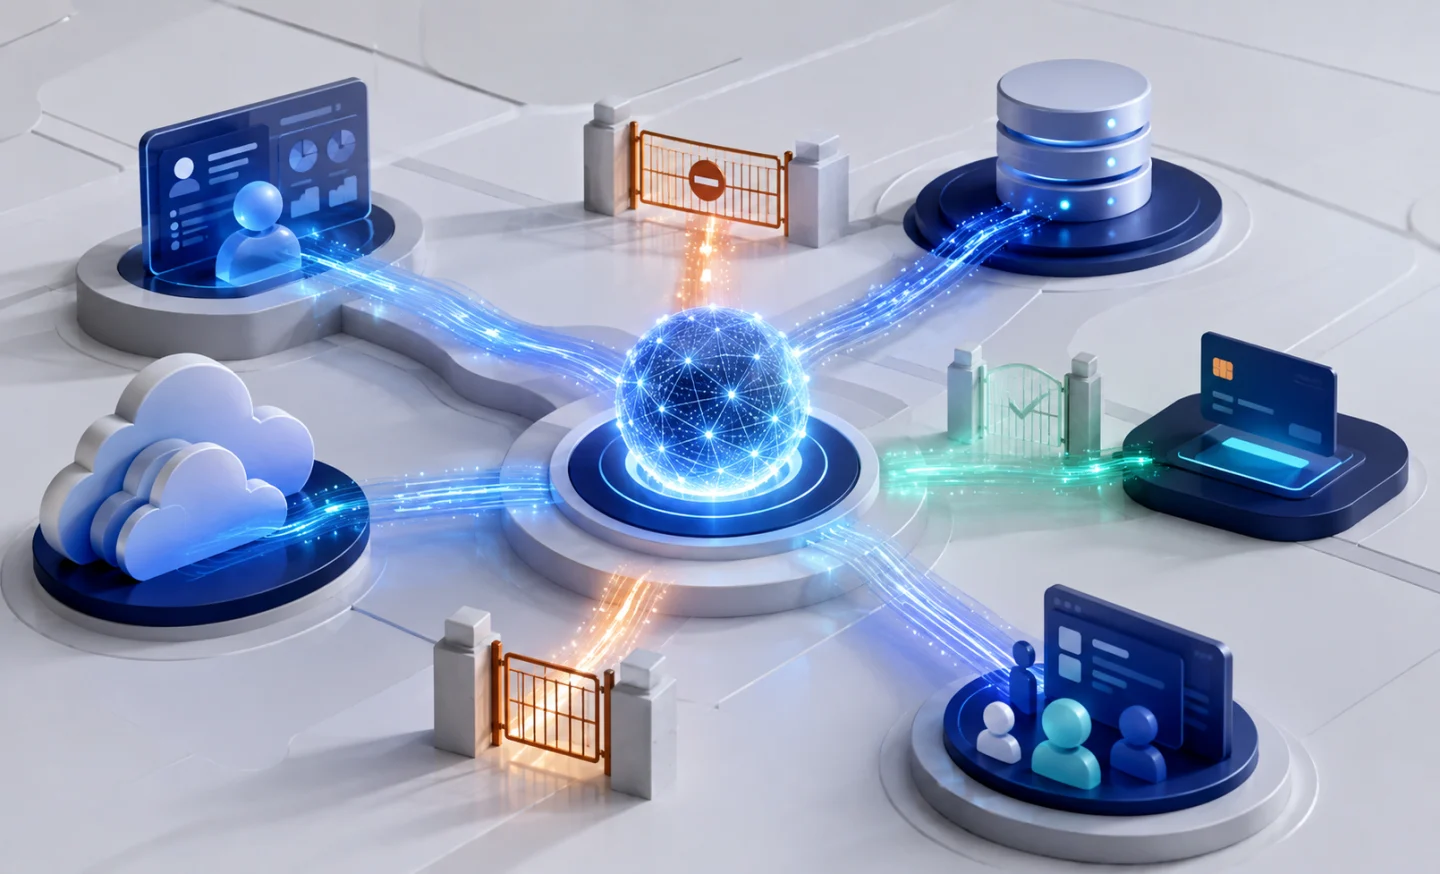
Este es el cambio conceptual que creo que muchas organizaciones necesitan hacer.
Tendemos a hablar de agentes de IA como herramientas.
Desde una perspectiva de ciberseguridad, cada vez necesitamos pensar en ellos como actores.
Si un agente puede acceder a datos, invocar APIs, comunicarse con aplicaciones y tomar acciones en nombre de otra persona, entonces participa efectivamente en un ecosistema de identidad y autorización.
Eso significa que la seguridad necesita saber más que si el agente existe.
Tenemos que entender:
¿Quién lo creó?
¿Quién lo autorizó?
¿De quién es la autoridad que está ejerciendo?
¿A qué recursos puede acceder?
¿Qué acciones puede realizar?
¿Cuánto tiempo dura esa autoridad?
¿Qué contexto cambia esa autoridad?
¿Y qué acciones requieren una decisión humana?
Aquí es donde la seguridad de la identidad y la gobernanza de la IA comienzan a converger.
La superficie de ataque ya no es sólo dispositivos y aplicaciones
Darktrace encontró una preocupación sustancial sobre las implicaciones de seguridad de la adopción de la empresa AI.
La exposición a datos sensibles fue la principal preocupación, citada por 61% de los encuestados, seguidos de posibles violaciones de la seguridad de los datos y la privacidad en 56%, uso indebido o abuso de herramientas de IA en 51%, y vulnerabilidades de software en herramientas de IA en 49%.
Esas preocupaciones tienen sentido porque IA no se limita a añadir otra aplicación a la empresa.
Crea otro camino a través del cual la información y la autoridad pueden moverse.
Un empleado puede pegar información confidencial en un modelo externo.
Un agente puede acceder a los datos internos.
Una aplicación de IA mal configurada puede exponer información.
Un agente con privilegios excesivos puede tomar acciones mucho más allá de lo que su tarea requiere.
Una identidad de máquina comprometida puede permitir que un atacante herede autoridad legítima.
El problema no es simplemente donde se instale IA.
Lo es lo que la IA puede alcanzar y lo que la IA puede hacer una vez que llegue allí.
La IA también está mejorando al atacante
Hay otro lado en esta transformación.
La IA no está simplemente cambiando la superficie de ataque empresarial.
Está cambiando la economía de atacarlo.
Darktrace informa que 87% de los encuestados están de acuerdo IA está aumentando significativamente la sofisticación y la tasa de éxito de malware.
La IA puede acelerar el reconocimiento, personalizar el phishing, ayudar al desarrollo de malware, analizar la información robada y automatizar los elementos de un ataque.
Pero creo que una de sus capacidades más consecuentes será Suplantación.
La IA puede fabricar cada vez más las señales que los seres humanos asocian con la legitimidad.
Un email convincente.
Un estilo de escritura familiar.
Una voz clonada.
Una imagen realista.
Un mensaje de phishing personalizado.
Un sitio web plausible.
Una solicitud de negocios aparentemente legítima.
Durante décadas, los humanos han sido una parte importante de la decisión de seguridad porque esperábamos que la gente reconociera cuando algo no se veía bien.
La IA está erosionando constantemente la fiabilidad de esa suposición.
Cuanto mejores sean las máquinas en las apariencias de fabricación, menos seguridad puede depender de las apariencias como evidencia de confianza.
Por eso la identidad se está volviendo tan importante
Los hallazgos de Darktrace apuntan a una carrera de armamentos de IA.
Los atacantes están usando IA.
Los defensores están usando IA.
Las organizaciones están desplegando IA.
Los equipos de seguridad están tratando de gobernar AI.
Pero debajo de los cuatro acontecimientos hay una pregunta común:
¿En qué confiamos?
¿Una credencial?
¿Una identidad?
¿Un dispositivo?
¿Un agente de inteligencia artificial?
¿Una petición?
¿Un destino?
¿Una acción?
¿Una aprobación humana?
Ninguno de ellos debe ser necesariamente evaluado aisladamente.
Creo que la confianza digital moderna necesita cada vez más considerar una relación más amplia:
Identidad + Autenticación + Autorización + Intención + Contexto + Destino
Y a medida que los agentes de IA se vuelven más autónomos, necesitamos añadir algo más:
Autoridad delegada.
¿Quién le dio permiso a la máquina para actuar?
El humano en el bucle tiene que ser el humano correcto
La conclusión de Darktrace de que sólo 14% de profesionales de seguridad actualmente permite a AI tomar medidas de rehabilitación de forma independiente es alentadora.
Pero simplemente diciendo "humano en el bucle" No es suficiente.
Imagine que un agente de IA identifica una transacción potencialmente fraudulenta de $5 millones y solicita aprobación.
Una persona responde.
¿Problema resuelto?
No necesariamente.
¿Quién es esa persona?
¿Hemos establecido firmemente su identidad?
¿Están autorizados a aprobar esa transacción?
¿Iniciaron o intentaron realmente la interacción?
¿Se comunican con el sistema legítimo?
¿Podría un atacante haber comprometido la cuenta?
¿Podría la imitación generada por IA haber manipulado al humano para aprobar la acción?
La aprobación humana sólo añade seguridad cuando podemos confiar en el ser humano que proporciona la aprobación y el contexto en el que se produce esa aprobación.
Por eso prefiero pensar en términos de el humano derecho en el bucle correcto en el momento adecuado.
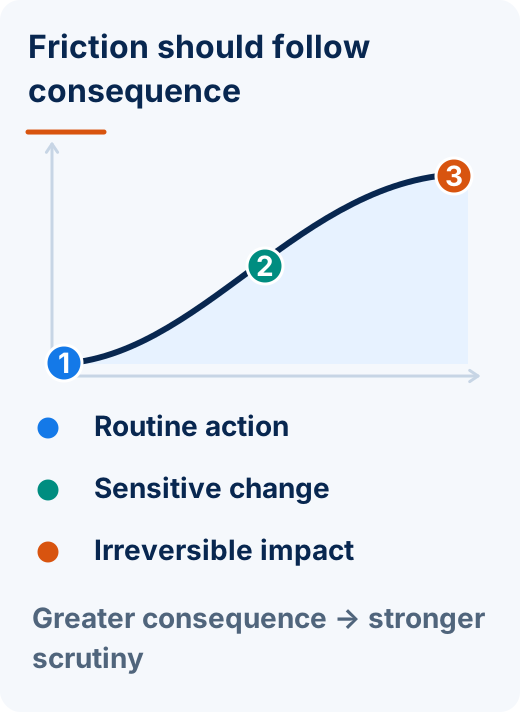
La fricción debe seguir la consecuencia
Esto no significa que cada acción de IA necesite un ser humano detrás de ella.
Eso derrotaría gran parte del valor de AI.
Un agente de inteligencia artificial no debería necesitar aprobación ejecutiva para programar una reunión.
Probablemente no debería requerir intervención para resumir un documento.
¿Pero transferir dinero?
¿Borrar los datos de producción?
¿Cambiando los privilegios de administrador?
¿Desvelar información confidencial de los clientes?
¿Aprobar un préstamo?
¿Modificar la infraestructura crítica?
Esas acciones merecen un nivel diferente de confianza.
La respuesta no es la máxima fricción en todas partes.
Lo es una fricción apropiada cuando la consecuencia lo exija.
Las acciones de bajo riesgo pueden seguir siendo altamente automatizadas.
Las acciones de mayor riesgo pueden desencadenar una mayor autorización.
Y las decisiones más consecuentes pueden requerir una autoridad humana explícitamente autenticada.
Así es como la ciberseguridad se convierte en un facilitador de la adopción de IA en lugar de un obstáculo para ello.
La perspectiva Identité®
Aquí es donde nuestro pensamiento en Identité® continúa evolucionando.
Nuestro trabajo comenzó con una simple observación sobre la autenticación.
La autenticación tradicional se ha concentrado históricamente en demostrar al usuario a la organización.
Pero el phishing y la suplantación digital exponen otro lado de la relación:
¿Cómo establece el usuario que el destino es legítimo?
Ese pensamiento llevó a nuestra arquitectura patentada Full Duplex Authentication® y a un modelo de confianza que funcionaba en ambas direcciones.
Pero AI está expandiendo la pregunta.
El futuro no es simplemente:
¿Podemos autenticar al humano?
Se convierte en:
¿Podemos autenticar a los participantes, establecer la legitimidad de la relación, determinar si la interacción fue la intención, y controlar lo que cada participante está autorizado a hacer?
Esa es una arquitectura de seguridad mucho más grande.
Y creo que ahí es donde se dirige la industria de la identidad.
No hacia otro factor.
Hacia mejor evidencia de confianza.
AI Defenderse de AI es necesario, pero no es suficiente
La investigación de Darktrace muestra una fuerte confianza en la IA defensiva.
Y es comprensible que sí.
Si los ataques funcionan a velocidad de la máquina, los defensores necesitarán cada vez más máquinas capaces de detectar y responder a la velocidad de la máquina.
Los equipos de seguridad humana no pueden investigar manualmente un volumen de actividad generada por máquinas que se expande sin cesar.
Pero la IA defensiva no elimina el problema de confianza.
Hace aún más importante la gobernanza de la confianza.
Un sistema de IA defensivo con la autoridad de aislar dispositivos, terminar sesiones, bloquear identidades o modificar el acceso puede proteger a una organización extraordinariamente rápidamente.
También puede provocar enormes consecuencias si esa autoridad se ejerce incorrectamente.
Por lo tanto, la pregunta no es simplemente:
¿Qué tan inteligente es el sistema de seguridad?
Se trata de:
¿Cuánta autoridad deberíamos dar a esa inteligencia?
La industria de la ciberseguridad está entrando en su era de autoridad
Durante años, gran parte de la ciberseguridad giró en torno al acceso.
¿Quién puede entrar?
Entonces la identidad se convirtió en central.
¿Quién eres?
AI introduce otra pregunta que en última instancia puede llegar a ser igual de importante:
¿Quién, o qué, tiene la autoridad para actuar?
Esa distinción importará enormemente a medida que los seres humanos deleguen cada vez más el trabajo a las máquinas.
Necesitaremos arquitecturas de autenticación capaces de establecer identidades confiables.
Sistemas de autorización capaces de limitar la autoridad.
Contexto capaz de cambiar esos permisos dinámicamente.
Intención capaz de distinguir las acciones solicitadas de las manipuladas.
Y gobierno capaz de determinar cuándo las máquinas pueden actuar de manera independiente y cuándo la autoridad humana debe volver a la decisión.
El informe de Darktrace proporciona evidencia convincente de que esta transición no es teórica.
Ya está en marcha.
La pregunta no es si confiaremos en IA
Lo haremos.
En muchos casos, ya lo hacemos.
AI ayudará a defender redes, analizar amenazas, escribir software, comunicarse con los clientes, gestionar flujos de trabajo, hacer recomendaciones y realizar cada vez más tareas reservadas a las personas.
Los beneficios económicos son simplemente demasiado importantes para ignorarlos.
Así que la pregunta no es si las organizaciones deben confiar en IA.
La pregunta más útil es:
¿En qué circunstancias, con qué identidad, con qué autoridad, operando dentro de qué límites, debe confiarse en que actúe la IA?
Ese es el desafío de ciberseguridad escondido dentro de la revolución de la IA.
Porque la inteligencia y la confianza no son intercambiables.
Y la capacidad no es autoridad.
Cuanto más inteligencia le damos a las máquinas, más deliberadamente debemos proteger la autoridad humana.
La IA puede determinar lo que se puede hacer. La confianza debe determinar lo que se debe permitir.