




Por qué los sitios web impostores son una de las amenazas más rápidas de ciberseguridad — y cómo la autenticación mutua los detiene
Imagine recibir un correo electrónico de su banco pidiéndole que verifique su cuenta.
El logotipo es correcto.
Los colores coinciden.
El sitio web parece idéntico a lo real.
La URL incluso parece legítima a primera vista.
Sin pensarlo dos veces, introduce tu nombre de usuario, contraseña y código de autenticación.
Sólo más tarde descubres que nunca iniciaste sesión en tu banco.
Le diste tus credenciales directamente a un cibercriminal.
Esto ya no es un ataque aislado.
Es una de las amenazas de más rápido crecimiento que enfrentan las empresas y los consumidores hoy en día.
Los cibercriminales están creando sitios web impostores, dominios parecidos, y Sitios de suplantación de marca específicamente diseñado para engañar a los usuarios a creer que están interactuando con una organización de confianza. Estos sitios a menudo difieren del dominio legítimo por un solo carácter, un dominio de nivel superior diferente (.net en lugar de .com), un guión o un carácter Unicode visualmente similar. Su éxito depende de la explotación de la confianza humana, no de las hazañas técnicas sofisticadas. Blogs de Cisco
La lamentable realidad es que incluso la autenticación multifactorial tradicional (MFA) puede no proteger a los usuarios si se están autenticando en el sitio web equivocado.
El futuro de la autenticación no es simplemente verificar al usuario.
Está verificando tanto el usuario como el sitio web.
¿Qué es Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, plataforma de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución empresarial de Plataforma como Servicio (PaaS).
A diferencia de la autenticación tradicional, que se centra casi exclusivamente en probar la identidad del usuario, Full Duplex Authentication® realiza autenticación mutua. El usuario autentica el sitio web y el sitio web debe autenticarse al usuario antes de que se conceda el acceso.
Autenticación alimentada por FDA también está diseñada para la continuidad de negocios a través de Autenticación de PIN de emergencia y Respaldo seguro y restauración, permitiendo a los usuarios recuperar perfiles de autenticación en cuestión de minutos, manteniendo una fuerte seguridad.
Esta capacidad de autenticación mutua cambia fundamentalmente el modelo de seguridad.
En lugar de preguntar sólo:
"¿Es este el usuario correcto?"
FDA también pregunta:
"¿Es este el sitio web legítimo?"
El creciente problema de los sitios web impostores
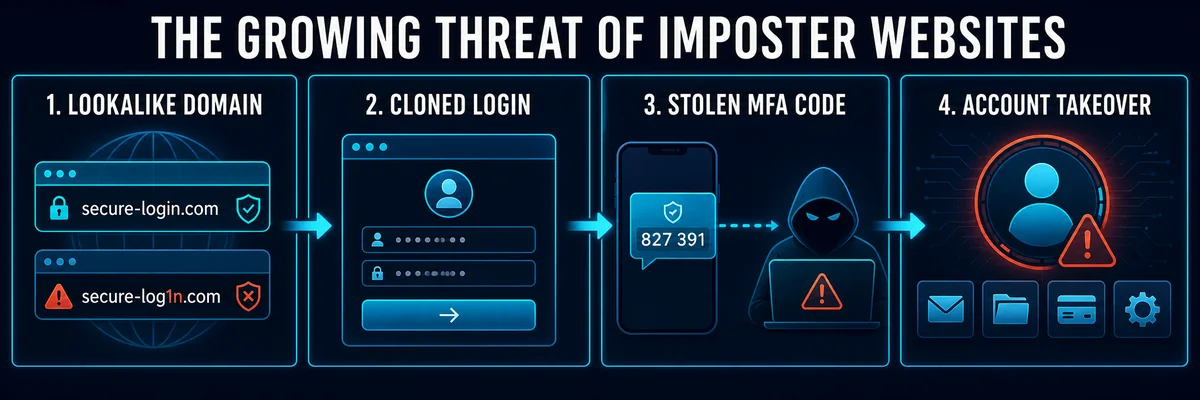
Los cibercriminales han descubierto algo importante.
A menudo es más fácil engañar a la gente que hackear sistemas.
En lugar de atacar una infraestructura corporativa bien defendida, los atacantes simplemente construyen copias convincentes de sitios web legítimos.
Estos sitios fraudulentos pueden utilizar:
Nombres de dominio parecidos
Dominios tiposquated
Páginas de acceso clonadas
Logotipos de empresa robados
Marca copiada
Falsos certificados SSL
Interfaces de usuario casi idénticas
Su objetivo es simple:
Convencer a los usuarios de entregar voluntariamente:
Nombres de usuario
Contraseñas
Códigos MFA
Información bancaria
Información personal
Credenciales de las empresas
Las campañas de suplantación de marca utilizando dominios parecidos se han vuelto cada vez más sofisticadas, dependiendo de variaciones sutiles de dominio y de sitios web clonados convincentes que son difíciles de distinguir para los usuarios de sitios legítimos. Las organizaciones ahora monitorean los dominios y sitios web falsos debido a que estos ataques siguen creciendo en escala y efectividad. Bolster AI
Por qué funcionan estos ataques
La mayoría de los usuarios no inspeccionan cuidadosamente cada URL.
Los atacantes saben esto.
Registran dominios tales como:
paypal.com (capital "I" en lugar de "l")
micr0soft-login.com
amaz0n-support.net
companyname-login.com
En un teléfono móvil...
Bajo presión de tiempo...
O después de hacer clic en un enlace de correo electrónico...
Las diferencias son casi imposibles de notar.
El ataque no explota el software.
Explota la confianza.
La investigación en dominios parecidos muestra que estos ataques son efectivos porque las personas reconocen naturalmente patrones visuales familiares y a menudo pasan por alto diferencias sutiles en los nombres de dominio, especialmente cuando actúan rápidamente. Infoblox
¿Por qué MFA tradicional no es suficiente
Muchas organizaciones creen:
"Tenemos MFA, así que el phishing no puede hacernos daño".
Desafortunadamente, eso no siempre es cierto.
Considere lo que sucede durante un ataque típico de phishing.
El usuario:
Visita el sitio web falso.
Introduce un nombre de usuario.
Introduce una contraseña.
Recibe un aviso MFA.
Introduce el código de una sola vez.
El atacante envía inmediatamente esa información al sitio web legítimo.
El sitio legítimo autentica al atacante.
El usuario cree que ha iniciado sesión con éxito.
El MFA tradicional verificó al usuario.
Nunca verificó el sitio web.
Esos son los ataques de debilidad que explotan.
La pieza que falta: autenticación mutua
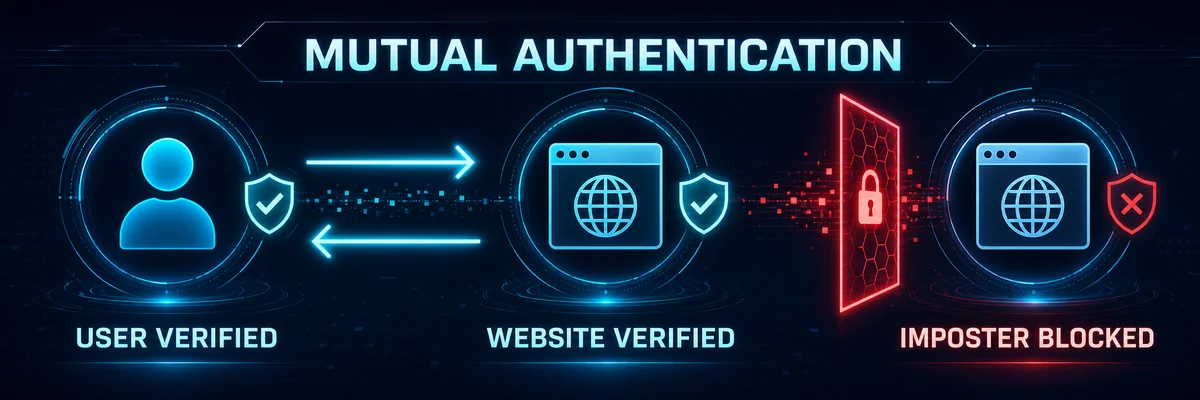
Aquí es donde la autenticación powered por Full Duplex Authentication® cambia la ecuación.
La autenticación tradicional hace una pregunta:
"¿Puede el usuario probar quiénes son?"
FDA pregunta dos:
¿Puede el usuario probar quiénes son?
¿Puede el sitio web probar que es el destino legítimo?
La autenticación sólo tiene éxito cuando ambas partes se autentifiquen mutuamente con éxito.
Esto se conoce como autenticación mutua, y es una de las maneras más eficaces de derrotar a los sitios web impostores.
Por qué fallan los sitios web de impostor contra Full Duplex Authentication®
Esto es lo que sucede cuando un atacante clona un sitio web legítimo.
Pueden copiar con éxito:
Los gráficos
El HTML
El branding
La página de inicio de sesión
La experiencia del usuario
Pero ellos no puede completar con éxito su lado del proceso de autenticación mutua.
Debido a que el sitio web fraudulento no puede autenticarse criptográficamente como el servicio legítimo, Full Duplex Authentication® se niega a establecer confianza.
El sitio web impostor falla.
El login nunca se completa.
No se entregan credenciales.
No se establece ninguna sesión de autenticación.
En otras palabras:
El sitio web falso puede imitar su apariencia.
No puede imitar tu identidad.
Esa es una ventaja fundamental sobre la autenticación tradicional basada en contraseñas y OTP.
Más allá de la resistencia al phishing: Continuidad de los negocios
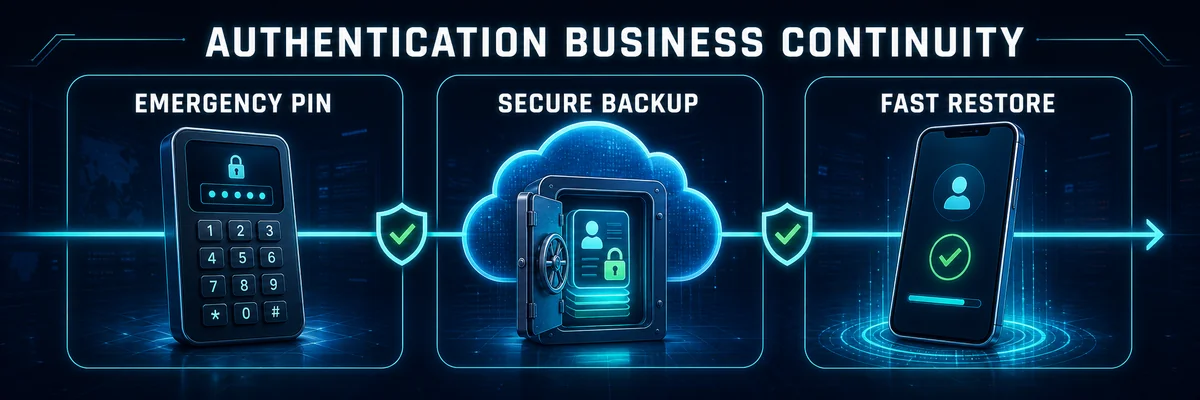
La autenticación fuerte no sólo debería detener a los atacantes.
También debe mantener a los usuarios legítimos trabajando.
Autenticación alimentada por Full Duplex Authentication® fue diseñado en torno a la resiliencia operativa.
Suceden acontecimientos inesperados.
Los teléfonos están perdidos.
El hardware falla.
Los empleados viajan.
La autenticación debe continuar funcionando de forma segura.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, los usuarios autorizados pueden autenticarse de forma segura utilizando un PIN de emergencia cuando su dispositivo de autenticación principal no esté disponible temporalmente.
Los empleados siguen trabajando.
Los atacantes no.
Respaldo seguro y restauración
Organizaciones que utilizan PasswordFree® o NoPass™ puede activar Respaldo seguro y restauración.
Los perfiles de autenticación se pueden respaldar de forma segura hasta:
Almacenamiento en la nube seguro
Infraestructura de redes corporativas
Cuando un dispositivo de reemplazo está disponible, los usuarios restauran su perfil de autenticación.
La mayoría de los usuarios están operativos de nuevo en menos de dos minutos.
El negocio continúa.
Elegir la plataforma de autenticación correcta
Diferentes organizaciones requieren diferentes modelos de despliegue.
PasswordFree® — Autenticación de la nube sin compromiso
Organizaciones que buscan un despliegue rápido a menudo escogen PasswordFree®, la plataforma de autenticación de Software como Servicio de Identité.
PasswordFree® proporciona:
autenticación sin contraseña
Autenticación mutua con FDA
Protección contra sitios web impostores
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Administración simplificada
Reducción del volumen de trabajo del servicio de asistencia a los usuarios
NoPass™ — Autenticación empresarial sin compromiso
A menudo se despliegan organizaciones que requieren un mayor control NoPass™, impulsado por Full Duplex Authentication®.
NoPass™ admite:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Despliegue local
Entornos en la nube controlados por el cliente
Integración con tecnologías de autenticación de terceros, incluyendo claves de seguridad de hardware compatibles, como YubiKey®
Muchas instituciones financieras, organizaciones de salud, agencias gubernamentales y otras empresas altamente reguladas eligen NoPass™ porque combina la integración de la identidad empresarial con una fuerte protección contra los ataques de identidad modernos y les permite mantener el control directo sobre la infraestructura de autenticación.
Cómo los individuos pueden protegerse a sí mismos
Incluso con la autenticación moderna, los usuarios deben permanecer vigilantes.
Los buenos hábitos de seguridad incluyen:
Escriba direcciones importantes del sitio web en lugar de hacer clic en enlaces de correo electrónico.
Verifique los nombres de dominio cuidadosamente antes de iniciar sesión.
Marcador de sitios web de negocios de uso frecuente.
Tenga cuidado con los correos electrónicos urgentes que solicitan acción inmediata.
Informe de sitios web sospechosos a su equipo de TI o seguridad.
Adoptar autenticación sin contraseña resistente al phishing siempre que sea posible.
La tecnología y la conciencia de los usuarios trabajan mejor juntos.
La perspectiva Identité
La industria de la ciberseguridad lleva décadas preguntando:
"¿Cómo verificamos al usuario?"
Eso es sólo la mitad del problema.
Los atacantes ya no se centran exclusivamente en robar contraseñas.
Construyen sitios web falsos convincentes y esperan a que los usuarios legítimos se autentifiquen.
La siguiente evolución de la autenticación no es simplemente más fuerte MFA.
Lo es autenticación mutua.
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
Requeriendo tanto el usuario como el sitio web para autenticarse entre sí, FDA elimina una de las mayores debilidades en la autenticación tradicional.
Añadir Autenticación de PIN de emergencia, Respaldo seguro y restauración, y la verificación de identidad sin contraseña, y las organizaciones ganan más que una mayor seguridad cibernética.
Ellos ganan confianza en que los empleados se conectan a la derecha sistemas, no sólo iniciar sesión de forma segura.
Porque en el panorama de amenazas de hoy, verificar al usuario es sólo la mitad de la batalla.
También debe verificar el sitio web.