




Imagina hacer algo que probablemente has hecho cientos de veces.
Tienes que revisar tu cuenta bancaria.
En lugar de escribir la dirección del banco, usted la busca.
El nombre familiar aparece cerca de la parte superior de los resultados. Haces clic.
El sitio web se ve bien.
Logotipo. Colores. Pantalla de acceso. Todo lo que esperas que esté.
El sitio le pide que autentifique.
Así es.
Sólo hay un problema.
Eres real. El sitio web no lo es.
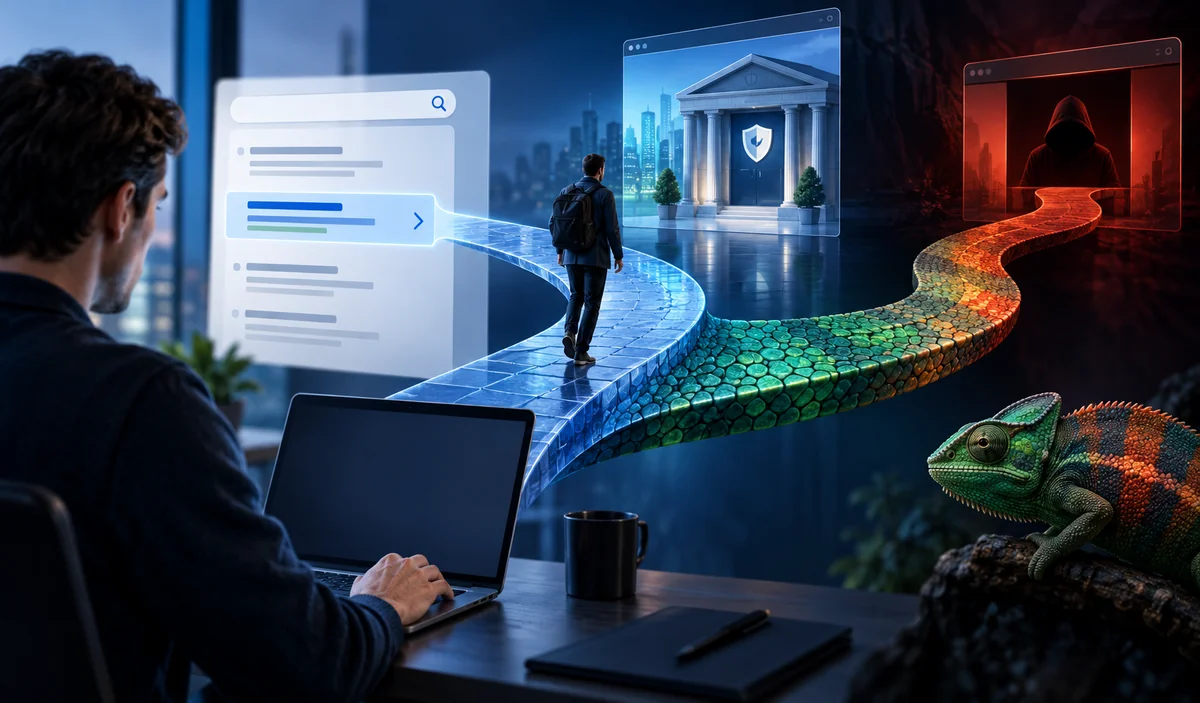
Ese escenario está en el centro de algunas nuevas investigaciones fascinantes del equipo de expertos en inteligencia e investigación (FIRE) de Fortra. En Q2 2026, sus investigadores observaron un más que el aumento de 40% en una técnica que han llamado “Envenenamiento de Chameleon SEO.” Los atacantes manipulan los resultados de búsqueda para que los sitios web financieros fraudulentos puedan aparecer prominentemente cuando la gente busca cosas como el portal de clientes de su banco o el inicio de sesión de la tarjeta de crédito. (Fortra)
Eso es bastante preocupante.
Pero la parte inteligente es lo que pasa después.
El sitio fraudulento puede cambiar efectivamente su apariencia dependiendo de quién está visitando.
Si un escáner de seguridad o analista visita el dominio directamente, puede ver una página inactiva o falso 404.
Pero cuando un cliente ordinario alcanza exactamente el mismo dominio de un resultado de búsqueda envenenado, el sitio reconoce cómo llegaron y sirve la página de phishing en su lugar. Fortra dice que estos sitios pueden permanecer activos durante días o semanas porque el escaneo convencional puede nunca ver lo que la víctima ve. (Fortra)
Es inteligente.
Es inquietante.
Y creo que expone un problema mucho mayor con la forma en que hemos pensado tradicionalmente sobre la autenticación.
Seguimos preguntando al usuario la misma pregunta
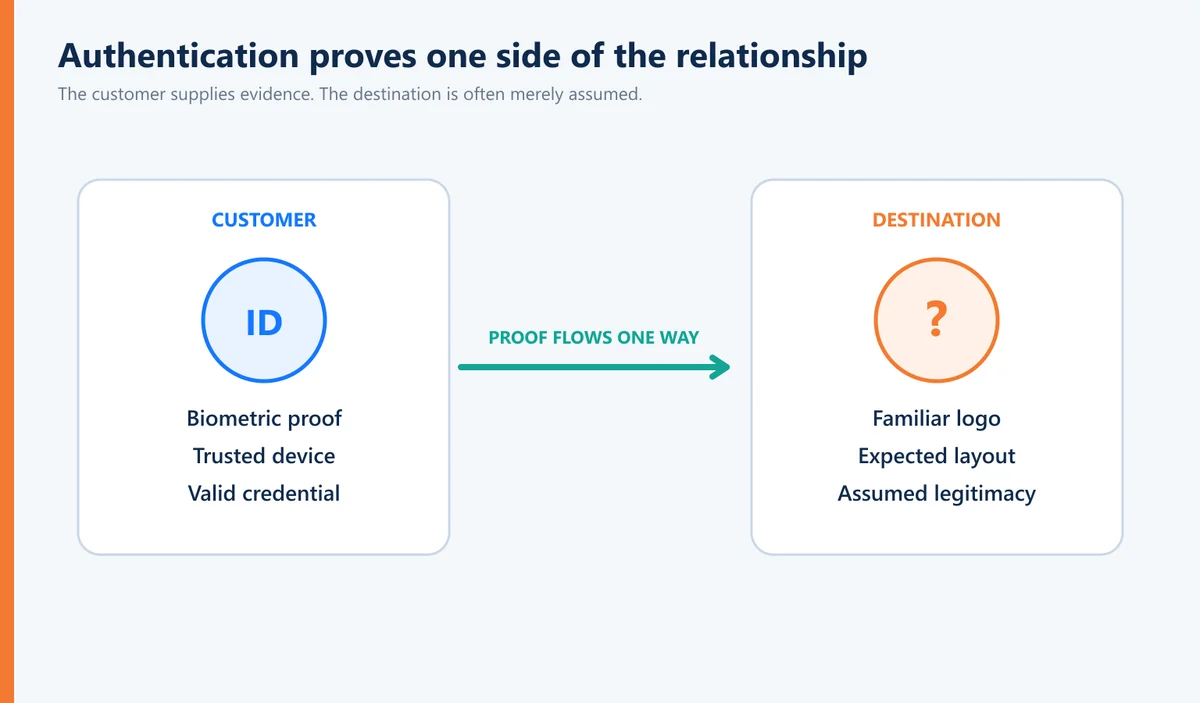
Durante décadas, la autenticación ha girado en torno a alguna versión de:
“Prueba quién eres.”
Empezamos con contraseñas.
Luego añadimos preguntas de seguridad.
Códigos de una sola vez.
MFA.
Aplicaciones de autenticación.
Notificaciones.
Biometría.
Credenciales criptográficas.
Passkeys.
Hemos invertido enormes cantidades de dinero y talento de ingeniería para mejorar en la determinación de si la persona que intenta acceder a una cuenta es legítima.
Y deberíamos.
Pero mira el ataque camaleón desde la perspectiva del cliente.
Buscan su banco.
Hacen clic en lo que parece ser el banco.
El sitio web parece el banco.
Luego el sitio web pregunta:
“Prueba quién eres.”
Y aquí está la parte que no puedo superar:
¿Por qué el cliente no llega a hacer la misma pregunta?
El destino equivocado todavía puede hacer las preguntas de seguridad correctas
Esto es lo que hace que el phishing sea tan interesante desde una perspectiva de identidad.
El atacante no necesariamente necesita derrotar la autenticación.
A veces, el atacante simplemente necesita conseguir entre el usuario legítimo y el destino legítimo.
Entonces pasa algo extraño.
El destino equivocado le pide a la persona correcta autenticarse.
El cliente puede introducir un nombre de usuario perfectamente válido.
Una contraseña perfectamente válida.
Tal vez incluso un segundo factor perfectamente válido.
Desde la perspectiva del cliente, siguen las reglas.
El problema no es necesariamente que la persona falló la autenticación.
El problema es que nadie autenticaba adecuadamente el otro lado de la relación con la persona.
Ese es un problema de seguridad muy diferente.
Hemos hecho de la verificación de destino una responsabilidad humana
Durante años, hemos tratado de resolver esto a través de la educación.
Compruebe la URL.
No haga clic en enlaces sospechosos.
Busquen ortografías erróneas.
Usa marcadores.
No confíes en mensajes inesperados.
Asegúrese de que está en el sitio web legítimo.
Buen consejo.
Fortra hace una recomendación práctica similar en respuesta a este ataque: los clientes de servicios financieros deben evitar el uso de motores de búsqueda para llegar a los portales bancarios y en su lugar confiar en aplicaciones móviles oficiales o URLs marcadas manualmente. (Fortra)
Eso es sensato.
Seguiré ese consejo yo mismo.
Pero también creo que tenemos que hacer una pregunta más difícil:
¿Por qué está determinando si el banco es realmente el banco todavía en gran medida la responsabilidad del cliente?
Piense en a quién le estamos pidiendo que realice esa función de seguridad.
Nuestros padres.
Nuestros hijos.
Un jubilado comprobando una cuenta.
Un dueño de una pequeña empresa moviendo dinero entre cuentas.
Un empleado corriendo entre reuniones.
Alguien sentado en un aeropuerto.
Alguien distraído.
Alguien cansado.
Alguien que simplemente quiere pagar una cuenta.
Le pedimos a la gente común que haga juicios de ciberseguridad cada vez más sofisticados antes de realizar transacciones digitales ordinarias.
Mientras tanto, la gente que trata de engañarlos está consiguiendo mejores herramientas.
Eso no se siente como una arquitectura duradera.
AI va a hacer que “parece legítimo” incluso menos útil
Durante años, hemos entrenado a la gente para reconocer el fraude buscando imperfecciones.
Mala gramática.
Formateo extraño.
Un logotipo extraño.
Un email incómodo.
Un sitio web mal construido.
Algo que simplemente no se ve bien.
Esas pistas no están desapareciendo por completo.
Pero la inteligencia artificial está reduciendo constantemente su utilidad.
AI puede producir escritura profesional.
Mensajes personalizados.
Imágenes convincentes.
Voces clonadas.
Vídeo sintético.
Y una imitación cada vez más sofisticada.
Los atacantes no necesitan crear una falsificación perfecta.
Sólo necesitan crear uno que es lo suficientemente bueno para que alguien confíe durante unos minutos.
Así que estamos entrando en un mundo donde:
Parece legítimo.
y
Es legítimo
se están convirtiendo en cosas muy diferentes.
Por eso creo que la verificación tiene que ir más allá de la apariencia.
Tal vez la autentificación ha sido demasiado unilateral
Esta pregunta me ha molestado durante mucho tiempo:
¿Por qué la autenticación tradicionalmente me requiere para probar quién soy sin requerir el destino para demostrar a sí mismo a mí?
Hay razones históricas.
La autenticación creció en ambientes donde se suponía que el destino era conocido en gran medida.
Estabas sentado en una terminal de la compañía.
Conectado a una red de la compañía.
Acceso a un sistema de empresa.
La incertidumbre era la persona en el teclado.
Así que la computadora preguntó:
¿Quién eres?
Eso tenía sentido.
Entonces todo cambió.
La banca se movió en línea.
El comercio se movió en línea.
La sanidad se movió en línea.
El trabajo se trasladó a la nube.
Empezamos a realizar transacciones consecuentes con organizaciones a través de una red global llena de personas tratando de hacerse pasar por ellas.
Sin embargo, la relación básica de autenticación sigue siendo notablemente similar.
Organización → Usuario: Demuéstrese.
Creo que la próxima generación necesita parecerse más a:
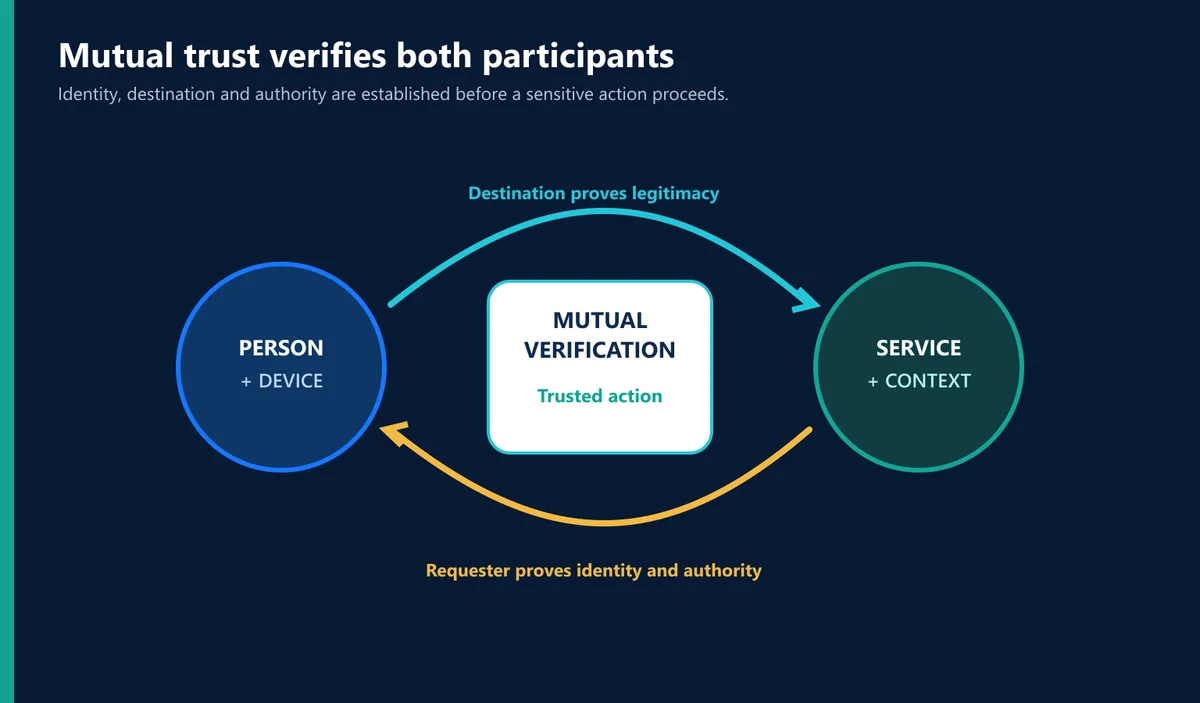
Usuario verificado ↔ Destino verificado
Eso no es simplemente una autenticación más fuerte.
Es una forma diferente de pensar en la confianza.
La confianza debe funcionar en ambos sentidos
Esta es una de las preguntas que eventualmente nos llevó a Identité® a desarrollar nuestra patente Full Duplex Authentication®.
La idea no comenzó con:
“¿Cómo podemos añadir otro factor de autenticación?”
Comenzó con algo mucho más simple:
¿Por qué sólo un lado se está demostrando?
Full Duplex Authentication se construyó en torno al principio de que la autenticación puede establecer la confianza en ambas direcciones.
La organización verifica al usuario legítimo.
Pero el usuario también recibe pruebas de que están interactuando con la organización legítima.
Usuario ↔ Destino legítimo
Menciono FDA aquí porque la investigación de Fortra ilustra exactamente por qué la idea subyacente importa.
No porque cualquier tecnología de autenticación elimina el phishing.
No lo hace.
Y no porque la autenticación mutua reemplace las medidas de detección, monitoreo, desmantelamiento y protección de marca que Fortra recomienda.
Esas cuestiones siguen siendo importantes. Fortra argumenta específicamente que los equipos de seguridad necesitan un escaneo con contexto que reproduzca el viaje de búsqueda real de la víctima porque los escaneos estáticos pueden perder estos sitios ocultos. (Fortra)
El punto es más grande.
La autenticación no debería requerir la confianza de un participante mientras que asumirlo del otro.
La confianza mutua es diferente de más MFA
Esta distinción importa.
Cuando aparece un nuevo ataque de autenticación, el instinto es a menudo:
Añadir otro factor.
A veces eso es apropiado.
Pero supongamos que me hago pasar por su banco.
Si puedo hacer que interactúes conmigo creyendo que soy tu banco, añadiendo más pruebas de que Eres realmente tú. no necesariamente se refiere a la razón por la que entró en la interacción en primer lugar.
Podemos estar fortaleciendo el lado equivocado de la conversación.
Es por eso que no creo que el futuro se trate simplemente de añadir factores.
Se trata de establecer relaciones en las que los participantes legítimos puedan verificarse mutuamente.
Confianza mutua.
El banco debería saber que soy yo.
Debería saber que es realmente el banco.
Eso suena casi obvio cuando lo dices en voz alta.
Lo que hace interesante que el mundo digital haya operado de manera diferente durante tanto tiempo.
Zero Trust también debería aplicar al destino
Hemos pasado años hablando de Zero Trust.
No confíe implícitamente en un usuario porque están dentro de la red.
No confíe automáticamente en un dispositivo.
No confíes permanentemente en una sesión.
Verificar.
Evaluar el contexto.
Aplique menos privilegios.
Suponga que las condiciones pueden cambiar.
Todos principios sensatos.
Pero tal vez hay otra extensión lógica:
Tampoco confíes implícitamente en el destino.
¿Por qué un sitio web debe ser de confianza simplemente porque parece familiar?
¿Por qué un resultado de búsqueda debe heredar la confianza porque un algoritmo lo clasificó primero?
¿Por qué un logotipo debe establecer la identidad?
¿Por qué debería esperarse que el usuario haga esa determinación por sí solo?
Si hablamos en serio sobre Zero Trust, el escepticismo no debería fluir en una sola dirección.
El ataque camaleón es realmente sobre la confianza prestada
Hay otra razón por la que encuentro la investigación de Fortra tan interesante.
El atacante está tomando prestado la confianza de varios lugares simultáneamente.
Confiamos en el motor de búsqueda suficiente para asumir que los primeros resultados son probablemente legítimos.
Reconocemos el nombre de la institución.
Reconocemos el logo.
Reconocemos la experiencia de acceso.
Tal vez el navegador no muestra nada obviamente alarmante.
Cada pieza aporta un poco de confianza.
Ninguno establece realmente que el destino es la organización a la que pretendíamos llegar.
Esto conecta con un cambio más amplio sobre el que he estado escribiendo:
Cada vez más, el objetivo del atacante no es romper la confianza. Es para heredarlo.
Camaleón SEO Envenenamiento es un hermoso ejemplo.
El atacante no tiene que romper el sistema de autenticación del banco.
Ellos heredan la confianza del resultado de la búsqueda.
Entonces de la marca.
Luego desde la interfaz familiar.
Y finalmente, si todo funciona como se pretendía, el cliente legítimo proporciona al atacante algo aún más valioso: la prueba de su propia identidad.
El atacante ha puesto nuestro modelo de autenticación en nuestra contra.
Mejor seguridad debería pedir más de la arquitectura, no el cliente
Existe una tendencia en la ciberseguridad a responder a cada nueva amenaza dando a los usuarios otra responsabilidad.
No haga clic en esto.
Mira eso.
Reconoce esto.
Verifica eso.
Usa esta herramienta.
Cuidado con esa advertencia.
En algún momento, tenemos que reconocer que los atacantes se especializan en el engaño.
Los clientes no.
Así que en lugar de pedirle continuamente a la gente que se convierta en mejores investigadores de fraude, prefiero hacer que la arquitectura sea mejor para establecer la legitimidad.
Esa es una filosofía a la que hemos vuelto repetidamente:
Mejor autenticación no debería significar pedir a los usuarios legítimos que hagan más. Debería significar pedirle a la arquitectura que haga más.
Verificar la identidad.
Verificar el destino.
Utilizar pruebas criptográficas cuando proceda.
Entender el contexto.
Considera la intención.
Aplique la autorización de manera inteligente.
Continuar evaluando si las condiciones que establecieron la confianza todavía existen.
E introducir fricción cuando algo no tiene sentido.
El objetivo no es más teatro de seguridad.
Es mejor evidencia.
Esto se vuelve aún más importante cuando las máquinas comienzan a actuar para nosotros
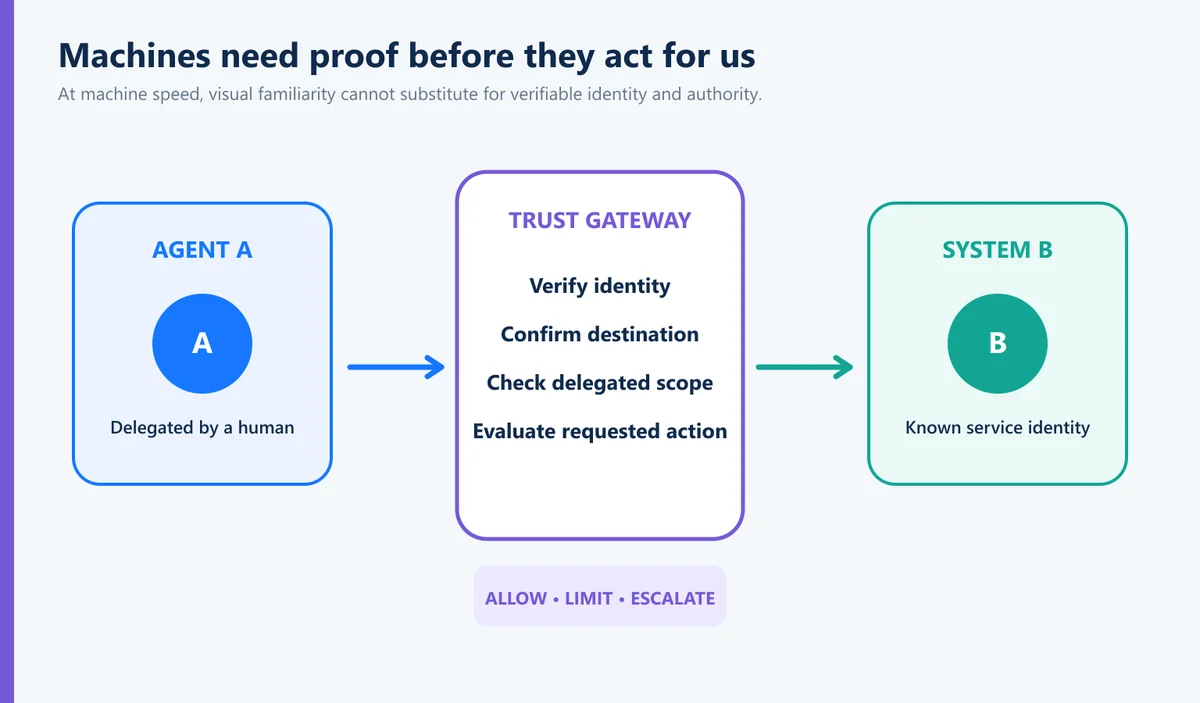
Hay otra razón por la que la confianza mutua importa más allá de los ataques de phishing de hoy.
Agentes de IA están empezando a actuar en nombre de humanos y organizaciones.
Eventualmente un agente puede iniciar transacciones, acceder a aplicaciones, mover información o comunicarse con otro sistema autónomo sin que una persona examine visualmente cada destino primero.
Entonces la pregunta es:
¿Cómo sabe el Agente A que el Sistema B es realmente el Sistema B?
E igualmente:
¿Cómo sabe System B que el Agente A es legítimo y debidamente autorizado?
La capacidad humana de mirar una pantalla y pensar, “Algo no se ve bien”, se vuelve mucho menos relevante cuando las interacciones ocurren a la velocidad de la máquina.
Eso significa que la confianza debe ser cada vez más necesaria. verificable en lugar de supuesto.
El ataque Camaleón podría estar apuntando a humanos hoy.
La lección de arquitectura es mucho más grande.
Autenticación exitosa no es lo mismo que una transacción de confianza
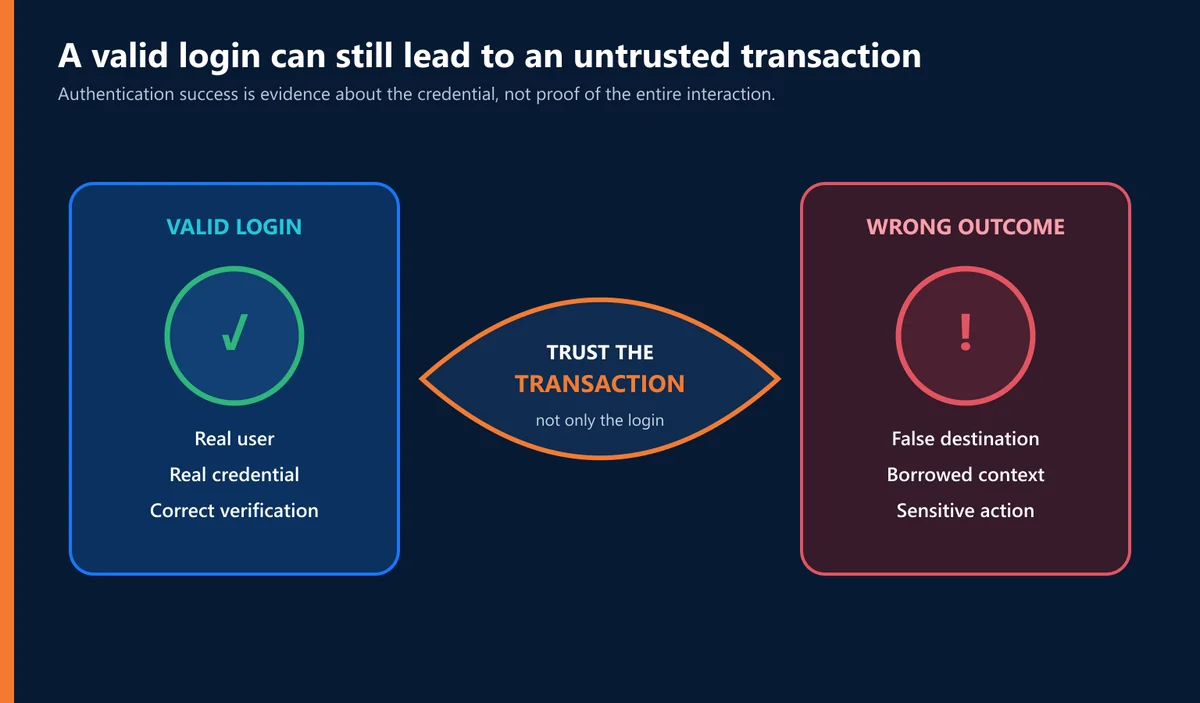
Esta puede ser la distinción que más importa.
Un usuario puede autenticarse con éxito durante una interacción fraudulenta.
Eso es incómodo porque tendemos a pensar en el éxito de la autenticación como un éxito de seguridad.
Pero no son necesariamente lo mismo.
El mecanismo de autenticación puede haber determinado correctamente:
Sí, este es Eusebio.
Mientras que falta completamente:
Eusebio cree que está interactuando con su banco, pero no lo está.
Se verificó la identidad.
La transacción aún no era digna de confianza.
Por eso estoy cada vez más convencido de que la autenticación tiene que ser considerada dentro de una arquitectura de confianza más grande.
¿Quién participa?
¿Quién está del otro lado?
¿Qué se está autorizando?
¿Qué pretende hacer el usuario?
¿Tiene sentido el contexto?
¿Y todavía existen las condiciones que establecieron la confianza?
La autenticación debe establecer la confianza. No debe crear una confianza ilimitada.
Y ciertamente no debe establecer la confianza en una sola dirección.
Tal vez el usuario debería llegar a decir “Usted primero”
Los investigadores de Fortra han identificado una evolución inteligente e importante en el phishing. Sus recomendaciones para detectar estos ataques encubiertos merecen la atención de instituciones financieras, equipos SOC, proveedores de alojamiento y consumidores. (Fortra)
Pero creo que su investigación también nos da la oportunidad de cuestionar algo mucho más viejo que el envenenamiento por SEO.
Durante décadas, las organizaciones han preguntado:
“¿Cómo sabemos que este es realmente nuestro cliente?”
Hemos construido toda una industria de autenticación en torno a responder a esa pregunta.
Ahora tal vez necesitemos dar igual peso a otro:
“¿Cómo sabe el cliente que esto es realmente nosotros?”
Eso no es un rechazo de MFA.
O biometría.
O passkeys.
O credenciales resistentes al phishing.
Necesitamos que todas esas tecnologías sigan mejorando.
Es un reconocimiento que la identidad existe a ambos lados de una relación digital.
Y por lo tanto la confianza también debería.
El sitio web equivocado no debe ser capaz de pedir a la persona correcta para probar quiénes son, mientras que ofrece poca prueba significativa de su propia legitimidad.
Podemos construir algo mejor que eso.
El futuro de la autenticación no es simplemente:
Demuéstrame quién eres.
Es:
Vamos a establecer quiénes somos los dos.
Esa es la diferencia entre la autenticación de un solo sentido y Confianza mutua.
Y es por eso que nuestra visión en Identité se puede expresar en tres palabras muy simples: