




Todos os dias, algo um pouco estranho acontece bilhões de vezes na internet.
Você visita um banco, um portal do empregador, um aplicativo de saúde ou uma loja online.
E quase imediatamente, começa a questionar você.
Qual é o seu nome de usuário?
Qual é a sua senha?
Qual é o código que acabamos de lhe enviar?
Tem o seu telefone?
Você pode aprovar essa notificação?
Você pode fornecer sua impressão digital ou rosto?
Todas as perguntas perfeitamente razoáveis.
A organização quer saber que você é realmente você.
Mas há uma pergunta que eu tenho feito há anos que transforma toda essa interação em torno de:
Como eu sei que você é realmente você?
Pense nisso por um momento.
Nós construímos tecnologias cada vez mais sofisticadas que exigem que as pessoas estabeleçam suas identidades para as organizações.
No entanto, quando se trata de estabelecer a identidade da organização do outro lado, grande parte da responsabilidade ainda recai sobre a pessoa sentada na frente da tela.
Verifique a URL.
Procure algo suspeito.
Não clique no link errado.
Reconheça a página de phishing.
Observe o domínio ligeiramente errado.
Não confie no código QR errado.
Não se deixe enganar pelo email.
E agora:
Não acredite em tudo o que você vê ou ouve, porque a IA pode ter criado isso também.
Em algum lugar ao longo do caminho, fizemos um participante provar a identidade enquanto pede ao outro participante para exercer o bom senso.
Acho que podemos fazer melhor.
Autenticação cresceu em torno da suposição errada
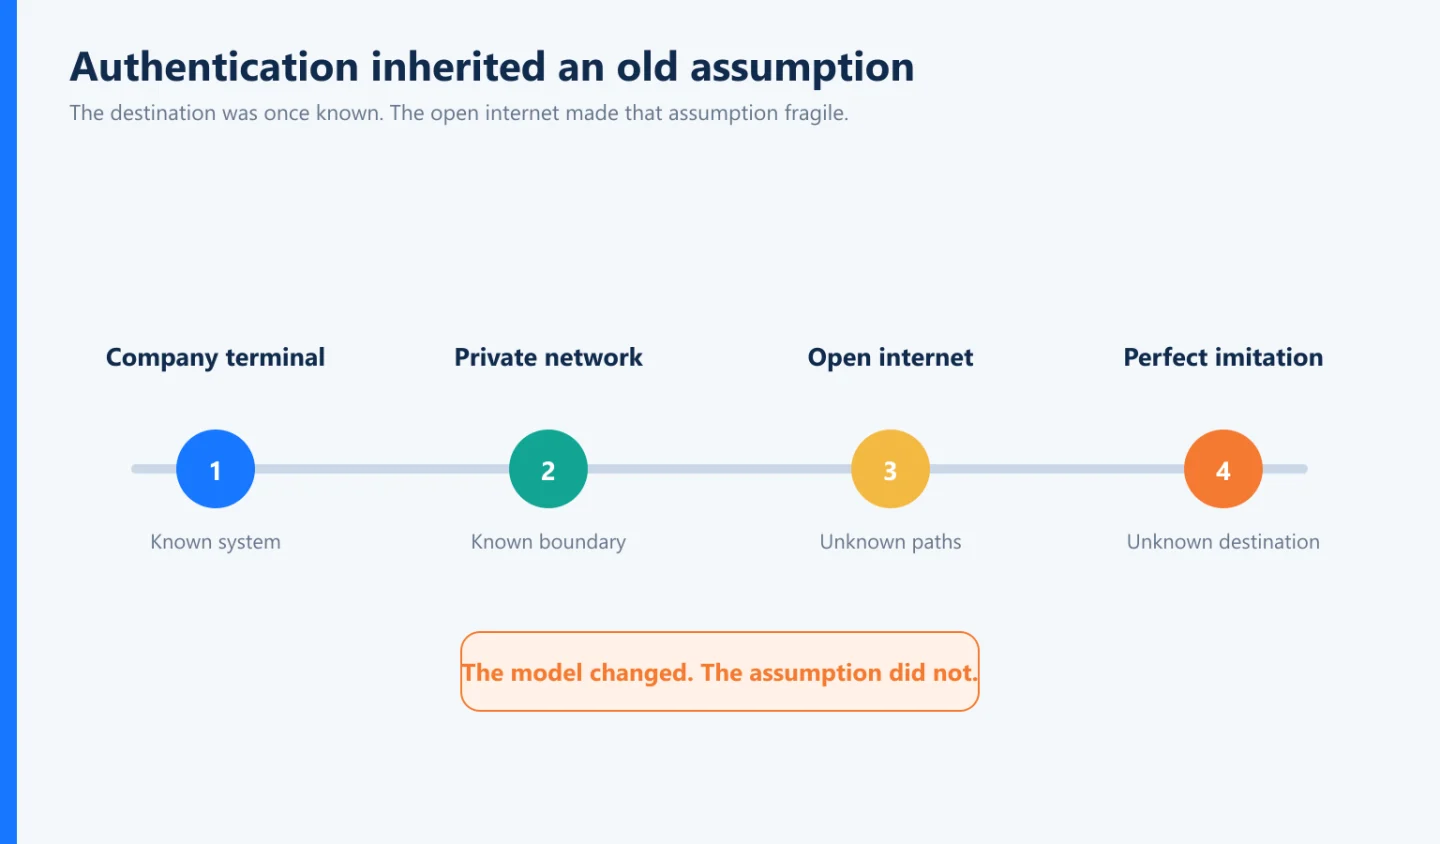
Existem razões históricas pelas quais a autenticação foi desenvolvida dessa maneira.
Os primeiros sistemas de computador não foram construídos em torno de dois estranhos reunidos em algum lugar em uma rede global hostil.
Você autenticado para O computador da sua empresa.
Você sabia onde você estava.
A organização controlava o terminal, rede e aplicação.
A principal incerteza era a pessoa sentada ao teclado.
Então o computador perguntou:
Quem és tu?
Esse modelo fazia sentido.
Então a computação mudou.
Aplicações movidas para a web.
Bancos se mudaram online.
O comércio moveu-se online.
Cuidados de saúde movidos online.
O trabalho mudou-se para a nuvem.
O terminal de confiança desapareceu.
A internet tornou-se a rede.
Mas uma suposição fundamental sobreviveu em grande parte:
O usuário ainda tem que provar a si mesmo para o sistema.
Adicionamos senhas mais fortes.
Depois, questões de segurança.
Então códigos únicos.
Então MFA.
Então aplicativos autenticadores.
Depois biometria.
Então passkeys.
Nós nos tornamos consideravelmente melhores em responder:
“É realmente o usuário?”
Mas a internet criou outro problema igualmente importante:
“É realmente para onde o usuário pretende ir?”
Phishing explora esse desequilíbrio lindamente
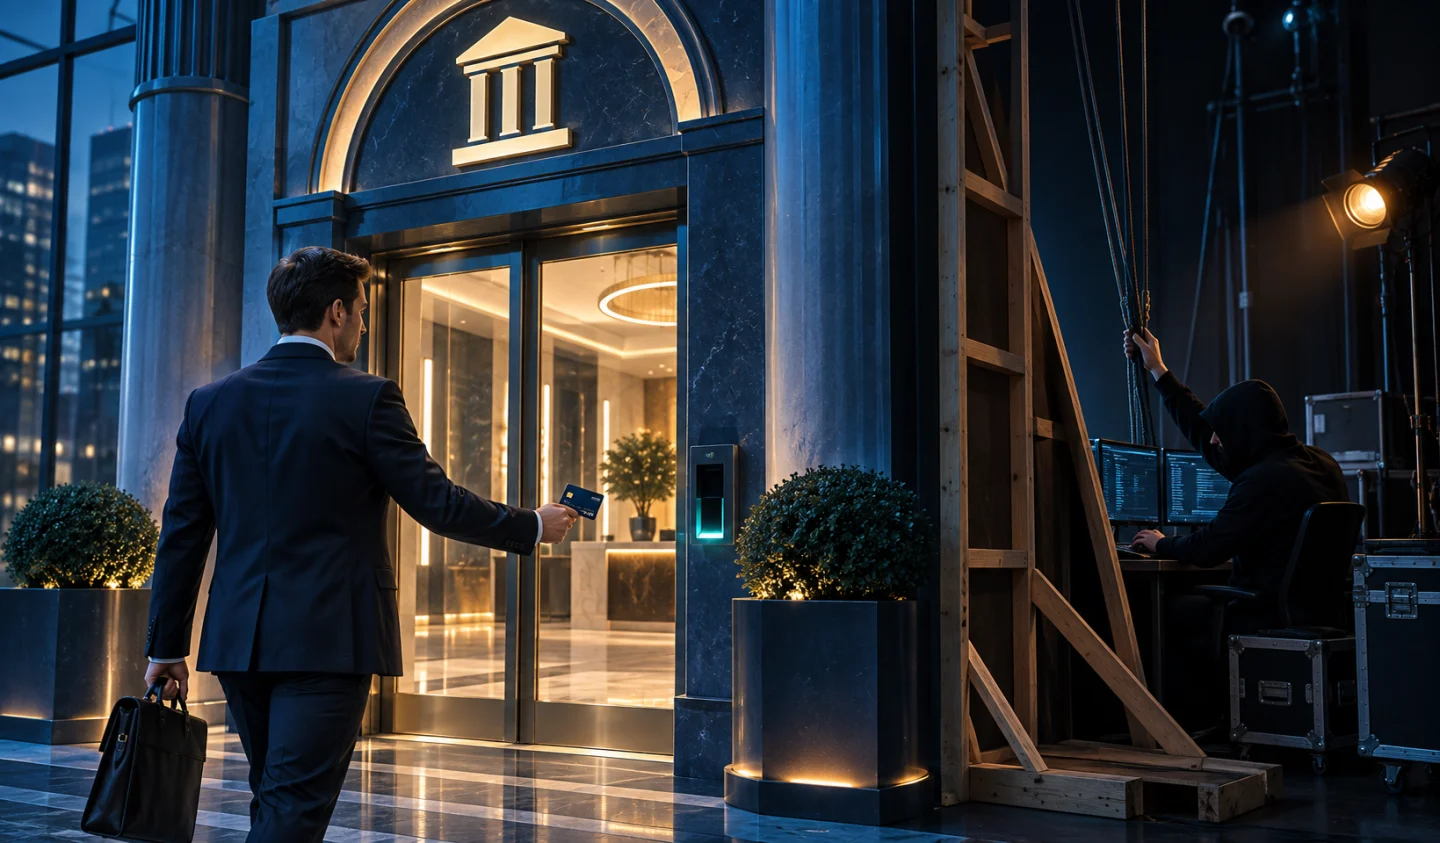
Considere o que acontece durante um ataque de phishing.
O criminoso não precisa necessariamente derrotar a autenticação.
⁇ s vezes, o atacante simplesmente recria o lugar onde a autenticação ocorre.
A vítima recebe uma mensagem convincente.
Eles seguem um link.
A página parece familiar.
O logo está certo.
As cores estão certas.
A linguagem soa profissional.
Então o site fraudulento pergunta à vítima:
Por favor, prove quem você é.
E a vítima faz.
Há algo quase absurdo nessa interação quando você olha para ela de forma diferente.
O criminoso exige com sucesso prova de identidade da vítima sem antes provar nada significativo sobre si mesmo.
A vítima é autêntica.
O destino não é.
Autenticação ocorreu.
A confiança falhou.
Essa distinção está se tornando cada vez mais importante.
Colocamos a carga de segurança na pessoa errada
Durante anos, o treinamento de conscientização de segurança tem tentado compensar essa fraqueza arquitetônica.
Nós ensinamos as pessoas:
Passe o cursor sobre os links.
Inspecione domínios.
Não confie em mensagens inesperadas.
Procure por erros de ortografia.
Liga ao remetente.
Verifique antes de clicar.
Essas são precauções sensatas, e as pessoas devem continuar a praticá-las.
Mas olhem para o que realmente estamos fazendo.
Estamos pedindo a um contador, enfermeira, vendedor, cliente, aposentado ou funcionário do banco que faça um julgamento de segurança cibernética antes de realizar uma transação digital comum.
E os atacantes só precisam que eles entendam errado esse julgamento uma vez.
Passei grande parte da minha carreira em torno da autenticação, e uma lição continua ficando mais clara para mim:
Se milhões de usuários legítimos cometerem repetidamente o mesmo erro de segurança, eventualmente devemos parar de perguntar apenas o que está errado com os usuários e começar a perguntar o que está errado com o design.
Os seres humanos fazem parte do sistema.
A boa arquitetura de segurança tem que explicar como as pessoas realmente se comportam.
AI muda a equação novamente
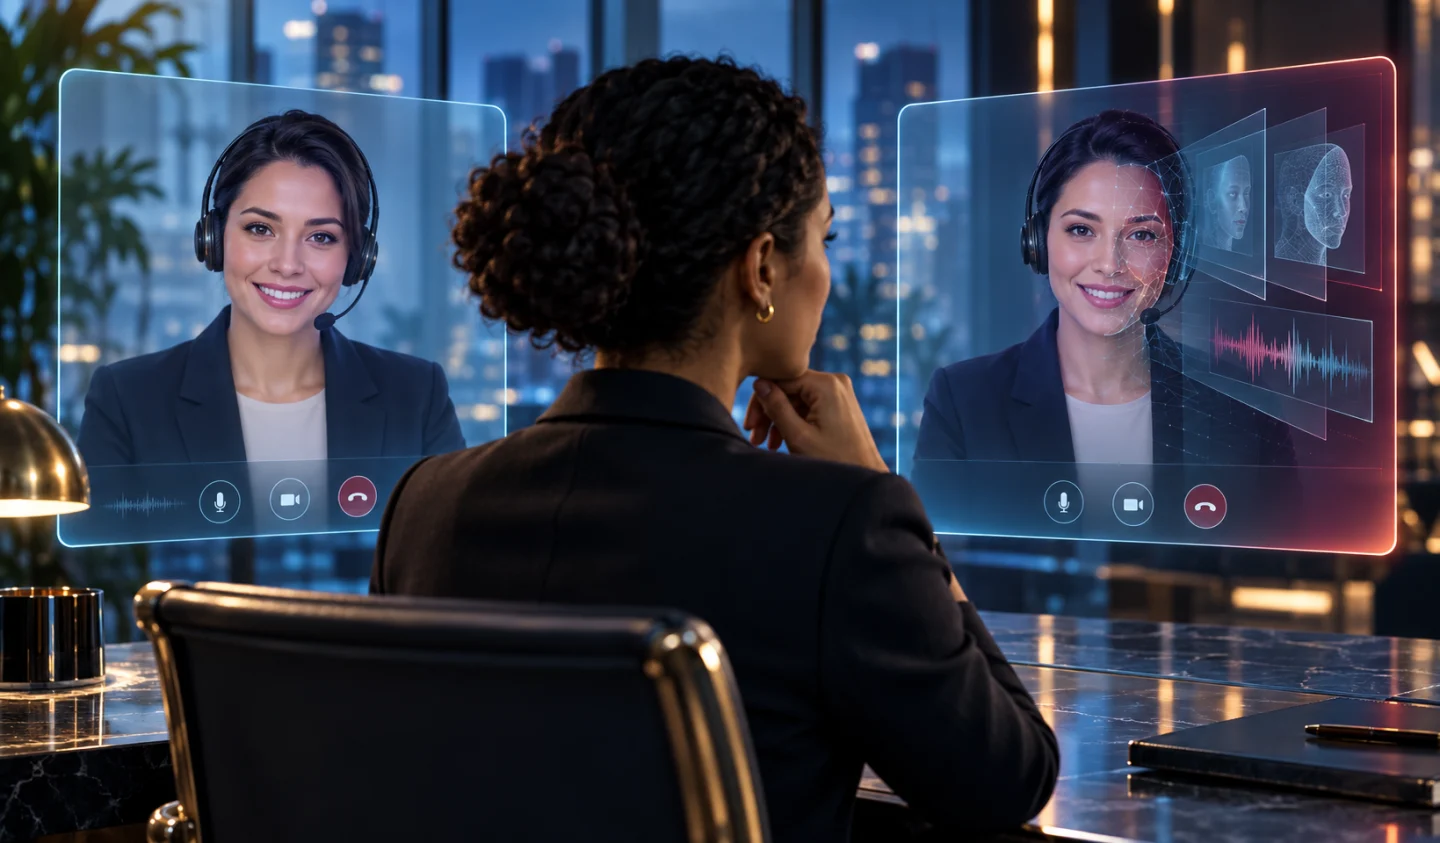
Este problema torna-se muito mais grave com a inteligência artificial.
Durante anos, dissemos às pessoas para procurarem sinais de que algo era falso.
Gramática pobre.
Formatação estranha.
Uma voz incomum.
Uma má fotografia.
Um site estranho.
Essas pistas não desaparecem da noite para o dia.
Mas a IA está se tornando muito boa em removê-los.
Uma mensagem de phishing pode ser escrita profissionalmente.
Uma voz pode ser clonada.
Um rosto pode ser gerado.
Uma conversa pode ser personalizada.
Um site fraudulento pode parecer convincente.
Uma mensagem pode soar exatamente como algo que seu chefe pode escrever.
Estamos nos aproximando de um ponto em que “Isso parece legítimo?” torna-se um controle de segurança perigosamente fraco.
O problema não é que as pessoas de repente se tornaram menos inteligentes.
As falsificações melhoraram.
Quando a aparência de legitimidade pode ser fabricada de forma barata e em escala, precisamos de evidências mais fortes de legitimidade.
Autenticação de usuário mais forte não resolve todo o problema
É também por isso que eu acho que algumas discussões sobre MFA e passkeys perder o problema maior.
Passkeys são uma melhoria importante.
A autenticação Phishing-resistente é uma melhoria importante.
A biometria pode ser extremamente útil.
As credenciais criptográficas são muito preferíveis a muitos dos métodos de autenticação dos quais dependemos historicamente.
Devemos continuar a melhorar todos eles.
Mas há uma questão arquitetônica mais ampla:
O que exatamente estamos autenticando?
Uma forte credencial resolve uma parte do relacionamento de confiança.
Ele não resolve automaticamente todos os problemas em torno de inscrição, recuperação, sessões, endpoints, autorização, intenção ou legitimidade de destino.
Este é um princípio que vale a pena lembrar:
Uma forte credencial ainda pode participar de uma arquitetura de confiança fraca.
A autenticação não deve ser julgada apenas pela força do fator.
Temos que olhar para toda a interação.
Confiança é um relacionamento
Isso nos leva ao problema subjacente.
Confiança não é algo que uma parte deve simplesmente exigir de outra.
É um relacionamento.
Imagine conhecer alguém que você nunca viu antes em um estacionamento.
Eles se aproximam de você e dizem:
“Antes de continuarmos, eu gostaria de ver sua carteira de motorista, passaporte e impressão digital.”
Você provavelmente teria uma resposta razoável:
“Quem exatamente é você?”
No entanto, digitalmente, normalizamos algo notavelmente semelhante.
As organizações nos pedem para estabelecer evidências cada vez mais fortes de nossa identidade, enquanto frequentemente estabelecemos a sua através de marca, familiaridade, uma barra de endereço do navegador e nosso próprio julgamento.
Já não chega.
Acredito que a autenticação precisa evoluir de:
Usuário ⁇ Organização
em direção a algo mais próximo:
Usuário Verificado ⁇ Organização Verificada
Ambos os participantes devem ter confiança em quem está do outro lado.
Essa é uma base muito mais saudável para a Digital Trust.
Esta pergunta nos levou a algum lugar interessante
Anos atrás no Identité®, começamos a pensar seriamente sobre essa assimetria.
Por que a autenticação deve ser unidirecional?
Por que o usuário deve ser o único participante esperado para provar legitimidade?
Esse pensamento acabou por contribuir para a nossa patente Full Duplex Authentication® abordagem.
O princípio subjacente é simples:
A confiança deve funcionar nos dois sentidos.
A organização legítima verifica o usuário.
Mas o usuário legítimo também recebe evidências de que eles estão interagindo com a organização pretendida.
Eu menciono isso para não transformar a discussão em um campo de produto. A ideia maior importa mais do que qualquer implementação única.
A mudança importante é a arquitetura:
Pare de tratar o destino como automaticamente confiável.
Se a Zero Trust nos ensinou a não conceder confiança implícita simplesmente porque algo está dentro da rede, talvez devêssemos aplicar ceticismo semelhante ao outro lado da autenticação.
O usuário não deve ser implicitamente confiável.
O destino também não deve.
E isso não é apenas sobre sites mais
Há outra razão para esta questão importar agora.
Em breve, o participante que toma a decisão de autenticação pode nem sempre ser humano.
Os agentes de IA estão começando a interagir com aplicativos e serviços em nosso nome.
Um agente autônomo pode eventualmente:
contas de acesso,
mover informações,
iniciar transações,
comunicar com os clientes,
configurações de mudança,
ou instruir outro agente a realizar uma ação.
Os seres humanos têm pelo menos algumas habilidades para perceber quando algo se sente errado.
As máquinas funcionam de forma diferente.
Um agente pode simplesmente seguir uma instrução, credencial ou protocolo.
Assim, a questão torna-se ainda mais importante:
Como o agente sabe que o destino é legítimo?
E depois outro:
Como o destino sabe que o agente é legítimo?
De repente, a autenticação começa a se parecer menos com:
“Prove quem você é.”
e muito mais como:
“Vamos estabelecer quem todos que participam dessa interação realmente são.”
Esse é um modelo de confiança fundamentalmente diferente.
Atacantes querem cada vez mais herdar confiança
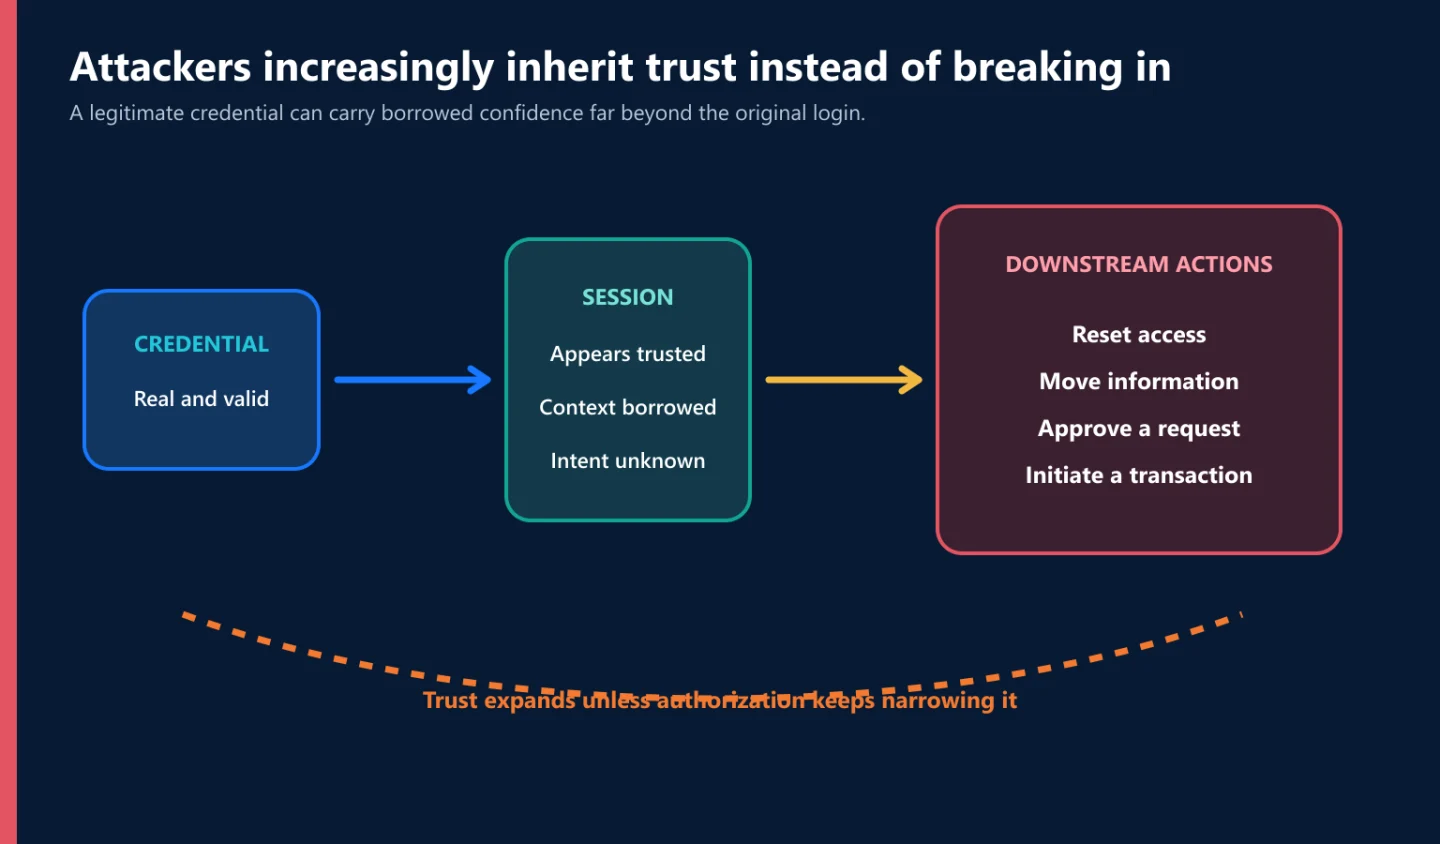
Há outra razão pela qual precisamos pensar além do login.
Os atacantes modernos nem sempre tentam quebrar a porta da frente.
Por que se eles podem adquirir a chave?
Eles roubam credenciais.
Sessões de rapto.
Comprometer dispositivos confiáveis.
Abuso de software legítimo de gestão remota.
Operar através de serviços de nuvem aprovados.
O objetivo é cada vez mais parecer algo que o ambiente já confia.
Como já escrevi antes:
Cada vez mais, o objetivo do atacante não é quebrar a confiança. É herdá-lo.
Isso significa que mesmo a autenticação bem-sucedida não pode se tornar uma prova permanente de que tudo o que a segue é legítimo.
A confiança tem de permanecer condicional.
Quem está atuando?
O que eles estão autorizados a fazer?
A ação faz sentido?
O contexto é consistente?
O destino ainda é legítimo?
Alguma coisa mudou?
A autenticação deve estabelecer confiança.
Não deve criar confiança ilimitada.
Talvez tenhamos feito a pergunta errada
Durante décadas, a indústria de autenticação concentrou um enorme esforço em responder:
Como a organização pode saber que este é realmente o usuário?
Devemos continuar respondendo a essa pergunta.
Mas talvez o futuro da autenticação dependa tanto de responder à sua imagem espelhada:
Como o usuário pode saber que esta é realmente a organização?
E cada vez mais:
Como cada participante legítimo pode estabelecer confiança em todos os outros participantes?
É aí que a autenticação começa a se tornar algo maior.
Torna-se uma confiança digital.
O futuro deve exigir menos adivinhação
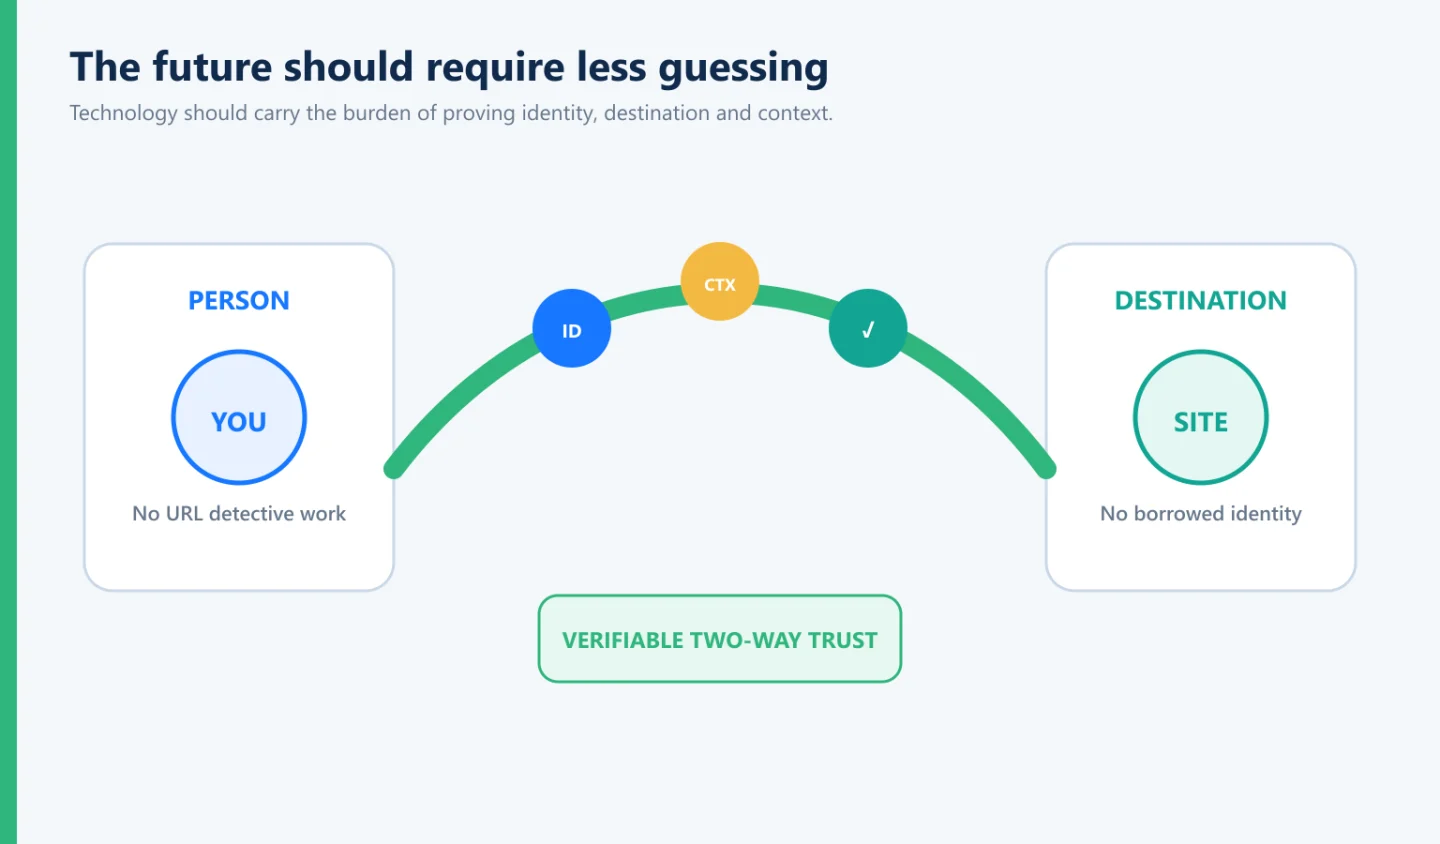
Não quero que as pessoas se tornem melhores inspetores de URL.
Eu não quero que os funcionários passem suas carreiras aprendendo maneiras cada vez mais sofisticadas de reconhecer o engano gerado pela IA.
E eu certamente não acredito que a resposta seja adicionar fricção infinita a cada interação digital.
A tecnologia deve carregar mais desse fardo.
Verificar identidade.
Verifique o destino.
Use evidências criptográficas sempre que possível.
Entenda o contexto.
Considere a intenção.
Aplicar a autorização de forma adequada.
Continue avaliando a confiança após a autenticação.
E tornar a interação legítima mais fácil do que a fraudulenta.
Porque o objetivo final não é tornar a autenticação mais complicada.
É para tornar o engano mais difícil.
Durante anos, as organizações nos perguntaram razoavelmente:
“Prove quem você é.”
Talvez seja hora de os usuários se sentirem igualmente confortáveis perguntando:
“Você primeiro.”
Isso pode soar como uma pequena mudança de perspectiva.
Acho que é o começo de um muito maior.
A identidade verificável é a pedra angular da confiança digital.
E a Digital Trust não deve pertencer a apenas um lado da conversa.