




Cada día, algo un poco extraño sucede miles de millones de veces a través de Internet.
Visita un banco, un portal de empleadores, una solicitud de atención médica o una tienda en línea.
Y casi inmediatamente, comienza a cuestionarte.
¿Cuál es tu nombre de usuario?
¿Cuál es tu contraseña?
¿Cuál es el código que te enviamos?
¿Tienes tu teléfono?
¿Puede aprobar esta notificación?
¿Puedes proporcionar tu huella o tu cara?
Todas preguntas perfectamente razonables.
La organización quiere saber que eres realmente tú.
Pero hay una pregunta que he estado haciendo durante años que cambia toda esta interacción:
¿Cómo sé que eres realmente tú?
Piensa en eso por un momento.
Hemos construido tecnologías cada vez más sofisticadas que requieren que las personas establezcan su identidad ante las organizaciones.
Sin embargo, cuando se trata de establecer la identidad de la organización en el otro lado, gran parte de la responsabilidad sigue recayendo en la persona que se sienta frente a la pantalla.
Compruebe la URL.
Busca algo sospechoso.
No haga clic en el enlace equivocado.
Reconocer la página de phishing.
Observe el dominio ligeramente mal escrito.
No confíes en el código QR equivocado.
No te dejes engañar por el correo electrónico.
Y ahora:
No creas todo lo que ves u oyes, porque la IA puede haber creado eso también.
En algún lugar del camino, hicimos un participante demuestra su identidad mientras le pide al otro participante que ejerza su buen juicio.
Creo que podemos hacerlo mejor.
La autenticación creció alrededor de la suposición equivocada
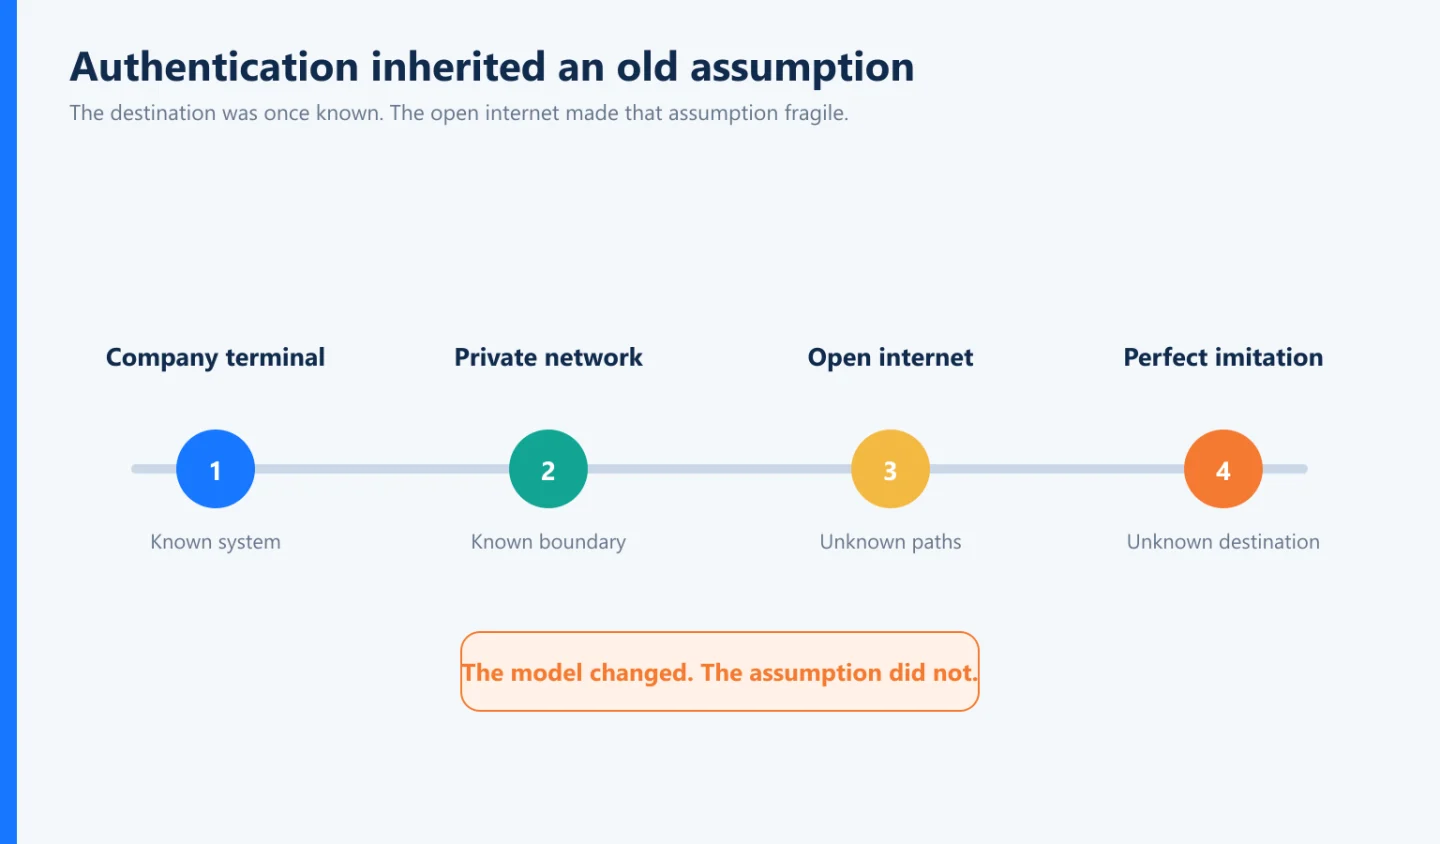
Hay razones históricas que se han desarrollado de esta manera.
Los primeros sistemas informáticos no fueron construidos alrededor de dos extraños reunidos en algún lugar en una red global hostil.
Usted autentificó a el computadora de su empresa.
Sabías dónde estabas.
La organización controlaba la terminal, la red y la aplicación.
La principal incertidumbre era la persona sentada en el teclado.
Así que la computadora preguntó:
¿Quién eres?
Ese modelo tenía sentido.
Luego la computación cambió.
Aplicaciones trasladadas a la web.
La banca se movió en línea.
El comercio se movió en línea.
La sanidad se movió en línea.
El trabajo se trasladó a la nube.
La terminal de confianza desapareció.
Internet se convirtió en la red.
Pero una suposición fundamental sobrevivió en gran medida:
El usuario todavía tiene que demostrar a sí mismos al sistema.
Añadimos contraseñas más fuertes.
Luego preguntas de seguridad.
Luego códigos de una sola vez.
Luego MFA.
Luego aplicaciones autenticadoras.
Entonces biométrica.
Luego passkeys.
Nos hemos vuelto considerablemente mejores en responder:
“¿Es este realmente el usuario?”
Pero Internet creó otro problema igualmente importante:
“¿Es aquí realmente donde el usuario tenía la intención de ir?”
El phishing explota este desequilibrio bellamente
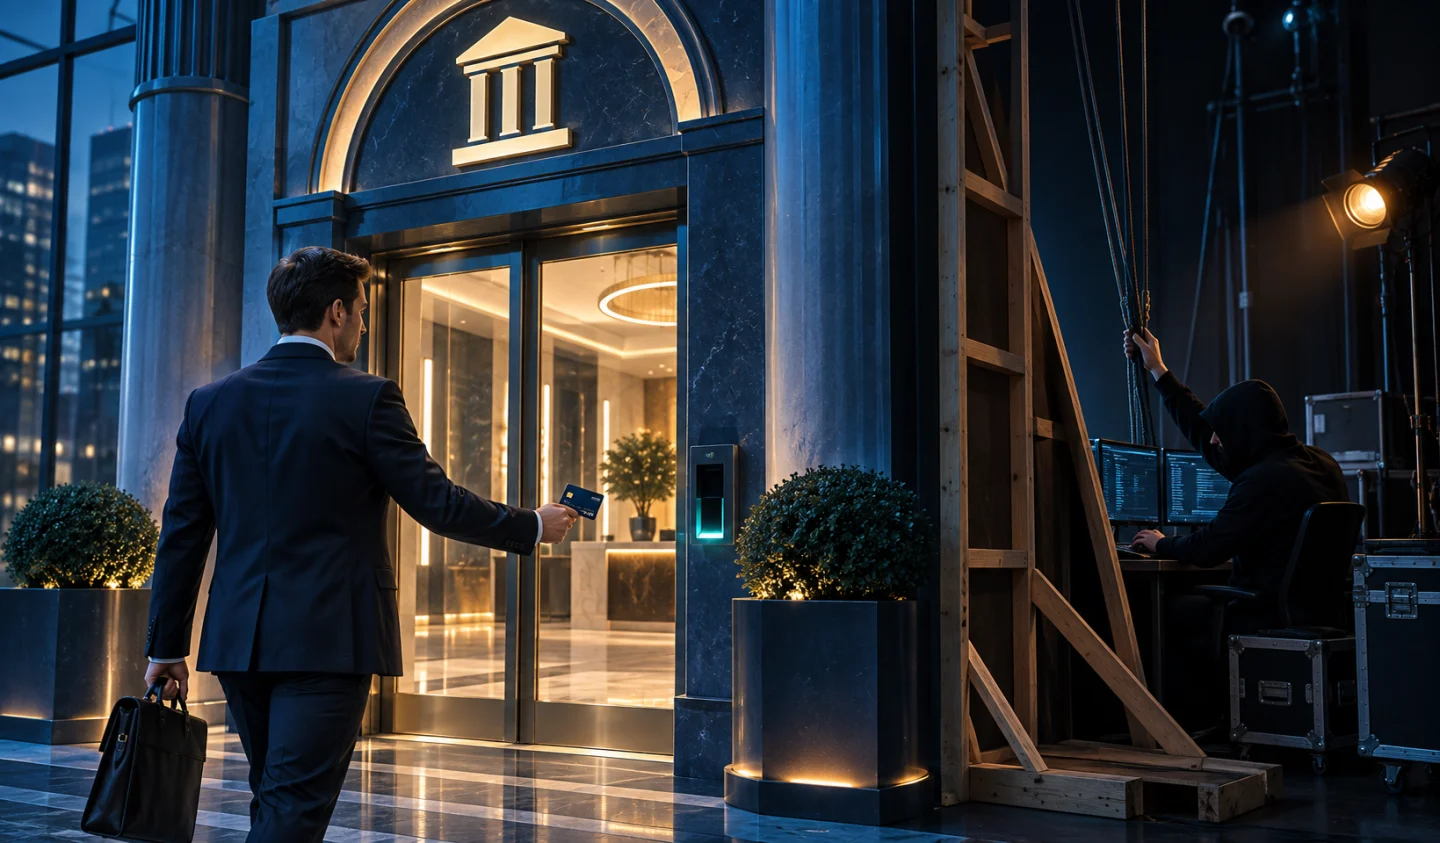
Considere lo que sucede durante un ataque de phishing.
El criminal no necesariamente necesita derrotar la autenticación.
A veces el atacante simplemente recrea el lugar donde ocurre la autenticación.
La víctima recibe un mensaje convincente.
Siguen un enlace.
La página me resulta familiar.
El logo tiene razón.
Los colores son correctos.
El lenguaje suena profesional.
Así que el sitio web fraudulento pregunta a la víctima:
Por favor, prueba quién eres.
Y la víctima sí.
Hay algo casi absurdo acerca de esa interacción cuando lo miras de manera diferente.
El criminal exige con éxito la prueba de la identidad de la víctima sin probar nada significativo sobre sí mismo.
La víctima es auténtica.
El destino no lo es.
La autenticación ocurrió.
La confianza falló.
Esa distinción es cada vez más importante.
Ponemos la carga de seguridad en la persona equivocada
Durante años, la formación en seguridad ha intentado compensar esta debilidad arquitectónica.
Hemos enseñado a la gente:
Pasa por encima de los enlaces.
Inspeccione los dominios.
No confíes en mensajes inesperados.
Busca errores de ortografía.
Llama al remitente.
Compruebe antes de hacer clic.
Esas son precauciones sensatas, y la gente debe seguir practicándolas.
Pero mira lo que estamos haciendo.
Estamos pidiendo a un contador, enfermera, vendedor, cliente, jubilado o empleado de banco que haga un juicio de ciberseguridad antes de realizar una transacción digital ordinaria.
Y los atacantes sólo necesitan que se equivoquen una vez.
He pasado gran parte de mi carrera en la autenticación, y una lección se vuelve cada vez más clara para mí:
Si millones de usuarios legítimos cometen repetidamente el mismo error de seguridad, con el tiempo deberíamos dejar de preguntar sólo qué les pasa a los usuarios y empezar a preguntar qué le pasa al diseño.
Los seres humanos son parte del sistema.
La buena arquitectura de seguridad tiene que explicar cómo se comporta la gente.
AI cambia la ecuación de nuevo
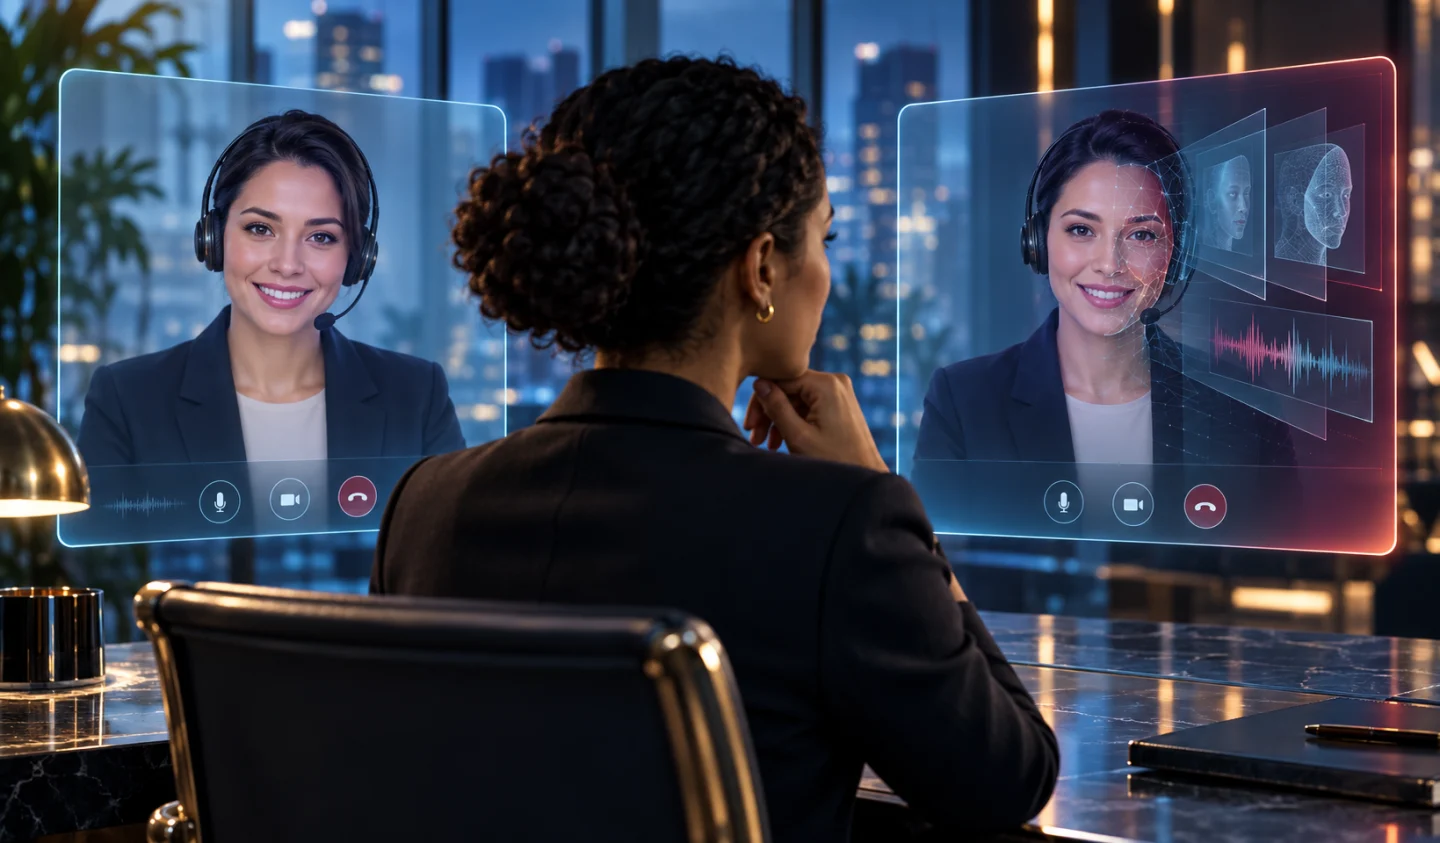
Este problema se vuelve mucho más serio con la inteligencia artificial.
Durante años, le dijimos a la gente que buscara señales de que algo era falso.
Mala gramática.
Un formato extraño.
Una voz inusual.
Una mala fotografía.
Un sitio web incómodo.
Esas pistas no desaparecen de la noche a la mañana.
Pero IA se está volviendo muy buena en eliminarlos.
Un mensaje de phishing puede ser escrito profesionalmente.
Una voz puede ser clonada.
Se puede generar un rostro.
Una conversación puede ser personalizada.
Un sitio web fraudulento puede parecer convincente.
Un mensaje puede sonar exactamente como algo que tu jefe podría escribir.
Nos estamos acercando a un punto donde “¿Parece esto legítimo?” se convierte en un control de seguridad peligrosamente débil.
El problema no es que la gente de repente se volvió menos inteligente.
Las falsificaciones mejoraron.
Cuando la apariencia de legitimidad se puede fabricar a bajo costo y a escala, necesitamos pruebas más sólidas de legitimidad.
Autenticación de usuario más fuerte no resuelve todo el problema
Esto es también por lo que creo que algunas discusiones sobre MFA y passkeys se pierden el tema más grande.
Passkeys es una mejora importante.
La autenticación resistente al phishing es una mejora importante.
La biometría puede ser extremadamente útil.
Las credenciales criptográficas son ampliamente preferibles a muchos de los métodos de autenticación de los que hemos dependido históricamente.
Debemos seguir mejorando todos ellos.
Pero hay una cuestión arquitectónica más amplia:
¿En qué estamos autenticando exactamente?
Una fuerte credencial resuelve una parte de la relación de confianza.
No resuelve automáticamente todos los problemas relacionados con la inscripción, recuperación, sesiones, puntos finales, autorización, intención o legitimidad de destino.
Este es un principio que vale la pena recordar:
Una credencial fuerte puede participar en una arquitectura de confianza débil.
La autenticación no debe juzgarse únicamente por la fuerza del factor.
Tenemos que ver toda la interacción.
La confianza es una relación
Esto nos lleva al problema subyacente.
La confianza no es algo que una parte simplemente debería exigir a otra.
Es una relación.
Imagina conocer a alguien que nunca habías visto en un estacionamiento.
Se te acercan y dicen:
“Antes de continuar, me gustaría ver su licencia de conducir, pasaporte y huellas dactilares.”
Probablemente tendrías una respuesta razonable:
¿Quién eres exactamente?
Sin embargo, digitalmente, hemos normalizado algo notablemente similar.
Las organizaciones nos piden que establezcamos evidencia cada vez más fuerte de nuestra identidad mientras que con frecuencia establecemos la suya a través de la marca, familiaridad, una barra de direcciones de navegador y nuestro propio juicio.
Ya no es suficiente.
Creo que la autenticación necesita evolucionar desde:
Usuario → Organización
hacia algo más cercano a:
Usuario verificado ↔ Organización verificada
Ambos participantes deben tener confianza en quién está del otro lado.
Esa es una base mucho más saludable para Digital Trust.
Esta pregunta nos llevó a algún lugar interesante
Hace años en Identité®, empezamos a pensar seriamente en esta asimetría.
¿Por qué debería la autenticación ser unidireccional?
¿Por qué el usuario debe ser el único participante que espera demostrar legitimidad?
Esa idea contribuyó en última instancia a nuestro patentado Full Duplex Authentication® Acércate.
El principio subyacente es sencillo:
La confianza debe funcionar en ambos sentidos.
La organización legítima verifica al usuario.
Pero el usuario legítimo también recibe pruebas de que está interactuando con la organización prevista.
Menciono esto para no convertir la discusión en una presentación de producto. La idea más amplia es más importante que cualquier aplicación individual.
El cambio importante es arquitectónico:
Deja de tratar el destino como de confianza automática.
Si Zero Trust nos enseñó a no conceder confianza implícita simplemente porque algo está dentro de la red, tal vez deberíamos aplicar escepticismo similar al otro lado de la autenticación.
El usuario no debe ser confiado implícitamente.
Tampoco el destino.
Y ya no se trata sólo de sitios web
Hay otra razón por la que esta pregunta importa ahora.
Pronto, el participante que toma la decisión de autenticación puede no ser siempre humano.
Los agentes de IA están empezando a interactuar con aplicaciones y servicios en nuestro nombre.
Un agente autónomo podrá eventualmente:
cuentas de acceso,
información de movimiento,
iniciar operaciones,
comunicarse con los clientes,
cambiar las configuraciones,
o instruya a otro agente a realizar una acción.
Los humanos tienen al menos algunas habilidades para notar cuando algo se siente mal.
Las máquinas funcionan de manera diferente.
Un agente puede simplemente seguir una instrucción, credencial o protocolo.
Por lo tanto, la pregunta se vuelve aún más importante:
¿Cómo sabe el agente que el destino es legítimo?
Y luego otra:
¿Cómo sabe el destino que el agente es legítimo?
De repente la autenticación comienza a parecerse menos:
“Prueba quién eres.”
y mucho más como:
“Determinemos quiénes son todos los que participan en esta interacción”.
Este es un modelo de confianza fundamentalmente diferente.
Los atacantes cada vez más quieren heredar la confianza
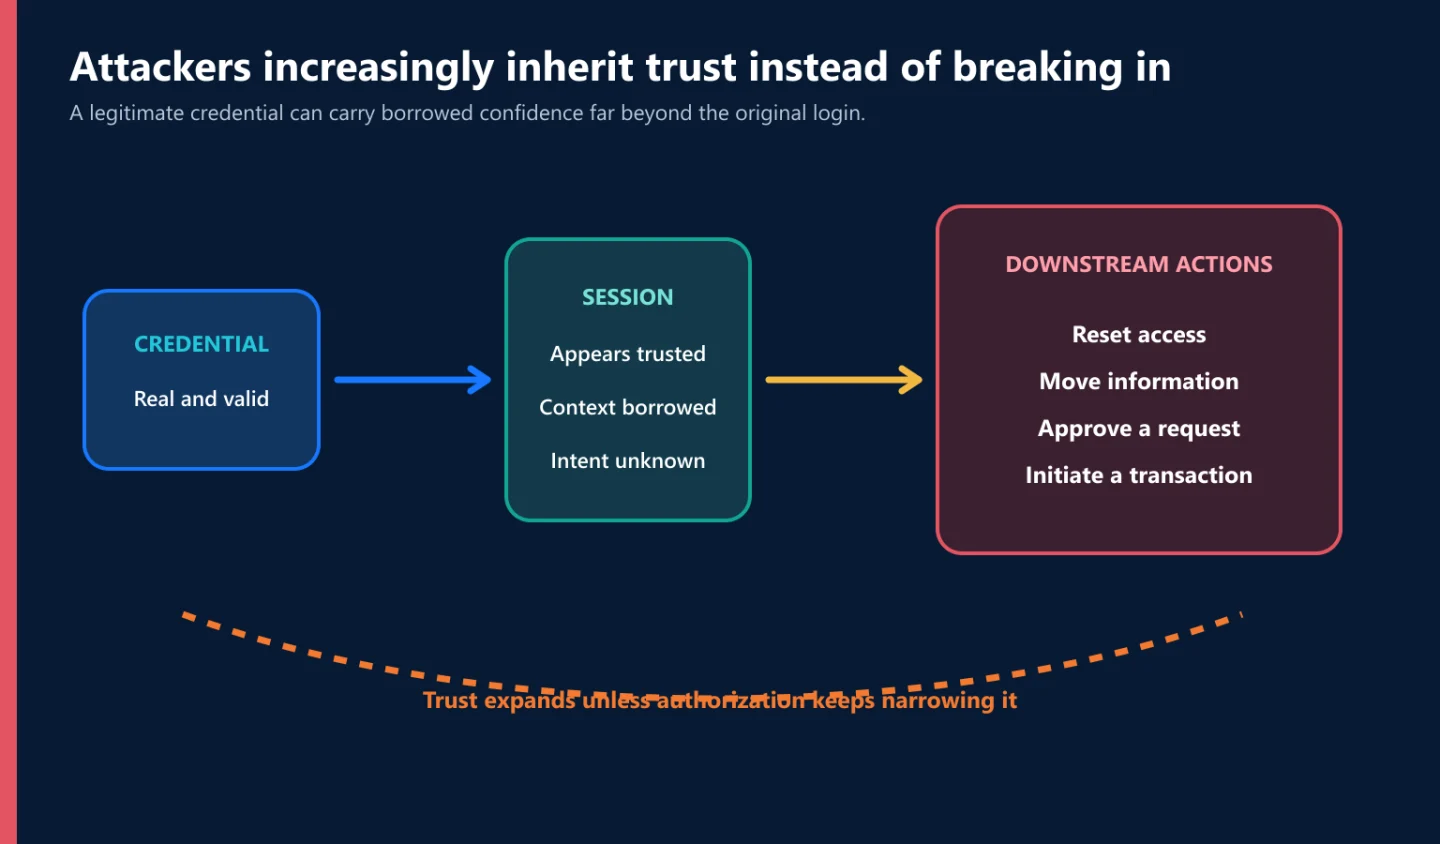
Hay otra razón por la que tenemos que pensar más allá del login.
Los atacantes modernos no siempre intentan atravesar la puerta principal.
¿Por qué lo harían si pudieran adquirir la llave?
Roban credenciales.
Sesiones de secuestro.
Comprometer dispositivos de confianza.
Abuso de software legítimo de gestión remota.
Operar a través de servicios en la nube aprobados.
El objetivo es parecerse cada vez más a algo en lo que el medio ambiente ya confía.
Como he escrito antes:
Cada vez más, el objetivo del atacante no es romper la confianza. Es para heredarlo.
Eso significa que incluso la autenticación exitosa no puede convertirse en una prueba permanente de que todo lo que la sigue es legítimo.
La confianza tiene que seguir siendo condicional.
¿Quién está actuando?
¿Qué están autorizados a hacer?
¿Tiene sentido la acción?
¿El contexto es consistente?
¿El destino sigue siendo legítimo?
¿Ha cambiado algo?
La autenticación debe establecer la confianza.
No debe crear una confianza ilimitada.
Tal vez hemos estado haciendo la pregunta equivocada
Durante décadas, la industria de autenticación ha concentrado un enorme esfuerzo en responder:
¿Cómo puede la organización saber que esto es realmente el usuario?
Debemos seguir respondiendo a esa pregunta.
Pero tal vez el futuro de la autenticación depende tanto de responder a su imagen de espejo:
¿Cómo puede el usuario saber que esta es realmente la organización?
Y cada vez más:
¿Cómo puede cada participante legítimo establecer confianza en cada otro participante?
Ahí es donde la autenticación comienza a convertirse en algo más grande.
Se convierte en Confianza Digital.
El futuro debería requerir menos conjeturas
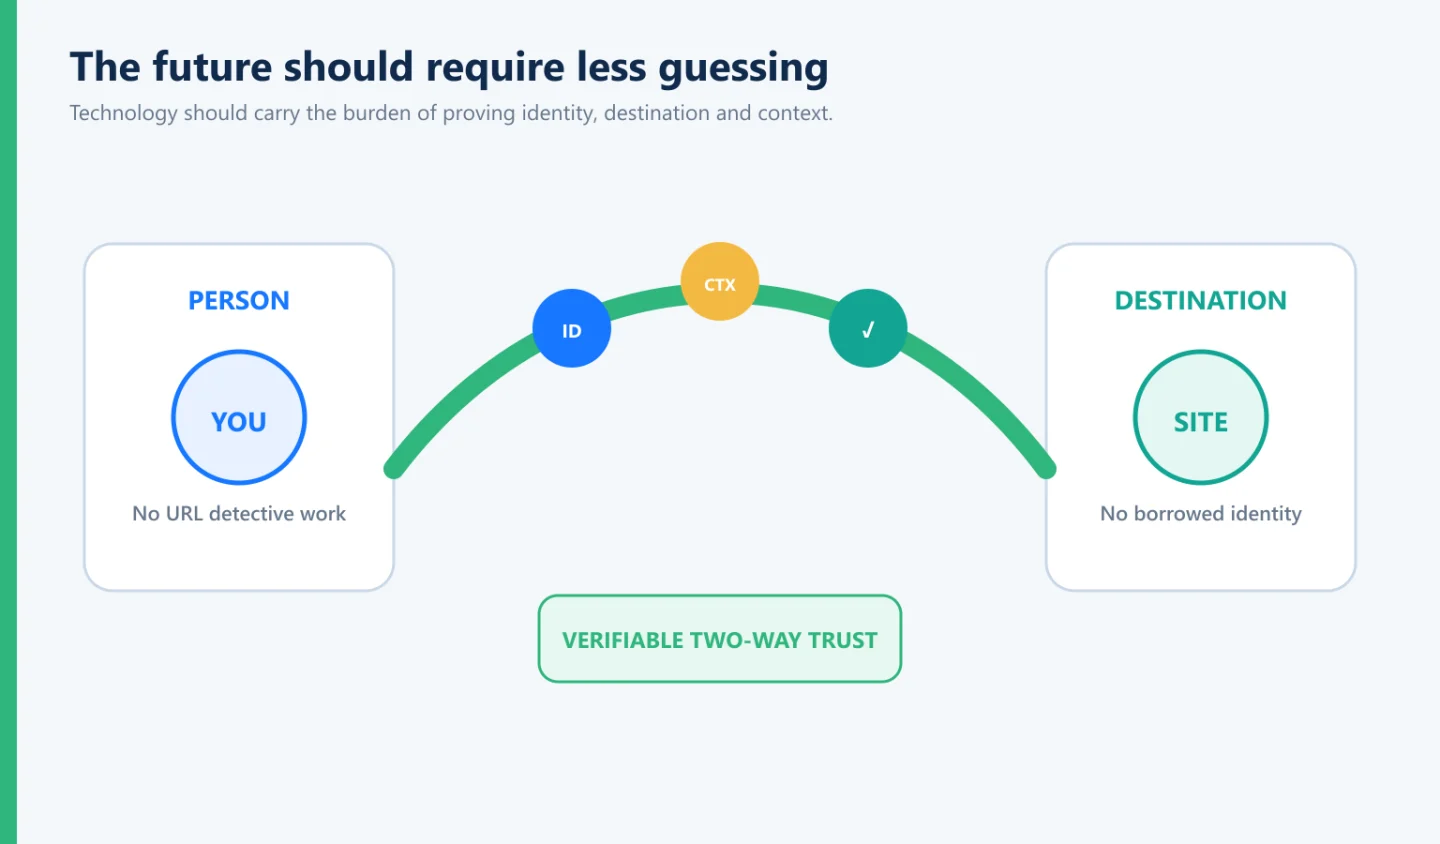
No quiero que la gente se convierta en mejores inspectores de URL.
No quiero que los empleados pasen sus carreras aprendiendo formas cada vez más sofisticadas de reconocer el engaño generado por la IA.
Y ciertamente no creo que la respuesta sea añadir fricción sin fin a cada interacción digital.
La tecnología debería soportar más de esa carga.
Verificar la identidad.
Verificar el destino.
Utilice pruebas criptográficas cuando sea posible.
Entender el contexto.
Considera la intención.
Aplique la autorización de manera apropiada.
Continúe evaluando la confianza después de la autenticación.
Y hacer la interacción legítima más fácil que la fraudulenta.
Porque el objetivo final no es hacer la autenticación más complicada.
Es para hacer más difícil el engaño.
Durante años, las organizaciones nos han preguntado razonablemente:
“Prueba quién eres.”
Tal vez es tiempo de que los usuarios se sientan igualmente cómodos preguntando:
Tú primero.
Eso puede sonar como un pequeño cambio de perspectiva.
Creo que es el comienzo de uno mucho más grande.
La identidad verificable es la piedra angular de la confianza digital.
Y Digital Trust no debería pertenecer sólo a un lado de la conversación.