




Durante anos, o treinamento de conscientização em segurança cibernética deu às pessoas alguns conselhos muito sensatos.
Verifique a URL.
Procure pelo cadeado.
Certifique-se de estar no site legítimo.
Desconfie de downloads inesperados.
Não clique em algo que não parece certo.
Não há nada de errado com esse conselho.
O problema é que os atacantes também estão ouvindo.
E eles estão se tornando cada vez mais bons em reproduzir as coisas que ensinamos as pessoas a reconhecer como sinais de legitimidade.
Uma investigação recente por Huntress É um excelente exemplo. Seu Centro de Operações de Segurança analisou dois ataques usando uma técnica conhecida como Browser-in-the-Browserou BITB. As vítimas que clicaram em links maliciosos foram eventualmente apresentadas com o que parecia ser uma página da Adobe, levando-as a atualizar o Adobe Reader.
A página parecia legítima.
A marca parecia legítima.
A janela do navegador parecia legítima.
A barra de endereço até mesmo exibida get.adobe.com, um domínio Adobe real.
E nada disso era o que parecia ser.
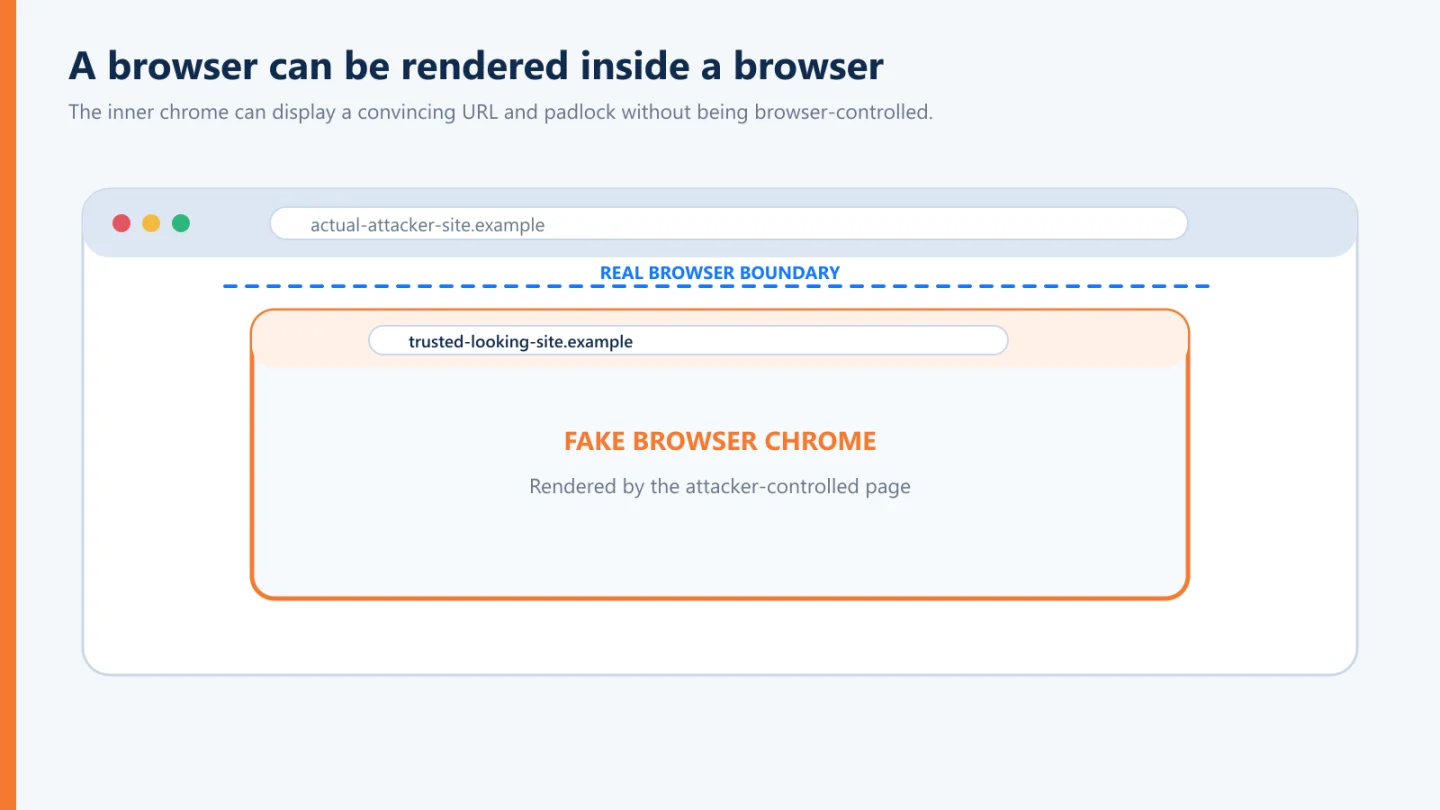
Os atacantes tinham criado uma janela de navegador falsa dentro da própria página web, completo com uma barra de endereço, URL, cadeado e favicon. O que parecia ser a interface confiável do navegador era na verdade o conteúdo controlado pelo atacante.
E isso deve deixar qualquer pessoa envolvida em identidade e autenticação desconfortável.
Porque o atacante não estava apenas se passando pela Adobe.
O agressor estava se passando pela própria confiança.
Não havia nada de errado com a pessoa
Esta é a parte que eu acho particularmente interessante.
Gastamos enormes quantias de dinheiro tentando determinar se a pessoa que acessa um sistema é legítima.
Senhas.
MFA.
Biometria.
Passkeys.
Inteligência de dispositivos.
Motores de risco.
Análise comportamental.
Todos projetados, de uma forma ou de outra, para responder:
“É realmente essa a pessoa que pensamos que é?”
Mas nos incidentes da Caçadora, a questão mais interessante estava do outro lado do relacionamento:
“É realmente este o destino que a pessoa pensa que é?”
A pessoa poderia ser exatamente quem eles alegavam ser.
A impressão digital deles pode coincidir.
Seu rosto pode combinar.
Seu dispositivo pode ser reconhecido.
Sua autenticação pode ser impecável.
E eles ainda podem estar interagindo com um atacante.
Essa distinção importa.
O destino errado ainda pode alcançar a pessoa certa
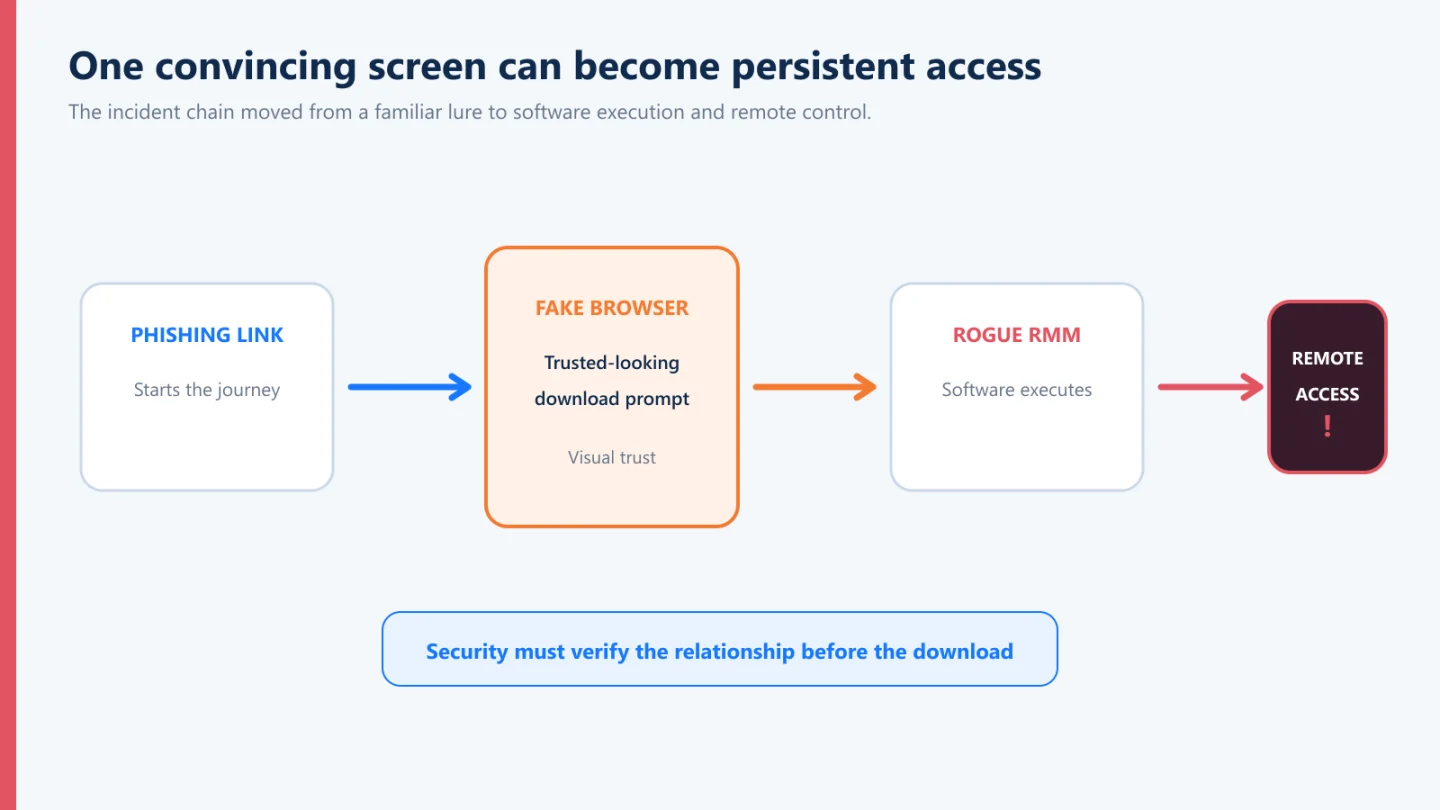
De acordo com Huntress, depois que as vítimas seguiram as falsas instruções da Adobe, eles, sem saber, baixaram instaladores ScreenConnect da infraestrutura controlada por atacantes. O software de gerenciamento remoto desonesto, em seguida, estabeleceu acesso persistente aos endpoints. Huntress acabou por encerrar ambos os ataques antes que progredissem ainda mais.
Pense na sequência da perspectiva da vítima.
Eles receberam algo que parecia exigir ação.
Seguiram um link.
Eles encontraram uma marca familiar.
Eles viram o que parecia ser uma janela legítima do navegador.
Eles viram um URL da Adobe de aparência legítima.
Foi-lhes dito que o Adobe Reader precisava de atualização.
Eles seguiram as instruções.
Em vários pontos, a interação ofereceu tranquilidade visual.
E essas garantias eram todas falsas.
É por isso que eu acho que precisamos reconsiderar uma das suposições que estão sob a autenticação tradicional.
Pedimos ao usuário para provar-se criptograficamente, enquanto muitas vezes pedindo-lhes para verificar o destino visualmente.
Esses não são padrões de prova remotamente equivalentes.
“Olhe com mais cuidado” tem um limite
Huntress recomenda razoavelmente combinar a educação do usuário com controles técnicos, incluindo restringir quem pode instalar ferramentas de gerenciamento remoto, manter inventários de RMM aprovados, monitorar atividades suspeitas e ensinar os funcionários a verificar downloads de software por meio de canais confiáveis.
Todas essas medidas fazem sentido.
Mas há um problema maior aqui.
Quanta responsabilidade podemos razoavelmente continuar colocando na pessoa sentada na frente da tela?
Olhe com mais cuidado.
Verifique a URL.
Inspecione o certificado.
Reconheça o falso.
Observe algo incomum.
Não confie no alerta.
Verifique o download.
Ligue para ele se você não tiver certeza.
O problema é que as diferenças visuais entre interações legítimas e fraudulentas estão se tornando cada vez menores.
E é provável que a IA acelere essa tendência consideravelmente.
Os atacantes não precisam de cada pessoa para tomar a decisão errada.
Eles precisam uma pessoa para tomar uma decisão errada uma vez.
Essa não é uma arquitetura de segurança particularmente atraente.
Confiança não deve depender de como convencer algo parece
Esta é a lição maior que eu tiro da investigação da Caçadora.
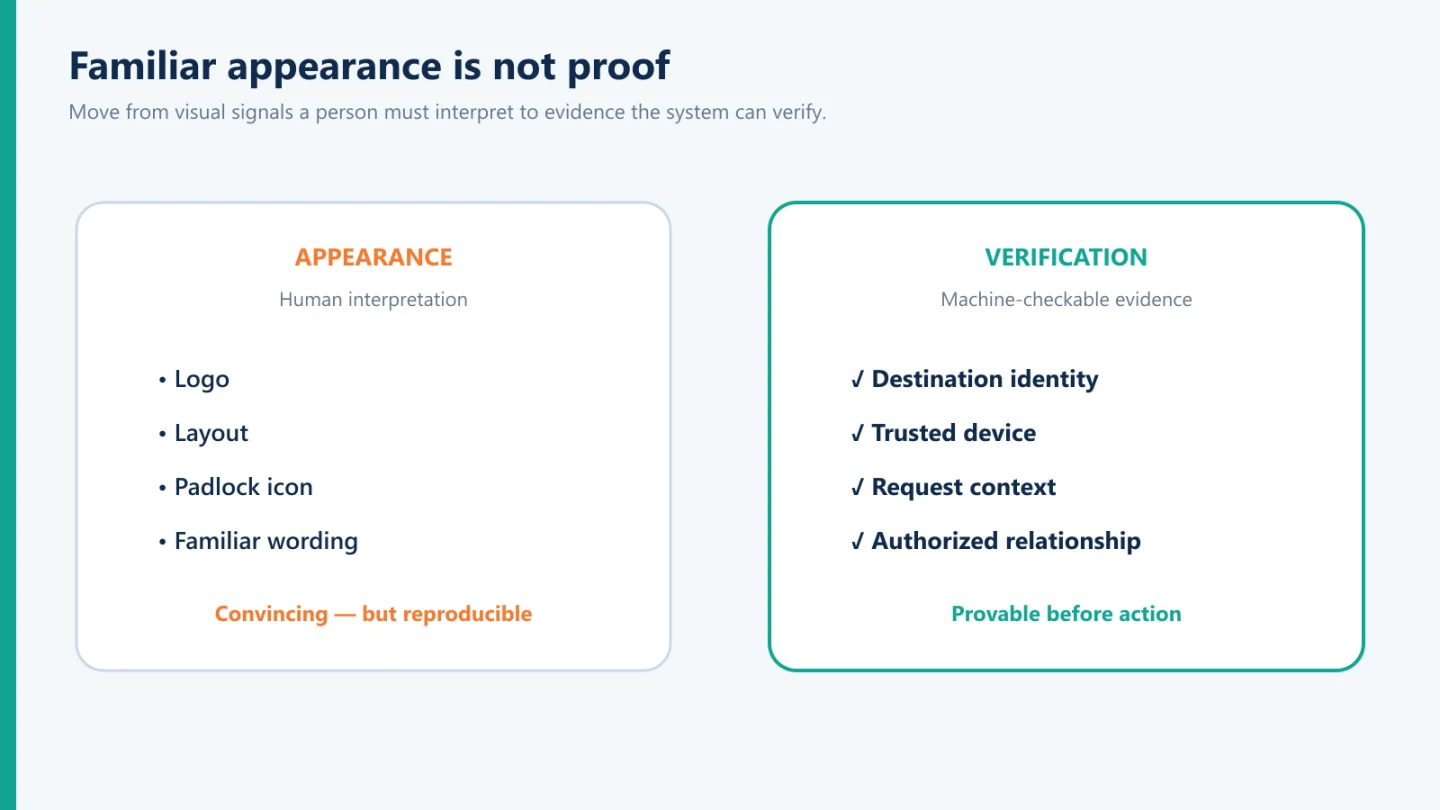
A confiança não deve depender de quão convincente algo parece. Isso deve depender do que pode ser verificado.
Essa é uma distinção significativa.
Um logotipo é uma evidência de aparência.
Uma URL exibida dentro de uma página da Web é evidência de aparência.
Uma interface familiar é evidência de aparência.
Uma voz convincente pode ser evidência de aparência.
Um rosto realista pode ser cada vez mais evidência de aparência.
Ninguém prova necessariamente a identidade.
Passamos décadas melhorando nossa capacidade de verificar a identidade do ser humano.
Talvez o próximo desafio seja melhorar nossa capacidade de dar ao ser humano evidências igualmente significativas sobre Quem ou quem está pedindo sua confiança.
Tradicionalmente, a autenticação tem sido feita de um lado
Considere o que acontece durante um evento típico de autenticação.
A organização pergunta:
Quem és tu?
O que é que sabes?
O que você possui?
Você pode fornecer uma biometria?
Este é o seu dispositivo?
Seu comportamento parece normal?
Todas as perguntas razoáveis.
Mas o que a pessoa recebe em troca?
Normalmente, alguma versão de:
Confia em nós. Você está no lugar certo.
Isso funcionou razoavelmente bem quando personificar o destino foi difícil.
Está se tornando menos confiável à medida que a personificação melhora.
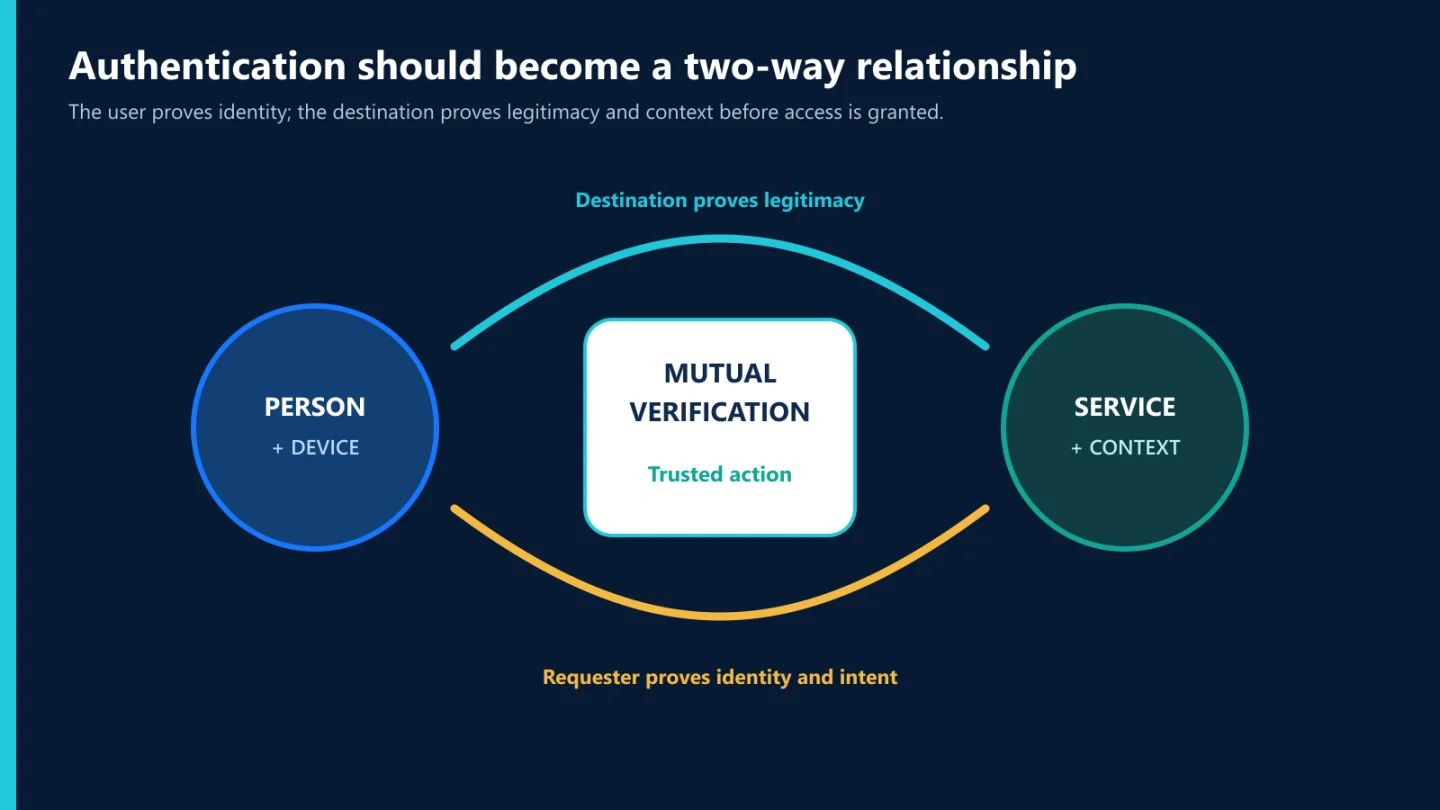
É por isso que acreditamos que a autenticação precisa evoluir de Verificação unidirecional em direção à Confiança Mútua.
A organização deve estabelecer confiança no usuário.
Mas o usuário também deve ser capaz de estabelecer confiança na organização, destino ou solicitação.
Usuário Verificado ⁇ Destino Verificado
A confiança deve funcionar nos dois sentidos.
Onde Full Duplex Authentication® entra na conversa
Esta assimetria na autenticação tradicional é uma das razões pelas quais desenvolvemos Full Duplex Authentication® (FDA) em Identité®.
FDA foi projetado em torno de uma premissa simples: autenticar a pessoa não deve exigir que a pessoa confie cegamente no destino pedindo autenticação.
Em vez de tratar a autenticação como uma troca unidirecional, o Full Duplex Authentication estabelece uma relação de verificação mútua.
A organização verifica o usuário.
O usuário verifica o destino e a solicitação de autenticação.
Essa distinção é especialmente relevante para ataques construídos em torno da personificação do destino.
Importante, FDA não é um substituto para proteção de endpoint, consciência de segurança, controles de aplicativos ou as outras defesas que Huntress recomenda. Esses controles abordam diferentes partes da cadeia de ataque.
Mas ataques como o Browser-in-the-Browser demonstram por que A verificação de destino merece um lugar na própria arquitetura de autenticação.
Se uma autenticação sensível comparável ou interação de autorização tivesse sido protegida por uma arquitetura que requer verificação mútua criptográfica, simplesmente reproduzir uma janela convincente do navegador, logotipo, cadeado ou URL não estabeleceria a relação de confiança necessária.
O atacante pode reproduzir a aparência.
Eles não poderiam reproduzir a relação de confiança legítima apenas fazendo a tela parecer correta.
É um bar muito mais alto.
Isso é maior do que o navegador no navegador
O BITB é apenas um exemplo.
Considere a direção em que o engano digital está se movendo.
Os sites de phishing reproduzem cada vez mais serviços legítimos.
Os atacantes personificam o suporte de TI através de plataformas de colaboração.
O vídeo deepfake pode reproduzir a aparência de alguém.
Vozes geradas por IA podem reproduzir o discurso de alguém.
As mensagens podem reproduzir o estilo de escrita de alguém.
Aplicações fraudulentas podem reproduzir interfaces legítimas.
Os atacantes podem até usar ferramentas legítimas de gerenciamento remoto quando convencerem alguém a instalá-las.
A linha comum não é necessariamente malware.
É personificação.
E cada vez mais, o objetivo do atacante não é quebrar a confiança.
É herdá-lo.
Se eu puder convencê-lo de que sou seu banco, seu empregador, seu departamento de TI, seu provedor de software ou alguém em quem você já confia, talvez não precise derrotar todos os controles de segurança diretamente.
Posso ser capaz de convencê-lo a me ajudar a contorná-los.
A confiança mútua muda a questão
A consciência de segurança tradicional pergunta:
“Isso parece legítimo?”
A confiança mútua pergunta:
“Isso pode ser verificado como legítimo?”
Essas perguntas podem soar semelhantes.
São fundamentalmente diferentes.
Um depende muito do julgamento humano.
O outro pode confiar cada vez mais na arquitetura.
E é aí que eu acredito que a segurança precisa ir.
Não devemos eliminar a consciência de segurança. As pessoas devem entender as ameaças e ter cautela razoável.
Mas a nossa resposta a longo prazo a uma representação digital cada vez mais sofisticada não pode ser simplesmente:
Treinar os seres humanos para se tornarem melhores motores de detecção de fraude.
Os atacantes têm automação.
Eles têm AI.
Eles têm engenharia social sofisticada.
Eles podem reproduzir interfaces com notável precisão.
A arquitetura precisa carregar mais do fardo.
Reconhecer a confiança para verificar a confiança
Há uma lição mais ampla aqui para a indústria de identidade.
Por muito tempo, tratamos a identidade como algo que pertence principalmente à pessoa que solicita acesso.
Prove quem você é.
Isso permanece essencial.
Mas a confiança digital requer algo maior.
A pessoa importa.
O destino importa.
O pedido importa.
O dispositivo é importante.
O contexto importa.
E, finalmente, a relação entre eles importa.
É por isso que continuamos acreditando A identidade verificável é a pedra angular da confiança digital.
identidade não reconhecível.
Identidade não familiar.
identidade não convincente.
identidade verificável.
Porque a diferença entre algo que parece legítimo e algo que realmente é legítimo está se tornando um dos campos de batalha mais importantes da segurança cibernética.
Ver já não é o suficiente
A técnica Browser-in-the-Browser não é nova. Huntress aponta explicitamente isso.
Mas isso está quase fora do ponto.
A importância desses incidentes não é que os atacantes inventaram uma técnica inteiramente nova.
É que uma técnica existente continua a funcionar porque explora algo profundamente humano:
Confiamos no que parece familiar.
Durante anos, isso muitas vezes foi bom o suficiente.
Cada vez mais, não é.
Então, talvez a próxima evolução da autenticação não seja simplesmente outra maneira de as pessoas provarem quem são.
Talvez esteja finalmente reconhecendo que o outro lado do relacionamento deveria ter que provar algo também.
A organização deve saber que é realmente você.
Você deve saber que é realmente a organização.
Isso não é mais fricção.
Essa não é outra senha.
Isso não é mais um fardo que devemos colocar na pessoa.
É uma arquitetura diferente para a confiança.
Em um mundo onde quase tudo pode ser feito para parecer legítimo, Ver já não é acreditar.
A confiança deve ser verificável.
A confiança deve ser mútua.
A confiança deve funcionar em ambos os sentidos.