




Durante años, la capacitación en ciberseguridad ha dado a la gente algunos consejos muy sensatos.
Compruebe la URL.
Busca el candado.
Asegúrese de estar en el sitio web legítimo.
Sospecha de descargas inesperadas.
No haga clic en algo que no se ve bien.
Ese consejo no tiene nada de malo.
El problema es que los atacantes también han estado escuchando.
Y cada vez son más buenos reproduciendo las cosas que hemos enseñado a reconocer como signos de legitimidad.
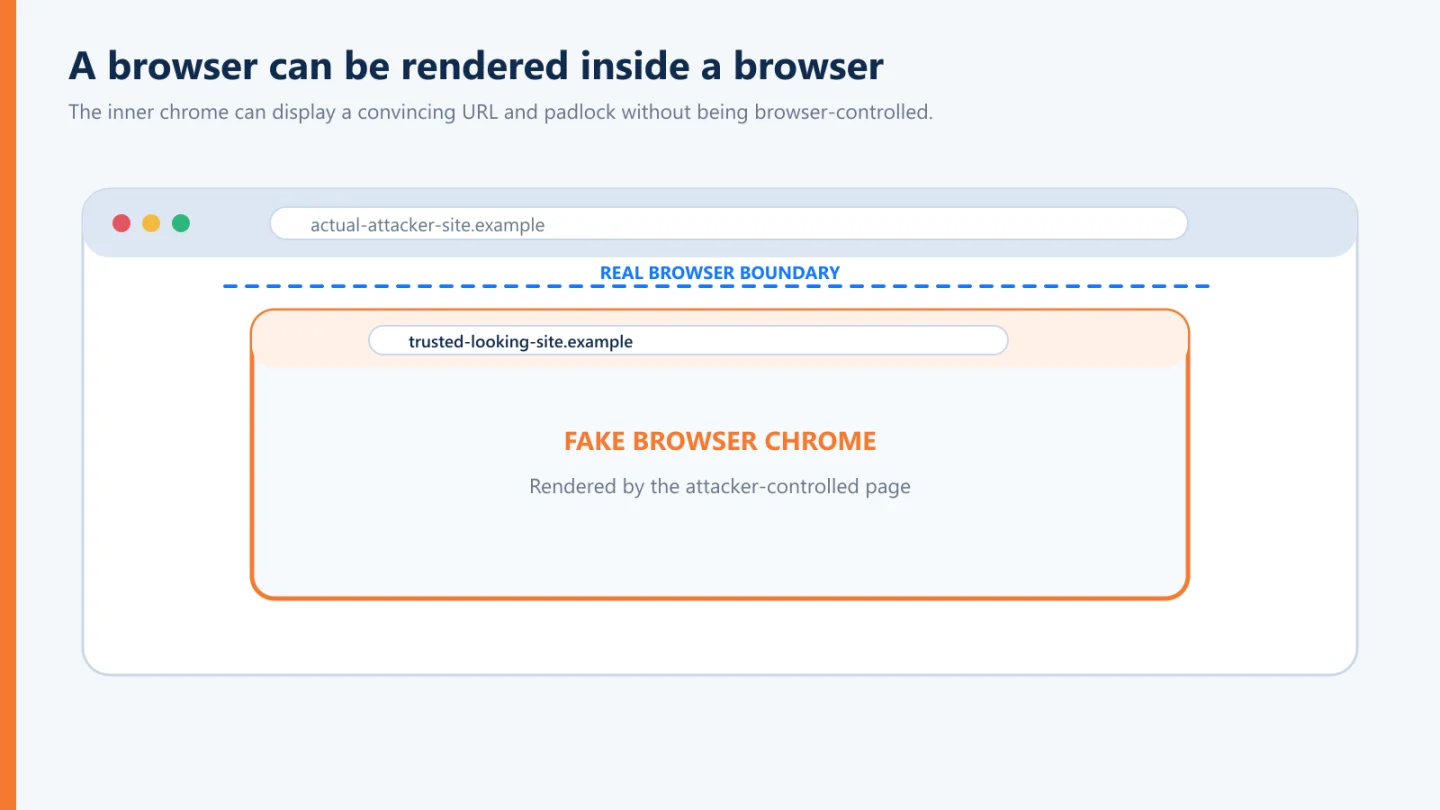
Una investigación reciente de Cazadora ofrece un excelente ejemplo. Su Centro de Operaciones de Seguridad analizó dos ataques utilizando una técnica conocida como Navegador en el navegador, o BITB. Las víctimas que hicieron clic en enlaces maliciosos finalmente se presentaron con lo que parecía ser una página web de Adobe que les impulsa a actualizar Adobe Reader.
La página parecía legítima.
La marca parecía legítima.
La ventana del navegador parecía legítima.
La barra de direcciones incluso se muestra get.adobe.com, un dominio real de Adobe.
Excepto que nada de eso era lo que parecía ser.
Los atacantes habían creado toda una ventana falsa del navegador dentro de la propia página web, completa con una barra de direcciones, URL, candado y favicon. Lo que parecía ser la interfaz de confianza del navegador era en realidad el contenido controlado por el atacante.
Y eso debería incomodar a cualquiera involucrado en la identidad y autenticación.
Porque el atacante no se estaba haciendo pasar por Adobe.
El atacante se hacía pasar por la confianza.
No le pasaba nada a la persona
Esta es la parte que encuentro particularmente interesante.
Gastamos enormes cantidades de dinero tratando de determinar si la persona que accede a un sistema es legítima.
Contraseñas.
MFA.
Biometría.
Passkeys.
Inteligencia de dispositivos.
Motores de riesgo.
Análisis del comportamiento.
Todos diseñados, de una manera u otra, para responder:
“¿Es esta realmente la persona que creemos que es?”
Pero en los incidentes de Huntress, la pregunta más interesante estaba en el otro lado de la relación:
“¿Es este realmente el destino que la persona cree que es?”
La persona podría ser exactamente quien afirmaban ser.
Su huella podría coincidir.
Su cara podría coincidir.
Su dispositivo podría ser reconocido.
Su autenticación podría ser impecable.
Y aún podrían estar interactuando con un atacante.
Esa distinción importa.
El destino equivocado todavía puede llegar a la persona adecuada
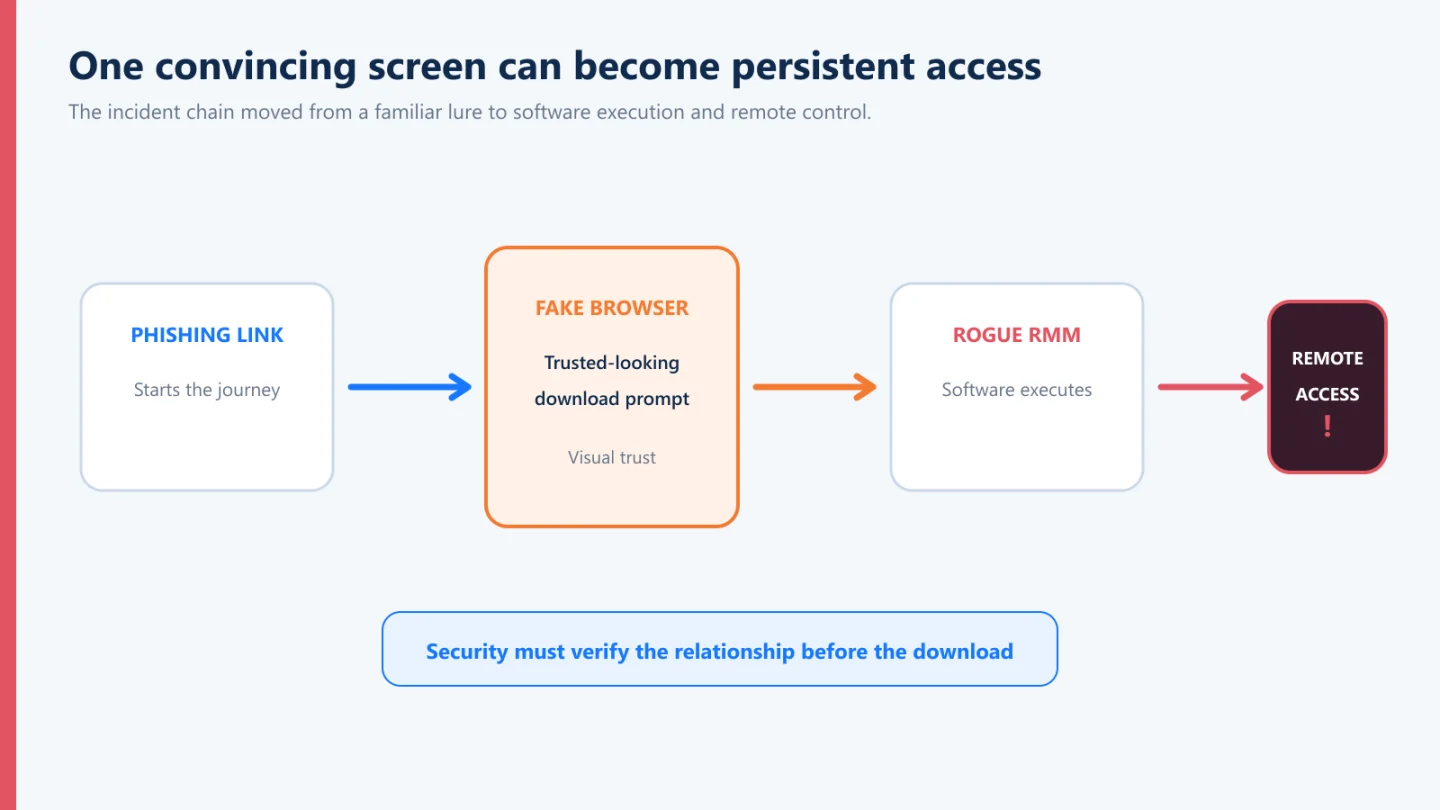
Según Huntress, después de que las víctimas siguieron las instrucciones falsas de Adobe, descargaron sin saberlo instaladores de ScreenConnect de la infraestructura controlada por el atacante. El software de gestión remota de pícaro luego estableció el acceso persistente a los puntos finales. Huntress finalmente cerró ambos ataques antes de que avanzaran.
Piensa en la secuencia desde la perspectiva de la víctima.
Recibieron algo que parecía requerir acción.
Ellos siguieron un enlace.
Encontraron una marca familiar.
Vieron lo que parecía ser una ventana legítima del navegador.
Vieron una URL de Adobe de aspecto legítimo.
Se les dijo que Adobe Reader necesitaba actualización.
Ellos siguieron las instrucciones.
En varios puntos, la interacción ofrecía seguridad visual.
Y esas seguridades eran todas falsas.
Por eso creo que tenemos que reconsiderar una de las suposiciones que están debajo de la autenticación tradicional.
Pedimos al usuario que se prueben criptográficamente mientras que a menudo les pedimos que verifiquen visualmente el destino.
Esos no son estándares de prueba ni remotamente equivalentes.
“Mira con más cuidado” tiene un límite
Huntress recomienda razonablemente combinar la educación de los usuarios con controles técnicos, incluyendo restringir quién puede instalar herramientas de gestión remota, mantener inventarios de RMM aprobados, monitorear actividades sospechosas y enseñar a los empleados a verificar las descargas de software a través de canales de confianza.
Todas esas medidas tienen sentido.
Pero hay un problema más grande aquí.
¿Cuánta responsabilidad podemos razonablemente seguir poniendo en la persona sentada delante de la pantalla?
Mira con más cuidado.
Compruebe la URL.
Inspeccione el certificado.
Reconoce la falsificación.
Note algo inusual.
No confíes en el aviso.
Verificar la descarga.
Llámalo si no estás seguro.
El problema es que las diferencias visuales entre interacciones legítimas y fraudulentas se están haciendo cada vez más pequeñas.
Y es probable que la IA acelere considerablemente esa tendencia.
Los atacantes no necesitan que cada persona tome la decisión equivocada.
Necesitan una persona para tomar una decisión equivocada una vez.
Esa no es una arquitectura de seguridad particularmente atractiva.
La confianza no debería depender de lo convincente que parezca algo
Esta es la lección más grande que tomo de la investigación de Huntress.
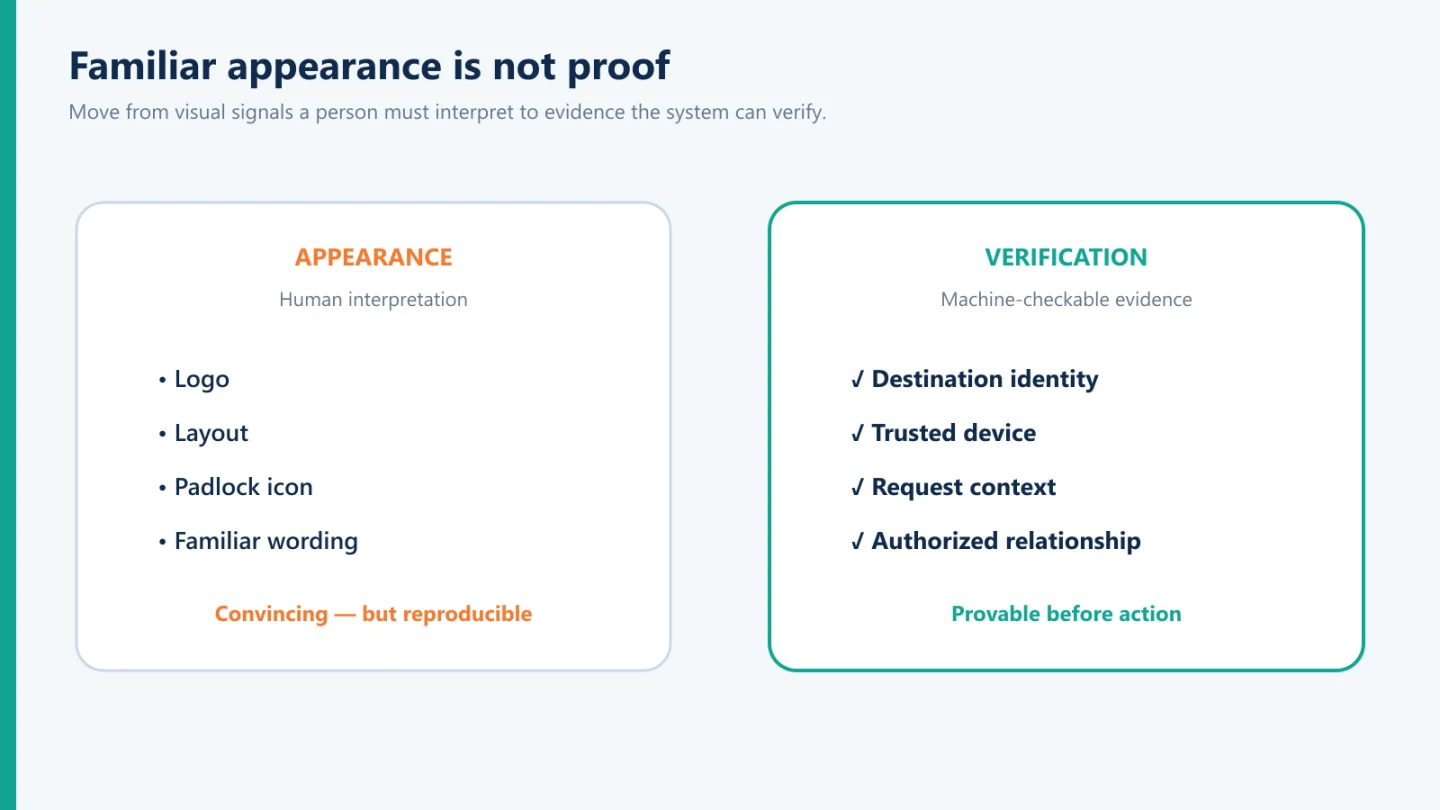
La confianza no debería depender de lo convincente que parezca algo. Debe depender de lo que se pueda verificar.
Esa es una distinción significativa.
Un logotipo es evidencia de apariencia.
Una URL mostrada dentro de una página web es evidencia de apariencia.
Una interfaz familiar es la evidencia de la apariencia.
Una voz convincente puede ser evidencia de la apariencia.
Un rostro realista puede ser cada vez más evidencia de apariencia.
Ninguno prueba necesariamente la identidad.
Hemos pasado décadas mejorando nuestra capacidad de verificar la identidad de lo humano.
Tal vez el siguiente reto es mejorar nuestra capacidad de dar al humano evidencia igualmente significativa sobre ¿Quién o qué está solicitando su confianza.
La autenticación ha sido tradicional de un solo lado
Considere lo que sucede durante un evento típico de autenticación.
La organización pregunta:
¿Quién eres?
¿Qué sabes?
¿Qué posees?
¿Puede proporcionar una biometría?
¿Este es tu dispositivo?
¿Su comportamiento parece normal?
Todas las preguntas razonables.
Pero ¿qué recibe la persona a cambio?
Por lo general, alguna versión de:
Confía en nosotros. Estás en el lugar correcto.
Eso funcionó razonablemente bien cuando se hizo pasar por el destino era difícil.
Se está volviendo menos fiable a medida que mejora la suplantación.
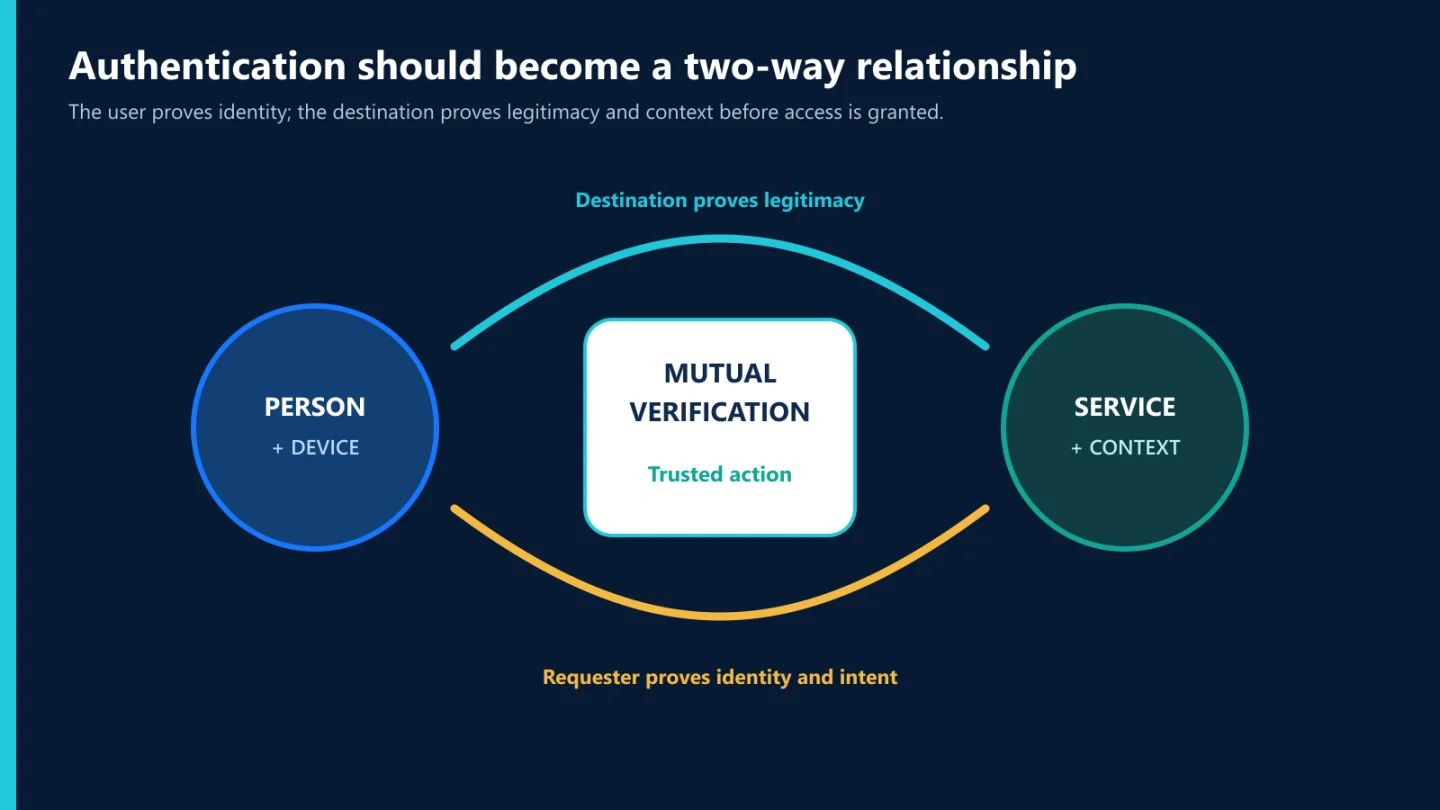
Es por eso que creemos que la autenticación necesita evolucionar de Verificación unidireccional hacia la confianza mutua.
La organización debe establecer la confianza en el usuario.
Pero el usuario también debe ser capaz de establecer la confianza en la organización, destino o solicitud.
Usuario verificado ↔ Destino verificado
La confianza debe funcionar en ambos sentidos.
Donde Full Duplex Authentication® entra en la conversación
Esta asimetría en la autenticación tradicional es una de las razones que desarrollamos Full Duplex Authentication® (FDA) en Identité®.
FDA fue diseñado en torno a una premisa sencilla: autenticar a la persona no debe requerir que la persona confíe ciegamente en el destino pidiendo autenticación.
En lugar de tratar la autenticación como un intercambio unidireccional, Full Duplex Authentication establece una relación de verificación mutua.
La organización verifica al usuario.
El usuario verifica el destino y la solicitud de autenticación.
Esa distinción es especialmente pertinente para los ataques en torno a la suplantación del destino.
Es importante destacar que FDA no es un reemplazo para la protección de endpoint, la conciencia de seguridad, los controles de aplicación u otras defensas que Huntress recomienda. Esos controles abordan diferentes porciones de la cadena de ataque.
Pero ataques como Browser-en-el-Navegador demuestran por qué la verificación de destino merece un lugar en la propia arquitectura de autenticación.
Si una interacción comparable de autenticación sensible o autorización hubiera sido protegida por una arquitectura que requiriera verificación mutua criptográfica, simplemente reproducir una ventana del navegador convincente, logotipo, candado o URL no establecería la relación de confianza requerida.
El atacante podría reproducir la apariencia.
No pudieron reproducir la relación de confianza legítima simplemente haciendo que la pantalla se vea bien.
Esa es una barra mucho más alta.
Esto es más grande que Navegador-en-el-Navegador
BiTB es sólo un ejemplo.
Considere la dirección en la que se está moviendo el engaño digital.
Los sitios de phishing reproducen cada vez más servicios legítimos.
Los atacantes se hacen pasar por soporte de TI a través de plataformas de colaboración.
Deepfake video puede reproducir la apariencia de alguien.
Las voces generadas por la IA pueden reproducir el discurso de alguien.
Los mensajes pueden reproducir el estilo de escritura de alguien.
Las aplicaciones fraudulentas pueden reproducir interfaces legítimas.
Los atacantes pueden incluso usar herramientas legítimas de gestión remota una vez que han convencido a alguien para instalarlas.
El hilo común no es necesariamente malware.
Es Suplantación.
Y cada vez más, el objetivo del atacante no es romper la confianza.
Es para heredarlo.
Si puedo convencerte de que soy tu banco, tu empleador, tu departamento de TI, tu proveedor de software o alguien en quien ya confías, puede que no necesite derrotar a todos los controles de seguridad directamente.
Tal vez pueda persuadirte de que me ayudes a superarlos.
La confianza mutua cambia la pregunta
La conciencia tradicional de la seguridad exige:
¿Parece esto legítimo?
Mutual Trust pide:
¿Puede esto ser verificado como legítimo?
Esas preguntas pueden sonar similares.
Son fundamentalmente diferentes.
Uno depende en gran medida del juicio humano.
El otro puede confiar cada vez más en la arquitectura.
Y ahí es donde creo que la seguridad necesita ir.
No deberíamos eliminar la conciencia de seguridad. La gente debe entender las amenazas y tener una prudencia razonable.
Pero nuestra respuesta a largo plazo a una imitación digital cada vez más sofisticada no puede ser simplemente:
Entrena a los humanos para que se conviertan en mejores motores de detección de fraude.
Los atacantes tienen automatización.
Tienen IA.
Tienen ingeniería social sofisticada.
Pueden reproducir interfaces con una precisión notable.
La arquitectura tiene que soportar más de la carga.
De reconocer confianza a verificar confianza
Aquí hay una lección más amplia para la industria de la identidad.
Durante mucho tiempo, hemos tratado la identidad como algo que pertenece principalmente a la persona que solicita acceso.
Demuéstrame quién eres.
Eso sigue siendo esencial.
Pero Digital Trust requiere algo más grande.
La persona importa.
El destino importa.
La solicitud es importante.
El dispositivo importa.
El contexto es importante.
Y en última instancia, la relación entre ellos importa.
Por eso seguimos creyendo La identidad verificable es la piedra angular de la confianza digital.
Identidad no reconocible.
No es una identidad familiar.
Identidad no convincente.
Identidad verificable.
Porque la brecha entre algo que parece legítimo y algo que en realidad es legítimo se está convirtiendo en uno de los campos de batalla más importantes de la ciberseguridad.
Ver ya no es suficiente
La técnica del navegador no es nueva. Huntress lo señala explícitamente.
Pero eso está casi fuera de lugar.
La importancia de estos incidentes no es que los atacantes inventaron una técnica completamente nueva.
Es que una técnica existente sigue funcionando porque explota algo profundamente humano:
Confiamos en lo que nos parece familiar.
Durante años, eso fue a menudo lo suficientemente bueno.
Cada vez más, no lo es.
Así que tal vez la próxima evolución de la autenticación no es simplemente otra manera para que la gente demuestre quiénes son.
Tal vez sea finalmente reconocer que el otro lado de la relación debería tener que probar algo también.
La organización debería saber que eres tú.
Deberías saber que es realmente la organización.
Eso no es más fricción.
Esa no es otra contraseña.
Esa no es otra carga que debamos poner sobre la persona.
Es una arquitectura diferente para la confianza.
Porque en un mundo donde casi cualquier cosa puede parecer legítima, ver ya no es creer.
La confianza debe ser verificable.
La confianza debe ser mutua.
La confianza debe funcionar en ambos sentidos.