
Há algo particularmente perturbador sobre o último aviso do Google.
Não porque os hackers ligados à inteligência russa são pessoas de phishing. Infelizmente, habituámo-nos a isso.
Não porque os atacantes estejam a fazer-se passar por organizações confiáveis. Isso também não é novidade.
O que me incomoda é algo muito mais fundamental.
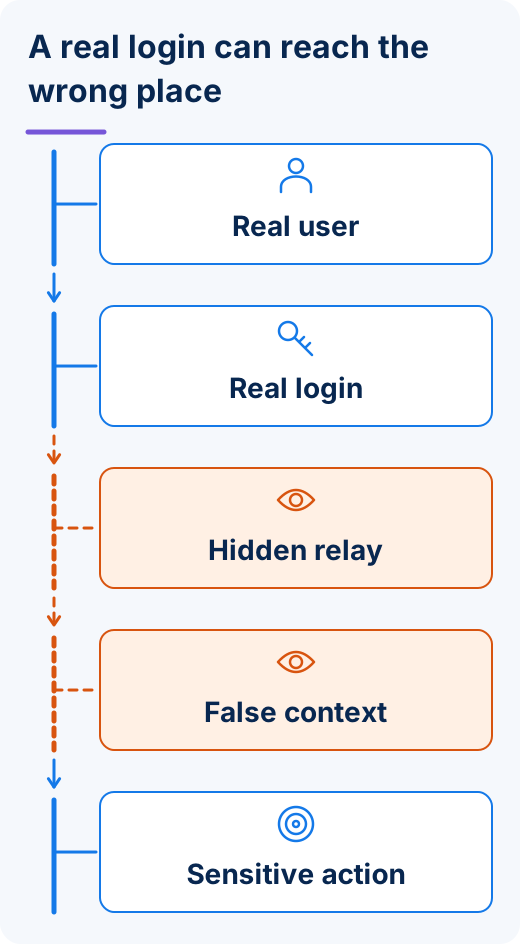
A vítima pode realmente alcançar um fluxo legítimo de autenticação do Google ou Microsoft, autenticar com sucesso e ainda estar entrando no ataque.
Pense em como isso se sente a partir da perspectiva do usuário.
Você recebe um convite ou mensagem que parece credível.
Você clica.
Você vê o Google.
Ou Microsoft.
Não é uma estranha página de login em um domínio que você nunca ouviu falar.
A verdadeira infraestrutura de autenticação.
Você reconhece isso. Relaxa. Assine.
E aquele sentimento de alívio, aquele momento em que você pensa, Está bem.Isso é legítimoÉ exatamente o que o atacante queria.
Isso deve dizer respeito a qualquer pessoa responsável pela segurança da identidade.
Porque os atacantes não estão mais simplesmente tentando roubar nossas credenciais.
Eles estão aprendendo a armar nossa confiança nos sistemas projetados para protegê-los.
O login era real. A confiança não era.
DataBreachToday relata que três grupos de ameaças ligados à Rússia têm abusado de mecanismos legítimos de autenticação do Google e Microsoft em operações de espionagem direcionadas.
As campanhas têm como alvo grupos relativamente pequenos de indivíduos de alto valor na academia, aeroespacial e defesa, governo e think tanks na Europa e nos Estados Unidos.
Em uma campanha, as vítimas foram enviadas para um site falso que representa uma consultoria finlandesa de defesa e segurança. Eles receberam acesso a documentos compartilhados, calendários e recursos internos.
Então algo muito inteligente aconteceu.
O site os enviou através de um página de login legítimo do Google.
Somente depois que a vítima foi autenticada com sucesso foi redirecionada para um projeto de nuvem controlado por atacantes que, segundo o Google, provavelmente estava sendo usado para roubar tokens de autenticação e obter acesso à conta da vítima.
Outras campanhas descritas pelo Google usaram links Microsoft OAuth legítimos e phishing de código de dispositivo. Outro cluster de ameaças enviou vítimas através de um fluxo real de login do Google antes de redirecioná-las para um projeto malicioso do Google Cloud, onde os scripts capturaram tokens de autenticação.
Esta não é uma história sobre alguém tolamente digitando uma senha em um site obviamente fraudulento.
É muito mais interessante do que isso.
E muito mais perigoso.
Treinamos as pessoas a confiar na tela de login
Durante anos, a consciência de segurança tem ensinado as pessoas a procurar sinais de alerta.
Verifique o site.
Olhe atentamente para o domínio.
Não insira suas credenciais em páginas suspeitas.
Tenha cuidado com links estranhos.
Certifique-se de que a experiência de login pareça legítima.
Todos bons conselhos.
Mas imagine ser a pessoa alvo de uma dessas campanhas.
Você está ocupado.
Você pode estar viajando.
Você pode ter reuniões empilhadas para trás.
Talvez a mensagem diga respeito a algo importante para o seu trabalho.
Você clica no link.
Então o Google pede que você autentique.
Fizeste isto centenas de vezes.
Nada parece particularmente alarmante.
Essa familiaridade importa.
Tendemos a pensar na segurança cibernética como um concurso técnico entre atacantes e defensores.
Mas para a pessoa sentada ao teclado, muitas vezes não é técnico.
É emocional.
Reconhecimento cria conforto. Familiaridade cria confiança. Confiança cria confiança.
E os atacantes entendem isso.
Eles não precisam necessariamente convencê-lo de que sua infra-estrutura fraudulenta é legítima se eles podem inserir infra-estrutura legítima no engano.
É isso que torna esse ataque tão interessante.
Atacantes atacam sentimento de segurança
Os controles de segurança não existem no vácuo.
Eles criam expectativas.
Quando as pessoas veem uma página de login familiar do Microsoft, elas se sentem mais seguras.
Quando o Google os autentica, eles se sentem mais seguros.
Quando MFA aparece, eles podem se sentir mais seguros ainda.
Esse sentimento não é irracional.
Essas tecnologias realmente melhoram a segurança.
Mas os atacantes estudam nossas expectativas tão cuidadosamente quanto estudam nossa tecnologia.
Se uma experiência de autenticação familiar nos faz baixar nossa guarda, essa experiência se torna valiosa para o atacante.
O atacante não precisa derrotar nossa percepção de confiança.
Eles podem emprestá-lo.
Essa é uma evolução importante no phishing.
O atacante não precisa ter toda a estrada
Imagine dirigir em um lugar desconhecido.
Você fica preocupado que você pode estar indo na direção errada.
Então você vê um sinal de estrada oficial.
Você reconhece isso.
Relaxa.
Continua a conduzir.
Mas e se o sinal da auto-estrada em si fosse legítimo e você estivesse simplesmente sendo direcionado para o destino errado depois?
O sinal não era falso.
Sua interpretação do que o sinal significava estava errada.
Algo semelhante está acontecendo aqui.
A autenticação do Google pode ser legítima.
O fluxo Microsoft OAuth pode ser legítimo.
A infra-estrutura pode se comportar exatamente como projetado.
Mas a interação mais ampla ainda pode ser maliciosa.
Isso expõe uma fraqueza desconfortável na maneira como pensamos sobre a autenticação.
Continuamos a fazer a mesma pergunta
Durante décadas, a autenticação concentrou-se principalmente em uma questão:
És mesmo tu?
Senha?
Prova-o.
2FA?
Prova-o outra vez.
MFA?
Dê-me outro fator.
Biométrica?
Prove que você está fisicamente presente.
Esses controles têm valor.
O MFA permanece consideravelmente mais forte do que depender apenas de senhas.
Mas olhe atentamente para o que aconteceu nos ataques que o Google descreve.
O usuário pode realmente provar quem eles são.
E é exatamente isso que o atacante precisa que eles façam.
Isso nos leva a repensar o problema.
Porque talvez tenhamos feito uma pergunta incompleta.
Quem está autenticando quem?
A autenticação tradicional é em grande parte unidirecional.
Usuário ⁇ Destino
O destino desafia o usuário.
Quem és tu?
Prova-o.
Forneça sua senha.
Forneça seu token.
Aprove este pedido.
Apresente sua biometria.
Uma e outra vez, o ônus da prova fica com o usuário.
Mas os ataques de phishing exploram a outra metade do relacionamento.
O usuário acredita que sabe onde está.
E essa crença pode estar errada.
Então, há outra pergunta que precisamos fazer:
O destino pode provar-se para o usuário?
Essa questão está se tornando mais importante à medida que a personificação se torna mais fácil e convincente.
Isto é maior do que OAuth
Quero ter cuidado com algo aqui.
A lição desses ataques não é que OAuth é ruim.
O OAuth é uma tecnologia extremamente útil, e o próprio Google descreve essas campanhas como atacantes que abusam de recursos e infraestrutura legítimos.
A tecnologia está sendo manipulada como parte de um engano maior.
Essa distinção importa.
Se tratarmos cada novo ataque como simplesmente mais uma vulnerabilidade de produto que precisa ser corrigida, perderemos a lição maior.
Esta é uma problema de arquitetura de confiança.
O atacante está explorando as suposições em torno da autenticação.
O usuário vê algo legítimo.
O sistema recebe algo legítimo.
No entanto, a interação geral ainda pode produzir um resultado ilegítimo.
Essa é a questão que precisamos resolver.
O ser humano ainda está sentado no meio
⁇ s vezes, as discussões sobre segurança cibernética se tornam tão técnicas que esquecemos que há uma pessoa envolvida.
Imagine depois de descobrir que você foi quem autenticou.
Você seguiu o processo familiar.
Você viu o Google ou o Microsoft.
Você fez o que tinha feito centenas de vezes antes.
Então sua conta foi comprometida.
Há frustração.
Embaraçamento.
Talvez raiva.
Talvez o medo sobre o que o atacante acessou.
E inevitavelmente alguém pergunta: “Por que você aprovou isso?”
Essa pergunta pode ser injusta.
A melhor pergunta é:
Por que nossa arquitetura de segurança colocou tanta responsabilidade em um ser humano interpretar corretamente um engano cada vez mais sofisticado?
Os atacantes têm uma enorme vantagem.
Eles só precisam da pessoa para tomar a decisão errada uma vez.
O usuário precisa tomar a decisão certa sempre.
Esse não é um modelo de segurança particularmente favorável.
Segurança deve ajudar as pessoas a tomar a decisão certa
Muitas vezes dizemos aos funcionários:
Não clique.
Não confies.
Verifique a URL.
Cuidado com a personificação.
Não aprove pedidos inesperados.
Não caia na engenharia social.
Todos os conselhos razoáveis.
Mas, eventualmente, a tecnologia precisa carregar mais do fardo.
A segurança não deve depender de cada funcionário se tornar um especialista em distinguir o engano cada vez mais sofisticado da atividade comercial legítima.
Isso se torna especialmente importante à medida que a IA melhora a qualidade do phishing, da personificação e da engenharia social.
O futuro não pode ser simplesmente:
"Treine o usuário mais forte."
Precisamos de arquitetura de segurança que torne o engano mais difícil de executar com sucesso.
É por isso que a autenticação mútua importa
É aqui que o Identité é patenteado Full Duplex Authentication® se encaixa na discussão mais ampla.
Não porque o mundo precise de outro fator de autenticação.
Não tem.
A questão é mais fundamental.
A autenticação tradicional estabelece principalmente a confiança em uma direção:
Usuário ⁇ Destino
Full Duplex Authentication® muda a relação:
Usuário ⁇ Destino legítimo
O usuário prova a si mesmo.
Mas o destino deve estabelecer sua legitimidade como parte da relação de autenticação também.
Essa distinção importa enormemente em um ambiente onde os atacantes cada vez mais personificam destinos.
Um criminoso pode copiar um logotipo.
Copie um site.
Copie a linguagem.
Copiar marca.
Copie um email.
Crie um domínio convincente.
E cada vez mais, a IA pode ajudar a tornar todas essas coisas melhores.
Copiando o que uma organização parece que não deveria ser o mesmo que provar o que essa organização e.
Essa é a diferença.
Identité não está vendendo outro fator de autenticação
É aqui que eu acredito que a conversa da nossa indústria sobre autenticação precisa mudar.
Quando as senhas se tornaram vulneráveis, adicionamos outro fator.
Quando a autenticação de dois fatores foi atacada, expandimos o MFA.
Quando o MFA se tornou um alvo, adicionamos mais contexto, mais desafios e mais camadas.
Mais uma vez, muitas dessas melhorias são valiosas.
Mas, eventualmente, temos que perguntar se estamos reforçando a mesma arquitetura básica em vez de mudá-la.
Identité não está vendendo outro fator de autenticação. Identité está desafiando o modelo de confiança unidirecional subjacente que os atacantes aprenderam a explorar.
Essa é uma proposta muito diferente.
O futuro da autenticação não deve simplesmente pedir ao usuário que se prove mais vezes.
Deve estabelecer uma relação mais forte entre as partes envolvidas.
A intenção é a próxima pergunta
A legitimidade do destino resolve apenas parte do problema.
Suponha que uma solicitação de autenticação chegue ao seu telefone.
Você realmente pediu isso?
Parece óbvio.
Mas os ataques de fadiga do MFA demonstram com que facilidade essa distinção pode desaparecer.
As pessoas estão ocupadas.
As notificações chegam constantemente.
Aplicações solicitam autenticação.
Interrupções de trabalho.
Um pedido de aprovação inesperado pode ser confundido com algo legítimo.
Em vez de apenas perguntar:
Aprovar?
Acreditamos que a autenticação deve ajudar a estabelecer intenção.
No Identité®, o usuário pode ser explicitamente perguntado:
"Você solicitou esta sessão de autenticação?"
Contexto adicional, incluindo uma imagem e um número de três dígitos, pode ajudar a conectar o pedido de autenticação à sessão que a pessoa realmente iniciou.
Mais uma vez, não se trata de adicionar atrito.
Trata-se de tornar a decisão significativa.
Estou autenticando porque eu pretendia, ou porque alguém quer que eu faça?
São coisas muito diferentes.
Autenticação ainda não é a linha de chegada
Mesmo depois de estabelecermos o usuário legítimo, destino legítimo e intenção de autenticação, outra questão permanece.
O que essa identidade deve ser autorizada a fazer?
É aqui que a autorização se torna crítica.
Autenticação respostas:
Quem és tu?
Respostas de autorização:
Agora que sabemos quem você é, o que você tem permissão para fazer?
Considere o setor bancário.
Um cliente se autentica com sucesso.
Eles verificam o seu equilíbrio. Está bem.
Eles revisam as transações. Está bem.
Eles transferem $100 entre suas próprias contas.
Provavelmente rotina.
Em seguida, eles tentam enviar $50,000 para um novo destinatário.
A mesma pessoa.
Mesma conta.
A mesma autenticação.
Risco completamente diferente.
Essa transação pode merecer autorização adicional.
Esta é a diferença entre criar atrito de segurança em todos os lugares e aplicar segurança mais forte onde as conseq ⁇ ências o justificam.
A confiança deve seguir a ação
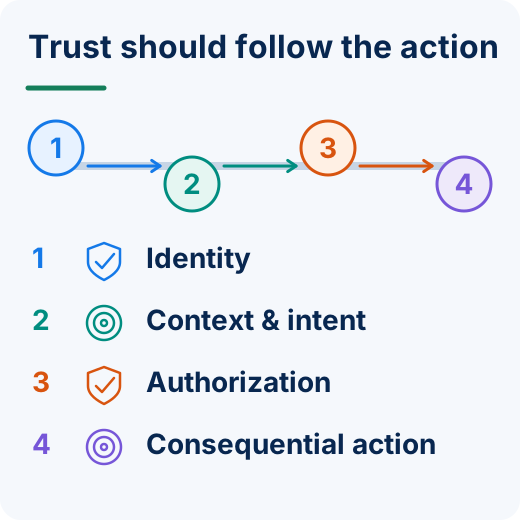
Isso nos dá uma maneira muito mais completa de pensar sobre a confiança digital.
Identidade: Quem és tu?
Autenticação Pode provar?
Destino: Esta é realmente a organização que você pretende alcançar?
Intenção: Você iniciou essa interação?
Autorização: Essa ação específica deve ser permitida?
Contexto: O que está acontecendo faz sentido?
Verificação Contínua: Alguma coisa mudou que deveria nos levar a reconsiderar a confiança?
Isso é muito maior que o MFA.
É uma arquitetura de confiança.
E essa arquitetura se torna cada vez mais importante quando os invasores podem explorar a infraestrutura de autenticação legítima como parte do engano.
O que acontece quando o atacante parece legítimo?
O aviso do Google levanta uma questão que acredito que todos os CISO, CIO e profissionais de identidade devem considerar.
O que acontece quando o ataque não parece mais um ataque?
O que acontece quando o e-mail é bem escrito?
Quando o site parece perfeito?
Quando a pessoa que contata você parece legítima?
Quando a infraestrutura de autenticação é real?
Quando o usuário se autentica com sucesso?
Quando nada se sente obviamente errado?
É aí que a segurança fica difícil.
E é onde confiar principalmente na suspeita humana se torna cada vez mais perigoso.
Porque o ataque mais sofisticado pode não desencadear medo.
Isso pode criar o sentimento oposto.
Confiança.
Tudo parece certo.
Tudo parece familiar.
Então, você continua.
AI fará com que isso se sinta mais perigoso
As campanhas do Google descritas no artigo DataBreachToday já são sofisticadas o suficiente.
Agora considere onde a personificação está indo.
e-mails gerados por IA.
Vozes geradas pela IA.
Vídeo gerado por IA.
Engenharia social personalizada.
Tradução em tempo real.
Reconhecimento automatizado.
Comunicações altamente personalizadas com base em informações publicamente disponíveis.
Os erros óbvios que uma vez expostos phishing continuará a desaparecer.
Isso significa que devemos parar de projetar segurança em torno da suposição de que as pessoas sempre serão capazes de reconhecer visualmente ou emocionalmente o engano.
O atacante do futuro pode parecer completamente legítimo.
O que nos traz de volta à identidade.
Reconhecimento não é autenticação
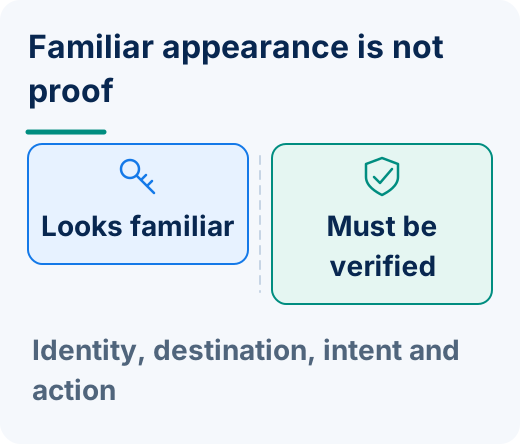
Esta pode ser uma das distinções mais importantes daqui para frente.
Uma pessoa pode reconhecer uma tela de login Microsoft.
Isso não estabelece a legitimidade de toda a interação.
Um cliente pode reconhecer o logotipo do seu banco.
Isso não estabelece a identidade do destino.
Um funcionário pode reconhecer a voz de seu CEO.
Cada vez mais, isso pode não estabelecer quem está realmente falando.
Estamos entrando em um ambiente onde:
Ver não é necessariamente acreditar.
Ouvir não é necessariamente acreditar.
Reconhecer não é necessariamente autenticar.
A segurança tem que compensar essa realidade.
A perspectiva Identité: o modelo de confiança tem que mudar
O artigo do DataBreachToday é sobre espionagem cibernética russa.
Mas acredito que a lição vai muito além dessas campanhas específicas.
O atacante não precisa necessariamente derrotar o Google.
Eles não precisam necessariamente derrotar o Microsoft.
Eles não precisam necessariamente derrotar o MFA.
Eles não precisam necessariamente quebrar a criptografia.
Eles não precisam necessariamente comprometer todas as camadas de segurança entre si e o alvo.
Eles precisam de algo muito mais simples.
Eles precisam da vítima e da infraestrutura de segurança para confiar na coisa errada no momento certo.
Esse é o problema mais profundo.
E é por isso que acredito que a próxima evolução da autenticação não pode ser simplesmente outro fator.
O modelo de confiança em si precisa mudar.
Precisamos saber quem é o usuário.
Precisamos do destino para estabelecer sua legitimidade.
Temos de estabelecer intenções.
Precisamos autorizar ações consequenciais.
Precisamos entender o contexto.
E precisamos reavaliar a confiança quando as circunstâncias mudam.
É assim que começamos a passar da autenticação para algo muito mais valioso:
Confiança digital.
Tornar a confiança mais difícil de falsificar
Há uma tendência humana para relaxar quando encontramos algo familiar.
Os atacantes sabem disso.
Eles exploram isso.
E cada vez mais, eles estão combinando infra-estrutura legítima com intenção fraudulenta precisamente porque a legitimidade cria confiança.
Portanto, a resposta não pode simplesmente estar dizendo às pessoas para se tornarem mais desconfiadas de tudo.
Imagine o mundo que cria.
Nunca confie em um e-mail.
Nunca confie em um site.
Nunca confie em uma tela de login.
Nunca confie em um telefonema.
Nunca confie em uma notificação.
Não é uma economia digital sustentável.
As pessoas precisam confiar.
As empresas precisam de confiança.
Os bancos precisam de confiança.
A saúde precisa de confiança.
O governo precisa de confiança.
O comércio digital não pode funcionar sem ele.
Nosso desafio não é eliminar a confiança.
Nosso desafio é tornar a confiança digna de ser confiável.
Isso significa mudar a arquitetura por trás disso.
Porque os atacantes não têm que derrotar todos os controles de segurança.
Eles só têm que se tornar alguém, ou algo assim, esses controles foram ensinados a confiar.
O futuro da prevenção começa por tornar essa confiança muito mais difícil de falsificar.