
Hay algo particularmente inquietante en la última advertencia de Google.
No porque los hackers rusos vinculados a la inteligencia estén phishing. Desafortunadamente nos hemos acostumbrado a eso.
No porque los atacantes se hagan pasar por organizaciones de confianza, eso tampoco es nuevo.
Lo que me molesta es algo mucho más fundamental.
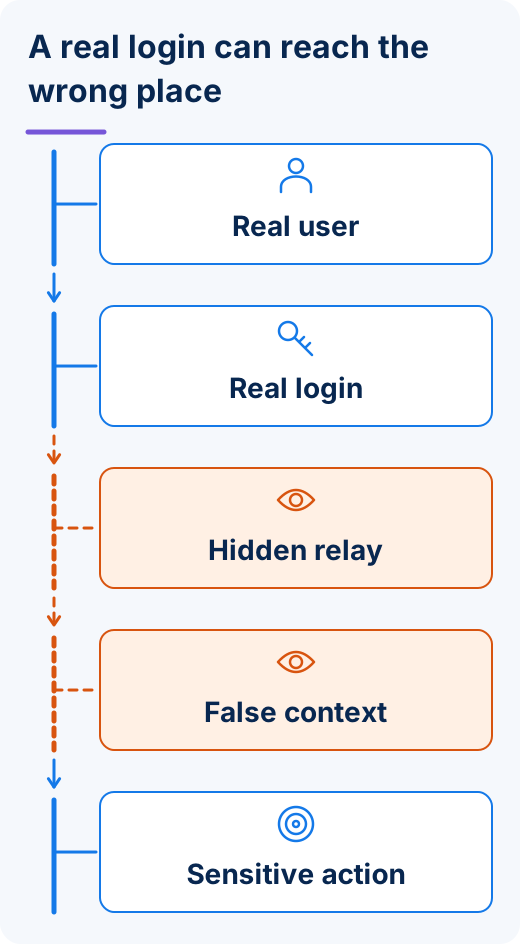
La víctima puede llegar a un flujo legítimo de autenticación de Google o Microsoft, autenticarse con éxito y seguir caminando en el ataque.
Piense en cómo se siente desde la perspectiva del usuario.
Usted recibe una invitación o mensaje que parece creíble.
Haces clic.
Ves a Google.
O Microsoft.
No es una imitación mal construida. No es una página de acceso extraña en un dominio que nunca has oído hablar.
La verdadera infraestructura de autenticación.
Lo reconoces. Relájate. Tú firma.
Y ese sentimiento de alivio, ese momento en que piensas, De acuerdo., esto es legítimo, es exactamente lo que el atacante quería.
Esto debería afectar a cualquier persona responsable de la seguridad de la identidad.
Porque los atacantes ya no están simplemente tratando de robar nuestras credenciales.
Están aprendiendo a armar nuestra confianza en los sistemas diseñados para protegerlos.
El acceso era real, la confianza no.
DataBreachToday informa que tres grupos de amenazas vinculados a Rusia han estado abusando de mecanismos legítimos de autenticación de Google y Microsoft en operaciones de espionaje dirigidas.
Las campañas se han dirigido a grupos relativamente pequeños de individuos de alto valor en el mundo académico, aeroespacial y de la defensa, el gobierno y los grupos de estudio en Europa y los Estados Unidos.
En una campaña, se envió a las víctimas a un sitio web falso en el que se hacía pasar por una consultora finlandesa de defensa y seguridad y se les ofreció acceso a documentos compartidos, calendarios y recursos internos.
Entonces sucedió algo muy inteligente.
El sitio los envió a través de un página legítima de inicio de sesión de Google.
Sólo después de que la víctima se autentificó con éxito fueron redirigidos a un proyecto de nube controlado por atacante que Google dice que probablemente se utilizaba para robar tokens de autenticación y obtener acceso a la cuenta de la víctima.
Otras campañas descritas por Google utilizaron enlaces legítimos Microsoft OAuth y phishing de código de dispositivo. Otro grupo de amenazas envió a las víctimas a través de un flujo real de inicio de sesión de Google antes de redirigirlas a un proyecto malicioso de Google Cloud donde los scripts capturaron tokens de autenticación.
Esto no es una historia sobre alguien tontamente escribiendo una contraseña en un sitio web obviamente fraudulento.
Es mucho más interesante que eso.
Y mucho más peligroso.
Hemos entrenado a la gente para confiar en la pantalla de inicio de sesión
Durante años, la conciencia de seguridad ha enseñado a la gente a buscar señales de advertencia.
Revisa el sitio web.
Mira cuidadosamente el dominio.
No introduzca sus credenciales en páginas sospechosas.
Ten cuidado con los vínculos extraños.
Asegúrese de que la experiencia de inicio de sesión se vea legítima.
Buen consejo.
Pero imaginen ser la persona a la que se dirige una de estas campañas.
Estás ocupado.
Puede que estés viajando.
Puede que tengas reuniones apiladas espalda a espalda.
Tal vez el mensaje se refiere a algo importante para su trabajo.
Haga clic en el enlace.
Entonces Google te pide que autentifiques.
Has hecho esto cientos de veces.
Nada se siente particularmente alarmante.
Esa familiaridad importa.
Tendemos a pensar en la ciberseguridad como un concurso técnico entre atacantes y defensores.
Pero para la persona sentada en el teclado, a menudo no es nada técnico.
Es emocional.
El reconocimiento crea comodidad. La familiaridad crea confianza. La confianza crea confianza.
Y los atacantes lo entienden.
No necesitan necesariamente convencerte de que su infraestructura fraudulenta es legítima si pueden insertar infraestructura legítima en el engaño.
Eso es lo que hace este ataque tan interesante.
Los atacantes están atacando la sensación de seguridad
Los controles de seguridad no existen en el vacío.
Crean expectativas.
Cuando la gente ve una página de acceso Microsoft familiar, se sienten más seguros.
Cuando Google los autentica, se sienten más seguros.
Cuando MFA aparece, pueden sentirse más seguros aún.
Ese sentimiento no es irracional.
Estas tecnologías realmente mejoran la seguridad.
Pero los atacantes estudian nuestras expectativas con el mismo cuidado que estudian nuestra tecnología.
Si una experiencia de autenticación familiar nos hace bajar la guardia, esa experiencia se vuelve valiosa para el atacante.
El atacante no necesita derrotar nuestra percepción de confianza.
Pueden tomarlo prestado.
Esa es una evolución importante en el phishing.
El atacante no necesita poseer el camino entero
Imagina conducir a un lugar desconocido.
Te preocupa que puedas estar yendo en la dirección equivocada.
Entonces ves un cartel oficial de la carretera.
Lo reconoces.
Relájate.
Sigue conduciendo.
Pero, ¿qué pasaría si la señal de la autopista en sí fuera legítima y simplemente se le dirigiera hacia el destino equivocado después?
La señal no era falsa.
Tu interpretación de lo que significaba la señal estaba mal.
Algo parecido está sucediendo aquí.
La autenticación de Google puede ser legítima.
El flujo Microsoft OAuth puede ser legítimo.
La infraestructura puede comportarse exactamente como está diseñada.
Pero la interacción más amplia todavía puede ser maliciosa.
Eso expone una debilidad incómoda en la forma en que pensamos sobre la autenticación.
Seguimos haciendo la misma pregunta
Durante décadas, la autenticación se ha concentrado principalmente en una cuestión:
¿De verdad eres tú?
¿Contraseña?
Demuéstralo.
¿2FA?
Demuéstralo de nuevo.
¿MFA?
Dame otro factor.
¿Biométrica?
Demostrar que estás físicamente presente.
Estos controles tienen valor.
MFA sigue siendo considerablemente más fuerte que confiar en contraseñas por sí solo.
Pero mire cuidadosamente lo que sucedió en los ataques que Google describe.
El usuario puede realmente probar quiénes son.
Y eso es exactamente lo que el atacante necesita que hagan.
Eso debería hacer que pensáramos en el problema.
Porque tal vez hemos estado haciendo una pregunta incompleta.
¿ Quién está autenticando a quién?
La autenticación tradicional es en gran parte unidireccional.
Usuario → Destino
El destino desafía al usuario.
¿Quién eres?
Demuéstralo.
Proporcione su contraseña.
Provea su ficha.
Aprobar esta solicitud.
Presente su biometría.
Una y otra vez, la carga de la prueba se encuentra con el usuario.
Pero los ataques de phishing explotan la otra mitad de la relación.
El usuario cree que sabe dónde están.
Y esa creencia puede estar mal.
Así que hay otra pregunta que necesitamos hacer:
¿Puede el destino demostrarse al usuario?
Esa pregunta se está volviendo más importante a medida que la suplantación se hace más fácil y convincente.
Esto es más grande que OAuth
Quiero tener cuidado con algo aquí.
La lección de estos ataques no es que OAuth es malo.
OAuth es una tecnología enormemente útil, y Google mismo describe estas campañas como atacantes que abusan de características e infraestructura legítimas.
La tecnología está siendo manipulada como parte de un engaño más grande.
Esa distinción importa.
Si tratamos cada nuevo ataque como simplemente otra vulnerabilidad del producto que necesita parches, nos perdemos la lección más grande.
Esto es un problema de arquitectura de confianza.
El atacante está explotando las suposiciones que rodean la autenticación.
El usuario ve algo legítimo.
El sistema recibe algo legítimo.
Sin embargo, la interacción general todavía puede producir un resultado ilegítimo.
Esa es la cuestión que tenemos que resolver.
El ser humano sigue sentado en el medio
A veces las discusiones de ciberseguridad se vuelven tan técnicas que olvidamos que hay una persona involucrada.
Imagínese descubrir después que usted fue el que autentificó.
Seguiste el proceso familiar.
Viste a Google o Microsoft.
Hiciste lo que habías hecho cientos de veces antes.
Entonces tu cuenta se vio comprometida.
Hay frustración.
Vergüenza.
Quizás ira.
Tal vez el miedo sobre lo que el atacante accedió.
E inevitablemente alguien pregunta: "¿Por qué lo aprobaste?"
Esa pregunta puede ser injusta.
La mejor pregunta es:
¿Por qué nuestra arquitectura de seguridad puso tanta responsabilidad en un ser humano interpretando correctamente un engaño cada vez más sofisticado?
Los atacantes tienen una enorme ventaja.
Sólo necesitan que la persona tome la decisión equivocada una vez.
El usuario tiene que tomar la decisión correcta cada vez.
Ese no es un modelo de seguridad particularmente favorable.
La seguridad debe ayudar a la gente a tomar la decisión correcta
Con frecuencia le decimos a los empleados:
No haga clic.
No confíes.
Compruebe la URL.
Cuidado con la imitación.
No apruebes peticiones inesperadas.
No caigas en ingeniería social.
Todo un consejo razonable.
Pero eventualmente la tecnología necesita cargar más con la carga.
La seguridad no debe depender de que cada empleado se convierta en un experto en distinguir el engaño cada vez más sofisticado de la actividad comercial legítima.
Esto se vuelve especialmente importante a medida que la IA mejora la calidad del phishing, la suplantación y la ingeniería social.
El futuro no puede ser simplemente:
"Entrena más al usuario".
Necesitamos una arquitectura de seguridad que haga que el engaño sea más difícil de ejecutar con éxito.
Por eso es importante la autenticación mutua
Aquí es donde Identité está patentado Full Duplex Authentication® encaja en la discusión más amplia.
No porque el mundo necesite otro factor de autenticación.
No lo hace.
La cuestión es más fundamental.
La autenticación tradicional establece principalmente la confianza en una dirección:
Usuario → Destino
Full Duplex Authentication® cambia la relación:
Usuario ↔ Destino legítimo
El usuario se demuestra a sí mismo.
Pero el destino también debe establecer su legitimidad como parte de la relación de autenticación.
Esa distinción importa enormemente en un entorno en el que los atacantes se hacen cada vez más eco de destinos.
Un criminal puede copiar un logotipo.
Copiar un sitio web.
Copiar lenguaje.
Copiar la marca.
Copiar un correo electrónico.
Crear un dominio convincente.
Y cada vez más, la IA puede ayudar a mejorar todas esas cosas.
Pero copiar lo que una organización Parece no debe ser lo mismo que demostrar lo que esa organización es.
Esa es la diferencia.
Identité no vende otro factor de autenticación
Aquí es donde creo que la conversación de nuestra industria sobre autenticación necesita cambiar.
Cuando las contraseñas se volvieron vulnerables, añadimos otro factor.
Cuando la autenticación de dos factores fue atacada, ampliamos MFA.
Cuando MFA se convirtió en un objetivo, añadimos más contexto, más desafíos y más capas.
Una vez más, muchas de estas mejoras son valiosas.
Pero finalmente tenemos que preguntarnos si estamos reforzando la misma arquitectura básica en lugar de cambiarla.
Identité no está vendiendo otro factor de autenticación. Identité está desafiando el modelo de confianza subyacente de un solo sentido que los atacantes han aprendido a explotar.
Esa es una propuesta muy diferente.
El futuro de la autenticación no debería simplemente pedir al usuario que se pruebe más veces.
Debería establecer una relación más estrecha entre las partes interesadas.
La intención es la siguiente pregunta
La legitimidad de destino resuelve sólo una parte del problema.
Suponga que una solicitud de autenticación llega a su teléfono.
¿De verdad lo pediste?
Eso suena obvio.
Pero los ataques de fatiga MFA demuestran lo fácil que esa distinción puede desaparecer.
La gente está ocupada.
Las notificaciones llegan constantemente.
Las aplicaciones solicitan autenticación.
El trabajo interrumpe el trabajo.
Una solicitud inesperada de aprobación puede confundirse con algo legítimo.
Así que en lugar de simplemente preguntar:
¿Aprobar?
Creemos que la autenticación debería ayudar a establecer intención.
En Identité®, el usuario puede ser preguntado explícitamente:
"¿Solicitaste esta sesión de autenticación?"
El contexto adicional, incluyendo una imagen y un número de tres dígitos, puede ayudar a conectar la solicitud de autenticación a la sesión que la persona realmente inició.
De nuevo, esto no se trata de añadir fricción.
Se trata de hacer que la decisión sea significativa.
¿Estoy autenticando porque tenía la intención, o porque alguien más quiere que lo haga?
Son cosas muy diferentes.
Y la autenticación todavía no es la línea de meta
Incluso después de establecer el usuario legítimo, el destino legítimo y la intención de autenticación, otra pregunta sigue siendo.
¿Qué se debe permitir que haga esta identidad?
Aquí es donde la autorización se vuelve crítica.
Respuestas de autenticación:
¿Quién eres?
Respuestas de autorización:
Ahora que sabemos quién eres, ¿qué puedes hacer?
Consideren la banca.
Un cliente autentica con éxito.
Ellos comprueban su equilibrio. Bien.
Revisan las transacciones. Bien.
Transfieren $100 entre sus propias cuentas.
Probablemente rutina.
Luego intentan conectar $50,000 a un nuevo destinatario.
La misma persona.
La misma cuenta.
La misma autenticación.
Riesgo completamente diferente.
Esa transacción puede merecer una autorización adicional.
Esta es la diferencia entre crear fricciones de seguridad en todas partes y aplicar una seguridad más fuerte cuando las consecuencias lo justifican.
La confianza debe seguir la acción
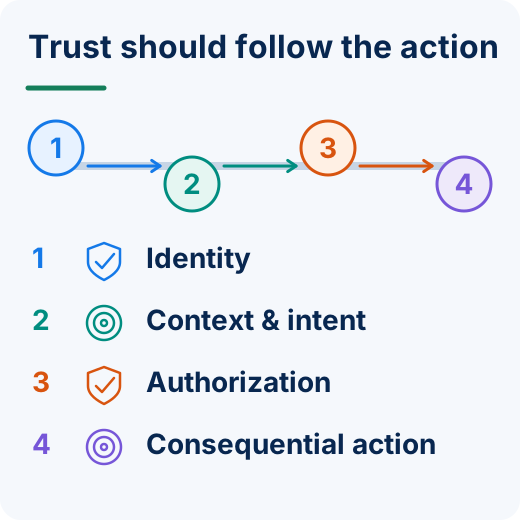
Esto nos da una manera mucho más completa de pensar en la confianza digital.
Identidad: ¿Quién eres?
Autenticación: ¿Puedes probarlo?
Destino: ¿Es esta realmente la organización a la que pretendías llegar?
Intención: ¿Iniciaste esta interacción?
Autorización: ¿Debería permitirse esta acción específica?
Contexto: ¿Tiene sentido lo que está sucediendo?
Verificación continua: ¿Ha cambiado algo que debería hacer que reconsideremos la confianza?
Eso es mucho más grande que MFA.
Es una arquitectura de confianza.
Y esa arquitectura se vuelve cada vez más importante cuando los atacantes pueden explotar la infraestructura de autenticación legítima como parte del engaño.
¿Qué sucede cuando el atacante parece legítimo?
La advertencia de Google plantea una pregunta que creo que todos los CISO, CIO y profesionales de la identidad deben considerar.
¿Qué sucede cuando el ataque ya no parece un ataque?
¿Qué sucede cuando el correo electrónico está escrito de forma maravillosa?
Cuando el sitio web se ve perfecto?
¿Cuando la persona que te contacta parece legítima?
Cuando la infraestructura de autenticación es real?
¿Cuándo el usuario autentica con éxito?
Cuando nada se siente obviamente mal?
Ahí es donde la seguridad se pone difícil.
Y es donde confiar principalmente en la sospecha humana se vuelve cada vez más peligroso.
Porque el ataque más sofisticado puede no provocar miedo.
Puede crear la sensación opuesta.
Confianza.
Todo se ve bien.
Todo me resulta familiar.
Así que proceda.
IA hará que eso se sienta más peligroso
Las campañas de Google descritas en el artículo DataBreachToday ya son bastante sofisticadas.
Ahora considere hacia dónde se dirige la imitación.
Correos electrónicos generados por IA.
Voces generadas por IA.
Vídeo generado por IA.
Ingeniería social personalizada.
Traducción en tiempo real.
Reconocimiento automatizado.
Comunicaciones altamente adaptadas basadas en información disponible al público.
Los errores obvios que una vez expuesto el phishing continuará desapareciendo.
Eso significa que debemos dejar de diseñar la seguridad en torno a la suposición de que la gente siempre será capaz de reconocer visual o emocionalmente el engaño.
El atacante del futuro puede parecer completamente legítimo.
Lo que nos lleva de nuevo a la identidad.
El reconocimiento no es autenticación
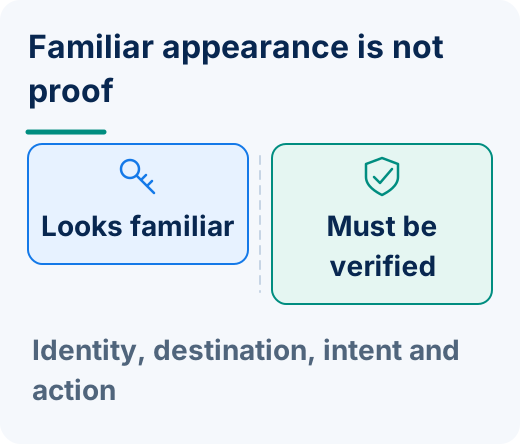
Esta puede ser una de las distinciones más importantes en el futuro.
Una persona puede reconocer una pantalla de acceso Microsoft.
Eso no establece la legitimidad de toda la interacción.
Un cliente puede reconocer el logotipo de su banco.
Eso no establece la identidad del destino.
Un empleado puede reconocer la voz de su CEO.
Cada vez más, eso puede no establecer quién está hablando en realidad.
Estamos entrando en un entorno donde:
Ver no es necesariamente creer.
Escuchar no es necesariamente creer.
Reconocer no es necesariamente autenticar.
La seguridad tiene que compensar esa realidad.
La perspectiva Identité: El modelo de confianza tiene que cambiar
El artículo de DataBreachToday es sobre el ciberespionaje ruso.
Pero creo que la lección va mucho más allá de esas campañas específicas.
El atacante no necesariamente necesita derrotar a Google.
No necesariamente necesitan derrotar a Microsoft.
No necesariamente necesitan derrotar a MFA.
No necesariamente necesitan romper el cifrado.
No necesariamente necesitan comprometer cada capa de seguridad entre ellos y el objetivo.
Necesitan algo mucho más simple.
Necesitan a la víctima y la infraestructura de seguridad para confiar en lo equivocado en el momento adecuado.
Ese es el problema más profundo.
Y por eso creo que la próxima evolución de la autenticación no puede ser simplemente otro factor.
El propio modelo de confianza necesita cambiar.
Necesitamos saber quién es el usuario.
Necesitamos el destino para establecer su legitimidad.
Tenemos que establecer la intención.
Tenemos que autorizar acciones consecuentes.
Necesitamos entender el contexto.
Y necesitamos reevaluar la confianza cuando las circunstancias cambian.
Así es como empezamos a pasar de la autenticación a algo mucho más valioso:
Confianza digital.
Hacer que la confianza sea más difícil de falsificar
Hay una tendencia humana a relajarse cuando encontramos algo familiar.
Los atacantes lo saben.
Lo explotan.
Y cada vez más, están combinando infraestructuras legítimas con intenciones fraudulentas precisamente porque la legitimidad crea confianza.
Así que la respuesta no puede ser simplemente decirle a la gente que se vuelva más desconfiada de todo.
Imagina el mundo que crea.
Nunca confíes en un correo electrónico.
Nunca confíes en un sitio web.
Nunca confíes en una pantalla de acceso.
Nunca confíes en una llamada.
Nunca confíes en una notificación.
Esa no es una economía digital sostenible.
La gente necesita confiar.
Los negocios necesitan confianza.
Los bancos necesitan confianza.
La salud necesita confianza.
El gobierno necesita confianza.
El comercio digital no puede funcionar sin él.
Nuestro reto no es eliminar la confianza.
Nuestro desafío es hacer que la confianza sea digna de ser confiada.
Eso significa cambiar la arquitectura detrás de ella.
Porque los atacantes no tienen que derrotar todos los controles de seguridad.
Sólo tienen que convertirse en alguien, o algo, esos controles se han enseñado a confiar.
El futuro de la prevención comienza haciendo que esa confianza sea mucho más difícil de falsificar.