




Para muitas organizações, os smartphones tornaram-se a pedra angular da autenticação moderna.
Os funcionários os usam para receber códigos de autenticação, aprovar solicitações de login, acessar gerentes de senha e verificar sua identidade durante todo o dia de trabalho.
Mas o que acontece quando esse telefone desaparece?
Quer seja perdido, roubado, danificado ou simplesmente deixado em casa, muitos funcionários imediatamente se preocupam com uma coisa:
"Estou fora do meu negócio?"
Com muitas soluções tradicionais de autenticação multifator (MFA), a resposta é muitas vezes Sim, pelo menos temporariamente.
Os funcionários podem passar horas entrando em contato com a TI, substituindo dispositivos, reinstalando aplicativos autenticadores e reinscrevendo todas as contas comerciais.
Em algumas organizações, a recuperação pode levar um dia inteiro.
A autenticação sem senha moderna nunca deve permitir que um telefone ausente se torne uma interrupção de negócios.
Ele deve ser projetado para a resiliência desde o início.
O que é Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a plataforma de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução de Plataforma como Serviço (PaaS) empresarial para organizações que exigem Active Directory, Microsoft Entra ID, Microsoft 365, integração Azure ou implantação local.
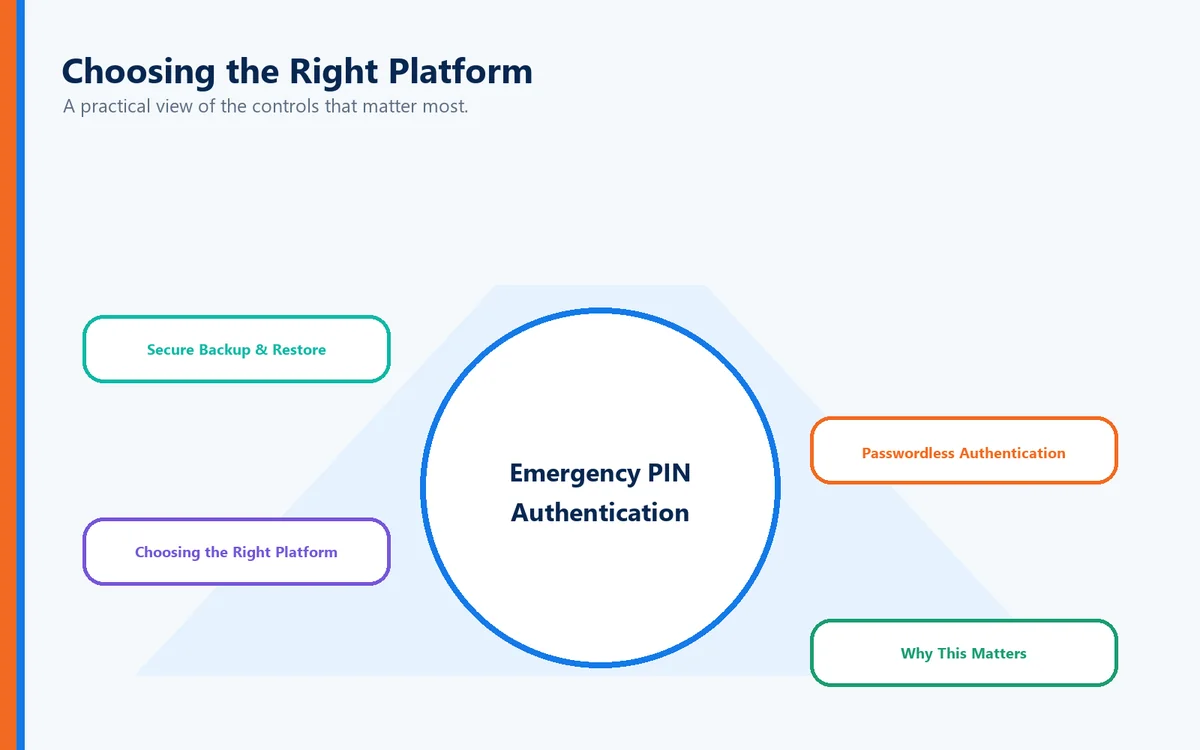
Ao contrário do tradicional MFA, o FDA verifica tanto o usuário quanto o dispositivo confiável por meio de um processo unificado de autenticação sem senha. A autenticação por FDA é projetada não apenas para impedir o acesso não autorizado, mas também para garantir que os usuários autorizados possam se recuperar rapidamente de dispositivos perdidos ou substituídos por meio de recursos como Autenticação de PIN de emergência e Backup e restauração.
O verdadeiro problema não é perder o telefone
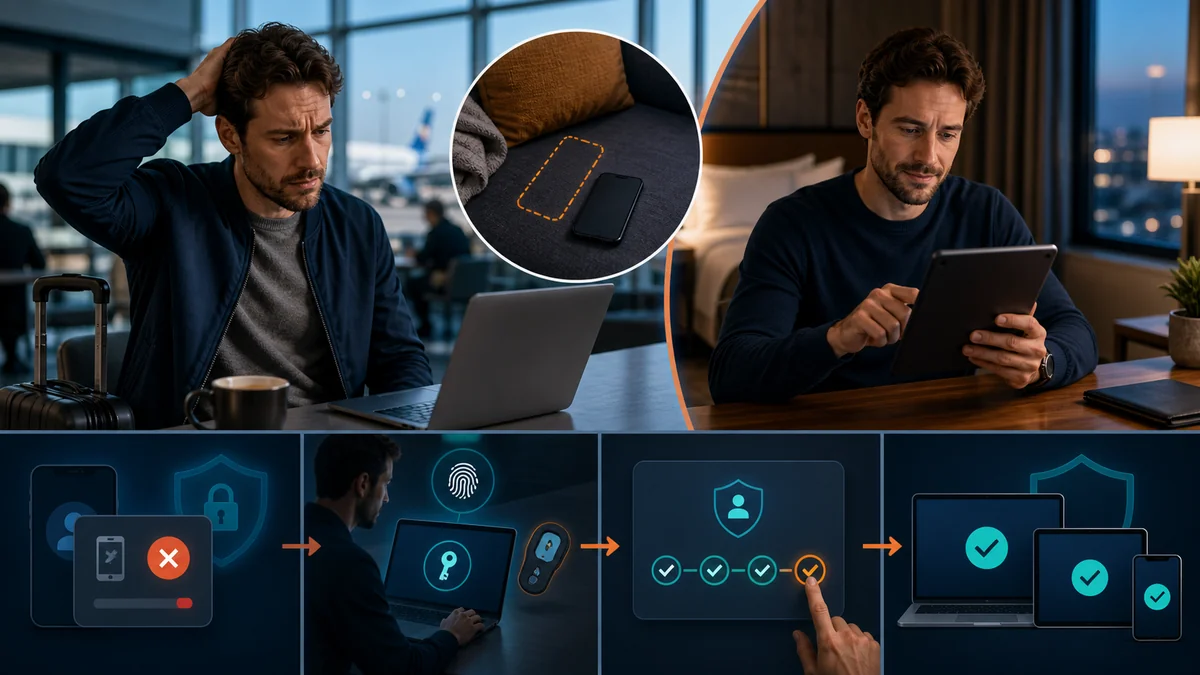
Está a perder produtividade.
O MFA tradicional muitas vezes vincula a autenticação a um único dispositivo móvel.
Esse dispositivo pode conter:
Aplicações autenticadoras
Verificação SMS
Notificações push
Gestores de password
aprovações de recuperação
Perder esse telefone e trabalhar muitas vezes pára.
O resultado é:
Reuniões perdidas
Atrasar o atendimento ao cliente
Perda de produtividade
Help desk sobrecarga
frustração do empregado
Ironicamente, a segurança projetada para proteger o negócio pode acabar impedindo que os funcionários façam seu trabalho.
Autenticação moderna deve ser construída para a continuidade dos negócios
As organizações investem em recuperação de desastres para servidores.
Eles investem em redundância para redes.
A autenticação merece a mesma filosofia.
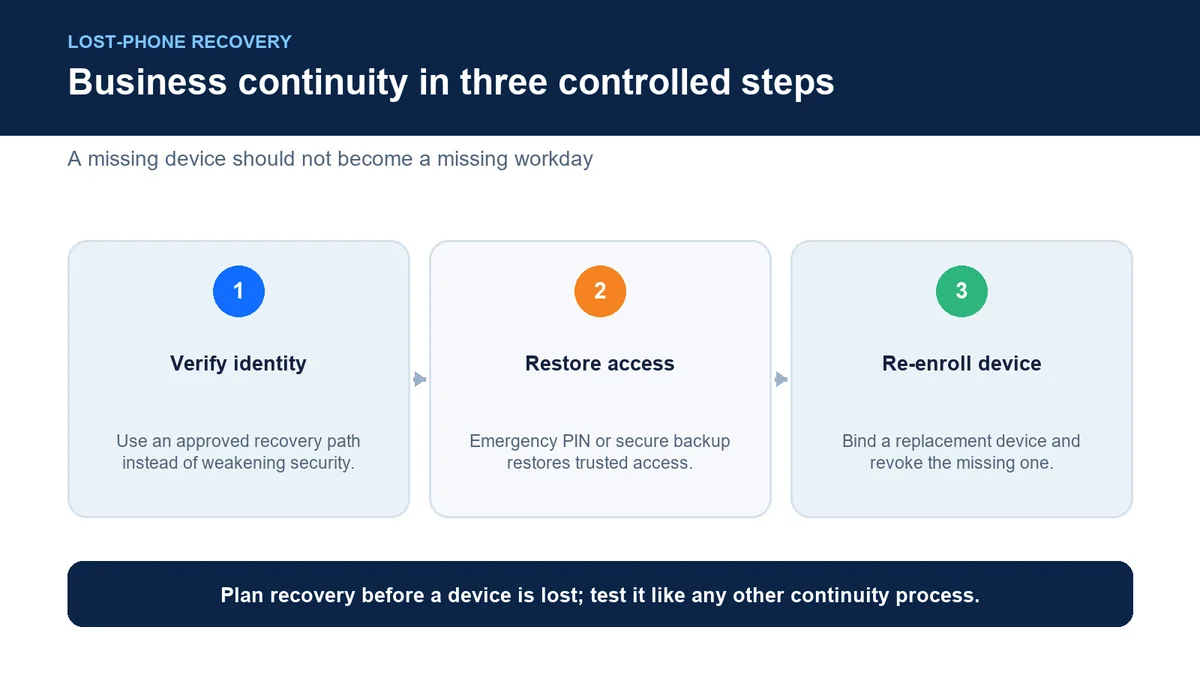
Em vez de assumir que um telefone confiável estará sempre disponível, a autenticação Full Duplex Authentication® é projetado em torno da resiliência operacional.
Três capacidades trabalham em conjunto para manter os funcionários produtivos.
1. Autenticação de PIN de emergência
Se um telefone confiável se tornar temporariamente indisponível, as organizações podem permitir que os usuários autorizados a autenticar usando um dispositivo seguro. PIN de emergência.
O PIN não se destina a substituir a autenticação sem senha.
Em vez disso, ele serve como um mecanismo de continuidade controlada que permite que os funcionários continuem trabalhando enquanto um dispositivo de substituição é obtido.
Sem tempo de inatividade desnecessário.
Não há espera para que ele simplesmente leia e-mail.
Nenhum dia perdido porque uma bateria de telefone morreu.
2. Backup e restauração seguros
Talvez o maior diferencial seja Backup e restauração.
O MFA tradicional frequentemente exige que os usuários reconstruam seu perfil de autenticação do zero.
Devem:
Instalar novo software autenticador
Registrar cada aplicativo
Reconfigurar autenticação
Contato TI repetidamente
A autenticação por FDA elimina grande parte desse processo.
As organizações podem fazer backup seguro de perfis de autenticação para:
Armazenamento seguro na nuvem
A rede corporativa
Quando um telefone de substituição se torna disponível, os usuários restauram seu perfil de autenticação.
A maioria dos usuários pode estar totalmente operacional novamente em menos de dois minutos.
Em vez de reconstruir a autenticação...
Eles simplesmente continuam trabalhando.
3. Autenticação sem senha
As senhas continuam sendo um dos elos mais fracos da segurança cibernética.
Ao remover completamente a dependência de senha, a autenticação alimentada pelo FDA reduz:
Senha resetada
Roubo Credencial
Phishing ataques
Bilhetes de Help Desk
Frustração do usuário
A recuperação torna-se dramaticamente mais simples porque a autenticação não é mais construída em torno de algo que os usuários devem lembrar.
Escolhendo a plataforma certa
Este também é um bom lugar para distinguir seus produtos:
PasswordFree®
Organizações que buscam implantação rápida de nuvem muitas vezes escolhem PasswordFree®A plataforma SaaS do Identité.
Ideal para:
SMB
Força de trabalho distribuída
Organizações que querem infraestrutura mínima
NoPass™
As empresas frequentemente exigem:
Integração Active Directory
ID de entrada Microsoft
Microsoft 365
Azure
Implantação no local
Ambientes de nuvem controlados pelo cliente
Essas organizações normalmente escolhem NoPass™, alimentado por Full Duplex Authentication®.
Bancos, instituições financeiras, provedores de saúde, agências governamentais e outras organizações altamente regulamentadas geralmente preferem esse modelo de implantação porque permite que eles mantenham o controle direto sobre a infraestrutura de autenticação e dados de identidade sensíveis.
Por que isso importa
A autenticação não deve simplesmente parar os atacantes.
Deve manter funcionários legítimos trabalhando.
Essa é a filosofia por trás PasswordFree® e NoPass™.
Em vez de perguntar:
“Como autenticar usuários?”
Identité pergunta:
"Como autenticamos os usuários de forma segura sem interromper o negócio?"
Essa é uma filosofia de design fundamentalmente diferente.
Pensamentos Finais
A verdadeira medida de uma plataforma de autenticação não é o que acontece quando tudo funciona perfeitamente.
É o que acontece quando algo dá errado.
Os telefones se perdem.
Os dispositivos falham.
Os funcionários viajam.
Baterias morrem.
A autenticação moderna deve antecipar essas realidades – não criar novos obstáculos.
Desenvolvido por patenteado Full Duplex Authentication®, PasswordFree® e NoPass™ são projetados para manter as organizações seguras e produtivo através da autenticação sem senha, Autenticação de PIN de emergênciae, Backup e restauração, permitindo aos usuários restaurar seu perfil de autenticação em menos de dois minutos.
Porque a segurança nunca deve vir à custa da continuidade dos negócios.