




Para muchas organizaciones, los teléfonos inteligentes se han convertido en la piedra angular de la autenticación moderna.
Los empleados los utilizan para recibir códigos de autenticación, aprobar solicitudes de inicio de sesión, acceder a los administradores de contraseñas y verificar su identidad durante toda la jornada laboral.
Pero, ¿qué pasa cuando ese teléfono desaparece?
Ya sea que se pierda, se robe, se dañe o simplemente se deje en casa, muchos empleados se preocupan inmediatamente por una cosa:
"¿Estoy fuera de mi negocio?"
Con muchas soluciones tradicionales de autenticación multifactorial (MFA), la respuesta es a menudo Sí, al menos temporalmente.
Los empleados pueden pasar horas contactando con TI, reemplazando dispositivos, reinstalando aplicaciones de autenticador y reinscribiendo cada cuenta de negocio.
En algunas organizaciones, la recuperación puede tomar un día entero.
La autenticación moderna sin contraseña nunca debe permitir que un teléfono perdido se convierta en una interrupción de negocio.
Debería diseñarse para la resiliencia desde el principio.
¿Qué es Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, plataforma de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución de plataforma como servicio empresarial (PaaS) para las organizaciones que requieren Active Directory, Microsoft Entra ID, Microsoft 365, integración Azure, o implementación local.
A diferencia de MFA tradicional, FDA verifica tanto el usuario como el dispositivo de confianza a través de un proceso de autenticación unificado, sin contraseña. Autenticación alimentada por FDA está diseñado no sólo para prevenir el acceso no autorizado, sino también para asegurar que los usuarios autorizados puedan recuperarse rápidamente de dispositivos perdidos o reemplazados a través de capacidades como Autenticación de PIN de emergencia y & Restaurar copia de seguridad.
El verdadero problema no es perder el teléfono
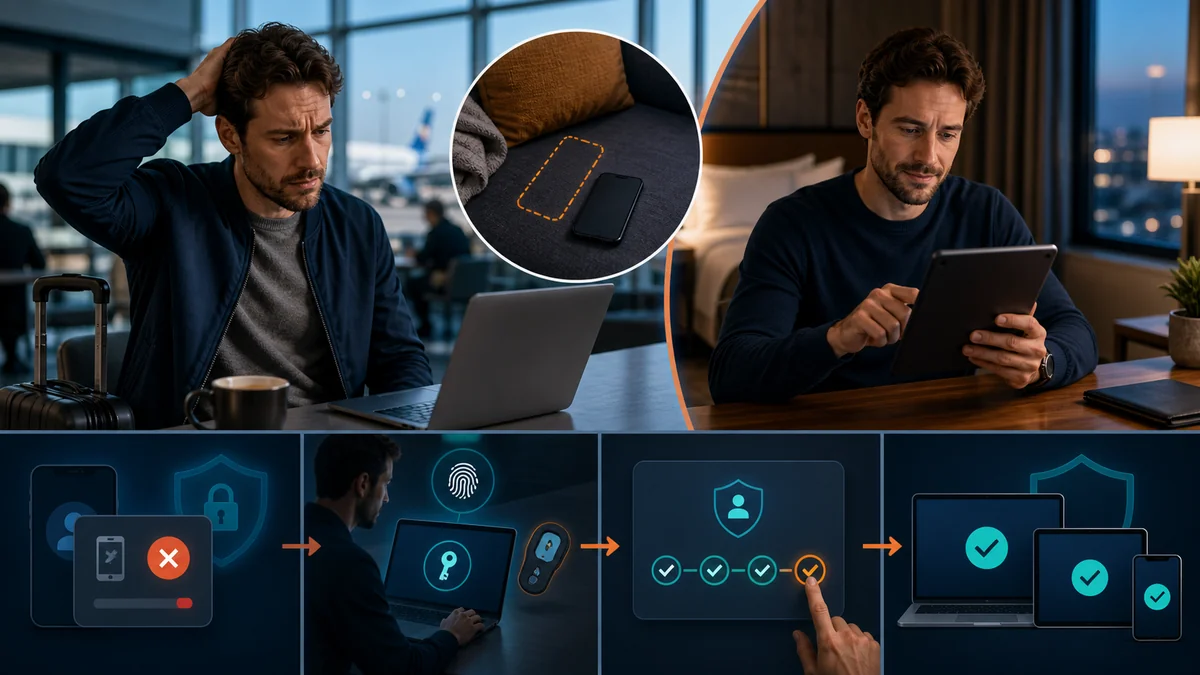
Está perdiendo productividad.
MFA tradicional a menudo vincula la autenticación a un solo dispositivo móvil.
Dicho dispositivo podrá contener:
Aplicaciones de autenticación
Verificación por SMS
Notificación push
Gestores de contraseñas
Aprobaciones de recuperación
Perder ese teléfono y trabajar a menudo se detiene.
El resultado es:
Faltan reuniones
Retraso en el servicio al cliente
Pérdida de productividad
Sobrecarga del servicio de asistencia
La frustración de los empleados
Irónicamente, la seguridad diseñada para proteger el negocio puede terminar impidiendo que los empleados hagan su trabajo.
La autenticación moderna debe ser construida para la continuidad de negocios
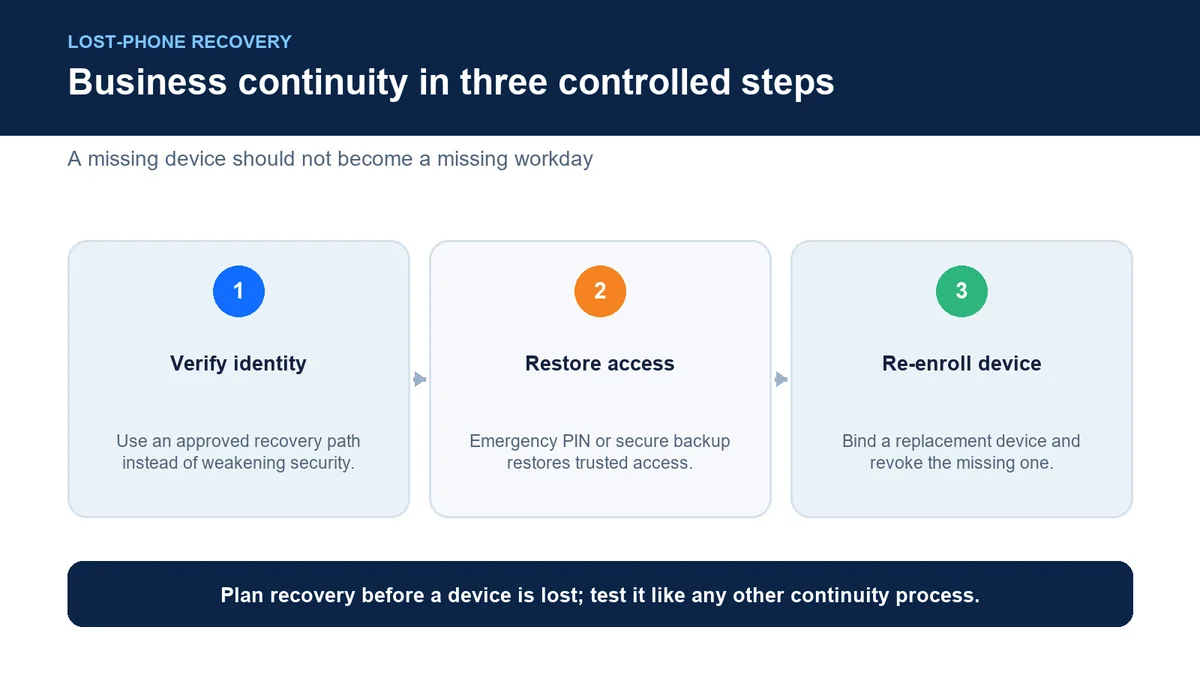
Las organizaciones invierten en la recuperación en casos de desastre para servidores.
Invierten en redundancia para las redes.
La autenticación merece la misma filosofía.
En lugar de suponer que un teléfono de confianza siempre estará disponible, la autenticación alimentado por Full Duplex Authentication® está diseñado en torno a la resiliencia operativa.
Tres capacidades trabajan juntas para mantener a los empleados productivos.
1. Autenticación de PIN de emergencia
Si un teléfono de confianza no está disponible temporalmente, las organizaciones pueden permitir a los usuarios autorizados autenticarse utilizando un seguro PIN de emergencia.
El PIN no pretende reemplazar la autenticación sin contraseña.
En su lugar, sirve como un mecanismo de continuidad controlada que permite a los empleados seguir trabajando mientras se obtiene un dispositivo de reemplazo.
No hay tiempo de inactividad innecesario.
No esperar a que IT simplemente lea el correo electrónico.
No se perdió el día de trabajo porque una batería del teléfono murió.
2. Respaldo seguro y restauración
Tal vez el diferenciador más grande es & Restaurar copia de seguridad.
MFA tradicional requiere frecuentemente a los usuarios reconstruir su perfil de autenticación desde cero.
Deben:
Instalar nuevo software autenticador
Volver a registrar cada aplicación
Reconfigurar la autenticación
Contacto de TI repetidamente
La autenticación con FDA elimina gran parte de este proceso.
Las organizaciones pueden respaldar de forma segura los perfiles de autenticación a cualquiera de las dos:
Almacenamiento en la nube seguro
La red corporativa
Cuando un teléfono de reemplazo está disponible, los usuarios restauran su perfil de autenticación.
La mayoría de los usuarios pueden volver a estar plenamente operativos en menos de dos minutos.
En lugar de reconstruir la autenticación...
Simplemente siguen trabajando.
3. Autenticación sin contraseña
Las contraseñas siguen siendo uno de los vínculos más débiles de la ciberseguridad.
Al eliminar completamente la dependencia de contraseña, la autenticación con FDA reduce:
Se reinicia la contraseña
Robo de credenciales
Ataques de phishing
Boletos para el servicio de asistencia a los usuarios
La frustración del usuario
La recuperación se vuelve dramáticamente más simple porque la autenticación ya no se construye alrededor de algo que los usuarios deben recordar.
Elegir la plataforma correcta
Este es también un buen lugar para distinguir sus productos:
PasswordFree®
Las organizaciones que buscan la implementación rápida de la nube a menudo eligen PasswordFree®, la plataforma SaaS de Identité.
Ideal para:
BMBs
Distribución de la fuerza de trabajo
Organizaciones que desean una infraestructura mínima
NoPass™
Las empresas requieren con frecuencia:
Integración de directorios activos
ID de entrada Microsoft
Microsoft 365
Azure
Despliegue local
Entornos en la nube controlados por el cliente
Estas organizaciones suelen elegir NoPass™, impulsado por Full Duplex Authentication®.
Los bancos, las instituciones financieras, los proveedores de atención médica, las agencias gubernamentales y otras organizaciones altamente reguladas a menudo prefieren este modelo de despliegue porque les permite mantener el control directo sobre la infraestructura de autenticación y los datos de identidad sensibles.
Por qué es importante esto
La autenticación no debería detener a los atacantes.
Debería mantener a los empleados legítimos trabajando.
Esa es la filosofía detrás PasswordFree® y NoPass™.
En lugar de preguntar:
"¿Cómo autenticamos a los usuarios?"
Identité pregunta:
"¿Cómo autenticamos a los usuarios de forma segura sin interrumpir el negocio?"
Esa es una filosofía de diseño fundamentalmente diferente.
Pensamientos finales
La verdadera medida de una plataforma de autenticación no es lo que sucede cuando todo funciona perfectamente.
Es lo que pasa cuando algo sale mal.
Los teléfonos se pierden.
Los dispositivos fallan.
Los empleados viajan.
Las baterías mueren.
La autenticación moderna debería anticipar esas realidades, no crear nuevos obstáculos.
Propulsado por patentado Full Duplex Authentication®, PasswordFree® y NoPass™ están diseñados para mantener a las organizaciones seguras y productiva a través de autenticación sin contraseña, Autenticación de PIN de emergencia, y & Restaurar copia de seguridad, permitiendo a los usuarios restaurar su perfil de autenticación en menos de dos minutos.
Porque la seguridad nunca debe venir a expensas de la continuidad de las operaciones.