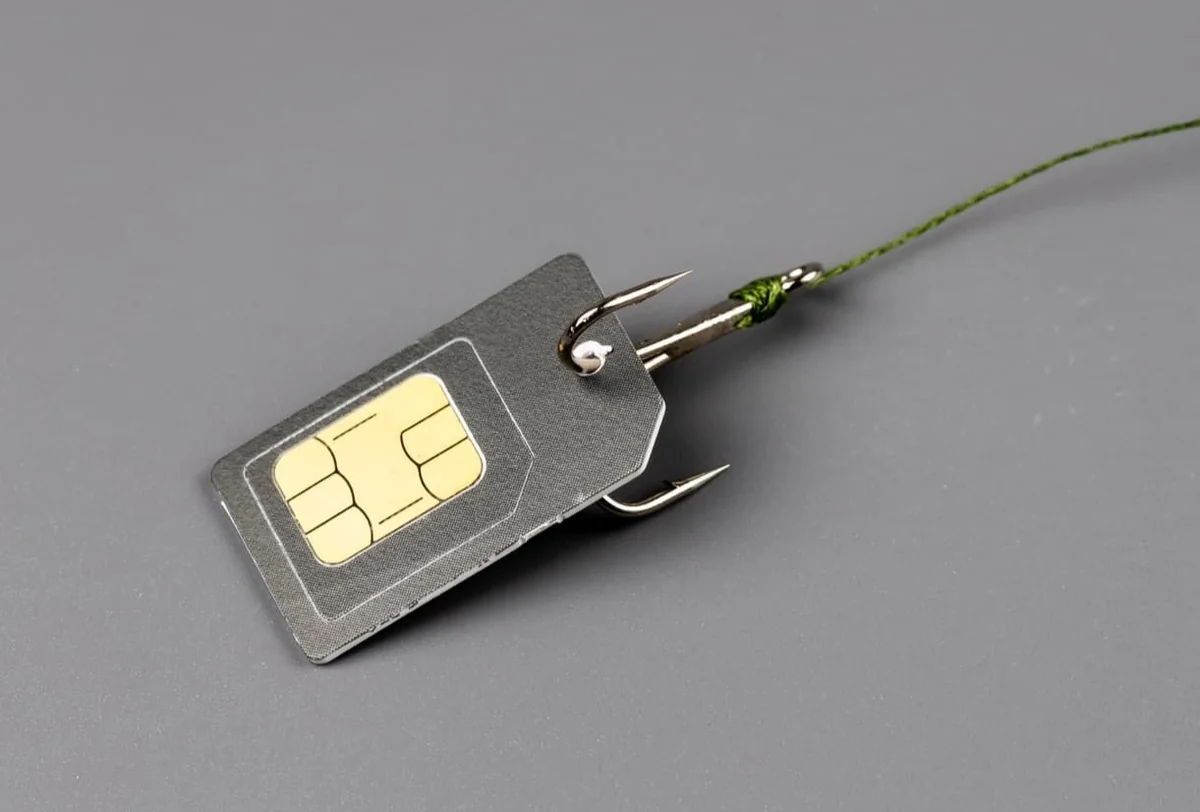
A maioria das pessoas que lê este artigo terá uma boa ideia do propósito de um cartão SIM em um telefone celular, por isso não vamos aprofundar muito profundamente esse aspecto. Resumindo, um SIM ou Signaver Identity Module é o pequeno chip de mídia portátil que armazena as informações necessárias, incluindo o número de telefone, para um telefone celular se conectar a uma rede de operadoras. Isso é importante porque permite o destacamento de um número móvel de um dispositivo físico específico.
Troca de SIM (também conhecido como SIM jacking; SIM seq ⁇ estro; SIM seq ⁇ estro; simjacking; port-out scam; digital SIM swap; SIM spliting) é quando um terceiro mal-intencionado / ameaça ator (TA) convence sua transportadora a trocar o cartão SIM ao qual um número de telefone celular está vinculado.
É um processo simples e simples para ligar um número a um novo SIM, exigindo apenas um pequeno número de passos, incluindo o fornecimento de um SIM ID para o agente de transporte on-line ou por telefone. Para novos números, a validação pode ser menos rigorosa; no entanto, supõe-se que haja medidas de proteção sólidas em vigor para evitar que alguém que não seja o proprietário do número registre o número para um novo SIM. Aqui está o desafio e a questão. Essas medidas podem ser ignoradas e permitirão.
Engenharia Social
Os TAs profissionais que têm um número alvo em mente começarão seus esforços conduzindo uma campanha completa de inteligência de código aberto (OSINT). Se você não estiver familiarizado com o conceito de OSINT, reserve um minuto para ler “Sua organização é vulnerável a OSINT?Uma vez que as TAs tenham coletado dados pessoais disponíveis publicamente suficientes, como sua data de nascimento, endereços, hobbies, cônjuge, pais, etc., eles entrarão em contato com a transportadora e se passarão pelo indivíduo alvo.
Eles então convencem a transportadora a ativar um novo SIM para o seu número através de histórias de telefones perdidos, roubados ou destruídos, armados com uma série de detalhes pessoais e em uma tarde de sexta-feira, quando o agente telefônico está pronto para sair do trabalho e ir para casa - infelizmente, não é tão difícil quanto se pode esperar.
Ameaça Insider
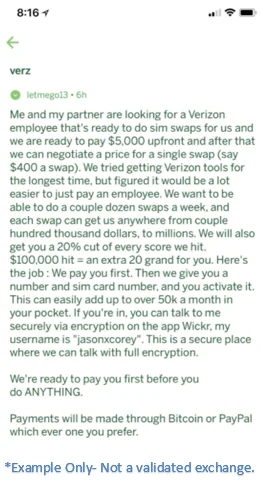
A outra maneira mais alta em que a troca de componentes do SIM ocorre é através da Insider Threat, como visto no exemplo à direita. A chance de Insider Threat pode ser mitigada até certo grau através do processo e da precaução, mas devido à natureza da Insider Threat, ela nunca pode realmente ser eliminada. Funcionários ou fornecedores confiáveis podem ser direcionados diretamente ou atraídos através de fóruns on-line. Em qualquer caso, uma vez que o TA tenha um ou mais insiders.
O que está em jogo?
Todas as contas que são protegidas com um OTP baseado em SMS são suscetíveis ao seq ⁇ estro de SIM, e isso significa que qualquer coisa protegida por este mecanismo também está em risco. Tudo, desde contas de mídia social, incluindo seus poderosos tokens OAuth, até contas bancárias e financeiras. Uma vez que o TA assume a propriedade do seu número, eles podem sumariamente atacar as contas diretamente usando o OTP SMS para obter acesso ou indiretamente, abusando do mecanismo de redefinição de senha que geralmente está vinculado ao seu número de telefone.
Como o NoPass™ impede a troca de SIM?
NoPass não é vulnerável à troca de SIM, porque não está vinculado a um número de telefone. NoPass™ é baseado em um impulso que está ligado ao isolado NoPass™ aplicação que é chave emparelhado para único NoPass™ A chave privada é armazenada com segurança de forma descentralmente no ambiente confiável e protegido com sua biometria e a comunicação entre o NoPass™ O servidor e o aplicativo são protegidos por nossa patente Full Duplex Authentication® (FDA).