



Bem, em primeiro lugar, o que é OSINT- Open Source Intelligence é a coleta e análise de informações coletadas de fontes públicas ou abertas. As informações podem ser coletadas de sites como LinkedIn, Facebook ou Twitter. Endereços de e-mail, endereços IP e registros de sistema de nomes de domínio (DNS) também podem ser usados para conduzir OSINT. Há essencialmente infinitas oportunidades para hackers aproveitarem a inteligência de código aberto (OSINT) para coletar informações e usá-las para obter acesso a organizações de todos os tamanhos.
A sofisticação necessária para atacar um sistema bem projetado e mantido é muito mais rara do que o necessário para atacar as pessoas, então as pessoas são rotineiramente aproveitadas para contornar essas medidas de segurança cada vez mais complexas e robustas que a tecnologia permite nos sistemas. Vamos olhar para um cenário de uma vida passada em que usei o OSINT para contornar medidas de segurança e comprometer senhas.
Cenário:
Durante um engajamento de teste de penetração NT, pude olhar o perfil do Facebook de uma empresa e encontrar fotos de uma empresa patrocinada pelo golfe. Embora aparentemente inócuo, as fotos me permitiram ver a organização como um todo e depois coloquei nomes em rostos. Eu então analisei os comentários, parei rostos para nomes e aproveitei essa informação para coletar informações profissionais mais detalhadas do LinkedIn. Dentro de algumas horas, coletei informações suficientes sobre a empresa para construir um backstory.
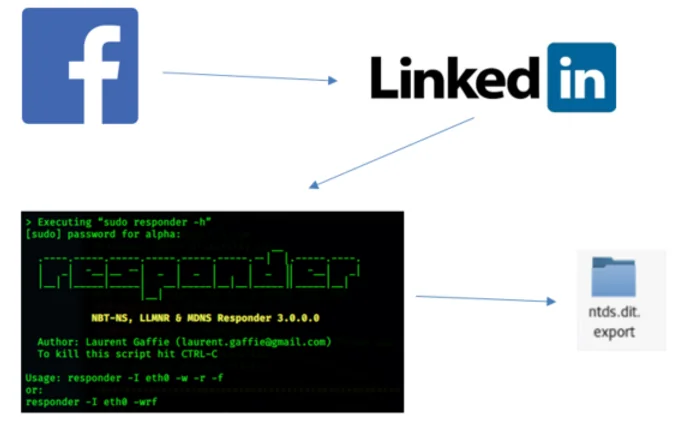
Meu ataque foi moderadamente baixa tecnologia. No entanto, eu aproveitei OSINT para explorar o elemento humano com bastante facilidade. Nenhum grande nível de esforço ou sofisticação foi necessário. Mesmo quando as máquinas são melhor protegidas, os seres humanos permanecem suscetíveis. A chave é tirar o máximo da responsabilidade das pessoas quanto possível e alavancar a tecnologia para proteger as pessoas de si mesmos.
Senhas são difíceis de lembrar, por isso são muitas vezes construídas mal, o que significa que são facilmente quebradas usando programas como o hashcat.
Eles também podem ser facilmente extraídos de um bom número de pessoas, simplesmente pedindo ou adivinhando com base em OSINT previamente colhido. Uma vez que a senha é descoberta por uma entidade maliciosa, essa entidade não autêntica pode se disfarçar como o usuário autêntico e subverter muitas das camadas restantes de segurança. Eliminar a autenticação baseada em senha não impede completamente as técnicas OSINT, diminui o impacto do uso dos dados coletados nos usuários. As pessoas ainda seriam capazes de dar todas as informações.
Para mitigar a vantagem do OSINT, o paradigma atual de autenticação centrada em senha deve mudar em Leu de autenticação descentralizada, baseada em certificados e biometricamente aprimorada.
Autenticação descentralizada A chave privada do usuário nunca sai do dispositivo, removendo a preocupação de interceptação do segredo do usuário. A descentralização também elimina os repositórios de senhas eliminando o roubo de credenciais em massa.
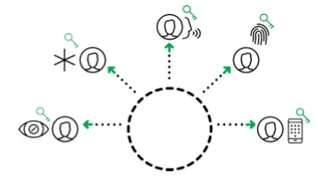
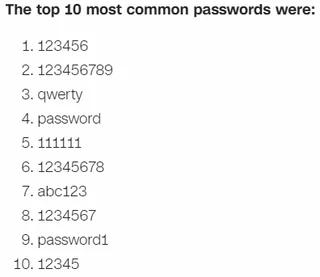
Autenticação sem senha e baseada em certificado andam de mãos dadas. Pegue a tarefa vitalmente importante de garantir a autenticação de todos nós para enganar as mãos humanas e permitir que os mecanismos de segurança subjacentes construídos para fazer seu trabalho. De acordo com a CNN Business, as três senhas mais comuns são respectivamente “123456”, “123456789” e “qwerty”[1]. Factoring grandes números primos e outros cálculos algorítmicos criam segredos muito melhores do que são armazenados.
Finalmente, a biometria está prontamente disponível na maioria dos smartphones do mundo, no entanto, os telefones inteligentes podem ser deixados desbloqueados e desacompanhados, o que poderia levar a alguém que não seja o proprietário dos telefones a acessar contas no dispositivo. É por isso que o uso biométrico é fundamental para eliminar esse grau de incerteza remanescente fracionário. A biometria atribui positivamente uma pessoa a um certificado e, em seguida, o certificado pode atestar positivamente a identidade do usuário aos serviços. Além disso, as pessoas são muito menos propensass a dar uma parte de senha.
A autenticação Fast Identity Online (FIDO) permite que todos os três principais inquilinos necessários para mitigar os ataques baseados em OSINT em senhas. FIDO aproveita a autenticação baseada em certificado descentralizado, usa autenticação de dois fatores (2FA) no mínimo e, quando implementada bem, usa três fatores completos sem senhas.
Pense no primeiro cenário e veja um cenário final em que a autenticação FIDO bem implementada é usada para mitigar o impacto do OSINT:
Cenário:
Um atacante descobre nomes de usuário alavancando OSINT e tenta pulverizar senhas para um portal de login. Neste caso, não há senhas para pulverizar e o atacante não tem a chave privada nem os dados biométricos do usuário, então o atacante seria incapaz de obter qualquer acesso. Com autenticação biometricamente aprimorada sem senha mais forte, ataques de pulverização de senha são eliminados e praticamente não há probabilidade de compromisso de conta. O impacto também é diminuído devido à natureza descentralizada do FIDO.
A tecnologia está em camadas e está se tornando mais eficaz e melhor protegida; no entanto, as pessoas geralmente ainda são suscetíveis a muitos dos mesmos ataques como sempre e ignoram grande parte da segurança recém-descoberta. Eliminar a senha em favor de certificados é uma peça por excelência de um modelo de autenticação sólido e pode limitar os danos dos ataques baseados em OSINT. Ao controlar a autenticação, estamos limitando os danos causados por ataques habilitados por OSINT
contra usuários.