



Quase todos os livros ou artigos que você provavelmente encontrará fornecerão respostas ligeiramente diferentes quanto ao escopo e composição do Gerenciamento de Identidade e Acesso (IAM). Por que as informações diferem em tal grau? Bem, o IAM é coisas diferentes para pessoas diferentes e é inerentemente amplo e vagamente definido. Os administradores técnicos da linha de frente provavelmente estão pensando no IAM a partir do escopo de gerenciar privilégios de usuário ou desprovisionar usuários. O Diretor de Informações (CIO) está provavelmente considerando a imagem maior.
Para aqueles que não estão inundados com o principal dia de tecnologia dentro e fora. Este artigo pretende ser uma generalização de alto nível dos conceitos e estruturas dentro do IAM e procura fornecer uma cartilha para aqueles interessados em fazer parte da conversa ou um lugar para começar para aqueles que procuram mergulhar mais fundo no conceito.
IAM em seu núcleo é um conceito. Sob o guarda-chuva do conceito abrangente são frameworks. As coisas podem ficar confusas ao iniciar uma jornada para entender IAM porque nem todo mundo descreve ou até mesmo vê IAM da mesma maneira. Mesmo os frameworks podem ter sobreposições e muitas vezes aparentemente contradizendo informações ou descrições.
Os sistemas de computação continuam crescendo em complexidade e escopo. Os usuários e sistemas estão sendo adicionados ao ecossistema de TI em geral constantemente. Embora a paisagem esteja se expandindo, a premissa permanece a mesma. Quintessencialmente, existem algumas entidades (usuários e sistemas) que precisam de acesso a alguns recursos - e-mail, compartilhamento de arquivos, outras entidades, lógica de negócios, etc.
O NIST o resumiu apropriadamente: “garantir que as pessoas e as coisas certas tenham acesso aos recursos certos no momento certo.” Em poucas palavras, é isso. Tenha em mente a simplicidade desse princípio central à medida que avançamos. Agora vamos passar para alguns dos principais componentes que compõem o IAM.
Componentes IAM
As sobreposições continuam quando se discute os componentes do IAM e realmente não há regras rígidas e rápidas quando se trata dos componentes aceitos do IAM.
Em poucas palavras, o IAM consiste em três componentes principais:
Gestão de Acesso
Gestão de Acesso Privileged
Governança de Identidade
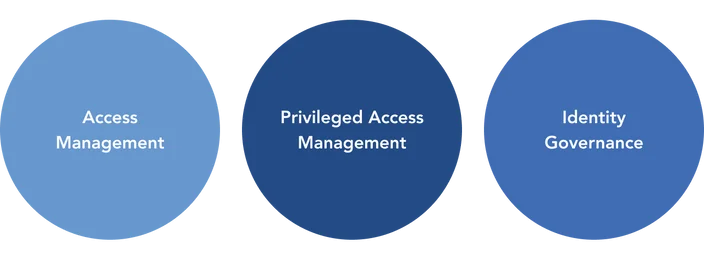
Cada um pode ser dissecado em grande detalhe e de muitas perspectivas, mas vamos manter os conceitos.
Gestão de Acesso (AM)
O objetivo do Gerenciamento de Acesso é garantir o acesso pretendido e apenas o acesso pretendido. AM está principalmente preocupado em garantir que apenas o usuário pretendido ou coisa está sendo concedido acesso, não necessariamente o que o usuário ou coisa pode fazer. Um usuário fornece um nome de usuário ou outro identificador e, em seguida, deve provar sua identidade para o sistema, completando um desafio. No passado, o desafio para os usuários foi mais frequentemente apresentado na forma de digitação em um segredo compartilhado: uma senha. Felizmente, estamos nos movendo para um paradigma seguro como AM NoPass™, outros MFAs e autenticadores sem senha residem.
Gestão de Acesso Privileged Access Management (PAM)
Gerenciamento de Acesso Privilegiado é como soa, gerenciando acesso privilegiado. Gerenciamento de acesso com PAM sendo controles adicionais colocados em contas ou dados mais sensíveis.
Conta de administrador de domínio
Conta de usuário Super
Conta raiz
Contas do Sistema
Uma vez que estas contas têm um maior grau de risco associado a elas, elas devem ser ainda mais protegidas com controles adicionais. Além disso, essas contas estão, ou devem estar, sujeitas a um grau muito maior de escrutínio em relação ao monitoramento. Essencialmente, a PAM busca controlar o uso de contas privilegiadas para mitigar o risco das credenciais serem usadas inadvertidamente.
Governança e Administração de Identidade (IGA)
Governança e administração de identidade aborda uma ampla gama de processos, conceitos e tecnologias. A IGA é focada principalmente em administração e análise e dá às organizações visibilidade e controle sobre identidades em várias plataformas. Considerando que a AM procura garantir que a entidade correta esteja acessando um sistema, a IGA busca controlar e rastrear o que a entidade está fazendo no sistema. Boas práticas da IGA também são uma influência notável nos esforços de conformidade regulatória.
O que é IAM? O IAM é uma estrutura pela qual os componentes principais trabalham juntos para concluir uma estratégia abrangente para gerenciar identidades e acesso através de uma organização. A AM controla o acesso, o PAM controla ainda mais o acesso privilegiado e a IGA monitora e controla o que as entidades estão fazendo.