



Casi todos los libros o artículos que probablemente encuentres proporcionarán respuestas ligeramente diferentes en cuanto al alcance y la composición de la Gestión de Identidad y Acceso (IAM). ¿Por qué la información difiere en tal grado? Bueno, el IAM es diferente a las diferentes personas y es inherentemente amplio y vagamente definido. Es probable que los administradores técnicos de primera línea estén pensando en el IAM desde el punto de vista de la gestión de privilegios de usuario o la desprovisión de usuarios. El Oficial Jefe de Información (CIO) probablemente esté estudiando el panorama general y considerando el cumplimiento y la protección de datos. Entonces, ¿qué es IAM?
Para aquellos que no están inundados con la tecnología principal día dentro y fuera. Este artículo se entiende como una generalización de alto nivel de los conceptos y marcos dentro del IAM y busca proporcionar una cartilla para aquellos interesados en ser parte de la conversación o un lugar para empezar para aquellos que la buscan sumergirse en el concepto más profundo.
El IAM en su esencia es un concepto. En el marco del concepto general se incluyen los marcos. Las cosas se pueden poner confusas al comenzar un viaje para entender el IAM porque no todo el mundo describe o incluso ve el IAM de la misma manera. Incluso los marcos pueden tener solapamientos y a menudo parecen contradecir información o descripciones.
Los sistemas informáticos siguen creciendo en complejidad y alcance. Los usuarios y los sistemas se están sumando constantemente al ecosistema de TI en general. Aunque el paisaje se expande, la premisa sigue siendo la misma. En esencia, hay algunas entidades (usuarios y sistemas) que necesitan acceso a algunos recursos: correo electrónico, compartir archivos, otras entidades, lógica de negocios, etc.
El NIST lo ha reducido adecuadamente: “asegurar que las personas adecuadas y las cosas tengan el acceso adecuado a los recursos adecuados en el momento adecuado”. En pocas palabras, eso es todo. Tenga en cuenta la simplicidad de este principio básico a medida que avanzamos. Ahora vamos a pasar a algunos de los componentes clave que componen IAM.
Componentes de la IAM
Los solapamientos continúan cuando se discuten los componentes del IAM y realmente no hay reglas duras y rápidas cuando se trata de los componentes aceptados del IAM.
En pocas palabras, el IAM consta de tres componentes básicos:
Gestión del acceso
Gestión del acceso privilegiado
Gobernanza de la identidad
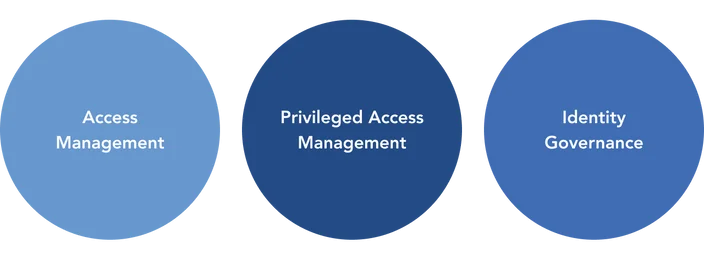
Cada uno puede ser diseccionado con gran detalle y desde muchas perspectivas, pero nos mantendremos a los conceptos.
Gestión del acceso (AM)
El objetivo de la gestión del acceso es garantizar el acceso previsto y sólo el acceso previsto. AM se ocupa principalmente de garantizar que sólo el usuario previsto o la cosa se le está dando acceso, no necesariamente lo que el usuario o la cosa puede hacer. Un usuario proporciona un nombre de usuario u otro identificador y luego debe probar su identidad al sistema completando un desafío. En el pasado, el desafío para los usuarios se presentaba con mayor frecuencia en forma de escribir un secreto compartido: una contraseña. Afortunadamente, nos estamos moviendo a un paradigma más seguro que es donde las tecnologías AM como NoPass™, otros MFA, y autenticadores sin contraseña residen.
Gestión del acceso privilegiado (PAM)
La gestión privilegiada de acceso es como suena, gestionando el acceso privilegiado. Gestión de acceso con PAM siendo controles adicionales colocados en cuentas o datos más sensibles.
Cuenta de administración de dominio
Super cuenta de usuario
Cuenta raíz
Cuentas del sistema
Dado que estas cuentas tienen un mayor grado de riesgo asociado con ellas, deben ser protegidas con controles adicionales. Además, estas cuentas están, o deberían estar, sujetas a un grado mucho mayor de escrutinio con respecto a la supervisión. Esencialmente, PAM busca controlar el uso de cuentas privilegiadas para mitigar el riesgo de que las credenciales se utilicen inadvertidamente.
Gobernanza y administración de la identidad (IGA)
La gobernanza y administración de la identidad aborda una amplia gama de procesos, conceptos y tecnologías. La IGA se centra principalmente en la administración y el análisis, y da visibilidad y control a las organizaciones sobre las identidades en diversas plataformas. Mientras que AM busca asegurar que la entidad correcta esté accediendo a un sistema, IGA busca controlar y rastrear lo que la entidad está haciendo en el sistema. Las buenas prácticas de la AIG también son una influencia notable en los esfuerzos de cumplimiento de la normativa.
Entonces, ¿qué es IAM? La MAI es un marco en el que los componentes básicos trabajan juntos para completar una estrategia global de gestión de identidades y acceso a través de una organización. AM controla el acceso, PAM controla el acceso privilegiado y IGA monitorea y controla lo que están haciendo las entidades.