
Neste artigo, identidade verificável significa uma declaração de identidade que pode ser conferida com evidências adequadas. Um nome, logotipo ou interface familiar é uma declaração; não é a evidência. Uma conta pessoal, um serviço empresarial e um agente de software podem precisar de provas diferentes. Estabelecer uma identidade também não determina o que esse participante pode fazer.
Uma revisão útil conecta três perguntas: qual identidade é declarada, que evidência a sustenta e qual decisão essa evidência ajuda a tomar.
Comece pela decisão
| Revisão | O que a evidência demonstra |
|---|---|
| Evidência |
Um documento oficial, uma chave de dispositivo cadastrado e um certificado de servidor respondem a perguntas diferentes. O primeiro pode fazer parte da comprovação de identidade; os outros podem demonstrar controle de uma credencial ou de um ponto de conexão. Suas conclusões não devem ser trocadas sem justificativa. |
| Permissão |
A orientação de comprovação de identidade do NIST separa esse processo da autenticação posterior da conta. A autorização acrescenta outra decisão: esse participante autenticado pode realizar a operação? Uma identidade real também pode solicitar algo além de sua autoridade. |
Pessoas, serviços, dispositivos e agentes
A identidade legal de uma pessoa difere de um identificador de conta ou pseudônimo. Colete evidência de identidade legal somente quando o serviço tiver uma necessidade justificada. Um domínio também difere da empresa que o opera; uma conexão criptografada não estabelece a confiabilidade dessa empresa.
Para um dispositivo, identifique a credencial cadastrada, quem pode ativá-la e como tratar perda ou substituição. Para um agente, identifique seu responsável, a identidade da carga de trabalho, as ferramentas permitidas e a tarefa atual. Pedir que prepare um relatório não deve conceder todas as permissões da pessoa que fez o pedido.
Uma credencial não resolve toda a decisão
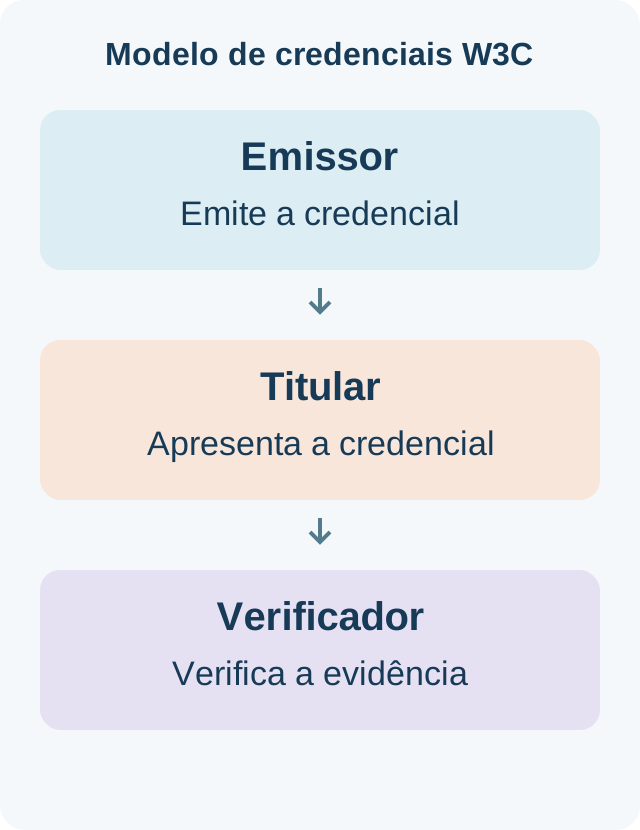
O modelo W3C Verifiable Credentials 2.0 define um ecossistema específico de emissor, titular e verificador. A expressão geral deste artigo não implica que a Identité implemente esse padrão, confira documentos oficiais ou forneça KYC.
Autenticação mútua é um modelo estabelecido em que as partes autenticam umas às outras. WebAuthn restringe credenciais a uma parte confiável e valida o contexto de autenticação. São propriedades importantes do protocolo, distintas de uma pessoa decidir aprovar um pagamento.
Onde a Identité se encaixa
O fluxo publicado de Full Duplex Authentication® descreve um aplicativo cadastrado conferindo sua relação configurada com o servidor de autenticação. A integração conecta esse servidor ao aplicativo solicitante; a pessoa analisa a solicitação esperada e os sinais de comparação.
PasswordFree® leva essa base ao cadastro e retorno de clientes. NoPass™ a leva ao acesso da força de trabalho e a pontos de aprovação compatíveis. Comece pelas pessoas, aplicativo e recuperação que deseja melhorar; depois avalie a integração adequada.
Avalie um fluxo concreto
-
Escolha o retorno à conta ou uma operação retida. Identifique o participante, a evidência, a referência de confiança e a decisão que depende de cada elemento. Registre quem cadastra, recupera e revoga o autenticador e qual aplicativo controla permissões e execução.
-
Depois teste solicitações inesperadas, recusa, expiração, dispositivos indisponíveis e mudanças na operação. Para uma ação sensível, demonstre como a aprovação é correlacionada à operação retida. Uma tela tranquilizadora não comprova assinatura criptográfica de todos os campos.
Use a lista de avaliação de ações sensíveis e a distinção apresentada em One AUTH Is Not Enough para separar evidências sobre identidade da permissão para agir.
Perguntas que vale fazer
Todo serviço precisa conhecer uma identidade legal? Não: escolha evidências proporcionais à decisão. Uma conta autenticada estabelece confiança para sempre? Não: permissões, proteção da sessão, recuperação e resposta a incidentes continuam fazendo parte do sistema. FDA demonstra identidade genérica de agentes ou monitoramento contínuo? Não: isso exige implementação e evidências separadas.