




Durante décadas, a segurança cibernética e a prevenção de fraudes têm operado em uma premissa relativamente simples:
Coletar informações suficientes sobre uma pessoa, e você pode determinar se essa pessoa é quem eles afirmam ser.
Nome.
Endereço.
Data de nascimento.
Número da Segurança Social.
Questões de segurança.
Identificação do governo.
Informações do dispositivo.
Reconhecimento facial.
Biometria.
Cada geração de tecnologia de identidade melhorou a anterior.
Então a inteligência artificial mudou a equação.
Um relatório recente intitulado A Nova Crise de Identidade: Repensando a Fraude na Era da IA faz um argumento convincente que muitas das organizações de sinais têm historicamente invocado para estabelecer a identidade estão se tornando mais fácil de obter, manipular, sintetizar ou personificar.
O relatório projeta que as perdas globais de fraude poderiam chegar a US $ $ 40 bilhões nos próximos anos, impulsionado em parte significativa por ataques habilitados por IA. Também argumenta que atributos estáticos de identidade, perguntas baseadas no conhecimento e até mesmo algumas verificações biométricas podem agora ser falsificadas, compradas ou sintetizadas.
Isso cria um problema fundamental de segurança cibernética.
Se a IA pode reproduzir de forma convincente as informações que usamos para provar identidade, então precisamos reconsiderar o que prova de identidade Na verdade, significa.
E talvez uma pergunta ainda maior:
Estamos autenticando informações sobre uma pessoa, ou estamos autenticando a pessoa?
Toda revolução tecnológica mudou a identidade
Uma das observações mais úteis no relatório Plaid é que a verificação de identidade evoluiu repetidamente em resposta à mudança tecnológica.
A linha do tempo na página 3 ilustra esta progressão particularmente bem.
Durante o dot-com boom, as organizações dependiam fortemente de informações do departamento de crédito, como nomes, endereços e datas de nascimento.
Como o Internet expandidaA autenticação baseada no conhecimento tornou-se comum. Os usuários foram questionados com base na história pessoal.
O gig economia adoção acelerada de verificação de documentos de identificação do governo.
O criptomoeda boom aumento da demanda por verificação de vivacidade para estabelecer que uma pessoa real estava fisicamente presente durante a inscrição.
Então em grande escala redes sociais e plataformas digitais ajudou a conduzir análises comportamentais, incluindo o comportamento do dispositivo e padrões de digitação.
Cada inovação abordou o problema do seu tempo.
Mas os criminosos se adaptaram.
Agora estamos entrando na era da IA.
E a IA ataca vários desses sinais de confiança simultaneamente.
AI está industrializando a personificação
Os fraudadores sempre se fizeram passar por pessoas.
A IA muda a economia de fazê-lo.
O relatório Plaid identifica quatro áreas onde a IA e as técnicas modernas de fraude estão enfraquecendo os controles de identidade tradicionais:
Disponibilidade generalizada de dados pessoais. Violações de dados e mercados criminosos tornaram enormes quantidades de informações pessoais acessíveis.
Identidades sintéticas. A IA pode ajudar a criar personas convincentes, incluindo identidades que podem combinar informações legítimas e fabricadas.
Deepfakes. Áudio, vídeo e imagens gerados pela IA desafiam cada vez mais os métodos convencionais de verificação biométrica e de documentos.
Localização e falsificação de dispositivos. Os criminosos podem disfarçar seu ambiente operacional real e minar controles que dependem fortemente de informações de dispositivo ou localização.
Individualmente, nenhum desses desenvolvimentos é trivial.
Combinados, eles criam um problema de identidade de uma magnitude completamente diferente.
Um criminoso não precisa mais roubar toda a sua identidade.
Eles podem ser capazes de fabricar o suficiente.
Saber algo sobre você não é o mesmo que ser você
Esta é uma razão pela qual a autenticação baseada no conhecimento se tornou cada vez mais problemática.
Considere algumas questões de segurança tradicionais:
Qual era o nome de solteira da sua mãe?
Em que rua você cresceu?
Qual foi o nome da sua primeira escola?
Qual é o seu time de esportes favorito?
Em que ano você nasceu?
Vinte anos atrás, algumas dessas informações podem ter sido relativamente difíceis para um estranho descobrir.
Hoje, grande parte dele pode ser potencialmente encontrada através de mídias sociais, registros públicos, bancos de dados violados ou corretores de dados.
A IA torna o processo ainda mais fácil, ajudando os criminosos a reunir, organizar e interpretar enormes quantidades de informações.
O problema é fundamental:
O conhecimento sobre uma pessoa não é prova de que você é essa pessoa.
Essa distinção deve influenciar o futuro da autenticação.
AI também muda a transação
O relatório Plaid vai além da fraude convencional e levanta outra questão fascinante:
Comércio Agente.
Os agentes de IA estão começando a realizar ações em nome das pessoas.
Imagine contar a um assistente de IA:
"Encontre o melhor voo sem escalas para Miami na próxima sexta-feira por menos de US $ 500 e compre-o."
Agora surgem várias questões de identidade e autorização.
O agente de IA está agindo legitimamente para você?
Autorizou a compra?
O agente estava autorizado a gastar esse montante?
Foi autorizado a comprar desse comerciante?
A transação foi modificada?
A transação corresponde à sua intenção?
O relatório argumenta que as organizações precisam cada vez mais entender não apenas que estão a transacionar com, mas também como A transação está ocorrendo.
Essa é uma distinção importante.
Em uma economia orientada por IA, a identidade por si só pode não ser mais suficiente.
Precisamos cada vez mais:
Identidade + Autorização + Intenção + Contexto.
Autenticação não pode ser mais um único momento
A autenticação tradicional geralmente funciona assim:
O usuário faz login.
A identidade é verificada.
O acesso é concedido.
Pronto.
Mas o relatório Plaid argumenta que a fraude impulsionada pela IA expõe as limitações dos sistemas de identidade projetados em torno de verificação pontual em vez de garantia contínua. Ele argumenta que as organizações precisam proteger as contas durante todo o ciclo de vida do cliente e avaliar interações e transações para sinais de aquisição de conta e fraude.
Isto é crítico.
Suponha que alguém legitimamente se autentique em 9:00 a.m.
No 9:17 a.m., a conta tenta uma transação incomum.
Na 9:21 a.m., o dinheiro é transferido para um novo destino.
No 9:25 a.m., as informações de segurança mudam.
Na 9:31 a.m., outra grande transação ocorre.
A decisão de autenticação tomada no 9:00 deve estabelecer automaticamente a confiança para tudo o que se segue?
Provavelmente não.
A confiança deve ter contexto.
A Pegada Financeira Digital
Plaid propõe uma resposta interessante para parte deste problema: o pegada financeira digital.
Em vez de depender principalmente de informações estáticas sobre um indivíduo, as organizações podem examinar como essa pessoa realmente se comporta e transaciona ao longo do tempo.
De acordo com o relatório, isso pode incorporar sinais como:
Informações sobre dispositivos e IP
Interações anteriores com aplicações e serviços
Padrões de transação
Movimento de dinheiro entre contas
Relações comerciais
Conexões entre contas
Mudanças na velocidade da transação
Relacionamentos entre plataformas financeiras
A ideia é convincente.
Uma identidade fraudulenta pode potencialmente reproduzir seu nome.
Pode reproduzir o seu endereço.
A IA pode reproduzir seu rosto ou voz.
Mas reproduzindo anos de relações comportamentais legítimas através de um ecossistema É consideravelmente mais difícil.
Um sinal pode não significar nada. Vários sinais podem contar uma história.
O diagrama na página 7 do relatório ilustra isso particularmente bem.
Imagine alguém abrindo uma nova aplicação financeira.
O candidato passa no processo de verificação de identidade.
Do ponto de vista dessa aplicação, tudo parece legítimo.
Mas uma visão de rede mais ampla revela algo diferente.
O mesmo número de telefone foi recentemente associado a outro serviço financeiro.
Um dispositivo conectado foi anteriormente associado a abuso promocional.
Uma conta bancária vinculada moveu-se rapidamente entre várias aplicações fintech.
Nenhum desses sinais por si só prova necessariamente fraude.
Juntos, no entanto, eles podem criar um perfil de risco muito diferente.
Isso demonstra um importante princípio de segurança cibernética:
O contexto muda o significado da identidade.
A IA pode falsificar um instantâneo mais facilmente do que um História
Esta pode ser uma das conclusões mais importantes que podemos tirar do relatório Plaid.
A verificação de identidade tradicional frequentemente examina um instantâneo.
O nome corresponde?
O ID corresponde?
O rosto combina?
O endereço corresponde?
O dispositivo parece legítimo?
A IA está se tornando extraordinariamente boa na criação de instantâneos convincentes.
Mas uma pegada comportamental de longo prazo é diferente.
Contém relações.
Padrões.
História.
Consistência.
Transações.
Conexões.
Isso ajuda a explicar por que Plaid argumenta que a inteligência de rede interinstitucional pode fornecer um sinal mais resiliente na era da IA.
O futuro da segurança de identidade pode, portanto, depender cada vez mais da combinação de forte autenticação com evidência contextual e comportamental.
Os números mostram o potencial
Plaid fornece dois estudos de caso particularmente interessantes na página 10.
Em um exemplo envolvendo fraude de primeira parte, os candidatos passaram com sucesso por verificações de identidade e requisitos de integração, mas depois defaulted ou abusou de crédito.
De acordo com o relatório, a aplicação de verificação adicional direcionada apenas para 5% dos usuários poderia ter surgido 40% de fraude de primeira parte anteriormente não detectada.
Em outro caso envolvendo contas que já haviam passado por controles sofisticados de KYC e monitoramento de transações, a Plaid relata que verificações de identidade adicionais aplicadas apenas a um em cada dez usuários poderia ter pego 47% da fraude estudada.
Isso ilustra algo que os profissionais de segurança às vezes ignoram.
Uma melhor segurança não requer necessariamente criar mais atrito para todos.
Aplicar controles mais fortes onde o risco os garante.
Isso pode potencialmente melhorar a segurança, preservando uma melhor experiência para clientes legítimos.
Mas há outro lado do problema da identidade
O relatório de Plaid se concentra fortemente em entender se a pessoa ou atividade que entra em um ecossistema financeiro digital é legítima.
Isso é essencial.
Mas há outra identidade envolvida em quase todas as transações digitais:
O destino.
O banco.
O site.
A aplicação.
O comerciante.
O portal de autenticação.
A instituição financeira.
Nós gastamos enormes recursos tentando determinar se o usuário É legítimo.
Os usuários também precisam saber se o destino com o qual estão interagindo É legítimo.
Isso se torna cada vez mais importante na era da IA.
AI faz com que a personificação digital seja mais convincente
Considere o que a IA generativa já pode produzir.
Logotipos convincentes.
Língua corporativa.
E-mails.
Imagens.
Conversas de apoio ao cliente.
Conteúdo da Web.
Simulações de voz.
Vídeo.
Sites fraudulentos podem ser projetados para se assemelhar a organizações legítimas.
Um criminoso pode criar um domínio parecido e direcionar a vítima para uma página que parece quase idêntica ao seu banco, empregador, provedor de saúde ou serviço de nuvem.
A vítima pode então autenticar voluntariamente.
Do ponto de vista da vítima, eles fizeram tudo corretamente.
Eles inseriram a informação correta.
Eles seguiram as instruções.
Eles acreditavam que estavam se comunicando com a organização legítima.
O problema não foi necessariamente a falha em autenticar o usuário.
O problema foi não autenticar o destino.
Full Duplex Authentication® Muda o Relacionamento de Confiança
É aqui que o Identité é patenteado Full Duplex Authentication® fornece uma camada adicional importante para a discussão de identidade.
A autenticação convencional pergunta principalmente:
"Você é o usuário legítimo?"
Full Duplex Authentication® adiciona outra pergunta:
"Este é o destino legítimo?"
Ambas as partes participam no estabelecimento da confiança.
O usuário autentica.
O destino legítimo autentica.
Isso cria Auten autenticação mútua.
Um site impostor pode duplicar com sucesso a aparência visual de uma organização legítima.
Pode copiar o logotipo.
Pode copiar o design da página.
Pode imitar a linguagem.
Ele pode registrar um domínio enganosamente semelhante.
Copiando o que uma organização parece que é diferente de estabelecer que É essa organização.
Essa distinção se torna cada vez mais valiosa à medida que a IA facilita a representação visual e conversacional.
A fraude da IA torna a intenção de autenticação mais importante
O relatório Plaid enfatiza repetidamente o contexto e os padrões comportamentais.
A própria autenticação também deve incorporar contexto.
Uma questão particularmente importante é:
O usuário legítimo realmente iniciou esse pedido de autenticação?
O MFA tradicional baseado em push às vezes pode condicionar os usuários a responder reflexivamente.
Uma notificação aparece.
Aprovar?
Negar?
Os atacantes podem explorar esse comportamento através da fadiga MFA ou empurrar o bombardeio.
Identité tem uma abordagem mais contextual.
Durante a autenticação, o usuário pode ver uma mensagem perguntando:
"Você solicitou esta sessão de autenticação?"
Na mesma tela, Identité também pode apresentar um imagem e número de três dígitos associada à interação de autenticação.
O objetivo é incentivar o usuário a entender o que está aprovando, em vez de simplesmente reagir a uma notificação.
Isso estabelece algo cada vez mais importante:
Intenção.
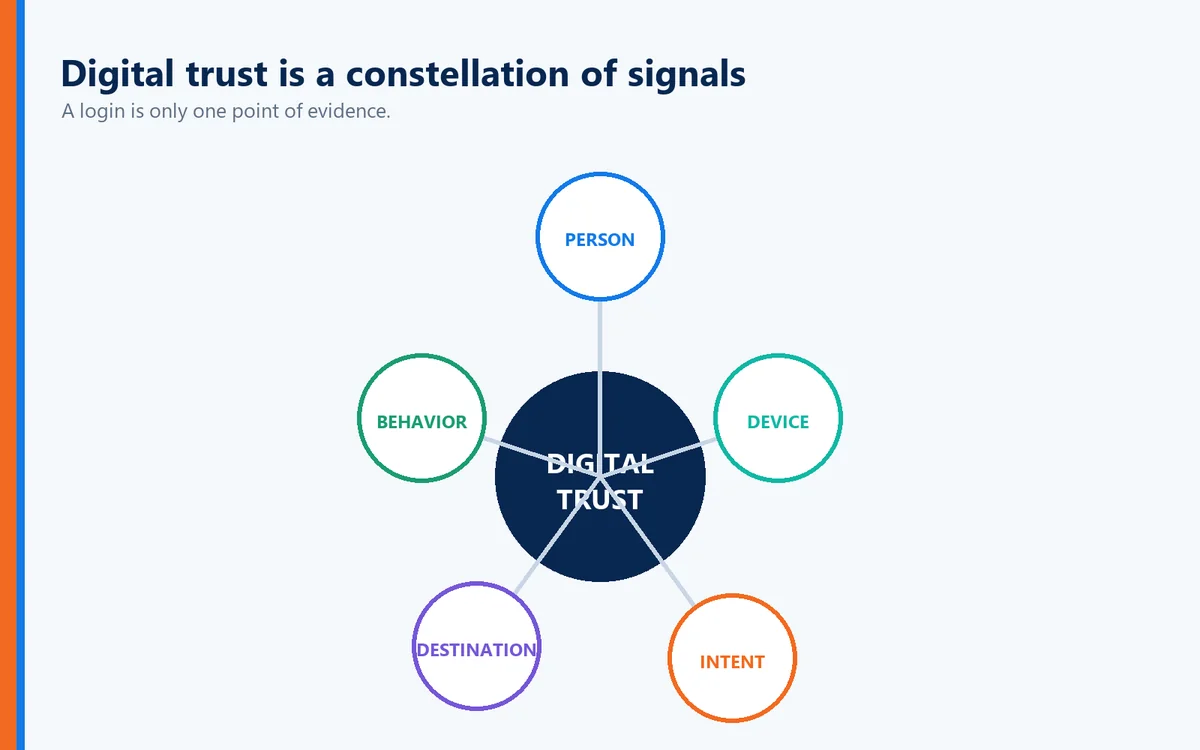
Identidade + Dispositivo + Intent + Destino + Comportamento
O argumento mais amplo do relatório Plaid aponta para um modelo muito mais rico de confiança digital.
Em vez de depender de um sinal, as organizações devem combinar várias formas independentes de evidência.
Por exemplo:
Identidade
Você é a pessoa legítima?
Dispositivo
Você está usando um dispositivo autorizado ou confiável?
Intenção
Você iniciou essa autenticação ou transação?
Destino
Você está interagindo com a organização legítima?
Comportamento
A atividade faz sentido, dado seus relacionamentos e padrões estabelecidos?
Nenhum deles deve necessariamente carregar toda a carga de segurança.
Juntos, no entanto, eles podem criar um modelo de confiança muito mais forte.
Biometria descentralizada é importante na era da IA
O relatório da Plaid observa especificamente que até mesmo algumas verificações biométricas podem enfrentar desafios de conteúdo gerado por IA e tecnologia deepfake.
Isso não significa que a biometria seja obsoleta.
Isso significa que a arquitetura biométrica importa.
Identité utiliza a modelo biométrico descentralizado em que a verificação biométrica ocorre no dispositivo confiável do usuário.
Os dados biométricos não precisam deixar o dispositivo do usuário ou residir em um banco de dados biométrico centralizado Identité para correspondência.
A biometria do usuário permanece no dispositivo do usuário.
Isso tem um importante benefício de segurança.
Bancos de dados centralizados criam alvos centralizados.
E a informação biométrica merece proteção especial porque não é equivalente a uma senha.
Se a sua senha estiver comprometida, você a altera.
Você não pode simplesmente mudar sua impressão digital.
PasswordFree® para autenticação SaaS
Para implementações SaaS, o Identité oferece PasswordFree®.
PasswordFree® é a nossa solução de autenticação sem senha SaaS e é projetada em torno de recursos, incluindo:
Autenticação sem senha
Full Duplex Authentication® patenteado
Autenticação mútua
Autenticação de dispositivo confiável
Verificação biométrica descentralizada
Intenção e contexto da autenticação
Autenticação de PIN de emergência
Backup e restauração seguros
Opções de autenticação de terceiros compatíveis
O objetivo não é simplesmente facilitar a autenticação.
É reduzir a dependência de credenciais reutilizáveis, ao mesmo tempo em que estabelece uma confiança mais forte nas partes que participam na relação de autenticação.
NoPass™ para ambientes corporativos e regulamentados
Para organizações que exigem integração de infraestrutura mais profunda e controle de implantação, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e apoia ambientes empresariais que envolvam:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Isso pode ser particularmente importante para instituições financeiras, organizações de saúde, agências governamentais e outras empresas altamente regulamentadas.
Os bancos, em particular, geralmente preferem implantações locais porque relutam em colocar informações confidenciais do cliente ou outras informações em ambientes de nuvem.
Com o NoPass™, a organização pode manter maior controle sobre a infraestrutura de autenticação, enquanto ainda ganha recursos de autenticação mútua e sem senha.
AI também deve ser usado para combater AI
O relatório de Plaid não sugere abandonar a inteligência artificial.
Muito pelo contrário.
Na página 11, o relatório recomenda Usando a IA para combater a IA.
O aprendizado de máquina pode ajudar a identificar padrões sutis de fraude que as regras estáticas e a revisão manual podem perder. As ferramentas analíticas baseadas em IA também podem acelerar as investigações e ajudar as equipes de segurança a identificar padrões em grandes conjuntos de dados.
Mas há uma qualificação importante.
A IA é tão útil quanto os sinais que a alimentam.
Plaid argumenta que a combinação da IA com informações bancárias confiáveis e permissíveis pelo consumidor e inteligência de rede interinstitucional pode ajudar as organizações a ir além da verificação pontual e tomar decisões de risco mais precisas.
Esse é um princípio muito importante, muito além dos serviços financeiros.
A IA deve fortalecer sinais confiáveis.
Não deve substituir a necessidade deles.
Prevenção e autenticação de fraudes estão convergindo
Historicamente, as organizações frequentemente tratavam a autenticação e a prevenção de fraudes como disciplinas separadas.
Autenticação perguntada:
"Esta pessoa pode entrar?"
Prevenção de Fraudes Perguntada:
"O que eles estão fazendo é suspeito?"
Essas questões estão cada vez mais interligadas.
Uma pessoa pode autenticar com sucesso e ainda realizar uma transação fraudulenta.
Um atacante pode potencialmente comprometer uma sessão autenticada.
Um cliente legítimo pode ser manipulado para autorizar algo que não compreendeu completamente.
Um agente de IA pode realizar uma transação em nome de alguém.
Um usuário pode autenticar para um destino fraudulento.
Isso significa que as organizações precisam avaliar cada vez mais toda a relação:
Quem está envolvido?
Que dispositivo está envolvido?
O que está sendo solicitado?
Foi pretendido?
Quem está do outro lado?
O comportamento faz sentido?
Autenticação adicional deve ser necessária?
Esse é um modelo de segurança muito mais sofisticado do que simplesmente:
Senha aceita. Acesso concedido.
Seis perguntas que toda organização deve fazer sobre a identidade AI-Era
O relatório Plaid deixa claro que os controles de identidade de ontem não podem simplesmente ser assumidos como sendo efetivos indefinidamente.
Portanto, os líderes de segurança e fraude devem perguntar:
Estamos confiando demais em informações estáticas de identidade que os criminosos podem obter ou sintetizar?
A nossa arquitetura de autenticação pode suportar uma representação cada vez mais convincente gerada pela IA?
Avaliamos a identidade apenas no login ou em interações e transações de alto risco?
Podemos reconhecer um comportamento anormal sem desnecessariamente incomodar os usuários legítimos?
Estabelecemos a intenção do usuário antes de aprovar autenticação ou transações confidenciais?
Estamos autenticando ambos os lados da relação digital, ou apenas o usuário?
Essa pergunta final merece muito mais atenção.
Porque a IA não está apenas mudando nossa capacidade de imitar as pessoas.
Isso está mudando nossa capacidade de imitar as organizações também.
Perspectiva Identité: Confiança deve tornar-se mais difícil de falsificar
Plaid's Repensando a fraude na era da IA chega a uma conclusão importante.
Os sinais de identidade tradicionais estão se tornando menos confiáveis quando vistos isoladamente, enquanto informações contextuais, padrões comportamentais e inteligência de rede podem fornecer evidências mais fortes de legitimidade ao longo do tempo.
Acreditamos que a autenticação deve evoluir de acordo com um princípio complementar:
Quanto mais forte a IA se torna nas aparências de fabricação, menos segurança deve depender das aparências.
Uma senha pode ser roubada.
Informações pessoais podem ser compradas.
Um documento de identificação pode potencialmente ser manipulado.
Um rosto ou voz pode ser sintetizado cada vez mais.
Um site pode ser copiado.
Um e-mail pode ser gerado.
Uma conversa de segurança pode ser convincentemente personificada.
Portanto, a confiança digital deve ser cada vez mais estabelecida através de múltiplos relacionamentos e sinais independentes.
Com o Identité, a biometria pode ajudar a estabelecer:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
A autenticação contextual pergunta:
"Eu iniciei esta sessão de autenticação?"
A imagem e o número de três dígitos fornecem contexto de autenticação adicional.
Endereços Full Duplex Authentication® patenteados:
"Este é o destino legítimo?"
A inteligência comportamental e de rede pode ajudar as organizações a perguntar:
"O que está acontecendo faz sentido?"
Junta essas ideias e um modelo mais forte começa a surgir:
Identidade + Dispositivo + Intenção + Destino + Comportamento ⁇ Confiança Digital Mais Forte
A IA está tornando a fraude mais rápida.
Está a tornar a imitação mais barata.
Está a tornar as identidades sintéticas mais convincentes.
E está tornando muitos sinais tradicionais mais fáceis de reproduzir.
A resposta não pode ser simplesmente pedir aos usuários Mais informações que a IA e os criminosos podem eventualmente reproduzir.
Precisamos estabelecer confiança usando sinais, relacionamentos e mecanismos de autenticação que são fundamentalmente mais difíceis de falsificar.
Porque na era da IA, a questão mais importante não é:
"Isso parece legítimo?"
É:
"Podemos provar que é?"