




Durante décadas, la seguridad cibernética y la prevención del fraude se han basado en una premisa relativamente sencilla:
Recopila suficiente información sobre una persona, y puedes determinar si esa persona es quien afirma ser.
Nombre.
Dirección.
Fecha de nacimiento.
Número de Seguro Social.
Preguntas de seguridad.
Identificación gubernamental.
Información del dispositivo.
Reconocimiento facial.
Biometría.
Cada generación de tecnología de identidad mejoró con la anterior.
Entonces la inteligencia artificial cambió la ecuación.
Un reciente informe titulado Plaid La nueva crisis de identidad: Repensar el fraude en la era de la IA hace un argumento convincente que muchas de las organizaciones de señales han confiado históricamente en para establecer la identidad se están volviendo más fáciles de obtener, manipular, sintetizar o suplantar.
El informe prevé que las pérdidas mundiales de fraude podrían alcanzar $40 mil millones en los próximos años, impulsado en gran parte por ataques con IA. También argumenta que los atributos estáticos de identidad, las preguntas basadas en el conocimiento e incluso algunas comprobaciones biométricas ahora pueden ser ocultados, comprados o sintetizados.
Eso crea un problema fundamental de ciberseguridad.
Si AI puede reproducir convincentemente la información que usamos para probar la identidad, entonces tenemos que reconsiderar lo que prueba de identidad En realidad significa.
Y tal vez una pregunta aún más grande:
¿Estamos autenticando información sobre una persona, o estamos autenticando a la persona?
Toda revolución tecnológica ha cambiado de identidad
Una de las observaciones más útiles del informe Plaid es que la verificación de la identidad ha evolucionado repetidamente en respuesta al cambio tecnológico.
La línea de tiempo en la página 3 ilustra esta progresión particularmente bien.
Durante el punto-com boom, las organizaciones dependían en gran medida de información de la oficina de crédito, como nombres, direcciones y fechas de nacimiento.
Como la Internet ampliado, la autenticación basada en el conocimiento se hizo común. A los usuarios se les hicieron preguntas basadas en la historia personal.
Los economía de gig Aceleró la adopción de la verificación de documentos de identidad del Gobierno.
Los criptomoneda boom aumento de la demanda de verificación de la vida para establecer que una persona real estaba físicamente presente durante la inscripción.
Entonces a gran escala redes sociales y plataformas digitales ayudó a conducir análisis de comportamiento, incluyendo el comportamiento del dispositivo y patrones de escritura.
Cada innovación abordaba el problema de su época.
Pero los criminales se adaptaron.
Ahora estamos entrando en la era de la IA.
Y IA ataca varias de estas señales de confianza simultáneamente.
La IA está industrializando la imitación
Los estafadores siempre se han hecho pasar por personas.
AI cambia la economía de hacerlo.
El informe Plaid identifica cuatro áreas en las que la IA y las técnicas modernas de fraude están debilitando los controles de identidad tradicionales:
Disponibilidad generalizada de datos personales. Las violaciones de datos y los mercados criminales han hecho que se pueda acceder a enormes cantidades de información personal.
Identidades sintéticas. La IA puede ayudar a crear personas convincentes, incluyendo identidades que pueden combinar información legítima y fabricada.
Tetas profundas. El audio, el vídeo y las imágenes generados por la IA desafían cada vez más los métodos convencionales de documentación y verificación biométrica.
Ubicación y suplantación de dispositivos. Los delincuentes pueden disfrazar su entorno operativo real y socavar los controles que dependen en gran medida de la información del dispositivo o la ubicación.
Individualmente, ninguno de estos acontecimientos es trivial.
Combinados, crean un problema de identidad de una magnitud completamente diferente.
Un criminal ya no necesita robar toda tu identidad.
Pueden ser capaces de fabricar suficiente de ella.
Saber algo de ti no es lo mismo que ser tú
Esta es una razón por la que la autenticación basada en el conocimiento se ha vuelto cada vez más problemática.
Considere algunas cuestiones de seguridad tradicionales:
¿Cuál era el apellido de soltera de tu madre?
¿En qué calle creciste?
¿Cuál era el nombre de tu primera escuela?
¿Cuál es tu equipo deportivo favorito?
¿En qué año naciste?
Hace veinte años, parte de esa información pudo haber sido relativamente difícil de descubrir para un extraño.
Hoy en día, gran parte de ella se puede encontrar potencialmente a través de las redes sociales, los registros públicos, las bases de datos o los agentes de datos violados.
La IA facilita aún más el proceso ayudando a los delincuentes a reunir, organizar e interpretar enormes cantidades de información.
El problema es fundamental:
El conocimiento de una persona no es prueba de que usted sea esa persona.
Esa distinción debería influir en el futuro de la autenticación.
AI también cambia la transacción
El informe Plaid va más allá del fraude convencional y plantea otro asunto fascinante:
Comercio agente.
Los agentes de inteligencia artificial están empezando a realizar acciones en nombre de la gente.
Imagina decirle a un asistente de inteligencia artificial:
"Encuentra el mejor vuelo sin escalas a Miami el próximo viernes por menos de $500 y cómpralo".
Ahora surgen varias preguntas de identidad y autorización.
¿El agente de inteligencia artificial está actuando legítimamente por ti?
¿ Autorizó la compra?
¿El agente estaba autorizado a gastar esa cantidad?
¿Estaba autorizado para comprarle a ese comerciante?
¿Se modificó la transacción?
¿La transacción coincide con su intención?
En el informe se sostiene que las organizaciones necesitan comprender cada vez más no sólo que están transactuando con, pero también cómo la transacción está ocurriendo.
Esa es una distinción importante.
En una economía impulsada por la IA, la identidad por sí sola puede ya no ser suficiente.
Cada vez necesitamos más:
Identidad + Autorización + Intención + Contexto.
La autenticación ya no puede ser un solo momento
La autenticación tradicional a menudo funciona así:
El usuario se registra.
Se verifica la identidad.
El acceso se concede.
Hecho.
Pero el informe Plaid argumenta que el fraude basado en la IA expone las limitaciones de los sistemas de identidad diseñados alrededor de verificación puntual en lugar de garantía continua. Argumenta que las organizaciones deben proteger las cuentas a lo largo de todo el ciclo de vida de los clientes y evaluar las interacciones y transacciones para detectar signos de adquisición de cuentas y fraude.
Esto es crítico.
Supongamos que alguien autentica legítimamente en 9:00 a.m.
En 9:17 a.m., la cuenta intenta una transacción inusual.
En 9:21 a.m., el dinero se transfiere a un nuevo destino.
En 9:25 a.m., la información de seguridad cambia.
En 9:31 a.m., otra gran transacción ocurre.
¿Debería la decisión de autenticación tomada en 9:00 establecer automáticamente la confianza para todo lo que sigue?
Probablemente no.
La confianza debe tener contexto.
La huella financiera digital
Plaid propone una respuesta interesante a parte de este problema: huella financiera digital.
En lugar de depender principalmente de la información estática sobre un individuo, las organizaciones pueden examinar cómo se comporta y hace transacciones con el tiempo.
Según el informe, esto puede incorporar señales como:
Información de dispositivo e IP
Interacciones anteriores con aplicaciones y servicios
Patrones de transacción
Movimiento de dinero entre cuentas
Relaciones comerciales
Conexiones entre cuentas
Cambios en la velocidad de transacción
Relaciones entre plataformas financieras
La idea es convincente.
Una identidad fraudulenta puede reproducir tu nombre.
Puede reproducir su dirección.
La IA puede reproducir tu cara o voz.
Pero reproduciendo años de relaciones conductuales legítimas a través de un ecosistema es considerablemente más difícil.
Una señal puede no significar nada. Varias Señales pueden contar una historia.
El diagrama de la página 7 del informe ilustra esto particularmente bien.
Imagínate a alguien abriendo una nueva aplicación financiera.
El solicitante pasa el proceso de verificación de identidad.
Desde la perspectiva de esa aplicación, todo parece legítimo.
Pero una visión más amplia de la red revela algo diferente.
El mismo número de teléfono fue asociado recientemente con otro servicio financiero.
Un dispositivo conectado estaba previamente asociado con abuso promocional.
Una cuenta bancaria vinculada se ha movido rápidamente entre múltiples aplicaciones de fintech.
Ninguna de esas señales por sí sola demuestra necesariamente fraude.
Sin embargo, juntos pueden crear un perfil de riesgo muy diferente.
Esto demuestra un importante principio de ciberseguridad:
El contexto cambia el significado de la identidad.
AI puede fingir una instantánea más fácilmente que una Histórico
Esta puede ser una de las conclusiones más importantes que podemos extraer del informe Plaid.
La verificación de identidad tradicional examina con frecuencia una instantánea.
¿El nombre coincide?
¿Coincide la identificación?
¿Coincide la cara?
¿Coincide la dirección?
¿El dispositivo parece legítimo?
La IA se está volviendo extraordinariamente buena creando instantáneas convincentes.
Pero una huella de comportamiento a largo plazo es diferente.
Contiene relaciones.
Patrones.
Historia.
Coherencia.
Transacciones.
Conexiones.
Eso ayuda a explicar por qué Plaid argumenta que la inteligencia de redes interinstitucionales puede proporcionar una señal más resistente en la era de la IA.
Por consiguiente, el futuro de la seguridad de la identidad puede depender cada vez más de autenticación fuerte con evidencia contextual y conductual.
Los números demuestran el potencial
Plaid proporciona dos casos de estudio particularmente interesantes en la página 10.
En un ejemplo de fraude de una parte, los solicitantes aprobaron con éxito los controles de identidad y los requisitos de incorporación, pero posteriormente incumplieron o abusaron del crédito.
Según el informe, la aplicación de la verificación adicional selectiva a 5% de los usuarios podría haber surgido 40% de fraude de primera parte previamente no detectado.
En otro caso relativo a cuentas que ya habían pasado controles sofisticados de control de transacciones y de control de KYC, Plaid informa de que los controles de identidad adicionales se aplican únicamente a uno de cada diez usuarios podría haber capturado 47% del fraude estudiado.
Eso ilustra algo que los profesionales de la seguridad a veces pasan por alto.
Una mejor seguridad no requiere necesariamente crear más fricción para todos.
Aplicar controles más fuertes cuando el riesgo los justifique.
Esto puede potencialmente mejorar la seguridad, preservando al mismo tiempo una mejor experiencia para clientes legítimos.
Pero hay otro lado del problema de identidad
El informe de Plaid se centra en gran medida en entender si la persona o actividad que entra en un ecosistema financiero digital es legítima.
Eso es esencial.
Pero hay otra identidad involucrada en casi todas las transacciones digitales:
El destino.
El banco.
El sitio web.
La solicitud.
El comerciante.
El portal de autenticación.
La institución financiera.
Gastamos enormes recursos tratando de determinar si el usuario es legítimo.
Pero los usuarios también necesitan saber si el destino con el que están interactuando es legítimo.
Esto se vuelve cada vez más importante en la era de la IA.
La IA hace que la imitación digital sea más convincente
Considere lo que la IA generativa ya puede producir.
Logotipos convincentes.
Lenguaje corporativo.
Emails.
Imágenes.
Conversaciones de apoyo al cliente.
Contenido web.
Simulaciones de voz.
Video.
Los sitios web fraudulentos se pueden diseñar para parecerse mucho a organizaciones legítimas.
Un delincuente puede crear un dominio parecido y dirigir a la víctima a una página que parece casi idéntica a su banco, empleador, proveedor de atención médica o servicio en la nube.
La víctima puede entonces autenticarse voluntariamente.
Desde la perspectiva de la víctima, hicieron todo correctamente.
Entraron en la información correcta.
Ellos siguieron las instrucciones.
Creían que se comunicaban con la organización legítima.
El problema no era necesariamente la falta de autenticación del usuario.
El problema es que no se ha autenticado el destino.
Full Duplex Authentication® cambia la relación de confianza
Aquí es donde Identité está patentado Full Duplex Authentication® proporciona una capa adicional importante a la discusión de identidad.
La autenticación convencional pide principalmente:
"¿Eres el usuario legítimo?"
Full Duplex Authentication® añade otra pregunta:
"¿Es este el destino legítimo?"
Ambas partes participan en el establecimiento de la confianza.
El usuario autentica.
El destino legítimo autentica.
Eso crea autenticación mutua.
Un sitio web impostor puede duplicar con éxito la apariencia visual de una organización legítima.
Puede copiar el logotipo.
Puede copiar el diseño de la página.
Puede imitar el lenguaje.
Puede registrar un dominio engañosamente similar.
Pero copiar lo que una organización Parece es diferente de establecer que es esa organización.
Esta distinción se vuelve cada vez más valiosa a medida que la IA facilita la suplantación visual y conversacional.
El fraude de AI hace que la intención de autenticación sea más importante
El informe Plaid enfatiza repetidamente el contexto y los patrones de comportamiento.
La autentificación misma también debe incorporar contexto.
Una pregunta particularmente importante es:
¿El usuario legítimo realmente inició esta solicitud de autenticación?
MFA tradicional basado en empuje a veces puede condicionar a los usuarios a responder reflexivamente.
Aparece una notificación.
¿Aprobar?
¿Negar?
Los atacantes pueden explotar este comportamiento a través de la fatiga MFA o empujar el bombardeo.
Identité adopta un enfoque más contextual.
Durante la autenticación, el usuario puede ver un mensaje preguntando:
"¿Solicitaste esta sesión de autenticación?"
En la misma pantalla, Identité también puede presentar un imagen y número de tres dígitos asociado con la interacción de autenticación.
El objetivo es animar al usuario a entender lo que están aprobando en lugar de simplemente reaccionar a una notificación.
Eso establece algo cada vez más importante:
Intención.
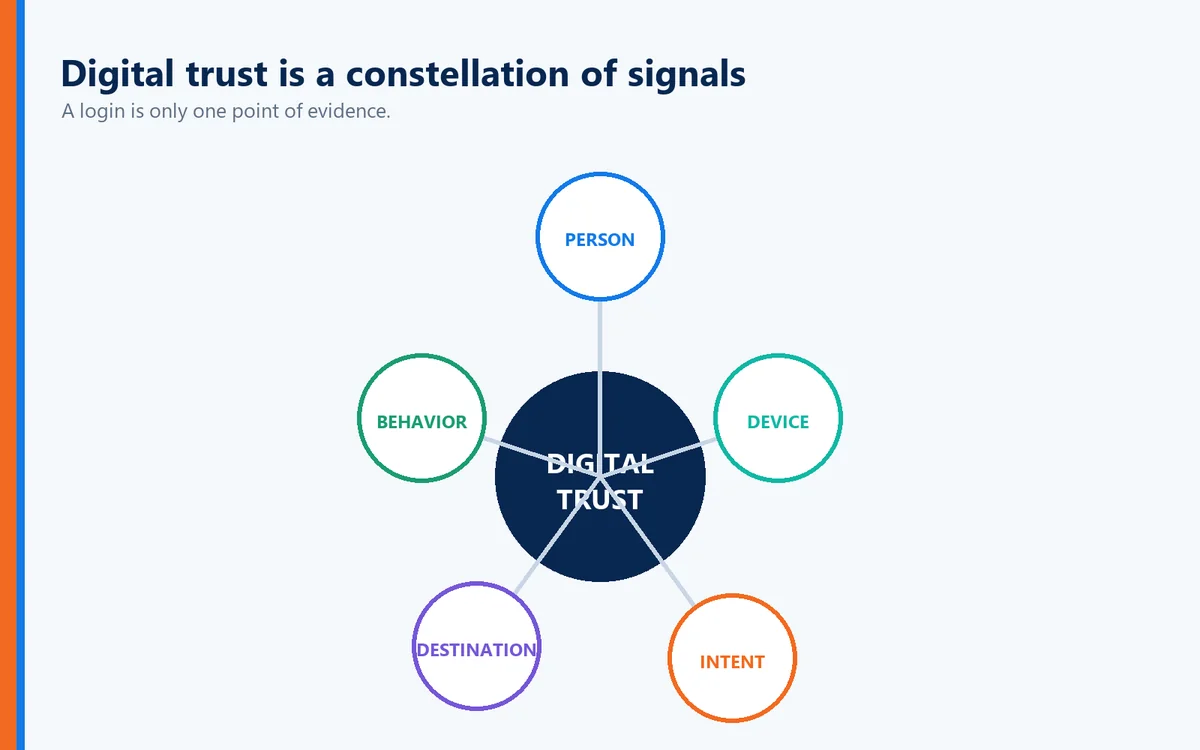
Identidad + Dispositivo + Intención + Destino + Comportamiento
El argumento más amplio del informe Plaid apunta hacia un modelo mucho más rico de confianza digital.
En lugar de depender de una sola señal, las organizaciones deberían combinar múltiples formas independientes de pruebas.
Por ejemplo:
Identidad
¿Eres la persona legítima?
Dispositivo
¿Está utilizando un dispositivo autorizado o de confianza?
Intención
¿Iniciaste esta autenticación o transacción?
Destino
¿Está interactuando con la organización legítima?
Comportamiento
¿Tiene sentido la actividad dada sus relaciones y patrones establecidos?
Ninguna de ellas debería necesariamente soportar toda la carga de la seguridad.
Sin embargo, juntos pueden crear un modelo de confianza mucho más fuerte.
Materia Biométrica Descentralizada en la Era de la IA
El informe Plaid señala específicamente que incluso algunos controles biométricos pueden enfrentarse a desafíos de contenido generado por la IA y tecnología de deepfake.
Eso no significa que la biometría sea obsoleta.
Significa que la arquitectura biométrica importa.
Identité utiliza un modelo biométrico descentralizado en el que se realiza la verificación biométrica en el dispositivo de confianza del usuario.
Los datos biométricos no necesitan salir del dispositivo del usuario ni residir en una base de datos biométrica centralizada Identité para hacer la correspondencia.
La biometría del usuario permanece en el dispositivo del usuario.
Esto tiene una importante ventaja en materia de seguridad.
Las bases de datos centralizadas crean objetivos centralizados.
Y la información biométrica merece una protección particular porque no es equivalente a una contraseña.
Si su contraseña está comprometida, la cambia.
No puedes simplemente cambiar tu huella digital.
PasswordFree® para la autenticación SaaS
Para implementaciones SaaS, Identité ofrece PasswordFree®.
PasswordFree® es nuestra solución de autenticación sin contraseña SaaS y está diseñada en torno a las capacidades que incluyen:
autenticación sin contraseña
Patente Full Duplex Authentication®
Autenticación mutua
Autenticación de dispositivos de confianza
Verificación biométrica descentralizada
Intención de autenticación y contexto
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Opciones de autenticación de terceros compatibles
El objetivo no es simplemente hacer la autenticación más fácil.
Se trata de reducir la dependencia de las credenciales reutilizables, al tiempo que se crea una mayor confianza en las partes que participan en la relación de autenticación.
NoPass™ para entornos empresariales y regulados
Para las organizaciones que requieren una mayor integración de la infraestructura y control de despliegue, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en locales o en la nube y apoya entornos empresariales que impliquen:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Esto puede ser particularmente importante para las instituciones financieras, las organizaciones de salud, los organismos gubernamentales y otras empresas altamente reguladas.
Los bancos, en particular, suelen preferir las implementaciones en las instalaciones porque son reacios a colocar información confidencial del cliente u otra información en entornos en la nube.
Con NoPass™, la organización puede mantener un mayor control sobre la infraestructura de autenticación mientras sigue ganando capacidades de autenticación mutua y sin contraseña.
La IA también debería usarse para luchar contra la IA
El informe de Plaid no sugiere abandonar la inteligencia artificial.
Todo lo contrario.
En la página 11, el informe recomienda Usando IA para luchar contra IA.
El aprendizaje automático puede ayudar a identificar patrones de fraude sutil que las reglas estáticas y la revisión manual pueden fallar. Las herramientas analíticas impulsadas por IA también pueden acelerar las investigaciones y ayudar a los equipos de seguridad a identificar patrones en grandes conjuntos de datos.
Pero hay una calificación importante.
La IA es tan útil como las señales que la alimentan.
Plaid argumenta que combinar la IA con información bancaria confiable y autorizada por el consumidor e inteligencia de redes interinstitucionales puede ayudar a las organizaciones a ir más allá de la verificación puntual y tomar decisiones de riesgo más precisas.
Este es un principio importante que va mucho más allá de los servicios financieros.
La IA debe fortalecer las señales confiables.
No debería reemplazar la necesidad de ellos.
La prevención y la autenticación del fraude están convergente
Históricamente, las organizaciones solían tratar la autenticación y la prevención del fraude como disciplinas separadas.
La autenticación preguntó:
"¿Puede entrar esta persona?"
La prevención del fraude preguntó:
"¿Es lo que están haciendo sospechoso?"
Esas cuestiones se están interconectando cada vez más.
Una persona puede autenticar con éxito y aún realizar una transacción fraudulenta.
Un atacante puede comprometer potencialmente una sesión autenticada.
Un cliente legítimo puede ser manipulado para autorizar algo que no entiendan completamente.
Un agente de IA puede realizar una transacción en nombre de alguien.
Un usuario puede autenticarse a un destino fraudulento.
Esto significa que las organizaciones necesitan evaluar cada vez más toda la relación:
¿Quién está involucrado?
¿Qué dispositivo está involucrado?
¿Qué se solicita?
¿Fue la intención?
¿Quién está del otro lado?
¿Tiene sentido el comportamiento?
¿Debería exigirse una autenticación adicional?
Ese es un modelo de seguridad mucho más sofisticado que simplemente:
Contraseña aceptada. Acceso concedido.
Seis preguntas que cada organización debe hacer sobre la identidad de AI-Era
El informe Plaid deja claro que los controles de identidad de ayer no pueden simplemente asumirse que siguen siendo efectivos indefinidamente.
Por lo tanto, los líderes de la seguridad y el fraude deberían preguntar:
¿Estamos confiando demasiado en información de identidad estática que los delincuentes pueden obtener o sintetizar?
¿Puede nuestra arquitectura de autenticación soportar una imitación generada por IA cada vez más convincente?
¿Evaluamos la identidad sólo al iniciar sesión o a través de interacciones y transacciones de alto riesgo?
¿Podemos reconocer el comportamiento anormal sin inconveniencia innecesaria de los usuarios legítimos?
¿Establecemos la intención del usuario antes de aprobar la autenticación o transacciones sensibles?
¿Estamos autenticando ambos lados de la relación digital, o sólo el usuario?
Esta última pregunta merece mucha más atención.
Porque la IA no solo está cambiando nuestra capacidad de imitar a la gente.
También está cambiando nuestra capacidad de imitar organizaciones.
La perspectiva Identité: La confianza debe hacerse más difícil de fingir
A cuadros Repensar el fraude en la era de la IA llega a una conclusión importante.
Las señales de identidad tradicionales son cada vez menos fiables cuando se ven de forma aislada, mientras que la información contextual, los patrones de comportamiento y la inteligencia de red pueden proporcionar pruebas más sólidas de legitimidad con el tiempo.
Creemos que la autenticación debe evolucionar según un principio complementario:
Cuanto más fuerte sea la IA en las apariencias de fabricación, menos seguridad dependerá de las apariencias.
Una contraseña puede ser robada.
La información personal puede ser comprada.
Un documento de identificación puede ser potencialmente manipulado.
Cada vez se puede sintetizar más un rostro o una voz.
Un sitio web puede ser copiado.
Se puede generar un correo electrónico.
Una conversación de seguridad puede ser suplantada convincentemente.
Por lo tanto, la confianza digital debe establecerse cada vez más a través de múltiples relaciones y señales independientes.
Con Identité, la biometría puede ayudar a establecer:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
La autenticación contextual pregunta:
"¿Inicié esta sesión de autenticación?"
La imagen y el número de tres dígitos proporcionan un contexto de autenticación adicional.
Direcciones patentadas Full Duplex Authentication®:
"¿Es este el destino legítimo?"
Y el comportamiento y la inteligencia de la red pueden ayudar a las organizaciones a preguntar:
"¿Tiene sentido lo que está pasando?"
Junta esas ideas y comienza a surgir un modelo más fuerte:
Identidad + Dispositivo + Intención + Destino + Comportamiento = Confianza digital más fuerte
AI está haciendo fraude más rápido.
Está haciendo la imitación más barata.
Está haciendo las identidades sintéticas más convincentes.
Y está haciendo que muchas señales tradicionales sean más fáciles de reproducir.
La respuesta no puede ser simplemente pedir a los usuarios más información que la IA y los criminales pueden reproducir eventualmente.
Necesitamos establecer la confianza utilizando señales, relaciones y mecanismos de autenticación que son fundamentalmente más difíciles de falsificar.
Porque en la era de la IA, la pregunta más importante no es:
"¿Esto parece legítimo?"
Se trata de:
"¿Podemos probar que lo es?"