



Campanha de violação de dados do floco de neve: como, por quê e que conclusão são WA e ao DrAw?
Em meados de abril, o 2024, uma série de violações de dados vinculadas ao Snowflake, uma plataforma de armazenamento de dados em várias nuvens, enviou ondulações de preocupação em toda a comunidade de segurança cibernética.
Os atacantes tiveram acesso não autorizado a um enorme acervo de dados sensíveis pertencentes a pelo menos empresas de alto perfil da 165 usando credenciais válidas para suas contas Snowflake por causa da falta de MFA e má higiene de senhas.
Olá, sou Mathew Novosadny, engenheiro de segurança cibernética da Identité® e hoje vou analisar os detalhes de uma campanha contra os clientes da Snowflake – uma das maiores violações de dados da 2024.
Como essa violação de dados de quebra de título aconteceu?
No final de maio, o 2024, UNC5537, que é descrito como um "actor de ameaça financeiramente motivado", colocou os dados pessoais roubados pertencentes aos clientes da Ticketmaster e Santander à venda no fórum de crimes cibernéticos, alegando que haviam violado o sistema da Snowflake.
Snowflake e Mandiant, uma empresa de segurança cibernética adquiridas pelo Google, realizou uma análise que descobriu que contas de clientes individuais foram violadas usando credenciais de clientes previamente roubadas através de malware infostealer.
A investigação de Mandiant não revelou nenhuma prova indicando que o acesso não autorizado a instâncias de clientes do Snowflake resultou de uma violação dos sistemas de propriedade do Snowflake.
Por que isso aconteceu?
Pela natureza do meu trabalho, vejo coisas que confirmam que a cada ano subsequente a ameaça só está piorando. Os hackers estão sempre um passo à frente.
A triste verdade é que, em geral, a indústria de segurança de software está apenas reagindo às ameaças que os cibercriminosos expõem. Uma vez que os invasores começam a explorar uma vulnerabilidade em um aplicativo, as organizações de segurança cibernética tentam mitigar a ameaça emitindo atualizações de segurança para o software existente ou criando novos programas.
malware Leave-no-trace, cross-site scripting, e ataques da cadeia de suprimentos são apenas algumas das muitas maneiras que sabemos que “maus caras” atualmente usam para se infiltrar em redes e acessar sistemas internos. E, infelizmente, não podemos prever quais novas ameaças os cibercriminosos vão desencadear.
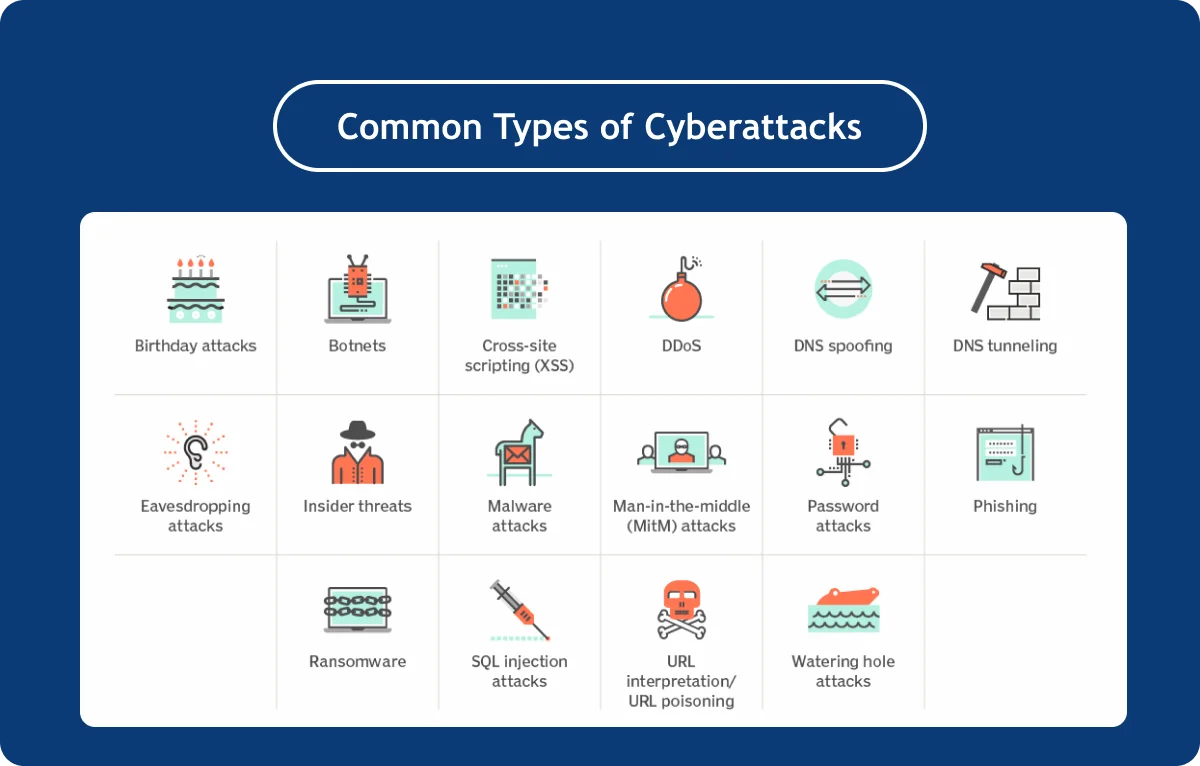
Fonte: TechTarget
Então, eu sempre digo que uma das melhores práticas para melhorar a segurança de dados é manter um computador com informações confidenciais permanentemente offline.
Esta é, no entanto, uma abordagem bastante radical, difícil de aplicar no mundo moderno.
Na maioria das ocasiões, a maneira mais conveniente e confiável que os executivos escolhem para proteger seus sistemas contra intrusos é empregando fortes controles de acesso, incluindo MFA e listas de permissão de rede.
No momento do compromisso, os flocos de neve afetados instâncias de clientes não exigem MFA. As listas de permissões de rede também não foram implementadas para restringir o acesso a locais confiáveis.
Além disso, a Mandiant avaliou que muitas das credenciais que a UNC5537 usou para acessar as contas do Snowflake não foram atualizadas nos últimos dois a quatro anos.
Essas credenciais foram adquiridas principalmente através de uma série de ataques de malware, visando sistemas não-Snowflake. Isso permitiu que o invasor se infiltrasse nas contas de clientes afetados e, posteriormente, exportasse dados valiosos de clientes das instâncias de clientes do Snowflake.
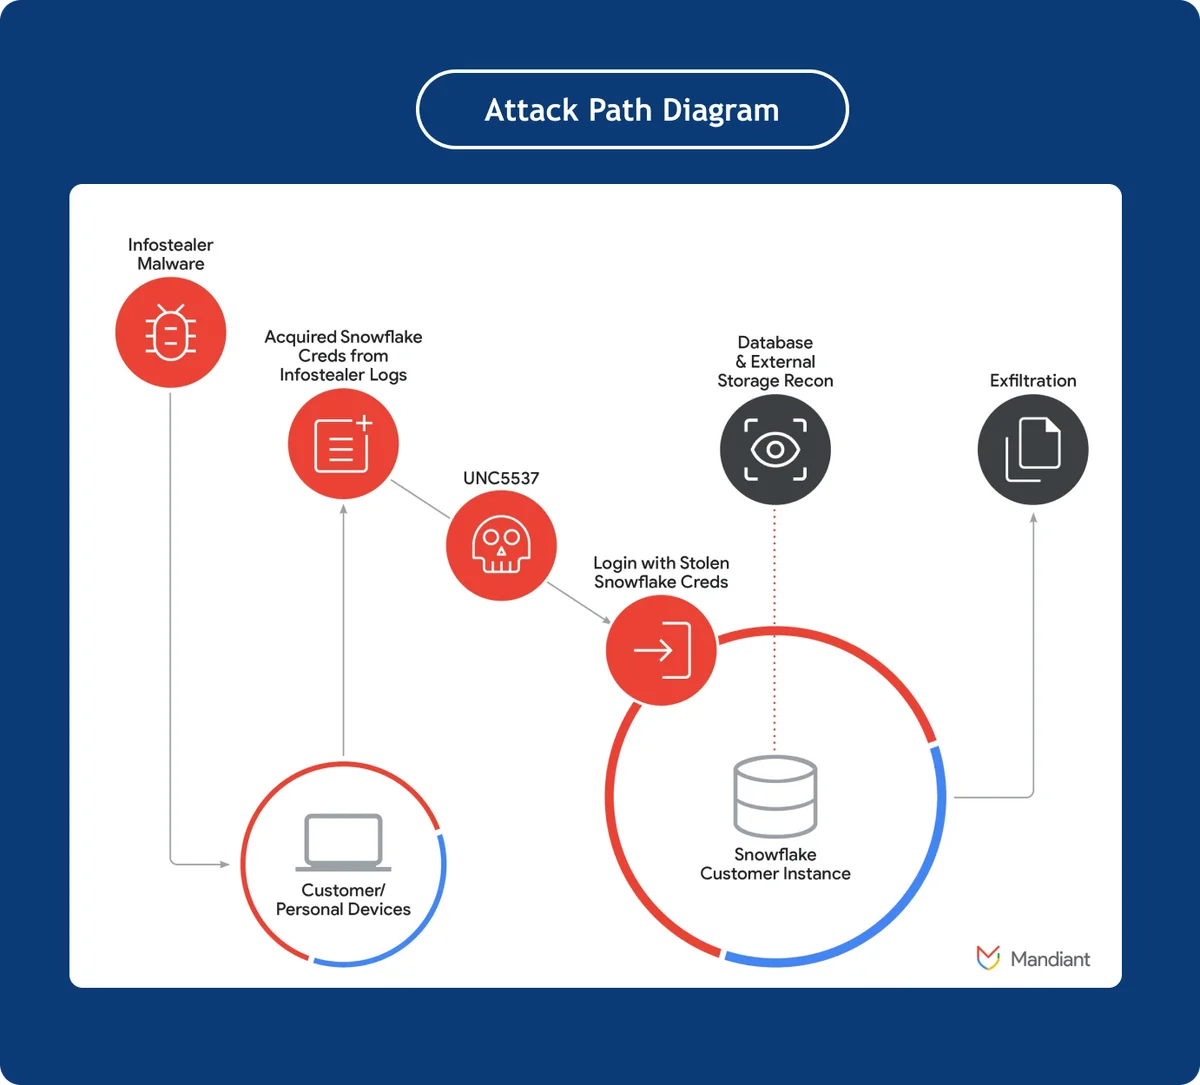
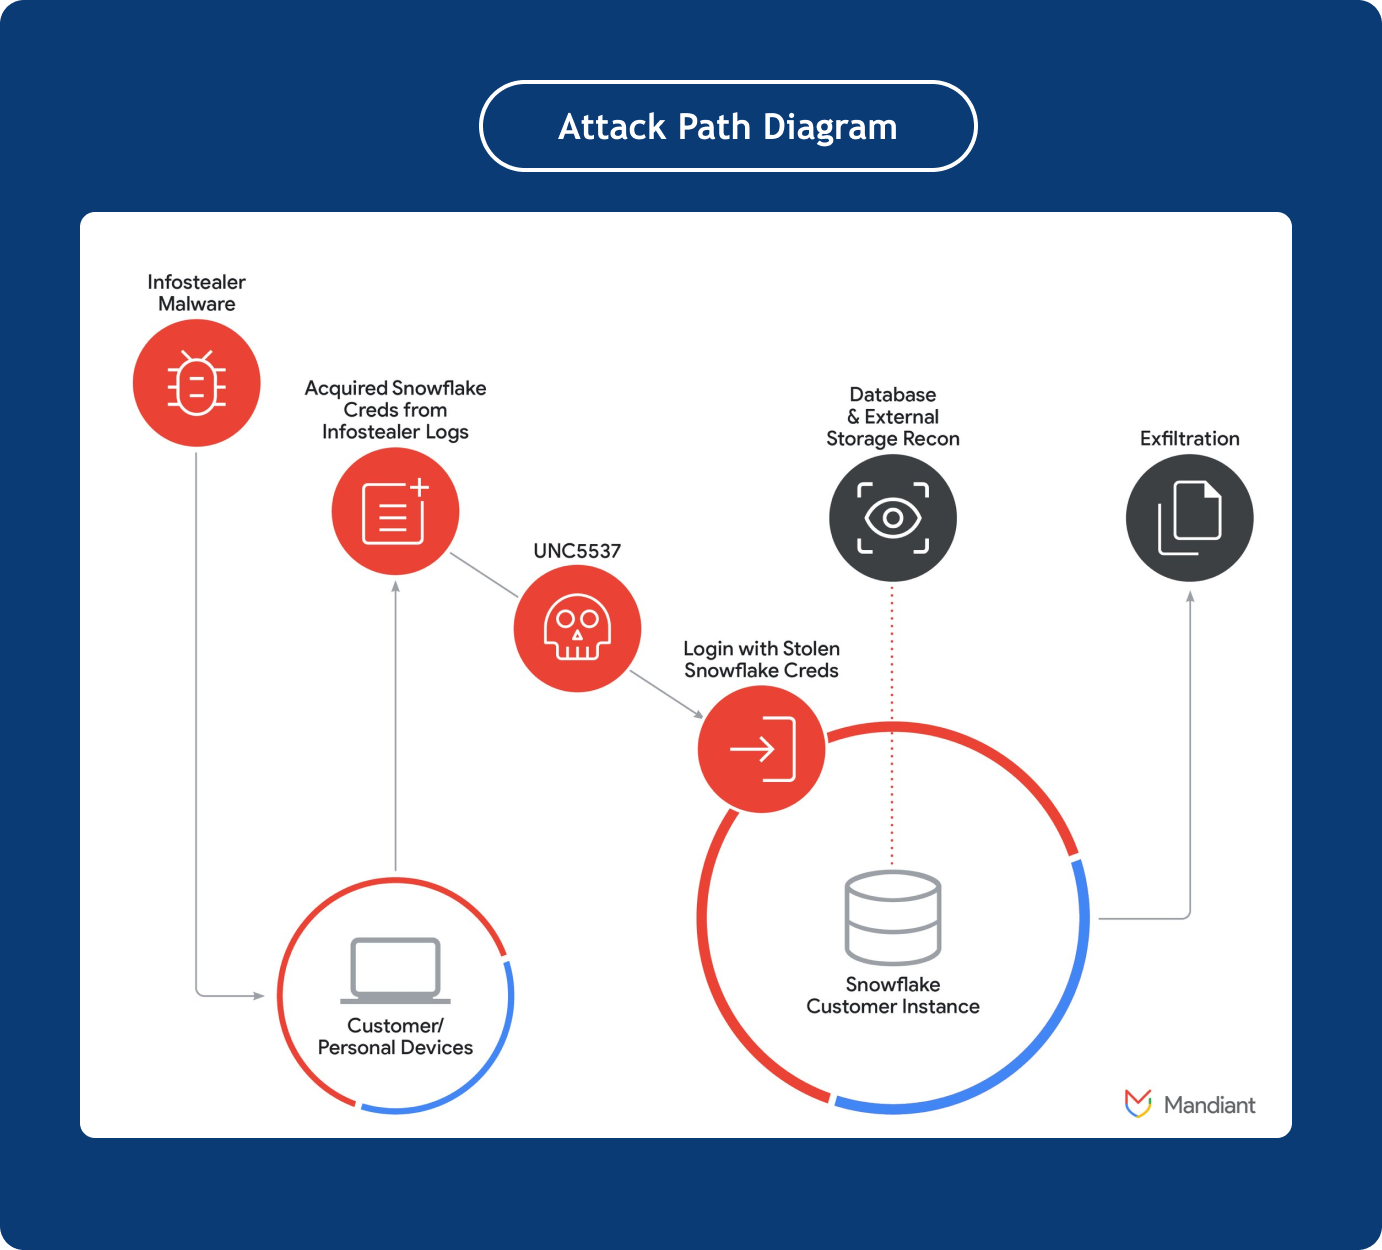
Fonte: Google Cloud
Em outras palavras, até agora, Snowflake afirma que a violação não foi causada por falhas, configuração incorreta ou atividade maliciosa dentro do ambiente de produção Snowflake, mas contas de clientes mal protegidas.
Mais sobre vítimas
Algumas das principais empresas atingidas pela violação de dados incluíram:
Banco Santander
Grupo Financeiro Espanhol Banco Santander S.A., que emprega pessoas 200,000 em todo o mundo, acesso não autorizado relatado a um banco de dados hospedado por um provedor terceirizado, que mais tarde foi conectado à violação do Snowflake.
Em um post no fórum de hackers, um notório grupo de hackers chamado ShinyHunters anunciou possuir dados confidenciais, incluindo:
Detalhes da conta bancária de milhões de pessoas 30
28 milhões números de cartão de crédito
6 milhões números de contas e saldos
informações de recursos humanos para a equipe do Santander
O banco não fez nenhum comentário sobre a veracidade dessas alegações.
Ticketmaster
O conglomerado de entretenimento Live Nation, empresa-mãe da Ticketmaster, confirmado A violação da Ticketmaster depois que hackers se ofereceram para vender informações roubadas de 560 milhões na dark web a US $ 500,000.
Os ShinyHunters acima mencionados supostamente têm um banco de dados de terabytes 1.3 de informações sobre aproximadamente 560 milhões de clientes do site, como nomes, endereços, e-mails e números de telefone. A informação violada supostamente contém detalhes do cartão de crédito – nomes, os últimos quatro dígitos e datas de validade.
AT&T
AT&T reivindicado que os atacantes “aceitaram e copiaram ilegalmente os registros de chamadas da AT&T” armazenados em uma plataforma de nuvem de terceiros.
A violação tocou os registros de chamadas e textos de “quase todos” seus clientes de celular, usuários da rede sem fio da AT&T, bem como os clientes fixos da AT&T que interagiram com esses números móveis. Os dados expostos se estenderam de maio de 1, 2022, a outubro de 31, 2022.
Embora nomes de clientes, números da Segurança Social e datas de nascimento não tenham vazado, a gigante de telecomunicações reconheceu que eles poderiam ser inferidos usando ferramentas publicamente disponíveis.
Auto peças avançadas
Avanço Auto Auto Plus tem divulgado uma violação de dados que afeta mais de 2.3 milhões de pessoas. A empresa disse que seu ambiente Snowflake foi violado por 40 dias, supostamente expondo perfis de clientes 380 milhões, pedidos de clientes 140 milhões e números de cartão de fidelidade / gás 44 milhões.
As informações sobre candidatos a emprego, incluindo detalhes demográficos e números da Segurança Social, também estão entre os dados roubados.
Dicas sobre como proteger seus sistemas contra violações de dados semelhantes
Para as empresas que procuram aumentar o nível de sua postura de segurança e reduzir a vulnerabilidade a ameaças cibernéticas, é fundamental ser proativo, aderindo às seguintes medidas preventivas:
Convide serviços profissionais e peça-lhes para realizar uma avaliação de vulnerabilidade internamente e em seus sites públicos.
Impor controles de acesso robustos incorporando autenticação multifator network-allow lists para sistemas críticos.
Integre o monitoramento contínuo de riscos dentro da estrutura operacional da organização.
Girar credenciais periodicamente, se você não estiver usando soluções de autenticação sem senha.
Monitore violações de dados em grandes corporações e provedores de serviços da Web, durante os quais seus dados podem ser comprometidos.
Atualize e corrija seus sistemas continuamente para garantir que eles estejam equipados para se defender contra as ameaças de segurança mais recentes.
Implementar de confiança Soluções de detecção e resposta de endpoint endpoint (EDR) para caçar proativamente vulnerabilidades.
Dados seguros em repouso e em trânsito com criptografia.
Realizar avaliações abrangentes de segurança de fornecedores terceirizados e provedores de serviços de nuvem.
Educar os funcionários sobre as melhores práticas de segurança cibernética e incentivar uma cultura de vigilância.
Como o Identité® pode ajudar
O caso Snowflake poderia nunca ter visto a luz do dia se os clientes afetados tivessem usado soluções de autenticação sem senha para proteger suas contas. A ausência de senhas torna impossível o roubo de credenciais.
A solução de logon único de funcionário NoPass™ que desenvolvemos para clientes corporativos simplifica o acesso a aplicativos, fornecendo aos funcionários um processo de login seguro, sem senha e fácil de usar.
Para autenticar, os usuários simplesmente precisam combinar duas imagens – uma imagem e um código de dígito 3 – em seu aplicativo móvel e em seu desktop. Se as imagens corresponderem, tudo o que eles precisam para terminar a autenticação é clicar no botão "Aprovar".
Além da nossa solução de força de trabalho, oferecemos PasswordFree® para os clientes. O aplicativo PasswordFree® para BigCommerce, WordPress e Shopify permite proteger os dados de seus clientes, aumentar a retenção de clientes e aumentar as conversões.
Sem senha, sem violações de dados baseadas em credenciais. Se você é uma empresa iniciante frágil que se esforça para construir relacionamentos personalizados de qualidade e obter uma reputação sólida dentro da sua comunidade empresarial, ou uma empresa madura e estabelecida que cuida da proteção adequada de dados do cliente, temos tudo o que você precisa.
Contato nossos profissionais de segurança cibernética controlados hoje para discutir seus requisitos de negócios em detalhes.