



Campaña de violación de datos de copo de nieve: Cómo, por qué y qué conclusión es We Al Dr.¿Aw?
A mediados de abril 2024, una serie de brechas de datos vinculadas a Snowflake, una plataforma de almacenamiento de datos multinube, envió ondas de preocupación a toda la comunidad de ciberseguridad.
Los atacantes obtuvieron acceso no autorizado a un enorme grupo de datos sensibles pertenecientes al menos a empresas de alto perfil 165 que utilizaban credenciales válidas a sus cuentas de Snowflake debido a que no había MFA ni una mala higiene en las contraseñas.
Hola, soy Mathew Novosadny, un ingeniero de seguridad cibernética en Identité® y hoy voy a analizar los detalles de una campaña contra los clientes de Snowflake — una de las mayores brechas de datos de 2024.
¿Cómo ocurrió esta brecha de datos?
A finales de mayo 2024, UNC5537, que se describe como un "actor de amenazas financieramente motivado", puso a la venta los datos personales robados pertenecientes a Ticketmaster y a clientes de Santander en el foro de ciberdelincuencia, alegando que habían violado el sistema de Snowflake.
Snowflake y Mandiant, una empresa de ciberseguridad adquirida por Google, se realizó un análisis que encontró que las cuentas de clientes individuales fueron violadas utilizando credenciales de clientes previamente robados a través de malware infostealer.
La investigación de Mandiant no ha revelado ninguna prueba que indique que el acceso no autorizado a las instancias de clientes de Snowflake fue el resultado de una violación de los sistemas de propiedad de Snowflake.
¿ Por qué sucedió eso?
Por la naturaleza de mi trabajo, veo cosas que confirman que cada año siguiente la amenaza solo empeora. Francamente, los hackers siempre están un paso adelante.
La triste verdad es que, en general, la industria de la seguridad del software sólo está reaccionando a las amenazas que los cibercriminales exponen. Una vez que los atacantes comienzan a explotar una vulnerabilidad en una aplicación, las organizaciones de ciberseguridad tratan de mitigar la amenaza mediante la emisión de actualizaciones de seguridad para el software existente o mediante la creación de nuevos programas.
malware Leave-no-trace, cscripting de ross-site, y los ataques de la cadena de suministro son sólo algunas de las muchas maneras que conocemos “malos” actualmente utilizan para infiltrarse en redes y acceder a sistemas internos. Y, desafortunadamente, no podemos predecir qué nuevas amenazas desatarán los ciberdelincuentes.
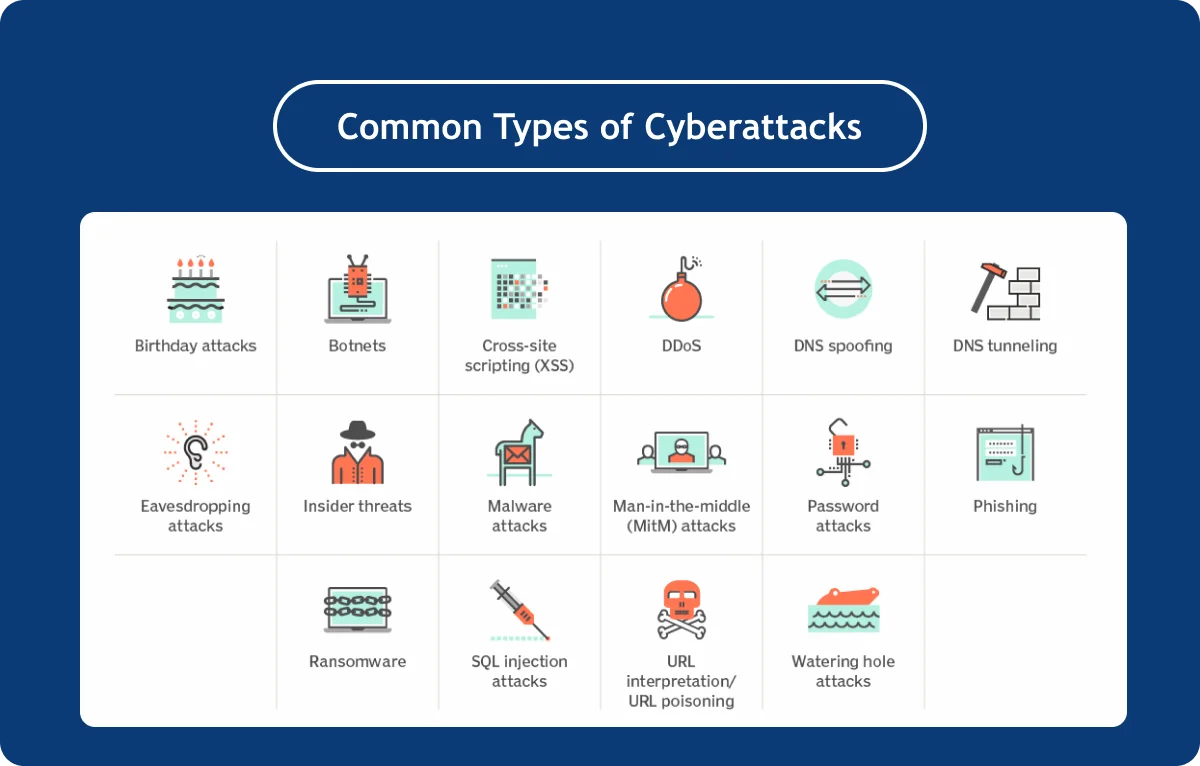
Fuente: TechTarget
Por lo tanto, siempre digo que una de las mejores prácticas para mejorar la seguridad de los datos es mantener una computadora con información sensible permanentemente fuera de línea.
Sin embargo, este es un enfoque bastante radical, difícil de aplicar en el mundo moderno.
En la mayoría de las ocasiones, la forma más conveniente y confiable de proteger sus sistemas contra intrusos es empleando controles de acceso fuertes, incluyendo listas de acceso MFA y de permisos de red.
En el momento del compromiso, los copos de nieve afectados» las instancias de clientes no requerían MFA. Las listas de permisos de red tampoco se implementaron para restringir el acceso a ubicaciones de confianza.
Además, Mandiant ha evaluado que muchas de las credenciales que UNC5537 usó para acceder a las cuentas de Snowflake no se han actualizado en los últimos dos o cuatro años.
Estas credenciales se adquirieron principalmente a través de una serie de ataques de malware, dirigidos contra sistemas que no eran Snowflake. Esto permitió al atacante infiltrarse en las cuentas de clientes afectados y posteriormente exportar valiosos datos de clientes de las instancias de clientes de Snowflake.
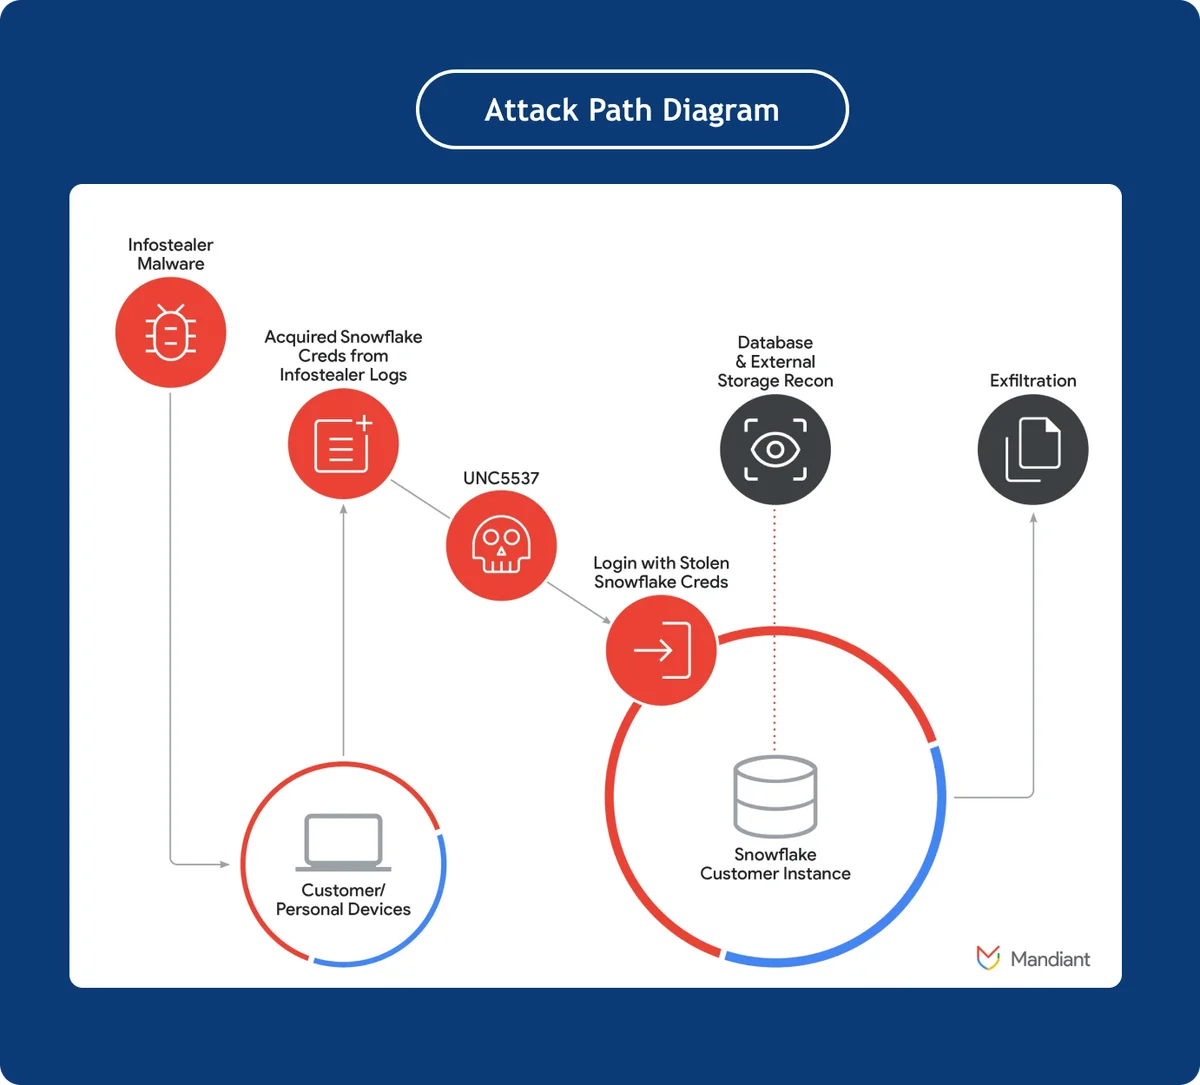
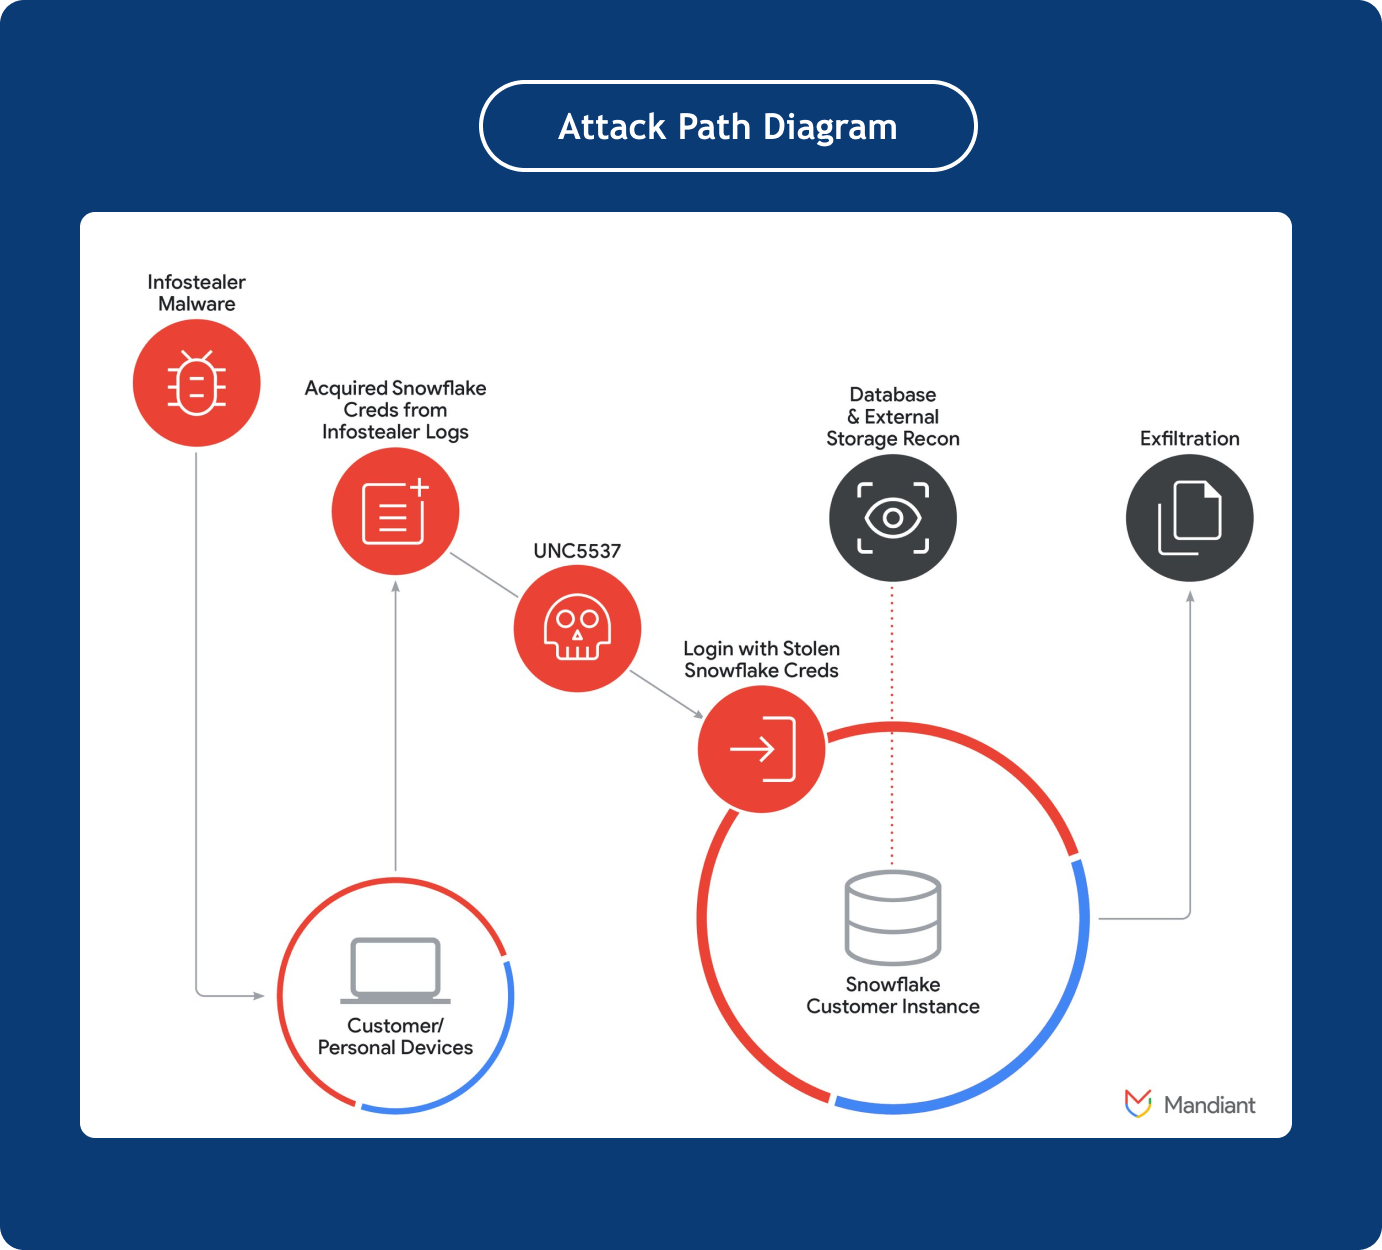
Fuente: Google Cloud
En otras palabras, hasta el momento, Snowflake afirma que la brecha no fue causada por ningún defecto, mal configurada, o actividad maliciosa dentro del entorno de producción de Snowflake, sino cuentas de clientes mal aseguradas.
Más sobre las víctimas
Algunas de las principales empresas afectadas por la violación de datos han incluido:
Banco Santander
Grupo financiero español Banco Santander S.A., que emplea a personas 200,000 en todo el mundo, acceso no autorizado notificado a una base de datos alojada por un proveedor de terceros, que más tarde estuvo conectada a la brecha de Snowflake.
En una publicación en un foro de hackeo, un notorio grupo de hackers llamado ShinyHunters anunció que poseía datos confidenciales incluyendo:
Datos de la cuenta bancaria de 30 millones de personas
28 millones de números de tarjetas de crédito
Números de cuentas y saldos de 6 millones
información de recursos humanos para el personal de Santander
El banco no ha proporcionado ningún comentario sobre la veracidad de esas afirmaciones.
Ticketmaster
Conglomerado de entretenimiento Live Nation, compañía matriz de Ticketmaster, confirmado la brecha de Ticketmaster después de que los hackers ofrecieran vender información robada de 560 millones en la web oscura en $500,000.
Los ShinyHunters mencionados anteriormente tienen una base de datos de terabyte 1.3 con información sobre aproximadamente 560 millones de clientes del sitio, como nombres, direcciones, correos electrónicos y números de teléfono. La información incumplida supuestamente contiene detalles de la tarjeta de crédito: nombres, los últimos cuatro dígitos y fechas de vencimiento.
AT&T
AT&T reclamado que los atacantes habían “accedido ilegalmente y copiado registros de llamadas AT&T” almacenados en una plataforma en la nube de terceros.
La brecha tocó llamadas y registros de texto de “casi todos” sus clientes celulares, usuarios de la red inalámbrica de AT&T, así como los clientes fijos de AT&T que interactuaron con estos números móviles. Los datos expuestos abarcaron desde mayo 1, 2022, hasta octubre 31, 2022.
Aunque los nombres de los clientes, los números de la Seguridad Social y las fechas de nacimiento no se filtraron, el gigante de la telco reconoció que podrían inferirse utilizando herramientas de acceso público.
Piezas automáticas de avance
Advance Auto Plus ha revelado una brecha de datos que afecta a más de 2.3 millones de personas. La compañía dijo que su entorno de Snowflake fue violado durante los días 40, supuestamente exponiendo 380 millones de perfiles de clientes, 140 millones de pedidos de clientes y 44 millones de números de tarjetas de fidelización/gas.
La información sobre los candidatos al empleo, incluidos los detalles demográficos y los números de la Seguridad Social, también figura entre los datos robados.
Consejos sobre cómo proteger sus sistemas contra violaciones de datos similares
Para las empresas que buscan elevar su posición de seguridad y reducir la vulnerabilidad a las amenazas cibernéticas, es fundamental ser proactivos, apegándose a las siguientes medidas preventivas:
Invitar a los servicios profesionales y pedirles que realicen una evaluación de vulnerabilidad internamente y en sus sitios web públicos.
Aplicar controles de acceso robustos mediante la incorporación autenticación multifactor y listas de permisos de red para sistemas críticos.
Integrar la vigilancia continua de los riesgos en el marco operacional de la organización.
Rotar credenciales periódicamente, si no está utilizando soluciones de autenticación sin contraseña.
Monitoree las brechas de datos en grandes corporaciones y proveedores de servicios web, durante los cuales sus datos podrían verse comprometidos.
Actualizar y parchear sus sistemas continuamente para asegurarse de que están equipados para defenderse de las últimas amenazas de seguridad.
Aplicar de manera fiable Soluciones de detección y respuesta de puntos terminales (EDR) a la búsqueda proactiva de vulnerabilidades.
Protege los datos en reposo y en tránsito con cifrado.
Realizar evaluaciones de seguridad completas de proveedores externos y proveedores de servicios en la nube.
Educar al personal sobre las mejores prácticas de ciberseguridad y fomentar una cultura de vigilancia.
Cómo puede ayudar Identité®
El caso Snowflake nunca pudo haber visto la luz del día si los clientes afectados habían utilizado soluciones de autenticación sin contraseña para asegurar sus cuentas. La ausencia de contraseñas hace imposible el robo de credenciales.
La solución NoPass™ Employee Single-Sign-On que desarrollamos para clientes empresariales simplifica el acceso a las aplicaciones proporcionando a los empleados un proceso de acceso seguro, sin contraseña y fácil de usar.
Para autenticar, los usuarios simplemente necesitan combinar dos imágenes —una imagen y un código de 3— en su aplicación móvil y en su escritorio. Si las imágenes coinciden, todo lo que necesitan para terminar la autenticación es hacer clic en el botón "Aprobar".
Además de nuestra solución para trabajadores, ofrecemos PasswordFree® para clientes. La aplicación PasswordFree® para BigCommerce, WordPress y Shopify le permite proteger los datos de sus clientes, aumentar la retención del cliente y aumentar las conversiones.
Sin contraseña, sin brechas de datos basadas en credenciales. Ya sea que usted sea una empresa inicial frágil tratando de construir relaciones personalizadas de calidad y obtener una sólida reputación dentro de su comunidad de negocios, o una empresa establecida y madura que se ocupe de la protección de datos de clientes adecuada, le tenemos cubierto.
Contacto nuestros profesionales de ciberseguridad analizados hoy para discutir sus requisitos de negocio en detalle.