




⁇ medida que as organizações continuam fortalecendo a segurança cibernética, muitos usuários encontram a mesma pergunta:
"Eu realmente preciso de um aplicativo autenticador, ou posso apenas receber uma mensagem de texto?"
A resposta curta é:
Sim, a autenticação multifator baseada em SMS (MFA) pode ser usada em muitas situações, mas não é considerada o método de autenticação mais forte disponível hoje.
As mensagens de texto são melhores do que confiar apenas em senhas. No entanto, especialistas em segurança, incluindo Instituto Nacional de Padrões e Tecnologia (NIST)A autenticação baseada em SMS tem fraquezas e não deve ser considerada uma solução preferida para proteger contas de alto valor ou sistemas sensíveis.
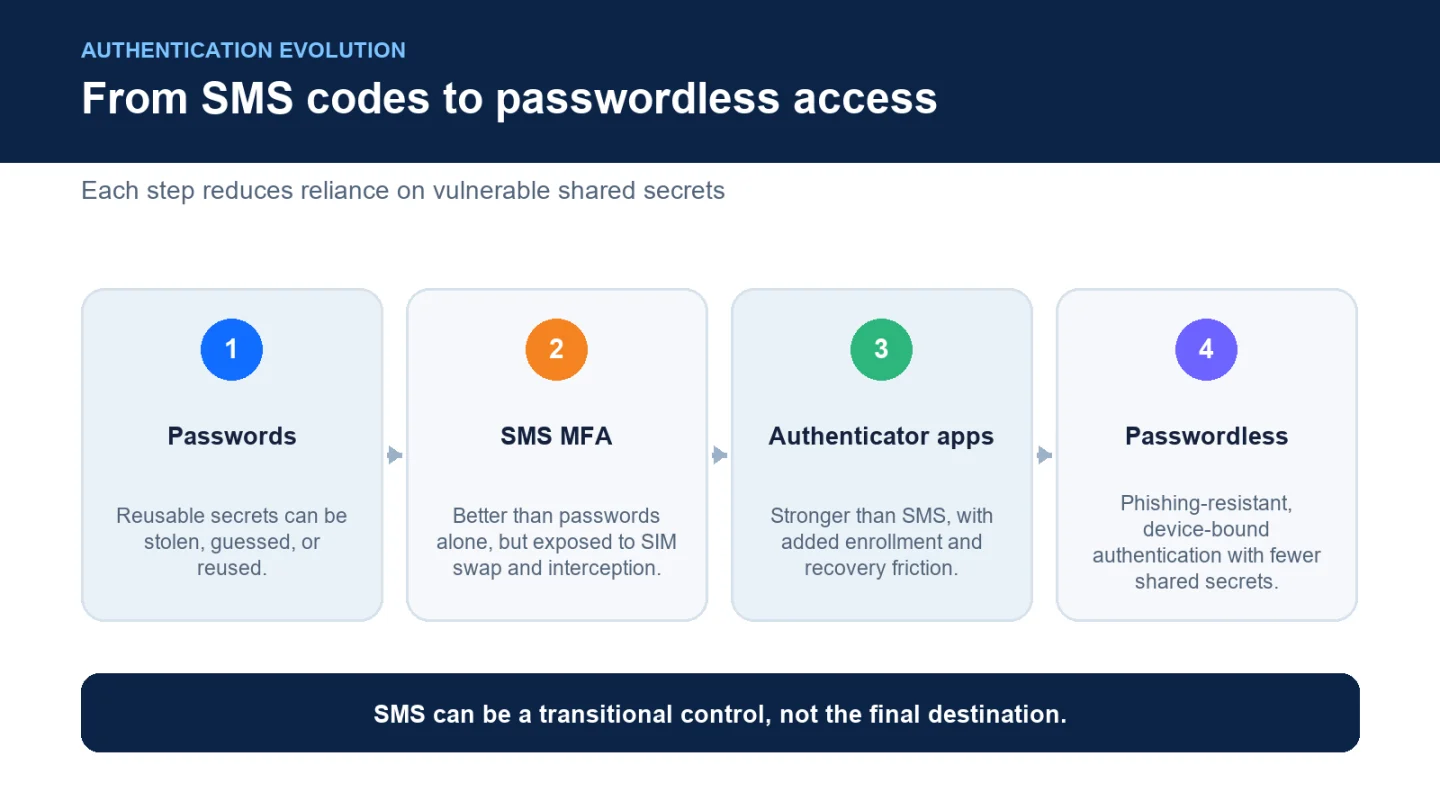
A evolução da autenticação está se afastando de:
Senhas ⁇ Códigos SMS ⁇ Aplicativos autenticadores ⁇ Autenticação sem senha
O futuro da segurança de identidade não é sobre adicionar mais passos.
É sobre a criação de autenticação que é Mais forte, mais simples e mais resiliente.
O que é Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a plataforma de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução de Plataforma como Serviço (PaaS). Em vez de confiar em senhas, códigos SMS ou desafios de autenticação únicos, o FDA valida com segurança tanto o usuário quanto o dispositivo confiável por meio de um processo unificado de autenticação sem senha.
A autenticação por FDA é projetada para segurança cibernética e continuidade de negócios. Além da autenticação sem senha, as organizações podem Autenticação de PIN de emergência e Backup e restauração seguros, permitindo aos usuários recuperar o acesso rapidamente quando os dispositivos são perdidos, substituídos ou indisponíveis.
O que é o MFA baseado em SMS?
O MFA baseado em SMS usa mensagens de texto como o segundo fator de autenticação.
O processo típico é assim:
O usuário insere um nome de usuário e senha.
O serviço envia um código de verificação único por mensagem de texto.
O usuário insere o código.
O acesso é concedido.
Esta abordagem é muitas vezes chamada:
SMS MFA
Autenticação por mensagem de texto
Autenticação de código único (OTP)
Por muitos anos, o SMS MFA foi considerado uma grande melhoria em relação à autenticação somente por senha.
E ainda é.
No entanto, a segurança cibernética evoluiu.
O SMS MFA é melhor do que nenhum MFA?
Com certeza.
Uma senha por si só é uma das formas mais fracas de autenticação porque as senhas podem ser:
Roubado
Reutilizado
Phished
Adivinha
Exposto através de violações de dados
Adicionar uma etapa de verificação por SMS cria uma barreira adicional.
Para aplicações de consumo e ambientes de menor risco, o SMS MFA pode fornecer proteção significativa em comparação com senhas sozinhas.
Organizações que protegem:
Dados financeiros
Informações do cliente
Propriedade intelectual
Registros de saúde
Sistemas governamentais
Infraestrutura crítica
deve considerar métodos de autenticação mais fortes.
Por que SMS não é considerado o método MFA mais forte
A principal fraqueza do MFA baseado em SMS é que as mensagens de texto nunca foram projetadas para ser um mecanismo seguro de verificação de identidade.
O SMS depende da infraestrutura de telecomunicações que pode ser direcionada de várias maneiras.
Ataques SIM-Swapping
Um dos riscos mais conhecidos é a troca de SIM.
Em um ataque de troca de SIM, os criminosos convencem uma operadora móvel a transferir o número de telefone de uma vítima para um cartão SIM controlado pelo atacante.
Uma vez bem sucedido, o atacante pode receber:
Códigos de autenticação
Mensagens de redefinição de senha
Textos de verificação da conta
O atacante pode então ignorar as proteções MFA baseadas em SMS.
Phishing Ataques
Os atacantes modernos usam cada vez mais páginas de phishing realistas projetadas para capturar:
Nomes de usuário
Senhas
Códigos de verificação SMS
O atacante engana o usuário para inserir um código válido e, em seguida, usa-o imediatamente para acessar a conta.
Esta é uma razão pela qual muitos profissionais de segurança cibernética consideram a autenticação SMS vulnerável a ataques de phishing em tempo real.
Vulnerabilidades de rede móvel
As mensagens SMS viajam através de redes de telecomunicações que não foram originalmente projetadas para a segurança de identidade moderna.
Os riscos potenciais incluem:
Intercepção de mensagens
seq ⁇ estro de números
Ataques de nível de portador
Embora esses ataques possam não ser comuns para todos os usuários, eles demonstram por que o SMS é considerado mais fraco do que os métodos de autenticação resistentes a phishing.
NIST Orientação sobre autenticação SMS
O Instituto Nacional de Padrões e Tecnologia (NIST) Aconselhamos as organizações a evitar confiar na autenticação baseada em SMS para aplicativos de segurança superior devido a preocupações como:
SIM swap
Riscos de intercepção
Dependência de redes públicas de telecomunicações
A orientação do NIST ajudou a acelerar o movimento da indústria em direção a métodos de autenticação mais fortes, incluindo:
Chaves de segurança de hardware
Autenticação criptográfica
biometria
Passkeys
Autenticação sem senha
A mensagem é clara:
O SMS é melhor do que nenhum MFA, mas não deve ser o destino final para a segurança de identidade moderna.
Aplicativos de autenticador: Melhor, mas ainda não perfeito
Muitas organizações passaram de SMS para aplicativos autenticadores.
Exemplos incluem:
Senhas únicas baseadas no tempo (TOTP)
Pedidos de aprovação push
Aplicativos de autenticação móvel
Estes são geralmente mais fortes do que SMS porque não são dependentes da rede telefônica.
No entanto, os desafios permanecem.
Os usuários podem experimentar:
Telefones perdidos
Problemas de substituição do dispositivo
Problemas de backup
Desafios de migração de aplicativos
complexidade de inscrição
Para organizações com milhares de funcionários, esses desafios criam sobrecarga operacional.
A Próxima Evolução: Autenticação sem senha
A indústria está cada vez mais se movendo além de SMS e aplicativos autenticadores tradicionais.
O objetivo não é simplesmente adicionar outro fator de autenticação.
O objetivo é eliminar completamente as dependências fracas de autenticação.
A autenticação sem senha fornece:
Resistência mais forte ao phishing
Acesso mais rápido ao usuário
Gerenciamento reduzido de senhas
Menos pedidos de help desk
Melhor experiência do funcionário
É aqui que a autenticação alimentada por Full Duplex Authentication® Muda a conversa.
Construído para Segurança e Continuidade Empresarial
Muitas soluções de autenticação se concentram apenas na prevenção do acesso não autorizado.
FDA tem uma abordagem mais ampla.
A autenticação também deve garantir que os usuários autorizados possam continuar trabalhando quando ocorrerem eventos inesperados.
Os telefones estão perdidos.
Os dispositivos falham.
Os funcionários viajam.
Mudanças de hardware.
A autenticação precisa de resiliência integrada.
Como PasswordFree® e NoPass™ abordam esses desafios
PasswordFree® ⁇ Autenticação sem senha SaaS
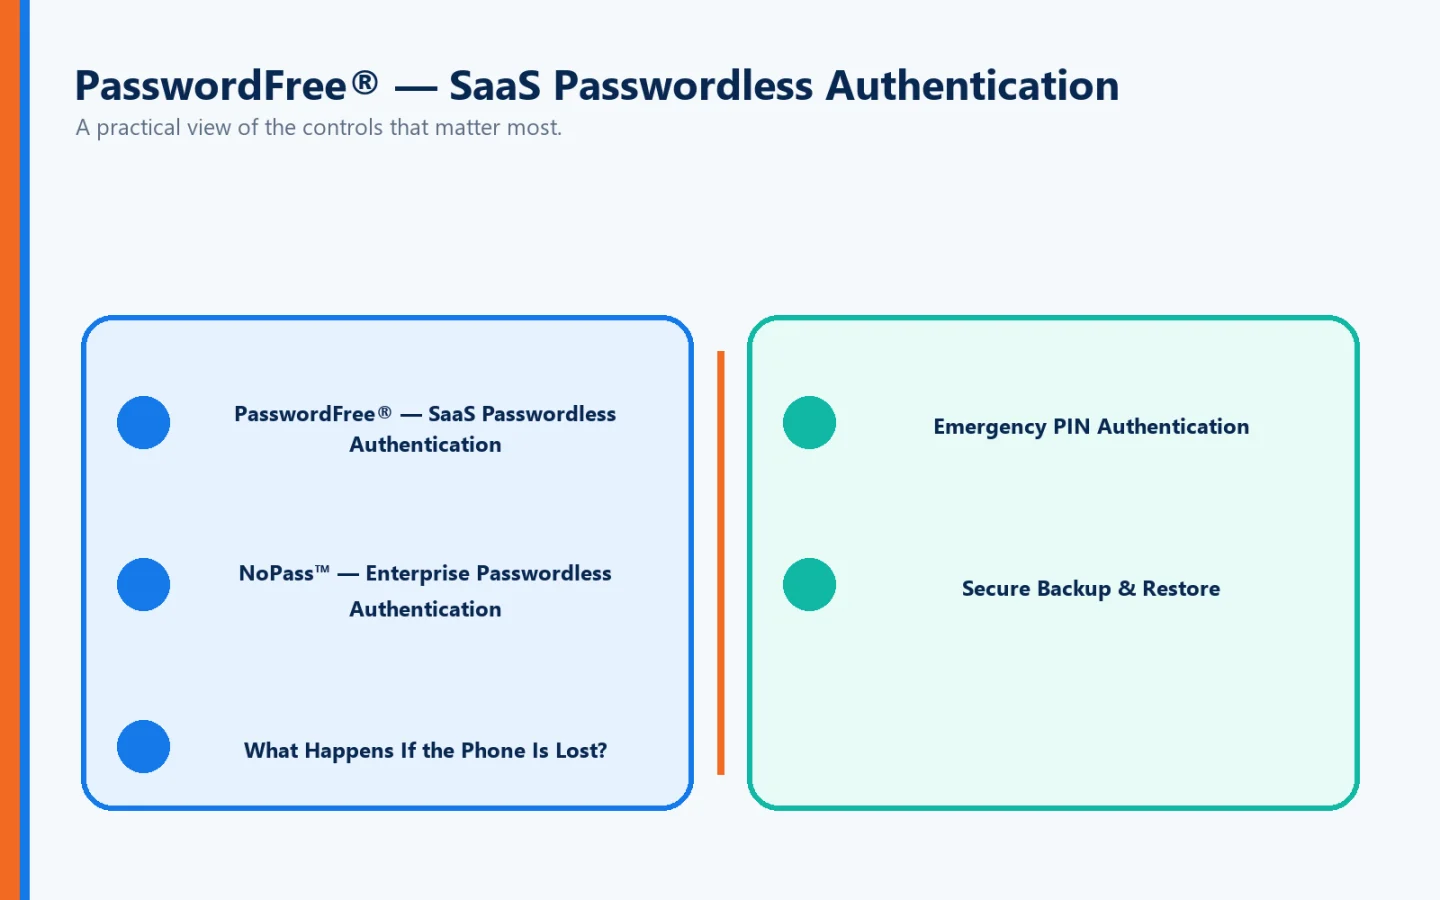
Organizações que buscam implantação rápida muitas vezes escolhem PasswordFree®, Identité's Software-as-a-Service autenticação plataforma.
PasswordFree® fornece:
Autenticação sem senha
Redução da dependência de códigos SMS
Inscrições simplificadas de usuários
Custos de help desk mais baixos
Backup e restauração seguros
Autenticação de PIN de emergência
Melhor produtividade dos funcionários
NoPass™ ⁇ Autenticação sem senha da empresa
As grandes organizações muitas vezes exigem maior controle e integração.
NoPass™, alimentado por Full Duplex Authentication®, suporta:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Implantação no local
Ambientes de nuvem controlados pelo cliente
Muitos bancos, instituições financeiras, organizações de saúde e agências governamentais preferem essa flexibilidade de implantação porque podem manter maior controle sobre a infraestrutura de autenticação e dados de identidade sensíveis.
O que acontece se o telefone for perdido?
É aqui que a autenticação moderna se separa do tradicional MFA.
Com o MFA baseado em SMS:
O número de telefone pode precisar ser recuperado.
Pode ser necessário apoio da transportadora.
O acesso pode ser atrasado.
Com autenticação alimentada por FDA:
As organizações podem permitir:
Autenticação de PIN de emergência
Quando permitido por política, os usuários autorizados podem autenticar com segurança usando um PIN de emergência se o dispositivo principal não estiver disponível.
Backup e restauração seguros
Os usuários podem fazer backup de seu perfil de autenticação com segurança para:
Armazenamento seguro na nuvem
infraestrutura de rede corporativa
Quando um dispositivo de substituição está disponível, os usuários podem restaurar seu perfil de autenticação.
Em muitos casos, a recuperação pode ser concluída em menos de dois minutos.
Sem reconstrução da autenticação do zero.
Nenhum processo de reinserção demorado.
Sem tempo de inatividade desnecessário.
A estratégia certa do MFA depende do risco
Nem todas as contas exigem o mesmo nível de proteção.
Uma estratégia de autenticação razoável considera:
Sensibilidade dos dados
Funções do usuário
Requisitos regulamentares
Impacto nos negócios
Ambiente de ameaças
O SMS MFA pode ser aceitável para situações de menor risco.
No entanto, as organizações que protegem recursos críticos devem avançar em direção a métodos de autenticação mais fortes.
A progressão deve ser:
Senha ⁇ SMS MFA ⁇ MFA forte ⁇ Autenticação sem senha
A perspectiva Identité
A questão não é simplesmente:
"Posso usar mensagens de texto em vez de um aplicativo de autenticador?"
A melhor pergunta é:
"O SMS é forte o suficiente para os recursos que eu preciso proteger?"
O MFA baseado em SMS desempenhou um papel importante na melhoria da segurança cibernética. Isso ajudou milhões de organizações a ir além da proteção somente por senha.
Mas a tecnologia de autenticação continua a evoluir.
As ameaças de hoje exigem soluções que são:
sem senha
Phishing-resis
dispositivo-resiliente
amigável
Construído para a continuidade dos negócios
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
Ao combinar autenticação sem senha com Autenticação de PIN de emergência e Backup e restauração segurosAs organizações podem ir além das limitações do SMS, mantendo a produtividade e melhorando a segurança.
Porque a autenticação moderna não é sobre adicionar mais barreiras.
Trata-se de criar uma maneira mais inteligente, mais forte e mais resiliente de provar a identidade.