




A medida que las organizaciones continúan fortaleciendo la ciberseguridad, muchos usuarios encuentran la misma pregunta:
"¿Realmente necesito una aplicación de autenticación, o puedo recibir un mensaje de texto en su lugar?"
La respuesta corta es:
Sí, la autenticación multifactorial basada en SMS (MFA) se puede utilizar en muchas situaciones, pero no se considera el método de autenticación más fuerte disponible hoy en día.
Los mensajes de texto son mejores que confiar en contraseñas por sí solas. Sin embargo, los expertos en seguridad, incluido el Instituto Nacional de Normas y Tecnología (NIST), han advertido que la autenticación basada en SMS tiene debilidades y no debe considerarse una solución preferida para proteger cuentas de alto valor o sistemas sensibles.
La evolución de la autenticación se aleja de:
Contraseñas → Códigos SMS → Aplicaciones de autenticación → Autenticación sin contraseña
El futuro de la seguridad de la identidad no consiste en añadir más pasos.
Se trata de crear autenticación que es más fuerte, más simple y más resistente.
¿Qué es Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, plataforma de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución empresarial de Plataforma como Servicio (PaaS). En lugar de confiar en contraseñas, códigos SMS o desafíos de autenticación de una sola vez, FDA valida de forma segura tanto el usuario como el dispositivo de confianza a través de un proceso de autenticación unificado sin contraseña.
La autenticación impulsada por FDA está diseñada tanto para la ciberseguridad como para la continuidad del negocio. Además de la autenticación sin contraseña, las organizaciones pueden habilitar Autenticación de PIN de emergencia y Respaldo seguro y restauración, permitiendo a los usuarios recuperar el acceso rápidamente cuando los dispositivos se pierden, se reemplazan o no están disponibles.
¿Qué es MFA basado en SMS?
MFA basado en SMS utiliza mensajes de texto como el segundo factor de autenticación.
El proceso típico se ve así:
El usuario introduce un nombre de usuario y una contraseña.
El servicio envía un código de verificación de una sola vez por mensaje de texto.
El usuario introduce el código.
El acceso se concede.
Este enfoque se llama a menudo:
SMS MFA
Autenticación de mensajes de texto
Autenticación de código de paso único (OTP)
Durante muchos años, el SMS MFA fue considerado una mejora importante sobre la autenticación con contraseña.
Y todavía lo es.
Sin embargo, la ciberseguridad ha evolucionado.
¿Es el SMS MFA mejor que ningún MFA?
Por supuesto.
Una contraseña por sí sola es una de las formas más débiles de autenticación porque las contraseñas pueden ser:
Robado
Reutilizado
Fished
Adivinado
Expuesta a través de brechas de datos
Agregar un paso de verificación por SMS crea una barrera adicional.
Para aplicaciones de consumo y entornos de menor riesgo, SMS MFA puede proporcionar una protección significativa en comparación con contraseñas por sí solas.
Sin embargo, las organizaciones que protegen:
Datos financieros
Información al cliente
Propiedad intelectual
Registros sanitarios
Sistemas gubernamentales
Infraestructura crítica
debería considerar métodos de autenticación más fuertes.
Por qué SMS no se considera el método MFA más fuerte
La principal debilidad de MFA basado en SMS es que los mensajes de texto nunca fueron diseñados para ser un mecanismo seguro de verificación de identidad.
Los SMS dependen de la infraestructura de telecomunicaciones que puede ser dirigida de varias maneras.
Ataques de intercambio de SIM
Uno de los riesgos más conocidos es el intercambio SIM.
En un ataque de intercambio SIM, los delincuentes convencen a un transportista móvil para transferir el número de teléfono de una víctima a una tarjeta SIM controlada por el atacante.
Una vez que haya tenido éxito, el atacante puede recibir:
Códigos de autenticación
Mensajes de restablecimiento de contraseña
Textos de verificación de cuentas
El atacante puede entonces evitar las protecciones MFA basadas en SMS.
Ataques de phishing
Los atacantes modernos utilizan cada vez más páginas de phishing realistas diseñadas para capturar:
Nombres de usuario
Contraseñas
Códigos de verificación SMS
El atacante engaña al usuario para que introduzca un código válido, y luego lo utiliza inmediatamente para acceder a la cuenta.
Esta es una razón por la que muchos profesionales de ciberseguridad consideran que la autenticación SMS es vulnerable a los ataques de phishing en tiempo real.
Vulnerabilidades de la red móvil
Los mensajes SMS viajan a través de redes de telecomunicaciones que no estaban originalmente diseñadas para la seguridad de la identidad moderna.
Los posibles riesgos incluyen:
Intercepción de mensajes
Secuestro de números
Ataques a nivel de portador
Aunque estos ataques pueden no ser comunes para cada usuario, demuestran por qué SMS se considera más débil que los métodos de autenticación resistentes al phishing.
NIST Guía sobre autenticación de SMS
Los Instituto Nacional de Normas y Tecnología (NIST) ha aconsejado a las organizaciones que eviten recurrir a la autenticación basada en SMS para aplicaciones de mayor seguridad debido a preocupaciones como las siguientes:
Intercambio de SIM
Riesgos de interceptación
Dependencia de las redes públicas de telecomunicaciones
La guía de NIST ha ayudado a acelerar el movimiento de la industria hacia métodos de autenticación más fuertes, incluyendo:
Llaves de seguridad de hardware
Autenticación criptográfica
Biometría
Passkeys
autenticación sin contraseña
El mensaje es claro:
SMS es mejor que ningún MFA, pero no debe ser el destino final para la seguridad de la identidad moderna.
Aplicaciones de autenticación: Mejor, pero todavía no perfecto
Muchas organizaciones han pasado de SMS a aplicaciones autenticadoras.
Algunos ejemplos son:
Contraseñas únicas basadas en tiempo (TOTP)
Solicitudes de aprobación de empuje
Aplicaciones de autenticación móvil
Estos son generalmente más fuertes que SMS porque no dependen de la red telefónica.
Sin embargo, persisten los desafíos.
Los usuarios pueden experimentar:
Teléfonos perdidos
Problemas de sustitución de dispositivos
Problemas de copia de seguridad
Desafíos de migración de aplicaciones
Complejidad de la inscripción
Para las organizaciones con miles de empleados, estos desafíos crean gastos generales operacionales.
La siguiente evolución: Autenticación sin contraseña
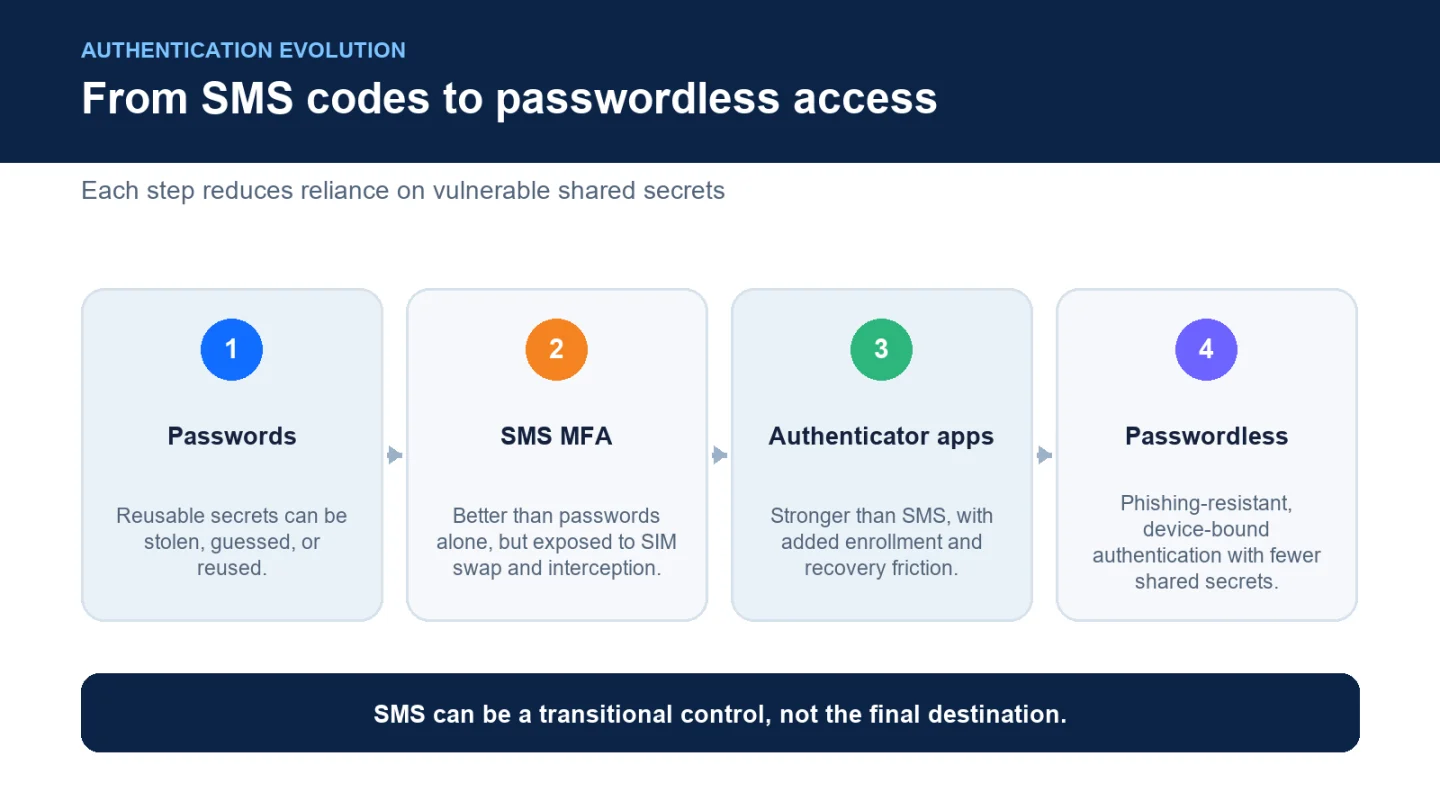
La industria se está moviendo cada vez más más más allá de SMS y aplicaciones de autenticación tradicional.
El objetivo no es simplemente añadir otro factor de autenticación.
El objetivo es eliminar por completo las dependencias débiles de autenticación.
La autenticación sin contraseña proporciona:
Resistencia al phishing más fuerte
Acceso más rápido al usuario
Gestión reducida de contraseñas
Menos solicitudes de asistencia a los usuarios
Mejor experiencia de los empleados
Aquí es donde la autenticación powered por Full Duplex Authentication® cambia la conversación.
Construido para seguridad y continuidad de negocios
Muchas soluciones de autenticación se centran únicamente en prevenir el acceso no autorizado.
FDA adopta un enfoque más amplio.
La autenticación también debe asegurar que los usuarios autorizados puedan continuar trabajando cuando ocurran eventos inesperados.
Los teléfonos están perdidos.
Los dispositivos fallan.
Los empleados viajan.
Cambios de hardware.
La autenticación necesita una resiliencia integrada.
Cómo PasswordFree® y NoPass™ abordan estos desafíos
PasswordFree® — Autenticación sin contraseña de SaaS
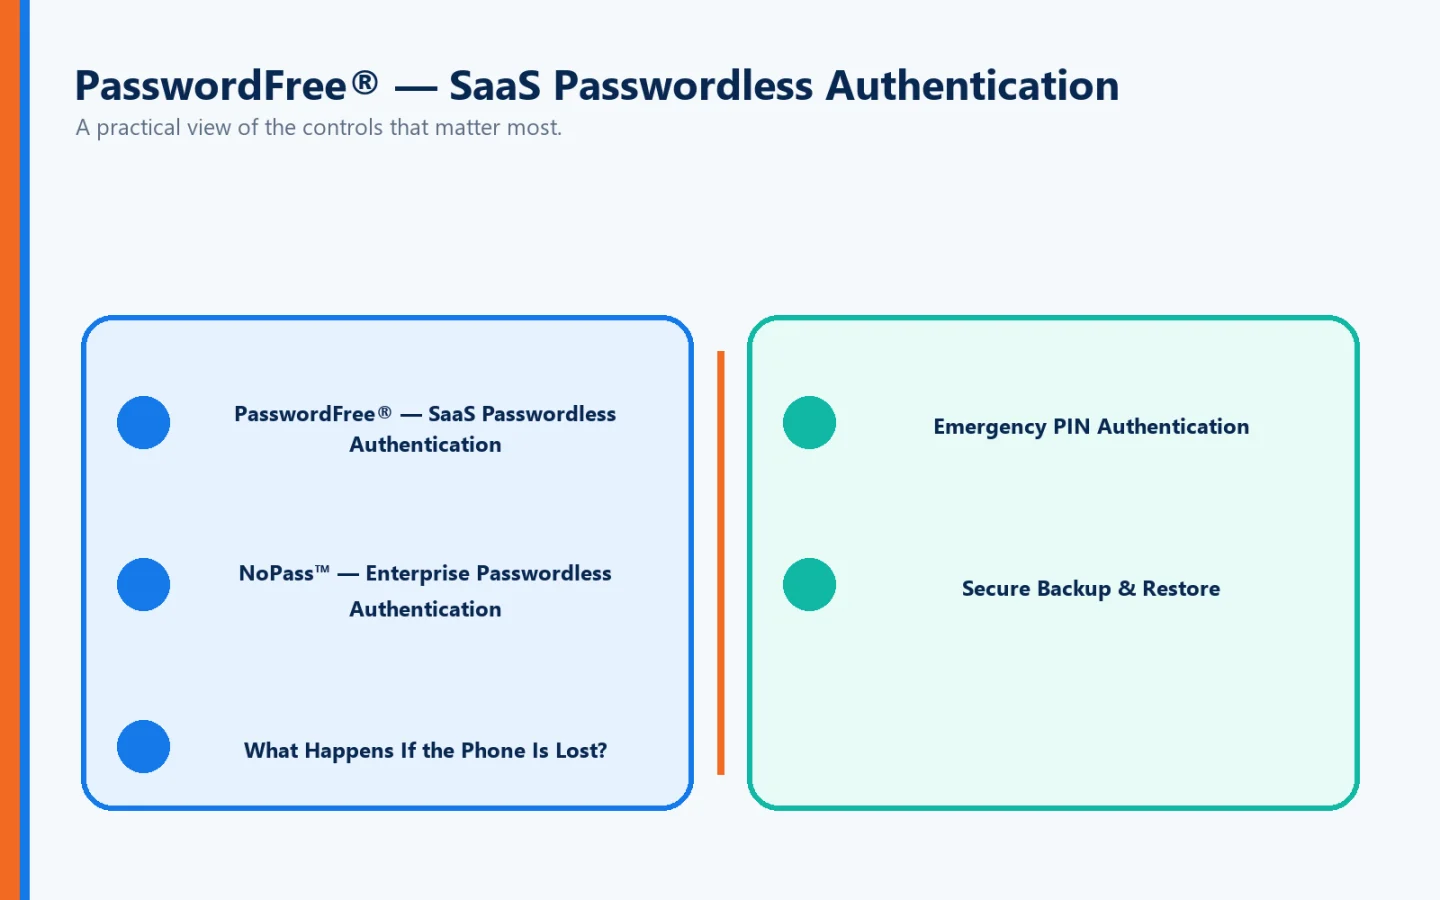
Organizaciones que buscan un despliegue rápido a menudo escogen PasswordFree®, la plataforma de autenticación de Software como Servicio de Identité.
PasswordFree® proporciona:
autenticación sin contraseña
Reducción de la dependencia de los códigos SMS
Inscripción simplificada de usuarios
Disminución de los gastos del servicio de asistencia a los usuarios
Respaldo seguro y restauración
Autenticación de PIN de emergencia
Mejora de la productividad de los empleados
NoPass™ — Autenticación sin contraseña empresarial
Las organizaciones grandes a menudo requieren un mayor control e integración.
NoPass™, impulsado por Full Duplex Authentication®, apoya:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Despliegue local
Entornos en la nube controlados por el cliente
Muchos bancos, instituciones financieras, organizaciones de salud y agencias gubernamentales prefieren esta flexibilidad de despliegue porque pueden mantener un mayor control sobre la infraestructura de autenticación y datos de identidad sensibles.
¿Qué sucede si se pierde el teléfono?
Aquí es donde la autenticación moderna se separa de la MFA tradicional.
Con MFA basado en SMS:
El número de teléfono puede necesitar ser recuperado.
Puede ser necesario el soporte del portador.
El acceso se puede retrasar.
Con autenticación alimentada por FDA:
Las organizaciones pueden permitir:
Autenticación de PIN de emergencia
Cuando la política lo permite, los usuarios autorizados pueden autenticarse de forma segura utilizando un PIN de emergencia si su dispositivo primario no está disponible.
Respaldo seguro y restauración
Los usuarios pueden respaldar de forma segura su perfil de autenticación para:
Almacenamiento en la nube seguro
Infraestructura de redes corporativas
Cuando un dispositivo de reemplazo está disponible, los usuarios pueden restaurar su perfil de autenticación.
En muchos casos, la recuperación puede completarse en menos de dos minutos.
No hay autenticación de reconstrucción desde cero.
No hay un largo proceso de reinscripción.
No hay tiempo de inactividad innecesario.
La estrategia MFA correcta depende del riesgo
No todas las cuentas requieren el mismo nivel de protección.
Una estrategia razonable de autenticación considera:
Sensibilidad de los datos
Funciones de los usuarios
Requisitos reglamentarios
Impacto empresarial
Entorno de amenaza
SMS MFA puede ser aceptable para situaciones de menor riesgo.
Sin embargo, las organizaciones que protegen recursos críticos deben avanzar hacia métodos de autenticación más sólidos.
La progresión debe ser:
Contraseña → SMS MFA → Fuerte MFA → Autenticación sin contraseña
La perspectiva Identité
La pregunta no es simplemente:
"¿Puedo usar mensajes de texto en lugar de una aplicación autenticadora?"
La mejor pregunta es:
"¿Es SMS lo suficientemente fuerte para los recursos que necesito proteger?"
MFA basado en SMS jugó un papel importante en la mejora de la ciberseguridad. Ayudó a millones de organizaciones a ir más allá de la protección con solo contraseña.
Pero la tecnología de autenticación sigue evolucionando.
Las amenazas actuales requieren soluciones que son:
Sin contraseña
Resistente al phishing
Resiliente al dispositivo
Fácil de usar
Construido para la continuidad de las operaciones
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
Combinando la autenticación sin contraseña con Autenticación de PIN de emergencia y Respaldo seguro y restauración, las organizaciones pueden ir más allá de las limitaciones de SMS manteniendo la productividad y mejorando la seguridad.
Porque la autenticación moderna no se trata de agregar más barreras.
Se trata de crear una forma más inteligente, fuerte y resistente de probar la identidad.