




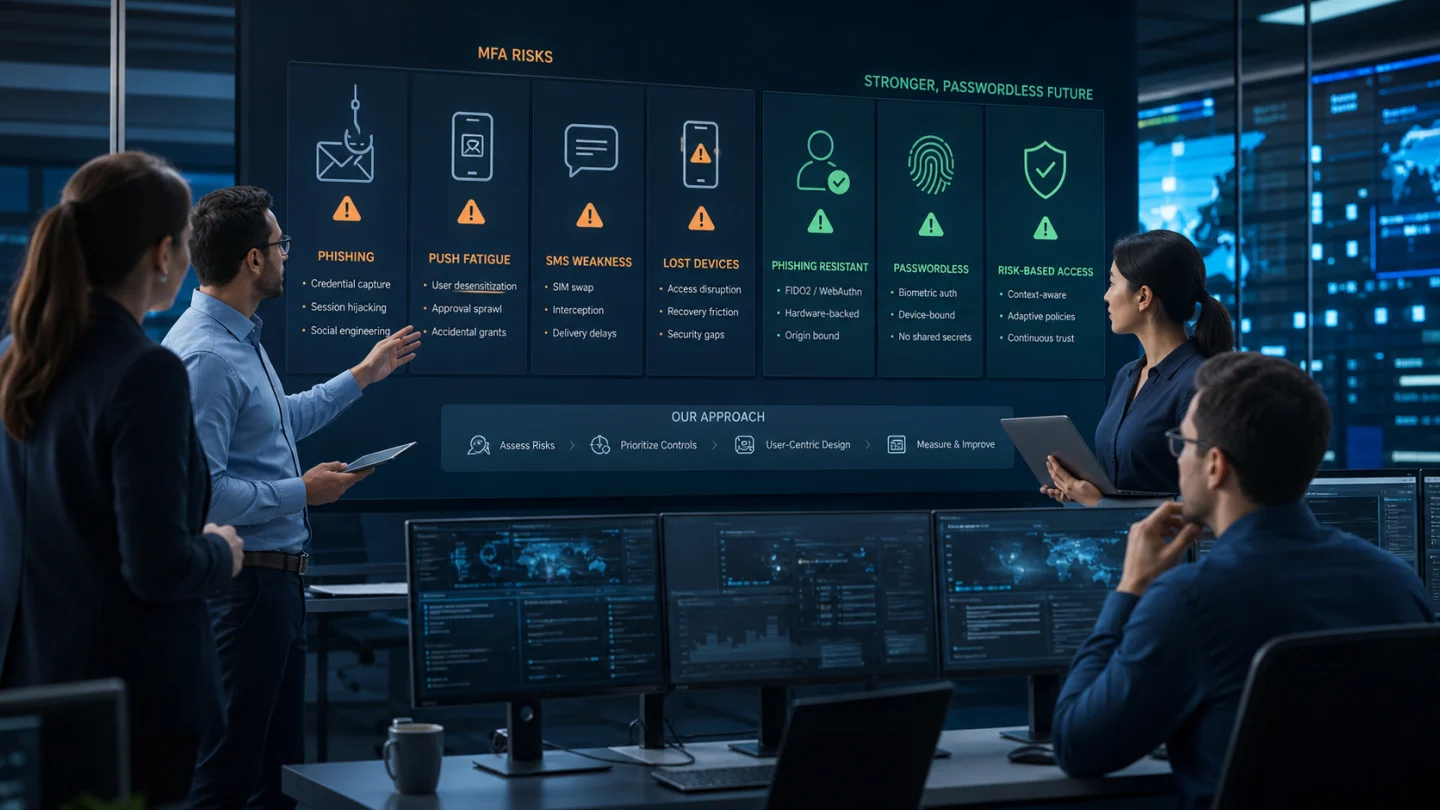
A autenticação multifator (MFA) tornou-se uma das práticas de segurança cibernética mais amplamente recomendadas para proteger identidades digitais.
E por uma boa razão.
O MFA reduz significativamente o risco de comprometimento da conta, exigindo que os usuários forneçam mais do que apenas uma senha antes de obter acesso a sistemas e aplicativos sensíveis.
No entanto, como qualquer tecnologia de segurança, o MFA não é perfeito.
Um equívoco comum é:
"Se implementarmos o MFA, nosso problema de segurança está resolvido."
A realidade é mais sutil.
O MFA é uma camada crítica de defesa, mas o tipo de MFA, como é implementado e como os usuários recuperam o acesso determinam sua eficácia.
Alguns métodos MFA ainda podem ser vulneráveis a phishing, engenharia social, perda de dispositivos e frustração do usuário. O MFA mal projetado pode até criar desafios operacionais que reduzem a adoção e incentivam soluções alternativas inseguras.
O futuro da autenticação não é simplesmente adicionar mais fatores.
É criar autenticação que é:
Mais seguro
Mais resistente aos ataques modernos
Mais fácil para os usuários
Mais resiliente quando as coisas dão errado
O que é Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a plataforma de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução de Plataforma como Serviço (PaaS). Em vez de simplesmente adicionar outra etapa de verificação às senhas, o FDA valida com segurança o usuário e o dispositivo confiável por meio de um processo unificado de autenticação sem senha.
Autenticação alimentada por FDA é projetado para resolver muitas fraquezas tradicionais MFA através de autenticação sem senha, verificação de identidade resistente a phishing, Autenticação de PIN de emergênciae, Backup e restauração seguros, permitindo que as organizações mantenham a segurança e a continuidade dos negócios.
MFA é eficaz, mas nem todo MFA é igual
Antes de discutir os riscos, é importante reconhecer que o MFA continua sendo uma das melhorias de segurança mais eficazes que as organizações podem fazer.
MFA ajuda a proteger contra:
Senhas roubadas
Reutilização credencial
Ataques de login automatizados
Acesso não autorizado à conta
Uma senha comprometida sozinha muitas vezes não é suficiente quando o MFA é implementado corretamente.
No entanto, a força de segurança do MFA depende muito do método de autenticação que está sendo usado.
Há uma diferença significativa entre:
MFA baseado em SMS
Aplicativos autenticadores
Notificações push
Chaves de segurança de hardware
Autenticação sem senha
Nem todos os MFA fornecem o mesmo nível de proteção.
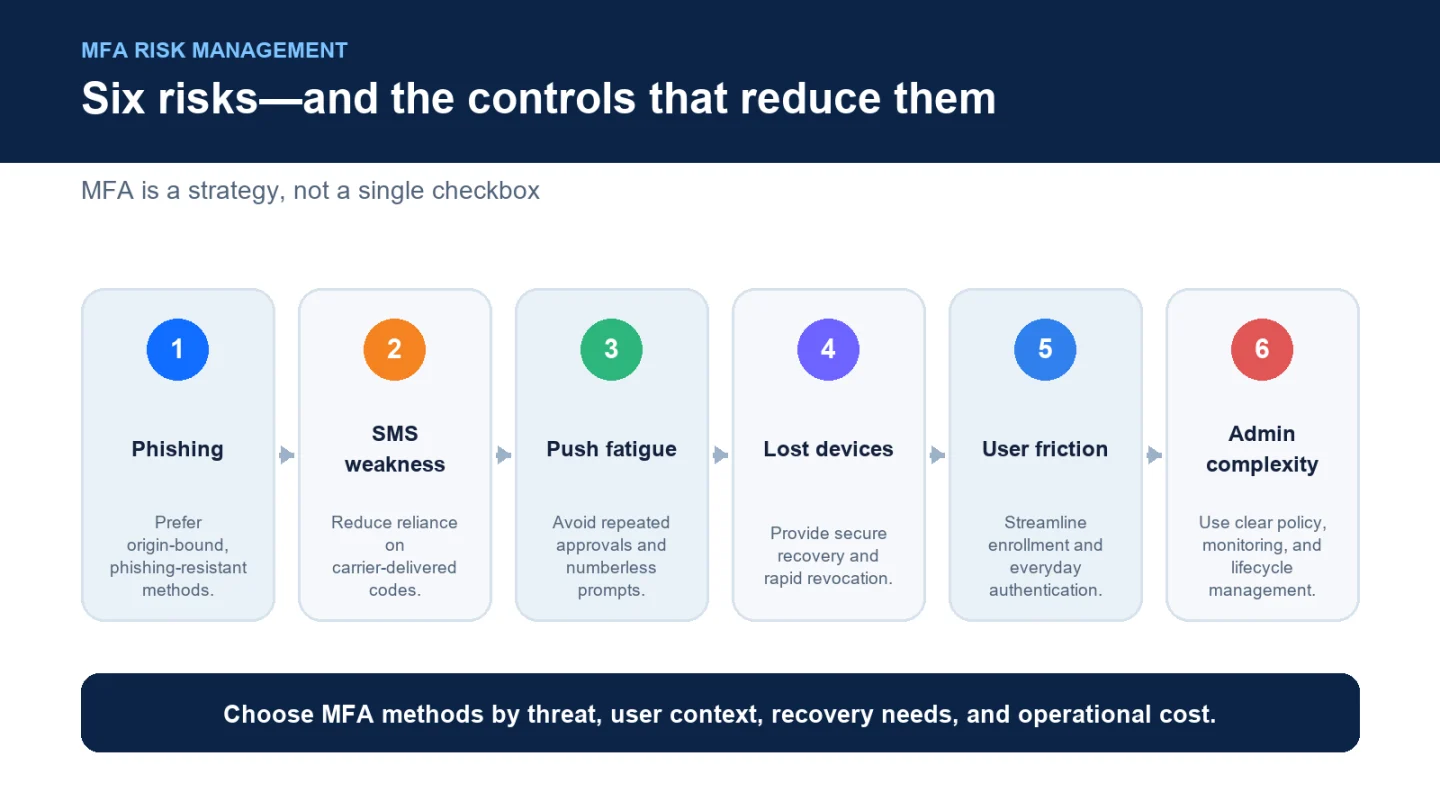
Risco #1: Phishing ainda pode derrotar alguns métodos MFA
Um dos maiores equívocos sobre o MFA é que ele evita completamente o phishing.
Não é.
Os métodos tradicionais MFA ainda podem ser vulneráveis quando os atacantes convencem os usuários a fornecer:
Senhas
Códigos únicos
aprovações push
Por exemplo, um invasor pode criar uma página de login falsa que captura:
nome de usuário
Senha
Código MFA
O atacante, em seguida, imediatamente usa essas credenciais no site legítimo.
Este tipo de ataque é conhecido como:
phishing em tempo real
Ataques Adversários no Meio (AiTM)
Intercepção de sessão
A Solução: Autenticação Phishing-Resistant
A autenticação moderna está se movendo em direção a métodos que não podem ser facilmente interceptados ou repetidos.
Exemplos incluem:
Chaves de segurança de hardware
Autenticação baseada em FIDO
Autenticação sem senha
Verificação de identidade criptográfica
Autenticação alimentada por Full Duplex Authentication® é projetado em torno dessa evolução, reduzindo a dependência de senhas e códigos únicos vulneráveis.
Risco #2: MFA baseado em SMS tem deficiências conhecidas
SMS MFA é muitas vezes melhor do que nenhum MFA.
No entanto, não é considerado o método de autenticação mais forte.
As preocupações de segurança incluem:
Ataques de troca de SIM
seq ⁇ estro de número de telefone
interceptação SMS
Vul vulnerabilidades de telecomunicações
O Instituto Nacional de Padrões e Tecnologia (NIST) Aconselhamos as organizações a evitar confiar na autenticação baseada em SMS para aplicações de maior risco devido a essas preocupações de segurança.
Para proteger sistemas empresariais sensíveis, as organizações preferem cada vez mais métodos de autenticação mais fortes.
Risco #3: Ataques de Fadiga e Notificação Push do MFA
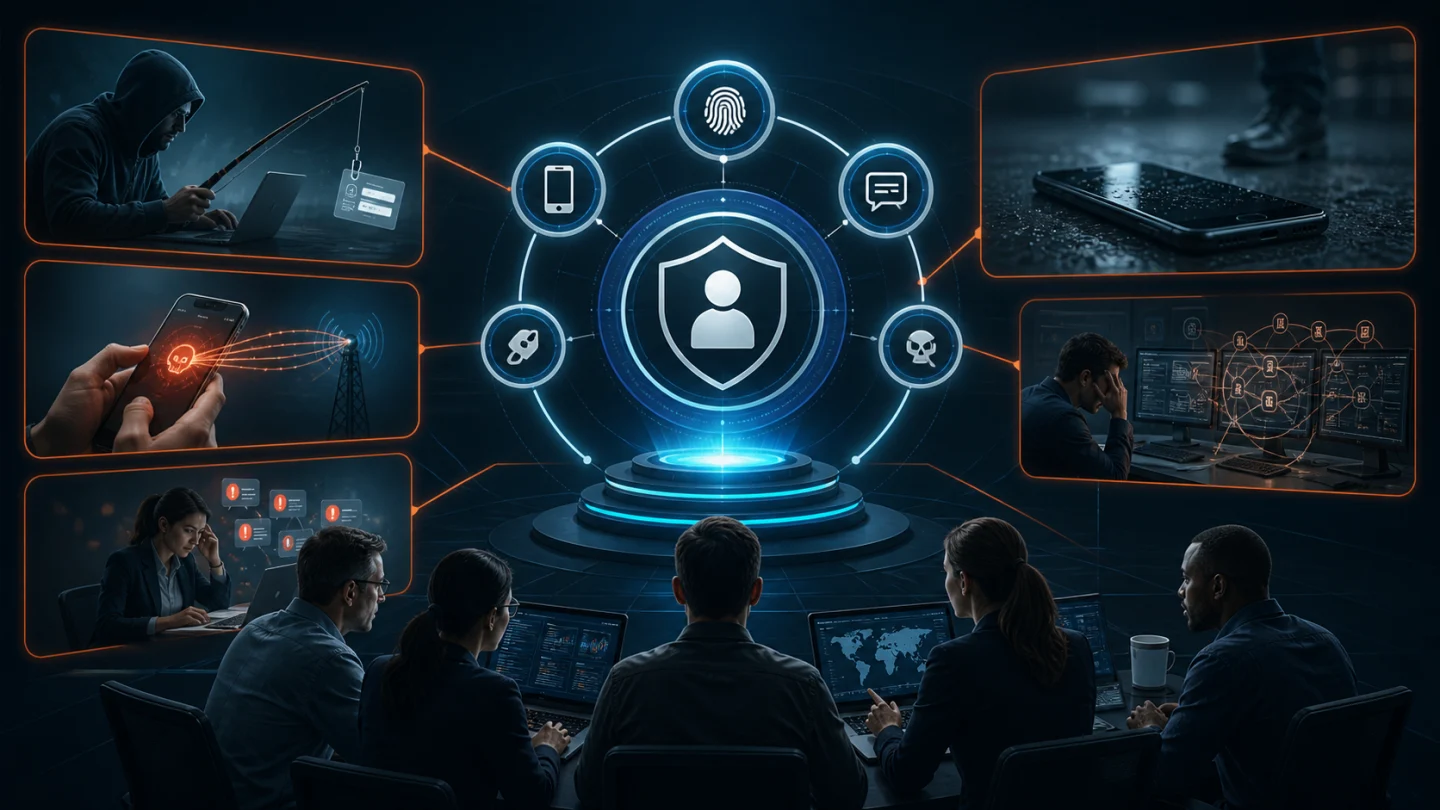
Muitas organizações usam aplicativos MFA baseados em push.
O processo é simples:
Login de tentativas de usuário.
O telefone recebe um pedido de aprovação.
O usuário aprova.
O problema?
Os atacantes aprenderam a explorar o comportamento humano.
Em um ataque de fadiga MFA, os atacantes enviam repetidamente solicitações de autenticação até que um usuário aprove acidentalmente apenas para interromper as notificações.
Isso demonstra uma lição importante:
A segurança não pode depender apenas dos usuários que tomam decisões perfeitas sob pressão.
Risco #4: Dispositivos de autenticação perdidos ou roubados
Um dos desafios operacionais mais comuns com o MFA é a perda de dispositivos.
Os funcionários perdem:
Smartphones
Chaves de hardware
laptops
Comprimidos
As soluções tradicionais MFA podem exigir:
Intervenção no Help Desk
Reinserção manual
Recuperação da conta
Configuração do dispositivo de substituição
Isso pode criar tempo de inatividade para os funcionários e carga de trabalho adicional para as equipes de TI.
Continuidade de Negócios Assuntos
A autenticação não deve se tornar um único ponto de falha.
A autenticação moderna deve considerar:
Dispositivos perdidos
Substituição do dispositivo
Viagem de funcionário
Falhas de hardware
Cenários de acesso de emergência
Autenticação alimentada por Full Duplex Authentication® aborda esses desafios através da resiliência interna.
Autenticação de PIN de emergência
Quando a política organizacional permite, os usuários autorizados podem autenticar com segurança usando um PIN de emergência quando seu dispositivo principal não está disponível.
Isso fornece uma opção de recuperação controlada sem exigir que os funcionários esperem por longos procedimentos de recuperação de conta.
Backup e restauração seguros
A substituição de um dispositivo não deve exigir a reconstrução da autenticação do zero.
Organizações que utilizam PasswordFree® e NoPass™ pode permitir Backup e restauração seguros, permitindo que os perfis de autenticação sejam protegidos com segurança até:
Armazenamento seguro na nuvem
infraestrutura de rede corporativa
Quando um dispositivo de substituição está disponível, os usuários podem restaurar seu perfil de autenticação.
Em muitos casos, os usuários podem estar operacionais novamente em menos de dois minutos.
Risco #5: MFA Pode Criar Fricção de Usuário
As soluções de segurança falham quando os usuários as evitam.
MFA mal implementado pode criar:
Login frustração
Aumento das chamadas de apoio
Resistência do empregado
Tentativas de contornar os controles de segurança
Exemplos incluem:
Dispositivos de autenticação de compartilhamento
Deixando contas logadas
Gravar credenciais
Pedir ajuda aos outros
Uma estratégia de autenticação bem-sucedida deve equilibrar segurança e usabilidade.
Risco #6: MFA cria complexidade administrativa
As implantações do Enterprise MFA podem introduzir desafios operacionais:
Inscrições de usuário
Gestão de dispositivos
Políticas de autenticação
Processos de recuperação
Requisitos de conformidade
Procedimentos de apoio
Para grandes organizações, esses desafios podem se tornar significativos.
É por isso que a flexibilidade de implantação é importante.
Escolhendo a Plataforma de Autenticação Certa
Organizações diferentes têm requisitos diferentes.
PasswordFree® ⁇ Autenticação SaaS sem complexidade
Organizações que buscam implantação rápida muitas vezes escolhem PasswordFree®, Identité's Software-as-a-Service autenticação plataforma.
PasswordFree® fornece:
Autenticação sem senha
Redução da dependência de senhas e códigos
Administração simplificada
Menor carga de trabalho de help desk
Autenticação de PIN de emergência
Backup e restauração seguros
Melhor produtividade do usuário
NoPass™ ⁇ Flexibilidade na Autenticação Empresarial
Organizações com ambientes de identidade complexos muitas vezes exigem uma integração mais profunda.
NoPass™, alimentado por Full Duplex Authentication®, suporta:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Implantação no local
Ambientes de nuvem controlados pelo cliente
Muitas instituições financeiras, organizações de saúde, agências governamentais e outras empresas regulamentadas preferem o NoPass™ porque fornece maior controle sobre a infraestrutura de autenticação, apoiando a segurança moderna sem senha.
Melhores práticas para reduzir riscos MFA
As organizações devem:
Escolha métodos de autenticação resistentes a phishing.
Evitando exclusivamente a autenticação SMS.
Reduza a dependência de senhas.
Forneça opções de recuperação antes que as emergências ocorram.
Treinar usuários em phishing e engenharia social.
Implementar autenticação de PIN de emergência.
Ativar Backup e restauração seguros.
Monitorar a atividade de autenticação.
Revise regularmente as políticas do MFA.
MFA é mais forte quando é projetado cuidadosamente.
A perspectiva Identité
A questão não é:
"O MFA tem riscos de segurança?"
Toda tecnologia de segurança tem riscos.
A melhor pergunta é:
"Estamos usando o tipo certo de MFA para o ambiente de ameaças de hoje?"
O tradicional MFA resolveu um problema importante ao mover as organizações para além das senhas.
Mas os atacantes evoluíram.
A segurança moderna requer autenticação que é:
sem senha
Phishing-resis
dispositivo-resiliente
amigável
Construído para a continuidade dos negócios
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
Combinando verificação de identidade sem senha com Autenticação de PIN de emergência, Backup e restauração segurose opções de implantação flexíveis, as organizações podem abordar as fraquezas do MFA tradicional, melhorando a segurança e a produtividade.
Porque o objetivo da autenticação não é simplesmente adicionar mais barreiras.
O objetivo é criar uma experiência de segurança mais inteligente – uma que proteja a organização enquanto mantém o negócio em movimento.