




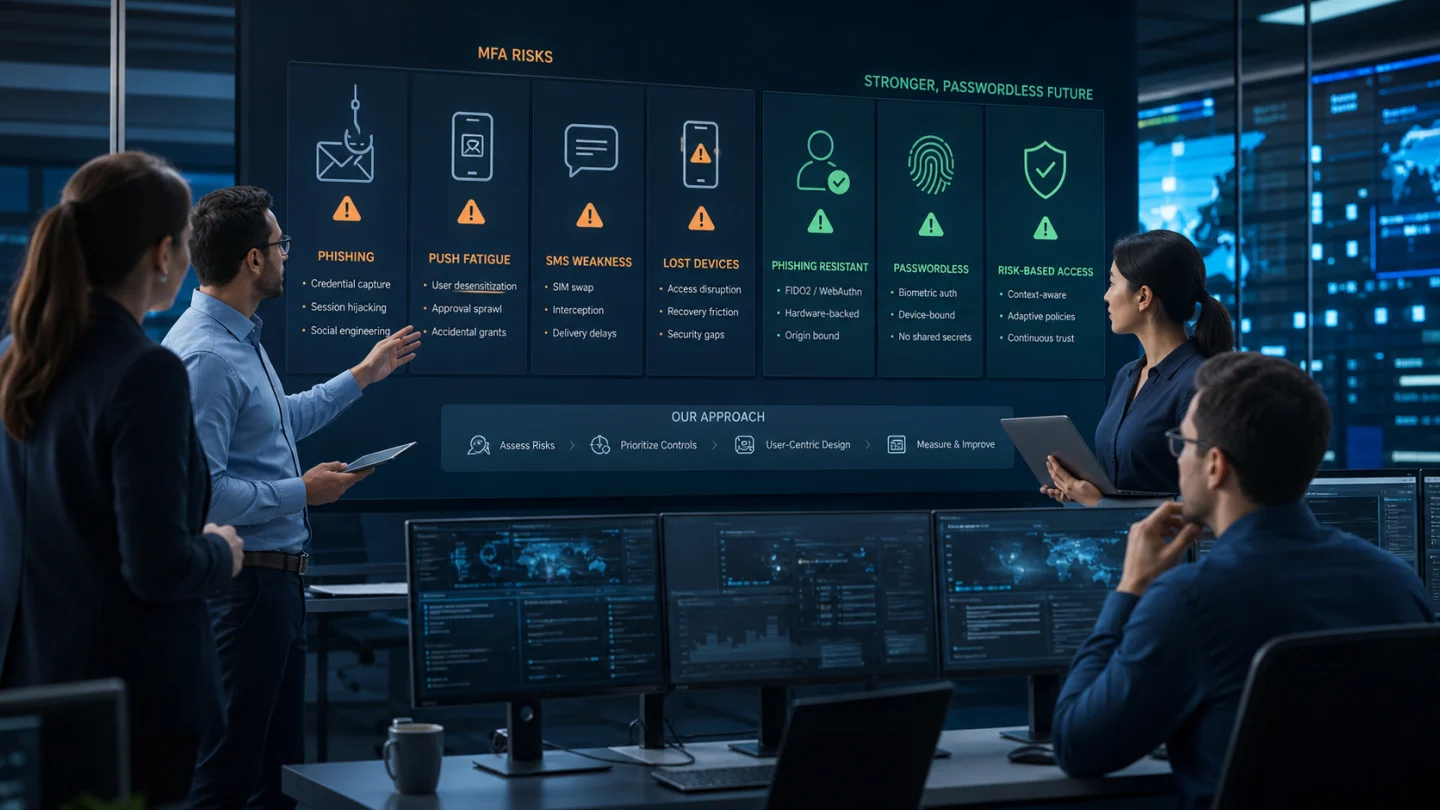
La autenticación multifactorial (MFA) se ha convertido en una de las prácticas de ciberseguridad más recomendadas para proteger las identidades digitales.
Y por una buena razón.
MFA reduce significativamente el riesgo de compromiso de la cuenta al exigir a los usuarios que proporcionen algo más que una contraseña antes de acceder a sistemas y aplicaciones sensibles.
Sin embargo, como cualquier tecnología de seguridad, MFA no es perfecto.
Un concepto erróneo común es:
"Si implementamos MFA, nuestro problema de seguridad está resuelto".
La realidad es más matizada.
MFA es una capa crítica de defensa, pero el tipo de MFA, cómo se implementa, y cómo los usuarios recuperan el acceso todos determinan su eficacia.
Algunos métodos MFA pueden ser vulnerables al phishing, la ingeniería social, la pérdida de dispositivos y la frustración del usuario. MFA mal diseñado puede incluso crear desafíos operativos que reducen la adopción y fomentan soluciones inseguras.
El futuro de la autenticación no es simplemente añadir más factores.
Se trata de crear autenticación que es:
Más seguro
Más resistente a los ataques modernos
Más fácil para los usuarios
Más resistente cuando las cosas salen mal
¿Qué es Full Duplex Authentication® (FDA)?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, plataforma de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución empresarial de Plataforma como Servicio (PaaS). En lugar de simplemente añadir otro paso de verificación a las contraseñas, FDA valida de forma segura tanto el usuario como el dispositivo de confianza a través de un proceso de autenticación unificado y sin contraseña.
Autenticación alimentada por FDA está diseñado para abordar muchas debilidades tradicionales de MFA a través de autenticación sin contraseña, verificación de identidad resistente al phishing, Autenticación de PIN de emergencia, y Respaldo seguro y restauración, permitiendo a las organizaciones mantener la seguridad y la continuidad de las operaciones.
MFA es efectivo, pero no todos los MFA son iguales
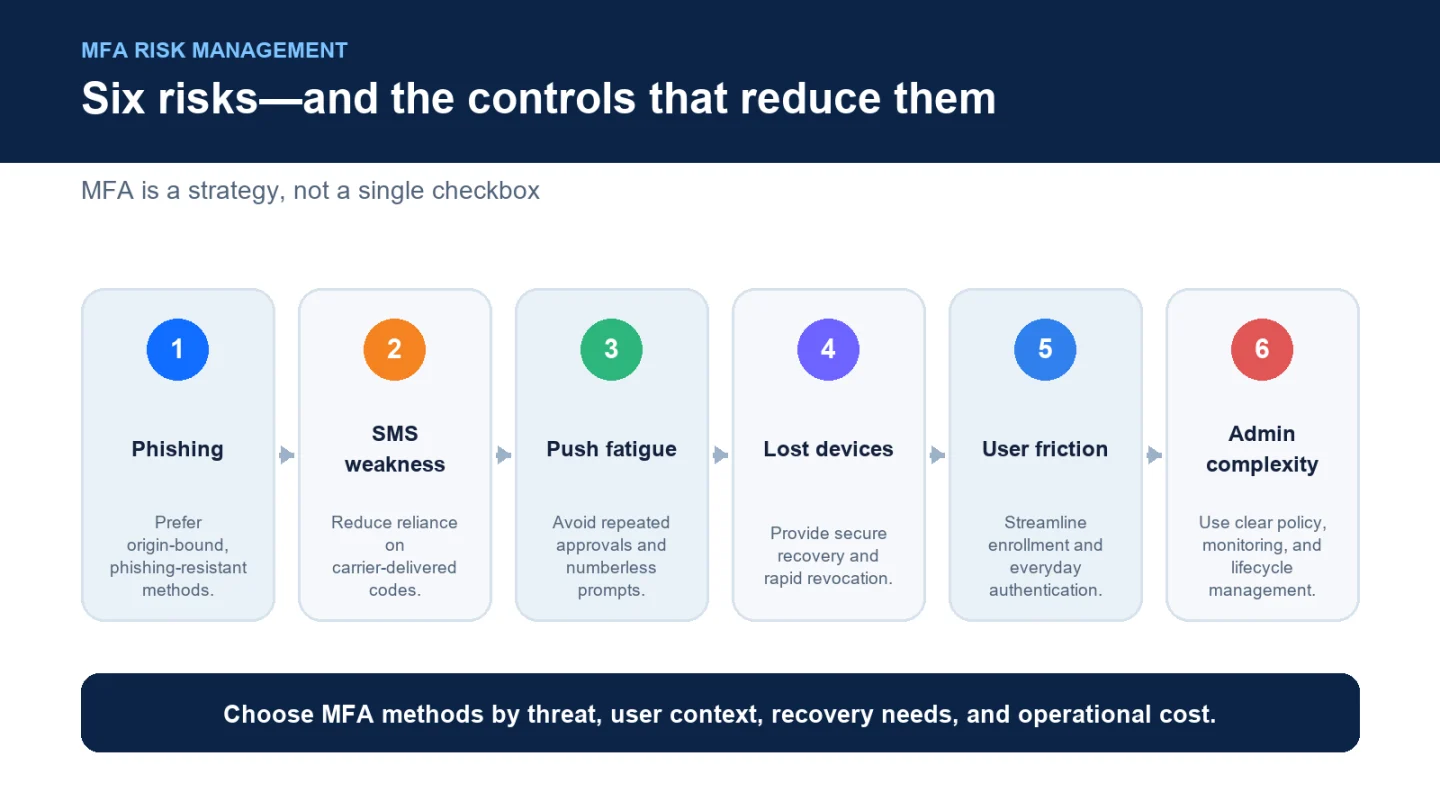
Antes de discutir los riesgos, es importante reconocer que MFA sigue siendo una de las organizaciones de mejora de la seguridad más eficaces que pueden hacer.
MFA ayuda a proteger contra:
Contraseñas robadas
Reutilización de credenciales
Ataques de acceso automatizados
Acceso a cuentas no autorizadas
Una contraseña comprometida por sí sola a menudo no es suficiente cuando MFA se implementa correctamente.
Sin embargo, la fuerza de seguridad de MFA depende en gran medida del método de autenticación utilizado.
Hay una diferencia significativa entre:
MFA basado en SMS
Aplicaciones de autenticación
Notificación push
Llaves de seguridad de hardware
autenticación sin contraseña
No todos los MFA proporcionan el mismo nivel de protección.
Riesgo #1: El phishing todavía puede derrotar algunos métodos MFA
Uno de los conceptos erróneos más grandes sobre MFA es que evita completamente el phishing.
No lo hace.
Los métodos tradicionales MFA pueden seguir siendo vulnerables cuando los atacantes convencen a los usuarios de proporcionar:
Contraseñas
Códigos únicos
Aprobaciones de empuje
Por ejemplo, un atacante puede crear una página de acceso falsa que captura:
Nombre de usuario
Contraseña
Código MFA
El atacante entonces inmediatamente utiliza esas credenciales en el sitio web legítimo.
Este tipo de ataque se conoce como:
phishing en tiempo real
Ataques contradictorios en el medio (AiTM)
Intercepción de la sesión
La solución: Autenticación resistente al phishing
La autenticación moderna se está moviendo hacia métodos que no se pueden interceptar o reproducir fácilmente.
Algunos ejemplos son:
Llaves de seguridad de hardware
Autenticación basada en FIDO
autenticación sin contraseña
Verificación de la identidad criptográfica
Autenticación alimentada por Full Duplex Authentication® está diseñado en torno a esta evolución reduciendo la dependencia de contraseñas y códigos de una sola vez vulnerables.
Riesgo #2: MFA basado en SMS ha conocido debilidades
SMS MFA a menudo es mejor que ningún MFA.
Sin embargo, no se considera el método de autenticación más fuerte.
Entre los problemas de seguridad figuran los siguientes:
Ataques de intercambio de SIM
Secuestro de número de teléfono
Intercepción de SMS
Vulnerabilidades de las telecomunicaciones
Los Instituto Nacional de Normas y Tecnología (NIST) ha aconsejado a las organizaciones que eviten recurrir a la autenticación basada en SMS para aplicaciones de mayor riesgo debido a estas preocupaciones de seguridad.
Para proteger los sistemas empresariales sensibles, las organizaciones prefieren cada vez más métodos de autenticación más sólidos.
Riesgo #3: Ataques de Fatiga y Notificación Push de MFA
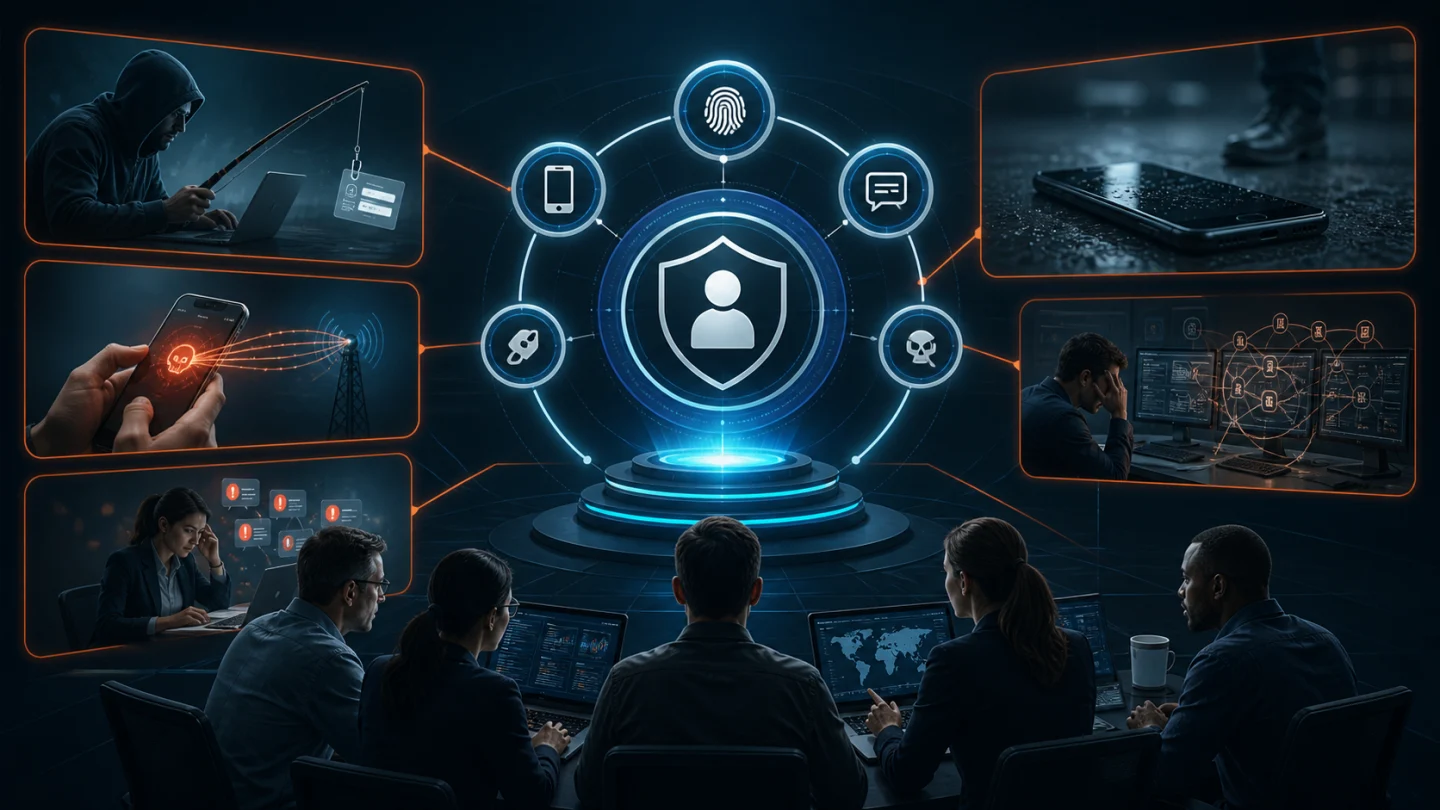
Muchas organizaciones utilizan aplicaciones MFA basadas en push.
El proceso es sencillo:
El usuario intenta iniciar sesión.
El teléfono recibe una solicitud de aprobación.
El usuario lo aprueba.
¿El problema?
Los atacantes han aprendido a explotar el comportamiento humano.
En un ataque de fatiga MFA, los atacantes envían repetidas solicitudes de autenticación hasta que un usuario aprueba accidentalmente una solo para detener las notificaciones.
Esto demuestra una lección importante:
La seguridad no puede depender únicamente de que los usuarios tomen decisiones perfectas bajo presión.
Riesgo #4: Dispositivos de autenticación perdidos o robados
Uno de los desafíos operativos más comunes con MFA es la pérdida de dispositivos.
Los empleados pierden:
Teléfonos inteligentes
Teclas de hardware
Laptops
Comprimidos
Las soluciones MFA tradicionales pueden requerir:
Intervención del servicio de asistencia a los usuarios
Reinscripción manual
Recuperación de cuentas
Configuración del dispositivo de reemplazo
Esto puede crear tiempo de inactividad para los empleados y una carga de trabajo adicional para los equipos de TI.
La continuidad de los negocios importa
La autenticación no debe convertirse en un solo punto de fracaso.
La autenticación moderna debe tener en cuenta:
Dispositivos perdidos
Reemplazo de dispositivo
Viajes de los empleados
Fallos en el hardware
Hipótesis de acceso de emergencia
Autenticación alimentada por Full Duplex Authentication® Abordar estos desafíos mediante la resiliencia integrada.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, los usuarios autorizados pueden autenticarse de forma segura utilizando un PIN de emergencia cuando su dispositivo primario no esté disponible.
Esto proporciona una opción de recuperación controlada sin exigir a los empleados que esperen por largos procedimientos de recuperación de cuentas.
Respaldo seguro y restauración
Reemplazar un dispositivo no debe requerir la reconstrucción de la autenticación desde cero.
Organizaciones que utilizan PasswordFree® y NoPass™ puede activar Respaldo seguro y restauración, permitiendo que los perfiles de autenticación se respalden de forma segura hasta:
Almacenamiento en la nube seguro
Infraestructura de redes corporativas
Cuando un dispositivo de reemplazo está disponible, los usuarios pueden restaurar su perfil de autenticación.
En muchos casos, los usuarios pueden volver a estar operativos en menos de dos minutos.
Riesgo #5: MFA puede crear fricción de usuario
Las soluciones de seguridad fallan cuando los usuarios las evitan.
MFA mal implementado puede crear:
Iniciar sesión frustración
Aumento de las llamadas de apoyo
Resistencia de los empleados
Intentos de eludir los controles de seguridad
Algunos ejemplos son:
Compartir dispositivos de autenticación
Dejando cuentas registradas
Anotar credenciales
Pedir ayuda a otros
Una estrategia de autenticación exitosa debe equilibrar la seguridad y la usabilidad.
Riesgo #6: MFA crea complejidad administrativa
Los despliegues empresariales MFA pueden introducir desafíos operativos:
Inscripción de usuarios
Gestión de dispositivos
Políticas de autenticación
Procesos de recuperación
Requisitos de cumplimiento
Procedimientos de apoyo
Para las grandes organizaciones, estos desafíos pueden llegar a ser importantes.
Por ello, la flexibilidad de despliegue es importante.
Elegir la plataforma de autenticación correcta
Diferentes organizaciones tienen diferentes requisitos.
PasswordFree® — Autenticación SaaS sin complejidad
Organizaciones que buscan un despliegue rápido a menudo escogen PasswordFree®, la plataforma de autenticación de Software como Servicio de Identité.
PasswordFree® proporciona:
autenticación sin contraseña
Reducción de la confianza en contraseñas y códigos
Administración simplificada
Reducción del volumen de trabajo del servicio de asistencia a los usuarios
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Mejora de la productividad de los usuarios
NoPass™ — Flexibilidad de autenticación empresarial
Las organizaciones con entornos de identidad complejos a menudo requieren una integración más profunda.
NoPass™, impulsado por Full Duplex Authentication®, apoya:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Despliegue local
Entornos en la nube controlados por el cliente
Muchas instituciones financieras, organizaciones de salud, agencias gubernamentales y otras empresas reguladas prefieren NoPass™ porque proporciona un mayor control sobre la infraestructura de autenticación mientras apoya la seguridad moderna sin contraseña.
Mejores prácticas para reducir los riesgos MFA
Las organizaciones deberían:
Elija métodos de autenticación resistentes al phishing.
Evite confiar exclusivamente en la autenticación SMS.
Reducir la dependencia de contraseña.
Proporcionar opciones de recuperación antes de que ocurran emergencias.
Capacitar a los usuarios en phishing e ingeniería social.
Implementar autenticación de emergencia PIN.
Habilitar copia de seguridad segura y restauración.
Monitoree la actividad de autenticación.
Revisar periódicamente las políticas de MFA.
MFA es más fuerte cuando se diseña cuidadosamente.
La perspectiva Identité
La pregunta no es:
"¿Tiene MFA riesgos de seguridad?"
Toda tecnología de seguridad tiene riesgos.
La mejor pregunta es:
"¿Estamos usando el tipo correcto de MFA para el entorno de amenaza de hoy?"
El MFA tradicional resolvió un problema importante moviendo a las organizaciones más allá de las contraseñas.
Pero los atacantes han evolucionado.
La seguridad moderna requiere autenticación que es:
Sin contraseña
Resistente al phishing
Resiliente al dispositivo
Fácil de usar
Construido para la continuidad de las operaciones
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
Combinando la verificación de identidad sin contraseña con Autenticación de PIN de emergencia, Respaldo seguro y restauración, y las opciones de despliegue flexible, las organizaciones pueden abordar las debilidades de MFA tradicional al tiempo que mejoran la seguridad y la productividad.
Porque el objetivo de la autenticación no es simplemente añadir más barreras.
El objetivo es crear una experiencia de seguridad más inteligente, una experiencia que proteja a la organización mientras mantiene el negocio en movimiento.