




Por vários anos, o passkeys tem sido apresentado como uma resposta importante para um dos problemas mais persistentes da segurança cibernética: senhas.
E por uma boa razão.
Passkeys substituem segredos compartilhados por criptografia de chave pública. Eles podem fornecer forte resistência de phishing, eliminar a reutilização de senha e tornar muitos ataques familiares de roubo de credenciais consideravelmente mais difíceis.
Mas a história da segurança nos ensina algo importante.
Sempre que fazemos uma parte do sistema mais difícil de atacar, adversários sofisticados começam a olhar para tudo o que o rodeia.
Isso é exatamente o que os pesquisadores parecem estar fazendo com o passkeys.
Um artigo recente do Security Boulevard examina várias pesquisas divulgadas em torno do Black Hat e DEF CON em agosto 2026. Coletivamente, as descobertas exploraram fraquezas não necessariamente na própria criptografia passkey, mas na infraestrutura, sessões, mecanismos de armazenamento e implementações em torno do passkeys.
Essa distinção importa.
Os pesquisadores não demonstraram que a criptografia de chave pública de repente parou de funcionar.
Eles demonstraram algo potencialmente mais importante:
Uma forte credencial ainda pode participar de uma arquitetura de confiança fraca.
E eu acredito que essa é a lição maior que os líderes de segurança devem tirar desta pesquisa.
Vamos ser claros: Esta não é a morte de Passkeys
Sempre que uma pesquisa como esta aparece, há uma tentação de saltar para a conclusão dramática:
"O Passkeys foi hackeado."
Não é o que diz o artigo de origem.
Na verdade, sua conclusão é bastante explícita: a criptografia de chave pública subjacente se manteve. Os ataques visaram a infraestrutura em torno do passkeys, incluindo registro de eventos, armazenamento de chaves sincronizadas e sessões já autenticadas.
Isso é o que torna a pesquisa tão interessante.
A credencial não falhou necessariamente. A confiança em torno da credencial fez.
Esta é uma distinção importante porque o passkeys continua a ser um avanço importante sobre senhas e formas mais fracas de MFA.
As organizações não devem ler esta pesquisa e recuar para senhas.
Eles deveriam lê-lo e reconhecer que Nocredencial, independentemente de quão forte, deve ser esperado para resolver todos os problemas de identidade em torno dele.
Pass-the-Passkey: Não roube a chave. Roubar o que acontece ao seu redor.
Segurança Boulevard discute pesquisa apresentada por SpecterOps no Black Hat EUA 2026 chamado "Pass-the-Passkey."
De acordo com o artigo, a pesquisa abrangeu três vulnerabilidades principais e mais do que técnicas 20 envolvendo Windows 11, Microsoft Entra ID, navegadores e gerenciadores de senhas.
A visão subjacente é fascinante:
Um atacante não precisa necessariamente roubar ou quebrar a chave privada se puder manipular os sistemas responsáveis pelo registro, validação ou retransmissão de seu uso.
Uma cadeia de exploração envolveu Windows 11 registrando afirmações completas WebAuthn, incluindo assinaturas criptográficas e dados de autenticadores, em registros de eventos Windows.
Alguém com acesso suficiente a um ponto final comprometido poderia obter essa informação.
Por si só, isso é preocupante.
Mas, de acordo com o artigo, os pesquisadores descobriram que, quando combinados com lacunas na validação do servidor do Microsoft Entra ID, incluindo singularidade de desafio, vinculação de sessão e rastreamento de contador de assinatura, uma afirmação capturada anteriormente poderia potencialmente ser repetida.
O resultado foi impressionante:
Um atacante poderia se passar por um administrador de nuvem privilegiado enquanto a autenticação ainda tecnicamente satisfeita política MFA resistente a phishing.
O Microsoft corrigiu a vulnerabilidade de registro do Windows, CVE-2026-34348, em julho. O artigo informou que algumas das questões de validação de ID do Entra permaneceram abertas a partir de sua publicação em agosto no 24.
Mais uma vez, observe o que aconteceu.
O atacante não derrotou a criptografia.
O atacante encontrou outro lugar onde a confiança poderia ser emprestado.
Então veio Pass-ta-key
O mesmo período produziu uma pesquisa separada da Unidade 42 da Palo Alto Networks examinando o passkeys sincronizado no Gerenciador de Senhas do Google.
A família de ataque foi chamada Pass-ta-key.
Sua variação mais séria, Golden Pass-ta-key, teve como alvo o segredo de domínio de segurança que protege o passkeys sincronizado associado a uma conta do Chrome. De acordo com o artigo do Security Boulevard, os pesquisadores demonstraram a recuperação desse segredo mestre de 32-byte da memória do processo Chrome.
Agora considere a questão arquitetônica que isso levanta.
Uma das grandes vantagens de ir além das senhas é eliminar segredos centralizados reutilizáveis.
Mas se várias credenciais dependem de outro segredo altamente valioso, os atacantes simplesmente têm um novo alvo.
Melhorámos a credencial.
Mas nós eliminamos a concentração de confiança, ou apenas a transferimos para outro lugar?
Essa é uma pergunta que vale a pena fazer sempre que avaliamos a arquitetura de autenticação.
E a pessoa por trás do teclado?
Outra pesquisa destacada no artigo pode ser ainda mais interessante conceitualmente.
O pesquisador independente Dirk-jan Mollema demonstrou que o malware que opera dentro de uma sessão Windows já autenticada poderia usar uma chave Windows Hello for Business ligada ao hardware sem exigir um PIN fresco ou interação biométrica.
Pense cuidadosamente sobre o que isso significa.
O sistema conhece o dispositivo.
A sessão já foi autenticada.
A chave criptográfica é legítima.
Mas há outra pergunta:
A pessoa que está atualmente causando a ação ainda é a pessoa em quem pretendemos confiar?
Isso não é fundamentalmente uma questão de criptografia.
É um questão de identidade, sessão e autorização.
E é aqui que eu acho que a conversa de autenticação da indústria precisa se tornar consideravelmente mais ampla.
A frase perigosa: "já autenticado"
Existem poucas frases em segurança cibernética que merecem mais escrutínio do que:
"O usuário já se autenticou."
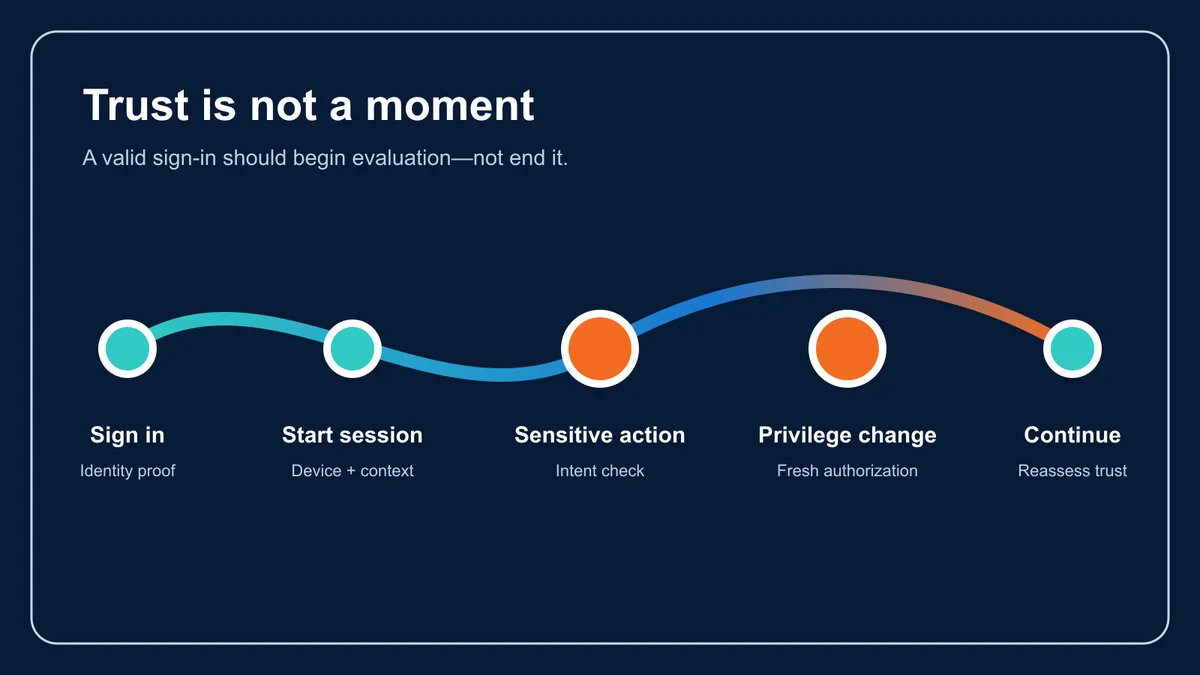
Muitas vezes tratamos a autenticação como um momento.
A pessoa prova identidade.
O sistema estabelece uma sessão.
A sessão permanece válida.
Tudo o que acontece depois herda a confiança estabelecida no início.
Esse modelo fazia sentido quando as interações digitais eram mais simples.
Torna-se cada vez mais perigoso quando malware, seq ⁇ estro de sessão, acesso remoto, roubo de token, agentes de IA e automação sofisticada podem agir dentro de um ambiente já confiável.
O Security Boulevard resume a suposição comum por trás das três áreas de pesquisa desta maneira: uma sessão confiável, dispositivo ou mecanismo de sincronização pode se tornar um substituto para a verificação de identidade.
Esse é o problema maior.
A autenticação deve estabelecer confiança. Não deve criar confiança ilimitada.
Resistência a Phishing resolve um problema importante, não todos
Passkeys são particularmente valiosos porque a autenticação WebAuthn implementada corretamente pode ser resistente a phishing.
Isso é importante.
Mas a resistência ao phishing não deve se tornar sinônimo de completa segurança de identidade.
Imagine uma casa com uma fechadura de porta frontal extraordinariamente sofisticada.
Um atacante não pode mais copiar a chave.
Excelente.
Mas o que acontece se o atacante entrar de outra maneira?
O que acontece se alguém deixar uma sessão de confiança aberta?
O que acontece se o mecanismo de armazenamento das chaves ficar comprometido?
O que acontece se a recuperação de contas for socialmente projetada?
O que acontece se um malware pode fazer com que um dispositivo autenticado execute uma ação?
O que acontece se a pessoa legitimamente autenticar, mas a ação autorizada não é realmente o que eles pretendiam?
A fechadura pode funcionar perfeitamente enquanto a casa ainda está comprometida.
A arquitetura de segurança tem que proteger o relacionamento, não apenas a credencial.
É aqui que a intenção se torna importante
Uma das técnicas SpecterOps descritas pelo Security Boulevard envolvia malware gerando repetidos prompts de credenciais até que um usuário finalmente aprovasse um.
Isso soa familiar?
Deveria.
Já vimos a mesma vulnerabilidade humana explorada através da fadiga MFA e do bombardeio.
A tecnologia de autenticação muda.
O atacante continua a atacar a pessoa.
Isso revela uma distinção importante entre a interação de autenticação e a intenção de autenticação.
Uma pessoa pode deliberadamente pressionar um botão, inserir um PIN ou fornecer um biométrico.
Mas essa pessoa realmente solicitou a sessão de autenticação subjacente?
Não é necessariamente a mesma pergunta.
Imagine que você está sentado em sua mesa e de repente recebe um pedido de autenticação.
Você aprova isso.
Tecnicamente, você interagiu com o autenticador.
Talvez você nunca tenha iniciado a sessão.
A questão de segurança importante não é apenas:
“Você aprovou isso?”
É:
"Você pediu isso?"
Essa é uma expressão de intenção muito mais rica.
NIST já está se movendo nessa direção
Esta interpretação mais ampla da autenticação não está acontecendo isoladamente.
As últimas Diretrizes de Identidade Digital do NIST, SP 800-63B-4, colocam ênfase significativa na resistência de phishing, resistência de repetição, intenção de autenticação, autenticação de verificador e chaves criptográficas protegidas.
No AAL2, o NIST exige que os verificadores ofereçam pelo menos uma opção de autenticação resistente a phishing. No AAL3, a resistência de phishing e a intenção de autenticação são necessárias.
Essa direção é significativa.
A indústria está indo além:
Quantos fatores o usuário forneceu?
Rumo:
Que provas temos de que esta relação de autenticação deve ser confiável?
Isso é progresso.
Mas a nova pesquisa do passkey sugere que precisamos continuar empurrando essa conversa ainda mais.
Perspectiva Identité®: Autenticação é um relacionamento
É aqui que a filosofia por trás do nosso trabalho na Identité® torna-se relevante, mas eu não acredito que isso deve ser enquadrado como "passkeys versus Identité."
Isso seria perder o ponto.
Passkeys resolvem problemas importantes.
FIDO/WebAuthn fornece proteções fortes, incluindo a autenticação phishing-resistente e a ligação do verificador.
A pergunta mais interessante é:
Que outras relações de confiança precisam ser estabelecidas em torno de autenticação forte?
É aí que pensamos em autenticação de forma diferente.
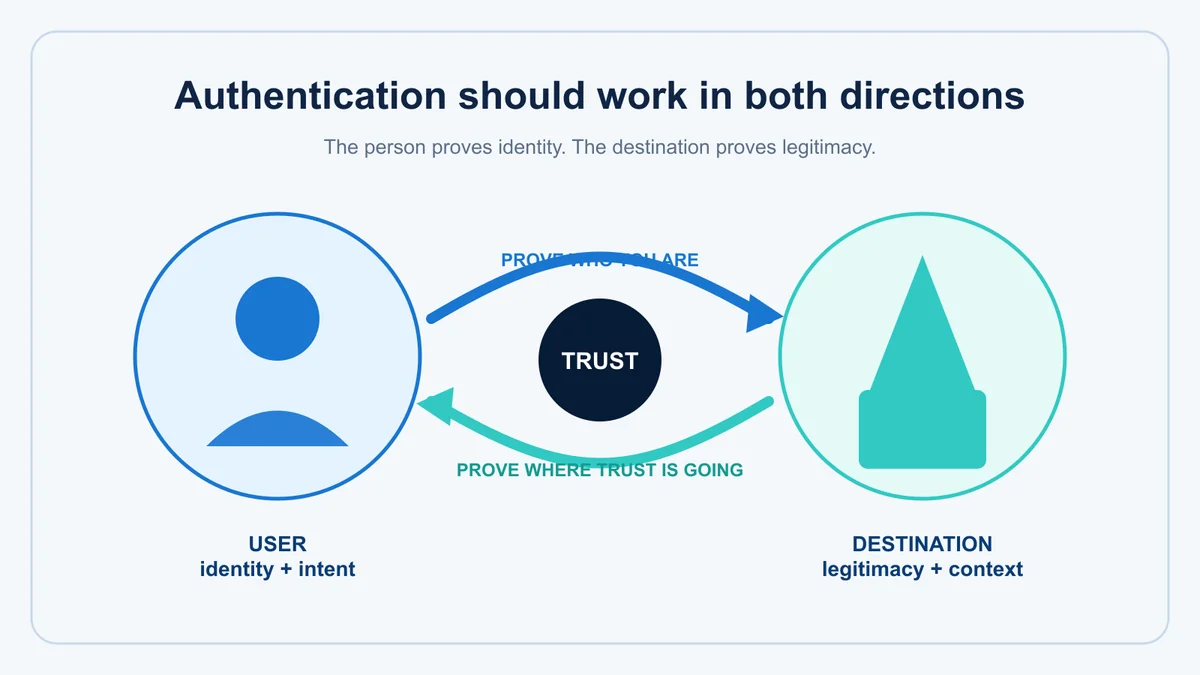
Nossa arquitetura Full Duplex Authentication® patenteada é construída em torno da confiança bidirecional:
Usuário ⁇ Destino legítimo
Mas a legitimidade do destino é apenas parte do modelo maior.
Também acreditamos que a autenticação moderna precisa considerar:
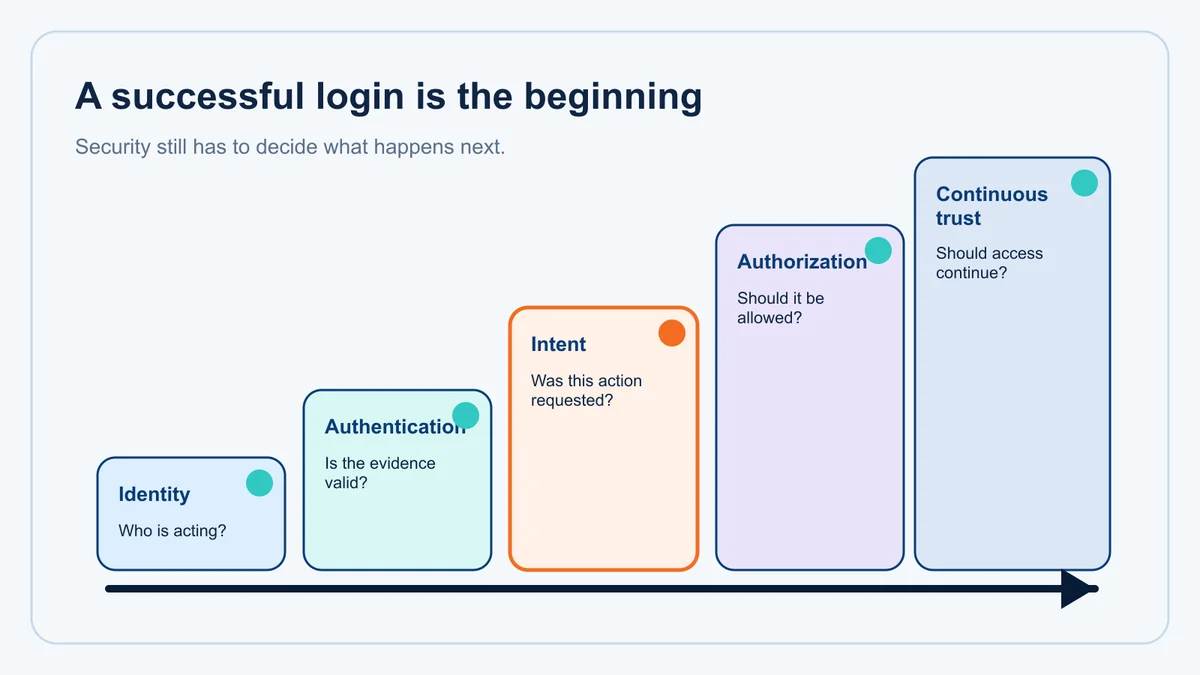
Identidade + Autenticação + Destino + Intenção + Contexto + Autorização
Por que?
Porque a credencial pode ser legítima enquanto a sessão estiver comprometida.
O usuário pode ser legítimo enquanto a ação solicitada é fraudulenta.
O dispositivo pode ser confiável enquanto o malware está operando dentro dele.
A autenticação pode ter sucesso enquanto o usuário nunca pretendeu a interação subjacente.
E uma identidade autenticada ainda pode possuir mais autoridade do que a situação garante.
Autenticação bem-sucedida é evidência de confiança. Não deve ser o fim da decisão de confiança.
A descentralização também
A pesquisa envolvendo o passkeys sincronizado levanta outra questão arquitetônica que merece atenção:
Onde mora o valioso segredo?
Qualquer repositório centralizado ou altamente concentrado de material sensível pode se tornar um alvo atraente.
Esta é uma razão pela qual acreditamos há muito tempo na verificação biométrica descentralizada e em manter o material de autenticação privada em ambientes de usuários confiáveis, em vez de criar repositórios centralizados sempre que possível.
O princípio vai além da biometria.
Se comprometer um segredo, serviço ou mecanismo de sincronização pode expor muitas identidades ou credenciais, os atacantes ganham alavancagem.
A arquitetura de segurança deve se esforçar para reduzir essa alavancagem.
O objetivo não é simplesmente tornar os segredos difíceis de roubar. É reduzir o que um atacante ganha quando algo inevitavelmente dá errado.
Autorização é a próxima conversa
Suponha que um atacante consiga operar dentro de uma sessão autenticada.
O que acontece a seguir?
A sessão pode ver e-mail?
Repor credenciais?
Alterar as instruções de pagamento?
Criar um administrador?
Transferência de dinheiro?
Exportar informações do cliente?
Registrar outro dispositivo de autenticação?
A resposta depende da autorização.
E é aí que o risco deve começar a conduzir a fricção.
Ler um documento pode exigir pouca garantia adicional.
A mudança de acesso privilegiado deve exigir mais.
A aprovação de uma transação multimilionária deve exigir consideravelmente mais.
Substituir um dispositivo de autenticação pode merecer verificação e intenção explícitas de identidade.
A autenticação abre a porta. A autorização determina quais salas você pode entrar e o que você pode fazer quando estiver lá.
Quanto mais consequente a ação, menos confortável devemos confiar apenas na confiança herdada de um evento de autenticação anterior.
Não jogue fora o Passkeys. Jogue fora a mentalidade da linha de chegada.
O artigo do Security Boulevard faz uma recomendação com a qual concordo fortemente:
Organizações não devem tratar "nós implantamos o passkeys" como linha de chegada.
Exacto.
Também não devemos tratar sem senha como a linha de chegada.
Ou MFA.
Ou biometria.
Ou confiança zero.
A segurança cibernética entra em problemas sempre que transformamos um controle importante em uma declaração de vitória.
Passkeys melhoram substancialmente a autenticação.
Isso deve ser comemorado.
Agora os pesquisadores estão nos mostrando onde a arquitetura circundante ainda pode falhar.
Isso também deve ser bem-vindo.
Porque é assim que a segurança evolui.
O atacante sempre procurará a confiança que esquecemos de questionar
A lição mais importante desta pesquisa não é que o passkeys falhou.
É quase o oposto.
A criptografia realizada, então os pesquisadores atacaram as suposições em torno dela.
Isso é exatamente o que os atacantes sofisticados fazem.
Se eles não puderem roubar a senha, eles roubarão o token.
Se eles não puderem roubar o token, eles sequestrarão a sessão.
Se eles não podem derrotar o autenticador, eles vão manipular o usuário.
Se eles não puderem copiar a chave privada, eles atacarão seu armazenamento ou invocação.
Se eles não podem se passar pelo usuário, eles se passarão pelo destino.
E se tudo isso falhar, eles procurarão alguém ou algo já confiável e tentarão operar através dele.
O que nos traz de volta à pergunta maior que tenho feito ao longo de grande parte da minha escrita:
O que acontece quando nossos controles de segurança confiam na identidade, destino, sessão ou ação errada?
Passkeys são uma parte importante do futuro da autenticação.
Mas o futuro não pode ser simplesmente sobre a criação de uma credencial cada vez mais difícil de roubar.
Tem que ser sobre o estabelecimento de uma relação que é cada vez mais difícil de falsificar.
Porque os atacantes não têm que derrotar todos os controles de segurança.
Eles só têm que se tornar alguém, ou algo assim, esses controles foram ensinados a confiar.
E a próxima evolução da autenticação será determinada pela dificuldade com que fazemos essa confiança tomar emprestado.
Leia o artigo original do Security Boulevard