




Desde hace varios años, passkeys se presenta como una importante respuesta a uno de los problemas más persistentes de la ciberseguridad: las contraseñas.
Y por una buena razón.
Passkeys reemplaza los secretos compartidos con criptografía de clave pública. Pueden proporcionar una fuerte resistencia al phishing, eliminar la reutilización de contraseña y hacer que muchos ataques de robo de credenciales familiares sean considerablemente más difíciles.
Pero la historia de la seguridad nos enseña algo importante.
Cada vez que hacemos una parte del sistema más difícil de atacar, adversarios sofisticados comienzan a mirar todo lo que lo rodea.
Eso es exactamente lo que los investigadores parecen estar haciendo con passkeys.
Un artículo reciente de Security Boulevard examina varias investigaciones reveladas alrededor de Black Hat y DEF CON en agosto 2026. Colectivamente, los hallazgos exploraron debilidades no necesariamente en la criptografía passkey en sí misma, sino en la infraestructura, sesiones, mecanismos de almacenamiento e implementaciones alrededor de passkeys.
Esa distinción importa.
Los investigadores no demostraron que la criptografía de clave pública dejara de funcionar de repente.
Demostraron algo potencialmente más importante:
Una credencial fuerte puede participar en una arquitectura de confianza débil.
Y creo que esa es la lección más grande que los líderes de seguridad deben tomar de esta investigación.
Primero, seamos claros: esta no es la muerte de Passkeys
Cada vez que aparece una investigación como esta, hay una tentación de saltar a la conclusión dramática:
"Passkeys ha sido hackeado."
Eso no es lo que dice el artículo de origen.
De hecho, su conclusión es bastante explícita: la criptografía de clave pública subyacente se mantuvo. Los ataques apuntaron a la infraestructura alrededor de passkeys, incluyendo registro de eventos, almacenamiento de claves sincronizadas y sesiones ya autenticadas.
Eso es lo que hace que la investigación sea tan interesante.
La credencial no necesariamente falló. La confianza que rodeaba la credencial lo hizo.
Esta es una distinción importante porque passkeys sigue siendo un avance importante sobre contraseñas y formas más débiles de MFA.
Las organizaciones no deben leer esta investigación y retirarse a las contraseñas.
Deberían leerla y reconocer que No hay credencial, sin importar lo fuerte que sea, se debe esperar que resuelva cada problema de identidad que lo rodea.
Pase el Passkey: No robe la llave. Robe lo que sucede alrededor de ella.
Security Boulevard discute la investigación presentada por SpecterOps en Black Hat USA 2026 llamada "Pass-the-Passkey".
Según el artículo, la investigación abarcó tres vulnerabilidades principales y más que 20 técnicas que implican Windows 11, Microsoft Entra ID, navegadores y gestores de contraseñas.
La visión subyacente es fascinante:
Un atacante no necesariamente tiene que robar o romper la clave privada si puede manipular los sistemas responsables de registrar, validar o retransmitir su uso.
Una cadena de exploit involucró Windows 11 registrando afirmaciones completas de WebAuthn, incluyendo firmas criptográficas y datos autenticadores, en los registros de eventos de Windows.
Alguien con suficiente acceso a un punto final comprometido podría potencialmente obtener esa información.
Por sí solo, eso es preocupante.
Pero de acuerdo con el artículo, los investigadores encontraron que cuando se combina con lagunas en la validación del lado servidor de Microsoft Entra ID, incluyendo unicidad de desafío, unión de sesiones y seguimiento de contadores de firmas, una afirmación previamente capturada podría ser potencialmente rejugada.
El resultado fue sorprendente:
Un atacante podría hacerse pasar por un administrador privilegiado de la nube mientras que la autenticación técnicamente satisfecho MFA resistente al phishing.
Microsoft parcheó la vulnerabilidad de registro Windows, CVE-2026-34348, en julio. El artículo informó que algunos de los temas de validación de Entra ID seguían abiertos a partir de su publicación en agosto de 24.
Otra vez, note lo que pasó.
El atacante no derrotó a la criptografía.
El atacante encontró otro lugar donde la confianza podría ser prestada.
Luego vino la clave de paso.
El mismo período produjo investigaciones separadas de la unidad de Palo Alto Networks 42 examinando sincronizado passkeys en Google Password Manager.
La familia de los ataques fue llamada Tecla de paso.
Su variación más seria, Golden Pass-ta-key, apuntaba al secreto de dominio de seguridad que protege sincronizado passkeys asociado con una cuenta de Chrome . De acuerdo con el artículo de Seguridad Boulevard , los investigadores demostraron la recuperación de que 32-byte maestro secreto de Chrome proceso de memoria.
Ahora considere la cuestión arquitectónica que esto plantea.
Una de las grandes ventajas de ir más allá de las contraseñas es eliminar secretos centralizados reutilizables.
Pero si múltiples credenciales dependen en última instancia de otro secreto altamente valioso, los atacantes simplemente tienen un nuevo objetivo.
Hemos mejorado la acreditación.
Pero, ¿hemos eliminado la concentración de confianza, o simplemente la hemos movido a otro lugar?
Esa es una pregunta que vale la pena hacer cuando evaluamos la arquitectura de autenticación.
¿Y qué hay de la persona detrás del teclado?
Otra investigación destacada en el artículo puede ser aún más interesante conceptualmente.
El investigador independiente Dirk-jan Mollema demostró que el malware que opera dentro de una sesión Windows ya autenticada podría usar una clave Windows Hello for Business con hardware sin requerir una nueva PIN o interacción biométrica.
Piensa cuidadosamente en lo que eso significa.
El sistema conoce el dispositivo.
El período de sesiones ya ha sido autenticado.
La clave criptográfica es legítima.
Pero hay otra pregunta:
¿La persona que está causando la acción sigue siendo la persona en la que queríamos confiar?
Eso no es fundamentalmente una pregunta de criptografía.
Es un identidad, sesión y cuestión de autorización.
Y aquí es donde creo que la conversación de autenticación de la industria tiene que ser considerablemente más amplia.
La frase peligrosa: "Ya autenticado"
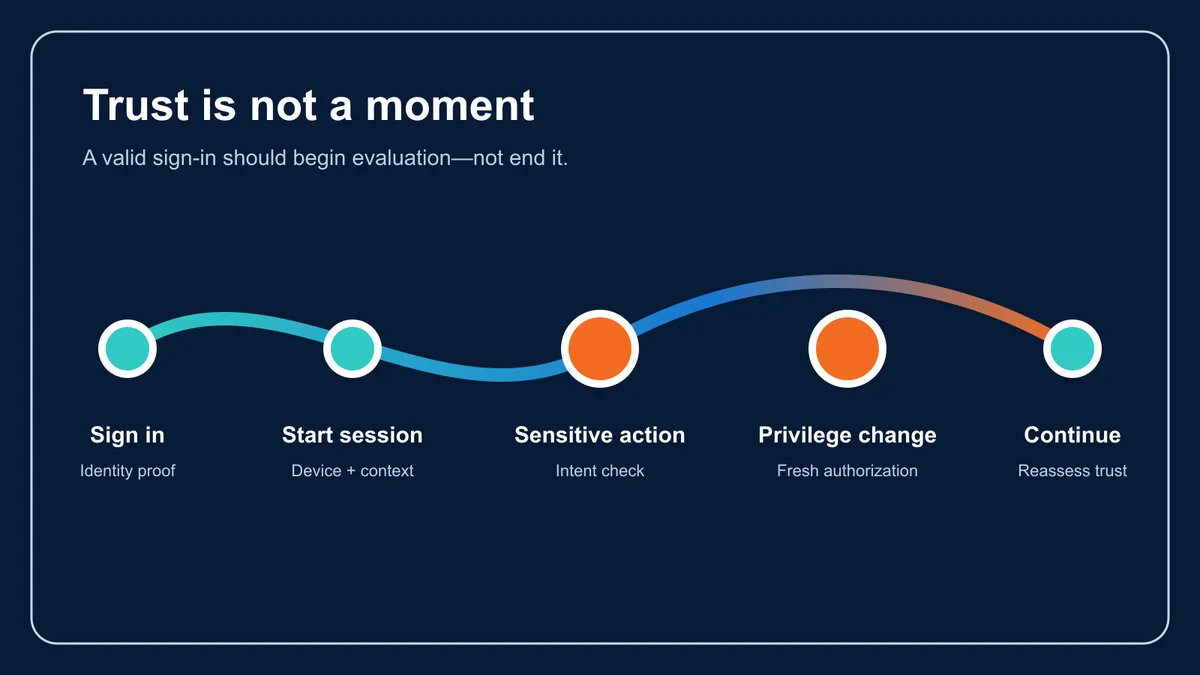
Hay pocas frases en ciberseguridad que merecen más escrutinio que:
"El usuario ya ha autenticado."
A menudo tratamos la autenticación como un momento.
La persona demuestra su identidad.
El sistema establece una sesión.
El período de sesiones sigue siendo válido.
Todo lo que sucede después hereda la confianza establecida al principio.
Ese modelo tenía sentido cuando las interacciones digitales eran más simples.
Se vuelve cada vez más peligroso cuando el malware, el secuestro de sesiones, el acceso remoto, el robo de fichas, los agentes de IA y la automatización sofisticada pueden actuar dentro de un entorno de confianza.
Security Boulevard resume el supuesto común detrás de las tres áreas de investigación de esta manera: una sesión de confianza, dispositivo o mecanismo de sincronización puede convertirse en un sustituto para verificar la identidad.
Ese es el problema más grande.
La autenticación debe establecer la confianza. No debe crear una confianza ilimitada.
La resistencia al phishing resuelve un problema importante, no todos los problemas
Passkeys son particularmente valiosos porque la autenticación WebAuthn correctamente implementada puede ser resistente al phishing.
Eso es importante.
Pero la resistencia al phishing no debería convertirse en sinónimo de total seguridad de identidad.
Imagina una casa con una extraordinariamente sofisticada cerradura de puerta delantera.
Un atacante ya no puede copiar la llave.
Excelente.
Pero, ¿qué pasa si el atacante entra de otra manera?
¿Qué pasa si alguien deja abierta una sesión de confianza?
¿Qué sucede si el mecanismo de almacenamiento de las llaves se compromete?
¿Qué sucede si la recuperación de cuentas se diseña socialmente?
¿Qué sucede si el malware puede causar que un dispositivo autenticado realice una acción?
¿Qué sucede si la persona legítimamente autentica pero la acción autorizada no es realmente lo que pretendía?
La cerradura puede funcionar perfectamente mientras la casa sigue comprometida.
La arquitectura de seguridad tiene que proteger la relación, no sólo la credencial.
Aquí es donde la intención se vuelve importante
Una de las técnicas de SpecterOps descritas por Security Boulevard implicaba la generación de repetidos avisos de credencial hasta que un usuario finalmente aprobó uno.
¿Te suena familiar?
Debería.
Ya hemos visto la misma vulnerabilidad humana explotada a través de la fatiga MFA y los bombardeos.
La tecnología de autenticación cambia.
El atacante sigue atacando a la persona.
Esto revela una importante distinción entre la interacción de autenticación y la intención de autenticación.
Una persona puede presionar deliberadamente un botón, introducir un PIN o proporcionar una biometría.
¿Pero esa persona realmente solicitó la sesión de autenticación subyacente?
Esas no son necesariamente la misma pregunta.
Imagina que estás sentado en tu escritorio y de repente recibes una solicitud de autenticación.
Tú lo apruebas.
Técnicamente, interactuaste con el autenticador.
Pero tal vez usted nunca inició la sesión.
La importante cuestión de seguridad no es simplemente:
"¿Aprobaste esto?"
Se trata de:
"¿Solicitaste esto?"
Esa es una expresión de intención mucho más rica.
NIST ya se mueve en esta dirección
Esta interpretación más amplia de la autenticación no está sucediendo de forma aislada.
Las últimas Directrices de Identidad Digital NIST, SP 800-63B-4, hacen un énfasis significativo en la resistencia al phishing, la resistencia a la repetición, la intención de autenticación, la autenticación del verificador y las claves criptográficas protegidas.
En AAL2, NIST requiere que los verificadores ofrezcan al menos una opción de autenticación resistente al phishing. En AAL3, la resistencia de phishing y la intención de autenticación son requeridos.
Esta dirección es significativa.
La industria va más allá de:
¿Cuántos factores proporcionó el usuario?
Hacia:
¿Qué evidencia tenemos realmente de que esta relación de autenticación debe ser de confianza?
Eso es progreso.
Pero la nueva investigación de passkey sugiere que tenemos que seguir impulsando esa conversación.
La perspectiva Identité®: La autenticación es una relación
Aquí es donde la filosofía detrás de nuestro trabajo en Identité® se vuelve relevante, pero no creo que esto deba ser enmarcado como "passkeys versus Identité".
Eso no serviría de nada.
Passkeys resolver problemas importantes.
FIDO/WebAuthn proporciona fuertes protecciones, incluyendo autenticación resistente al phishing y enlace de verificador.
La pregunta más interesante es:
¿Qué otras relaciones de confianza deben establecerse en torno a una autenticación fuerte?
Ahí es donde pensamos en la autenticación de manera diferente.
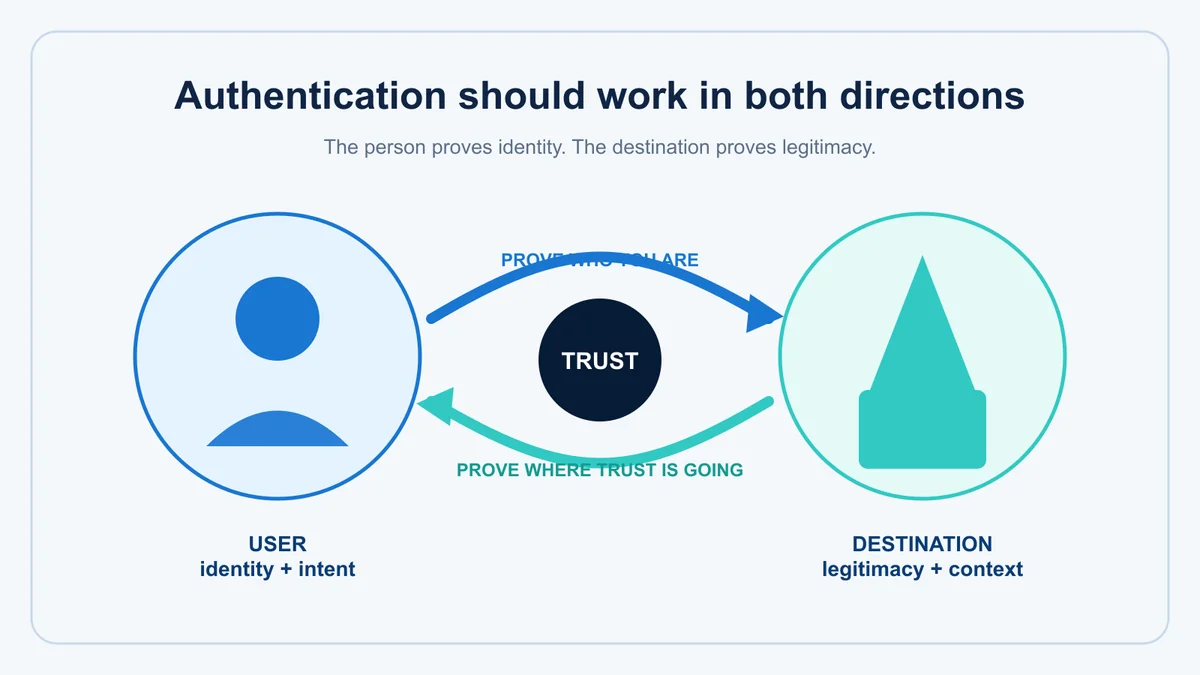
Nuestra arquitectura patentada Full Duplex Authentication® se basa en la confianza bidireccional:
Usuario ↔ Destino legítimo
Pero la legitimidad de destino es sólo parte del modelo más grande.
También creemos que la autenticación moderna debe considerar:
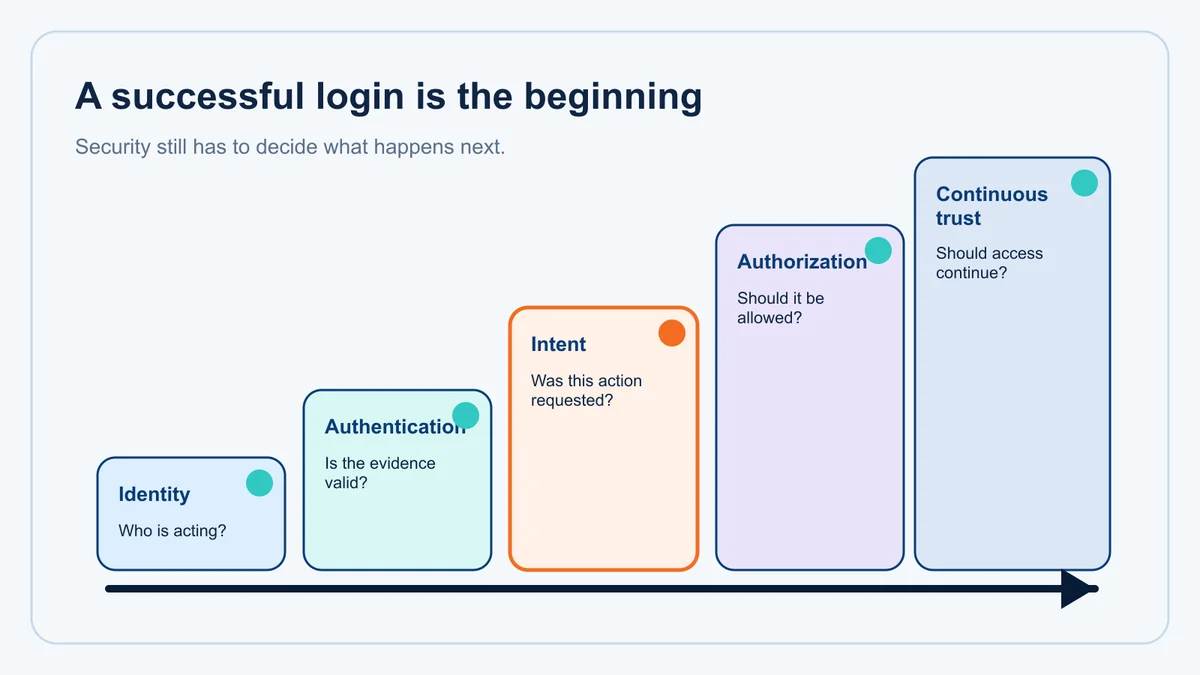
Identidad + Autenticación + Destino + Intención + Contexto + Autorización
¿Por qué?
Porque la credencial puede ser legítima mientras la sesión está comprometida.
El usuario puede ser legítimo mientras la acción solicitada es fraudulenta.
Se puede confiar en el dispositivo mientras que el malware está operando dentro de él.
La autenticación puede tener éxito mientras que el usuario nunca intentó la interacción subyacente.
Y una identidad autenticada todavía puede poseer más autoridad de la que la situación garantiza.
La autenticación exitosa es evidencia de confianza. No debe ser el final de la decisión de confianza.
La descentralización también importa
La investigación que involucra el passkeys sincronizado plantea otra cuestión arquitectónica que merece atención:
¿Dónde vive el valioso secreto?
Cualquier depósito centralizado o altamente concentrado de material sensible puede convertirse en un blanco atractivo.
Esta es una de las razones por las que creemos desde hace mucho tiempo en la verificación biométrica descentralizada y mantener el material de autenticación privado dentro de entornos de usuario de confianza en lugar de crear repositorios centralizados siempre que sea posible.
El principio va más allá de la biometría.
Si comprometer un mecanismo secreto, de servicio o de sincronización puede exponer muchas identidades o credenciales, los atacantes ganan influencia.
La arquitectura de seguridad debe esforzarse por reducir esa influencia.
El objetivo no es simplemente hacer secretos difíciles de robar. Es reducir lo que gana un atacante cuando algo inevitablemente sale mal.
La autorización es la próxima conversación
Supongamos que un atacante logra operar dentro de una sesión autenticada.
¿Qué pasa después?
¿Puede la sesión ver el correo electrónico?
¿Reestablecer las credenciales?
¿Cambiar las instrucciones de pago?
¿Crear un administrador?
¿Transferencia de dinero?
¿Exportar información al cliente?
¿Registrar otro dispositivo de autenticación?
La respuesta depende de la autorización.
Y aquí es donde el riesgo debe comenzar a conducir la fricción.
La lectura de un documento puede requerir pocas garantías adicionales.
Cambiar el acceso privilegiado debería requerir más.
La aprobación de una transacción multimillonaria debería requerir considerablemente más.
Reemplazar un dispositivo de autenticación puede merecer una verificación explícita de identidad e intención.
La autenticación abre la puerta. La autorización determina qué habitaciones puede entrar y qué puede hacer una vez que esté allí.
Cuanto más consecuente sea la acción, menos cómodos deberíamos depender únicamente de la confianza heredada de un evento de autenticación anterior.
No tire lejos Passkeys. Tire lejos la mentalidad final-línea.
El artículo de Seguridad Boulevard hace una recomendación Estoy totalmente de acuerdo con:
Las organizaciones no deben tratar "desplegamos passkeys" como la línea de meta.
Exacto.
Tampoco debemos tratar a los sin contraseña como la línea de meta.
O MFA.
O biometría.
O Cero Confianza.
La ciberseguridad se mete en problemas cada vez que convertimos un control importante en una declaración de victoria.
Passkeys mejora sustancialmente la autenticación.
Eso debe ser celebrado.
Ahora los investigadores nos están mostrando dónde la arquitectura circundante todavía puede fallar.
Esto también debe ser acogido con beneplácito.
Porque así evoluciona la seguridad.
El Atacante siempre buscará la confianza que olvidamos para cuestionar
La lección más importante de esta investigación no es que passkeys falló.
Es casi lo contrario.
La criptografía se mantuvo, así que los investigadores atacaron las suposiciones a su alrededor.
Eso es exactamente lo que hacen los atacantes sofisticados.
Si no pueden robar la contraseña, robarán el token.
Si no pueden robar el token, secuestrarán la sesión.
Si no pueden derrotar al autenticador, manipularán al usuario.
Si no pueden copiar la clave privada, atacarán su almacenamiento o invocación.
Si no pueden hacerse pasar por el usuario, se harán pasar por el destino.
Y si todo eso falla, buscarán a alguien o algo de confianza y tratarán de operar a través de él.
Lo que nos lleva de nuevo a la pregunta más grande que he estado haciendo a lo largo de gran parte de mi escritura:
¿Qué sucede cuando nuestros controles de seguridad confían en la identidad, destino, sesión o acción equivocados?
Passkeys son una parte importante del futuro de la autenticación.
Pero el futuro no puede limitarse a crear una credencial cada vez más difícil de robar.
Tiene que tratarse de establecer una relación que es cada vez más difícil de falsificar.
Porque los atacantes no tienen que derrotar todos los controles de seguridad.
Sólo tienen que convertirse en alguien, o algo, esos controles se han enseñado a confiar.
Y la próxima evolución de la autenticación estará determinada por lo difícil que es hacer que la confianza en préstamo.
Leer el artículo original de Security Boulevard