
Por que a conversa mais importante em cibersegurança não é sobre tecnologia, mas sobre as pessoas e as possibilidades que ela protege.
Em 1997, Steve Jobs voltou a uma Apple em dificuldades e transmitiu uma mensagem que, surpreendentemente, tinha pouco a ver com computadores.
Ele não estava ali para explicar por que os processadores da Apple eram mais rápidos, por que seu sistema operacional era melhor ou por que os clientes deveriam abandonar o Windows.
Ele queria falar sobre algo mais fundamental.
O que a Apple representava?
Jobs entendia que as pessoas não desenvolveriam uma conexão emocional com megahertz, velocidade de processamento ou especificações técnicas. Essas coisas importavam, sem dúvida. Mas não eram o motivo pelo qual as pessoas acreditariam na Apple.
Ele citou a Nike como exemplo. A Nike vendia calçados, mas suas propagandas mais memoráveis não eram sobre solas de borracha ou tecnologia de amortecimento. Elas celebravam os atletas, a determinação e as conquistas humanas.
O produto era importante. Mas o significado por trás dele era o que as pessoas lembravam.
Essa filosofia ajudou a moldar a lendária campanha Think Different da Apple.
Quase três décadas depois, acredito que há aqui uma lição importante para a cibersegurança.
E é uma lição que nosso setor tem demorado bastante para adotar.
Ficamos muito bons em explicar a tecnologia
Basta passar algum tempo em uma conferência de cibersegurança para ouvir um vocabulário impressionante.
Autenticação multifator. Autenticação sem senhas. Passkeys. Biometria. Zero Trust. Gestão de identidades e acessos. Análise comportamental. Autenticação contínua.
Você ouvirá falar sobre protocolos, arquiteturas, integrações, criptografia, estruturas de conformidade e inteligência artificial cada vez mais sofisticada.
Essas tecnologias são importantes. Algumas são indispensáveis.
Mas me pergunto com que frequência paramos para fazer uma pergunta mais fundamental.
O que tudo isso significa para a pessoa cuja vida ou trabalho estamos tentando proteger?
Uma enfermeira de hospital não começa seu turno pensando em protocolos de autenticação.
Ela quer acessar rapidamente o prontuário de um paciente, administrar o medicamento correto e voltar a cuidar das pessoas.
Uma cliente de banco não abre um aplicativo esperando vivenciar uma arquitetura elegante de gestão de identidades.
Ela quer saber que seu dinheiro está seguro e que transferir recursos não se tornará um exercício de frustração.
O dono de uma empresa não acorda empolgado para implementar mais um controle de segurança.
Ele quer que seus funcionários trabalhem de forma produtiva, que seus clientes realizem transações com confiança e que sua empresa opere sem interrupções desnecessárias.
E uma paciente de uma comunidade rural, talvez sem documentos convencionais de identificação, não está preocupada com a sofisticação técnica do sistema que a reconhece.
Ela quer acesso ao atendimento.
Esses são os resultados que importam.
Mesmo assim, nosso setor frequentemente começa a conversa pela tecnologia, em vez da necessidade humana.
A segurança não é o destino
Passei grande parte da minha vida profissional trabalhando com cibersegurança, identidade, autenticação e tecnologias projetadas para estabelecer confiança.
E, ao longo dos anos, fiquei cada vez mais convencido de uma coisa.
As pessoas não querem mais procedimentos de segurança. Querem a confiança para viver e trabalhar sem se preocupar constantemente com a segurança.
Há uma diferença importante.
Às vezes falamos de cibersegurança como se o objetivo final fosse implementar mais controles, acrescentar mais etapas de verificação ou criar defesas cada vez mais elaboradas.
Mas a segurança não é o destino.
É o que permite que pessoas e organizações avancem em direção aos seus destinos com confiança.
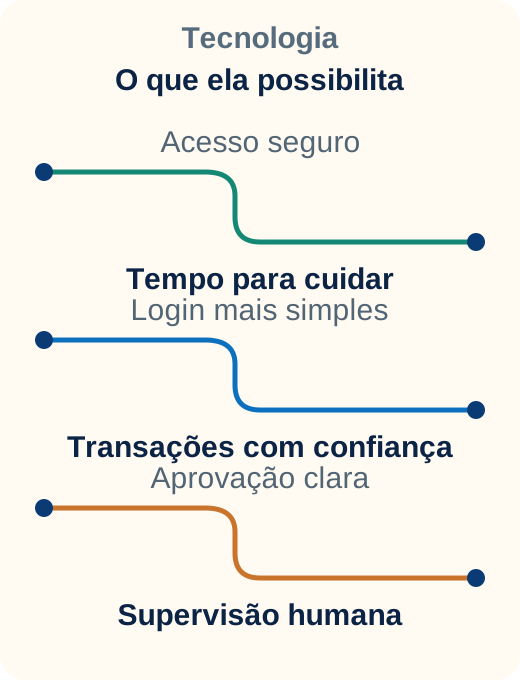
Considere um profissional de saúde que precisa interromper repetidamente o atendimento aos pacientes para se autenticar em diferentes sistemas.
Se pudermos estabelecer com segurança a identidade desse profissional e, ao mesmo tempo, reduzir interrupções desnecessárias, o benefício não será apenas um login mais rápido.
Será mais tempo para os pacientes.
Considere um cliente que abandona uma transação on-line porque o processo de autenticação é confuso ou trabalhoso.
Se pudermos manter uma segurança robusta e tornar essa experiência mais simples, o benefício não será apenas um processo de autenticação mais eficiente.
Será um cliente que consegue concluir uma transação legítima com confiança.
Ou considere uma organização que enfrenta tentativas cada vez mais sofisticadas de se passar por funcionários, executivos e parceiros de confiança.
O objetivo não é simplesmente identificar mais atividades suspeitas.
É tornar as interações legítimas confiáveis e as fraudulentas extraordinariamente difíceis de realizar.
A tecnologia deve servir discretamente à humanidade, sem exigir continuamente sua atenção.
Essa é, para mim, a promessa mais significativa da identidade digital.
A era da IA torna essa conversa mais urgente
A inteligência artificial está tornando essa distinção mais relevante em suas consequências.
Durante anos, nosso setor se concentrou bastante em determinar se a pessoa que fazia login em um sistema era quem dizia ser.
Isso continua sendo essencial.
Mas a IA introduz uma realidade mais complexa.
Cada vez mais, agentes de software vão interagir com sistemas empresariais, acessar informações, modificar registros, iniciar transações e fazer recomendações em nome de pessoas e organizações.
Alguns vão operar com autonomia considerável.
Imagine um agente de IA trabalhando dentro de uma instituição financeira.
O agente é legítimo. Sua identidade foi estabelecida. Ele foi implantado corretamente pela organização.
Agora imagine que ele tente alterar as instruções de pagamento de um cliente.
O fato de o agente ser legítimo significa que ele tem autoridade para fazer essa alteração?
É claro que não.
E, se uma pessoa aprovar a ação, como estabelecemos que quem aprova é realmente quem diz ser, tem a autoridade necessária e entende exatamente o que está aprovando?
Essas não são questões meramente técnicas.
São questões de prestação de contas, responsabilidade e confiança.
Identidade não é autoridade. Autenticação não é autorização. E autorização não é confiança permanente.
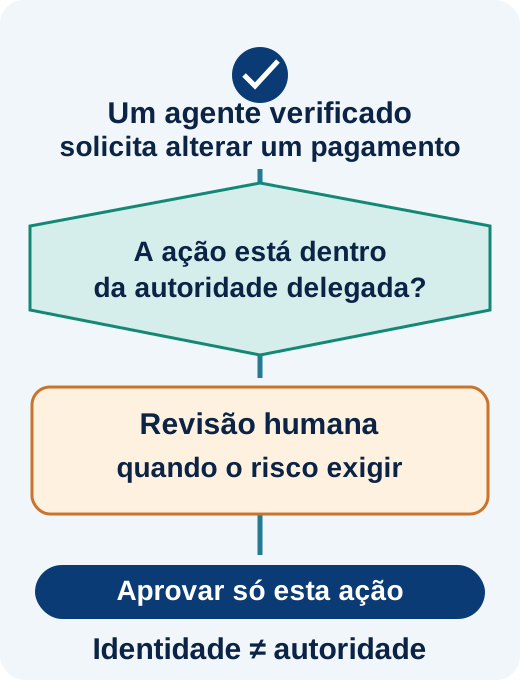
À medida que os agentes de IA assumirem maiores responsabilidades, as organizações precisarão estabelecer não apenas quem ou o que está agindo, mas também se uma ação específica é permitida, foi aprovada adequadamente e está de acordo com a autoridade concedida.
Isso exige uma abordagem mais ampla da confiança digital.
Uma abordagem que considere identidade, intenção, autoridade, verificação e avaliação contínua.
E que nunca perca de vista as pessoas que, em última instância, são afetadas por essas decisões.
A melhor tecnologia muitas vezes é aquela que as pessoas mal percebem
Pense em algumas das tecnologias mais bem-sucedidas do dia a dia.
Não celebramos a eletricidade porque entendemos a engenharia da rede elétrica.
Valorizamos o que a eletricidade torna possível.
Não embarcamos em um avião porque somos fascinados por aviônica.
Queremos chegar a alguém ou a algum lugar que importa para nós.
E a maioria das pessoas não escolhe um serviço digital porque admira sua arquitetura de autenticação.
Ela o escolhe porque ele a ajuda a realizar algo importante.
Quando a segurança funciona bem, as pessoas devem experimentar confiança, em vez de complexidade.
Isso não significa eliminar as salvaguardas necessárias. Tampouco significa fingir que toda decisão de segurança pode se tornar invisível.
Algumas transações têm consequências importantes o suficiente para exigir verificação e aprovação humanas deliberadas.
Mas esses momentos devem ter um propósito, ser compreensíveis e proporcionais ao risco.
O objetivo nunca deve ser uma segurança sem atrito a qualquer custo.
Deve ser o mínimo de atrito desnecessário compatível com a confiança que a situação exige.
Isso é particularmente importante à medida que introduzimos a IA em fluxos de trabalho cada vez mais sensíveis.
A pessoa que aprova uma transação deve entender o que está aprovando. A organização deve conseguir estabelecer quem a autorizou. E o sistema deve fazer cumprir os limites dessa autorização.
Uma boa segurança não deve apenas pedir que as pessoas cliquem em mais um botão.
Ela deve ajudá-las a tomar decisões informadas nos momentos importantes.
Das funcionalidades do produto ao valor para o negócio
Há outra lição na mensagem de Steve Jobs que merece atenção, especialmente por parte das empresas de tecnologia.
Os clientes não investem simplesmente porque um fornecedor desenvolveu uma capacidade impressionante.
Investem porque acreditam que essa capacidade resolverá um problema relevante.
Para os líderes de cibersegurança, isso significa mudar a conversa.
Em vez de começar por quantos métodos de autenticação uma plataforma oferece, comece por quanto tempo os funcionários perdem ao passar por procedimentos desnecessários de login.
Em vez de começar pela arquitetura técnica, entenda a carga operacional das redefinições de senhas, da recuperação de contas e das solicitações de suporte relacionadas ao acesso.
Em vez de fazer afirmações amplas sobre eliminar o risco cibernético, identifique quais riscos uma solução pode razoavelmente reduzir e como essa redução poderia ser avaliada.
E, em vez de apresentar um cálculo impressionante, mas genérico, de retorno sobre o investimento, trabalhe com os clientes para entender seu próprio ambiente operacional, custos, premissas e prioridades.
Há uma diferença profunda entre dizer a um cliente qual deveria ser seu retorno e ajudá-lo a estabelecer qual poderia ser, de forma realista, o valor para sua organização.
A primeira abordagem é uma alegação comercial.
A segunda é o começo de um caso de negócio.
E, quando os clientes participam do estabelecimento dos fatos, têm uma base muito mais sólida para avaliar as conclusões.
É claro que nem todo benefício pode ser convertido facilmente em dinheiro.
Algumas economias são mensuráveis. Algumas melhorias são sustentadas por referências comparativas confiáveis. Outras dependem de premissas específicas do cliente que precisam ser validadas.
E alguns dos benefícios mais significativos, como a confiança dos pacientes ou a tranquilidade, resistem a uma mensuração financeira simples.
Isso não os torna menos importantes.
Significa que devemos ter cuidado ao explicar e fundamentar o valor.
Um caso de negócio convincente não é o que apresenta o maior número. É o que resiste às perguntas mais difíceis.
Do que queremos que as pessoas se lembrem?
Steve Jobs entendia algo que se aplica à cibersegurança de hoje tanto quanto se aplicava aos computadores pessoais em 1997.
A tecnologia evolui.
Os produtos mudam.
Funcionalidades que hoje parecem revolucionárias podem se tornar comuns amanhã.
Mas as necessidades humanas fundamentais permanecem notavelmente constantes.
As pessoas querem se sentir seguras.
Querem ser reconhecidas.
Querem realizar seu trabalho sem obstáculos desnecessários.
Querem ter confiança de que as pessoas, as organizações e, cada vez mais, os agentes de IA com os quais interagem são legítimos e agem dentro dos limites adequados.
E querem que a tecnologia melhore suas vidas, não que as complique.
Na Identité, nosso trabalho com autenticação sem senhas, identidade verificável e Full Duplex Authentication® tem origem na convicção de que a confiança digital deve ser forte e prática.
Mas a tecnologia em si não é a história principal.
A história principal é o que as interações digitais confiáveis tornam possível.
Uma enfermeira dedicando mais tempo aos pacientes.
Um cliente concluindo uma transação sem frustração desnecessária.
Uma organização protegendo informações sensíveis sem comprometer a produtividade.
Uma pessoa mantendo uma supervisão significativa à medida que máquinas inteligentes assumem maiores responsabilidades.
Esses são os resultados que vale a pena buscar.
O lado humano da confiança digital
Talvez a pergunta mais importante que as empresas de cibersegurança devam fazer não seja:
Como explicamos nossa tecnologia de forma mais eficaz?
Talvez seja:
O que acreditamos que a tecnologia deve tornar possível para as pessoas que dependem dela?
Para mim, a resposta começa com um princípio simples.
A tecnologia deve servir discretamente à humanidade.
A identidade digital deve ajudar a estabelecer confiança, não criar barreiras desnecessárias.
A segurança deve proteger a atividade legítima e tornar mais difíceis o engano e o abuso.
E, à medida que a inteligência artificial se torna mais capaz, a responsabilidade de estabelecer identidade, autoridade e prestação de contas se torna mais importante, não menos.
É isso que quero dizer com The Human Side of Digital Trust™.
É reconhecer que por trás de cada evento de autenticação, cada transação, cada solicitação de acesso e cada decisão de segurança há, em última instância, uma consequência humana.
Steve Jobs não pediu às pessoas que se apaixonassem por especificações de computadores.
Ele as convidou a acreditar no que as pessoas poderiam realizar.
Talvez seja hora de a cibersegurança começar a contar sua história da mesma maneira.
Porque o objetivo nunca foi simplesmente eliminar as senhas.
O objetivo era eliminar o atrito desnecessário, preservar a confiança humana e tornar possíveis experiências digitais confiáveis.
E essa é uma história que vale a pena contar.