



Durante anos, a indústria de segurança cibernética seguiu o que parecia uma progressão lógica.
Senhas não eram suficientes.
Então, adicionamos outro fator.
A autenticação de dois fatores, ou 2FA, representou uma melhoria significativa em relação a depender apenas de um nome de usuário e senha.
Mas os atacantes se adaptaram.
As credenciais foram roubadas. Mensagens SMS podem ser interceptadas ou redirecionadas. Os usuários podem ser socialmente projetados. Códigos únicos podem ser falsificados.
Então, a indústria respondeu novamente.
Mais fatores. Mais verificação. Mais segurança.
A autenticação multifator tornou-se o novo padrão.
Durante muito tempo, o MFA foi visto como o rei da colina quando se tratava de autenticação. Se as senhas fossem fracas e o 2FA pudesse ser derrotado, o MFA parecia fornecer as empresas de proteção adicional necessárias.
E MFA absolutamente representou o progresso.
Mas os atacantes se adaptaram novamente.
Um artigo de Cybersecurity Dive baseado em pesquisa da Cisco Talos chamou minha atenção porque ilustra o problema particularmente bem. MFA esteve envolvido em quase metade dos incidentes de segurança tratados pelas equipes de resposta a incidentes da Cisco Talos durante o período examinado. As notificações push fraudulentas do MFA apareceram em 25% dos casos, enquanto o MFA implementado incorretamente apareceu em um em cada cinco compromissos.
Os atacantes também estavam usando tokens de autenticação roubados, engenharia social contra departamentos de TI e terceiros comprometidos para contornar as proteções do MFA.
Essas descobertas levantam uma questão que eu acredito que a indústria de segurança cibernética precisa enfrentar:
Quantas camadas mais vamos adicionar antes de reconsiderarmos a fundação por baixo delas?
MFA ainda é melhor que senhas sozinhas
Esta discussão exige uma distinção importante.
A lição não deve ser:
"MFA não funciona, então pare de usá-lo."
Essa seria a conclusão errada.
corretamente implementado MFA O próprio artigo do Cybersecurity Dive observa que a Cisco Talos considera até mesmo o básico baseado em SMS MFA Melhor do que não ter MFA, enquanto recomenda implementações mais fortes.
O problema é mais fundamental.
Grande parte do MFA ainda tenta resolver as fraquezas da autenticação tradicional, adicionando verificação adicional em torno da mesma arquitetura básica.
Nome de usuário.
Senha.
Segundo fator.
Talvez outro desafio.
Talvez outra notificação.
Talvez outro código.
Continuamos fortalecendo a fortaleza.
Mas a transação subjacente permanece basicamente a mesma.
O usuário está sendo solicitado a provar-se para o destino.
E é aí que eu acredito que precisamos começar a pensar de forma diferente.
Protegemos a senha em vez de substituir o problema
Pense em como chegamos aqui.
Senhas tornaram-se vulneráveis, então nós as tornamos mais longas.
Os atacantes os quebraram, então precisávamos de complexidade.
Os usuários os esqueceram, então criamos mecanismos de redefinição.
Os atacantes exploraram esses mecanismos.
Senhas foram roubadas, então adicionamos códigos SMS.
SMS tornou-se vulnerável, então adicionamos aplicativos autenticadores.
Os atacantes começaram a phishing códigos únicos.
Então, adicionamos notificações push.
Os atacantes responderam com fadiga e engenharia social.
Então, adicionamos correspondência de números e prompts adicionais.
Cada melhoria torna o trabalho do atacante mais difícil.
Mas o atacante continua se adaptando.
Isto deve dizer-nos alguma coisa.
Complexidade não é a mesma coisa que confiança.
Podemos continuar adicionando camadas de segurança em torno de um modelo de autenticação vulnerável, mas eventualmente precisamos perguntar se a arquitetura em si precisa mudar.
A Fadiga MFA Demonstra o Problema Humano
As descobertas da Cisco Talos em torno de notificações push fraudulentas são particularmente importantes porque expõem outra fraqueza na autenticação convencional:
O ser humano torna-se parte da superfície de ataque.
A Cisco Duo analisou ataques baseados em push 15,000 entre junho de 2023 e maio de 2024. Os pesquisadores encontraram atacantes estrategicamente direcionados a determinados horários do dia, incluindo horas de pré-trabalho em que os funcionários podem estar verificando telefones e se preparando para o dia de trabalho.
Pense na estratégia do atacante.
O atacante não precisa necessariamente quebrar a criptografia.
Eles podem simplesmente precisar confundir, fadiga ou manipular a pessoa.
Envie pedidos suficientes.
Escolha o momento certo.
Criar urgência.
Imersão no suporte de TI.
Convença o funcionário de que aprovar o pedido fará o problema desaparecer.
Eventualmente, alguém pode clicar Aprovar.
A tecnologia pode funcionar exatamente como projetado.
A autenticação ainda falha porque o ser humano foi manipulado.
Um pedido de autenticação deve explicar a si mesmo
Esta é uma das razões pelas quais acreditamos que a autenticação precisa de contexto.
Uma notificação push genérica perguntando:
"Aprovar?"
coloca muita responsabilidade sobre o usuário enquanto fornece pouca informação.
Aprovar o quê?
Eu iniciei isto?
Qual aplicação a gerou?
Por que estou recebendo?
O que acontece se eu aprovar?
No Identité, abordamos isso de forma diferente.
A tela de autenticação pode perguntar explicitamente:
"Você solicitou esta sessão de autenticação?"
Nessa mesma tela, uma imagem e um número de três dígitos podem fornecer contexto adicional associado à interação de autenticação.
Isso pode parecer uma distinção sutil.
Não é.
O objetivo é afastar os usuários da aprovação reflexiva e confirmação da intenção.
A autenticação não deve apenas estabelecer:
“Essa pessoa pode responder a um desafio?”
Também devemos perguntar:
"Será que essa pessoa realmente pretende autenticar?"
Mas ainda há outro problema
Autenticação de usuário ainda mais forte deixa uma pergunta enorme sem resposta.
Gastamos enormes quantias de dinheiro determinando:
"Você realmente é você?"
Mas com que frequência o sistema prova:
"Eu sou realmente quem você pensa que eu sou?"
Considere o phishing.
Um usuário recebe um e-mail que parece vir de um banco, empregador, hospital, escola ou agência governamental.
Clique em um link.
O site parece legítimo.
O logotipo está correto.
As cores estão corretas.
A linguagem é convincente.
A página de login parece idêntica.
O domínio pode diferir apenas por um personagem.
Agora adicione inteligência artificial.
Os atacantes podem criar cada vez mais comunicações convincentes, sites, interações de apoio e campanhas de engenharia social em uma velocidade e escala extraordinárias.
O usuário pode autenticar perfeitamente.
Mas eles podem estar autenticando para o destino errado.
Essa é uma fraqueza fundamental da autenticação unidirecional.
Autenticação deve funcionar em ambas as direções
Este é o princípio por trás do Identité patenteado Full Duplex Authentication®.
A autenticação tradicional se concentra principalmente na autenticação do usuário para o destino.
Acreditamos que a confiança digital deve ser mútua.
O usuário deve estabelecer legitimidade.
O destino também deve estabelecer legitimidade.
Isso muda a equação.
Em vez de: Usuário ⁇ Website
nos movemos em direção: Usuário ⁇ Destino legítimo
Ambos os lados participam do estabelecimento da confiança.
Isso é particularmente importante quando se trata de phishing e sites parecidos.
Um site impostor pode reproduzir o que uma instituição legítima parece que.
A aparência não é identidade.
Um site fraudulento não deve ser capaz de realizar o lado legítimo do destino de uma relação de autenticação mútua simplesmente porque copiou o logotipo e a página de login da organização.
É por isso que acreditamos que a indústria eventualmente tem que ir além de adicionar mais fatores à autenticação unidirecional.
MFA ainda está pedindo um lado para provar
Essa é a distinção que importa.
A autenticação de senha pede ao usuário que se prove.
2FA pede ao usuário para provar-se com outro fator.
MFA pede ao usuário para provar-se com vários fatores.
Fatores mais fortes melhoram a segurança.
Mas a relação básica ainda pode permanecer:
Prova-te a mim.
Full Duplex Authentication® muda a pergunta:
Vamos estabelecer quem somos nós dois.
Esse é um modelo de confiança fundamentalmente diferente.
E em um mundo digital cada vez mais dominado por personificação, phishing, engano gerado por IA e destinos parecidos, a autenticação mútua merece muito mais atenção.
Autenticação é apenas o começo
Há outro problema em tratar o MFA como a linha de chegada.
Mesmo a autenticação perfeita não deve fornecer autoridade ilimitada.
Suponha que um cliente bancário autentique com sucesso.
O banco agora tem forte confiança na identidade do cliente.
Isso significa que o cliente deve automaticamente ser autorizado a realizar todas as transações possíveis?
Claro que não.
Autenticação respostas:
"Você é realmente o titular da conta?"
Respostas de autorização:
"Você tem permissão para realizar essa ação em particular?"
Imagine que o cliente verifica o saldo de uma conta. Há poucas razões para introduzir atrito desnecessário.
Eles revisam as transações. Mais uma vez, deixe a experiência permanecer simples.
Em seguida, eles tentam enviar $10,000 para um novo destinatário.
O risco mudou.
A resposta de segurança também deve mudar.
Se o banco tiver estabelecido uma política que exija autorização adicional acima de um limite específico, a transação pode invocar autorização automaticamente.
O cliente agora está confirmando algo diferente:
"Sim, eu autorizo essa transação específica."
Isso cria um modelo de segurança muito mais forte.
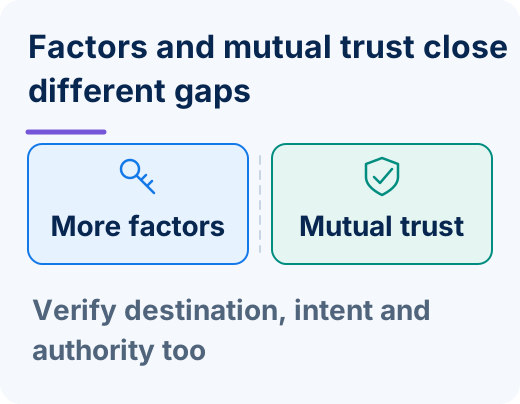
Autenticação + Autenticação + Autorização + Intenção + Destino
É aqui que eu acredito que a autenticação precisa evoluir.
Pare de pensar exclusivamente em termos de quantos fatores podemos empilhar em cima de um login.
Comece a pensar sobre confiança digital.
Precisamos estabelecer:
Identidade: Quem és tu?
Autenticação Pode provar?
Autorização: Você tem permissão para realizar essa ação?
Intenção: Você realmente iniciou ou pediu?
Destino: Você está interagindo com a organização legítima?
Adicione contexto, menos privilégio e verificação contínua, e começamos a nos mover em direção a algo muito mais poderoso do que o tradicional MFA.
Começamos a construir uma arquitetura de confiança.
Confiança zero deve significar zero pressupostos
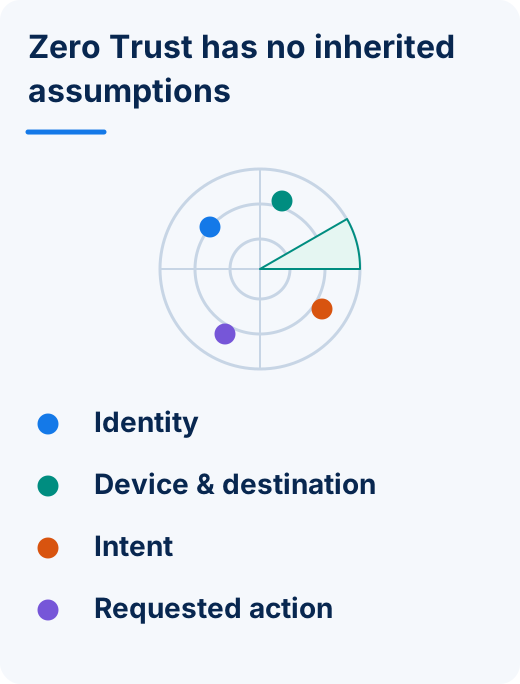
Esta abordagem também se encaixa naturalmente com Zero Trust.
Zero Trust não deve significar repetidamente interromper usuários legítimos com mais solicitações de autenticação.
Isso deve significar:
Não assuma nada. Estabeleça o que importa.
Não assuma que a posse de uma senha estabelece identidade.
Não assuma que o sucesso do MFA cria confiança ilimitada.
Não assuma que um usuário autenticado deve ter acesso irrestrito.
Não assuma que um pedido de autenticação foi iniciado intencionalmente.
Não assuma que um site familiar é legítimo.
Não assuma que a autorização de ontem se aplica à transação de alto risco de hoje.
Verificar identidade.
Autorize a ação.
Estabeleça intenção.
Verifique o destino.
Aplique o mínimo de privilégio.
Reavaliar quando o risco mudar.
Essa é uma interpretação muito mais completa de Zero Trust.
Menos fricção pode realmente produzir melhor segurança
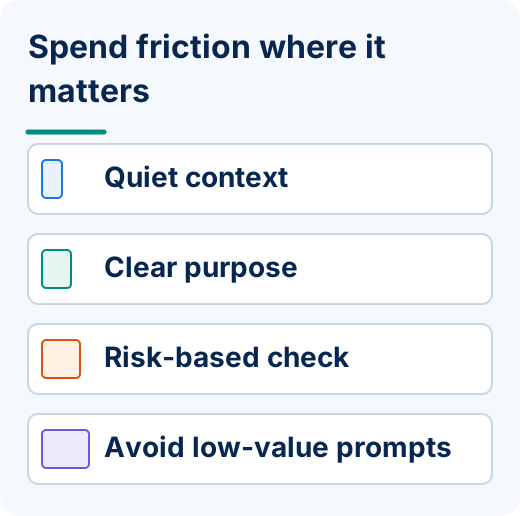
Há outra lição em tudo isso.
A resposta para a fraqueza da autenticação nem sempre pode ser:
Faça o usuário fazer mais.
Outro requisito de senha.
Outro código.
Outra aplicação.
Outra notificação.
Outra aprovação.
Mais um passo de segurança.
Em algum momento, o atrito cria risco.
As pessoas ficam cansadas.
Eles desenvolvem soluções alternativas.
Eles clicam sem ler.
Eles ressentem-se com a segurança.
Os balcões de ajuda ficam sobrecarregados.
A produtividade sofre.
Clientes abandonam transações.
O objetivo deve ser o oposto:
Tornar a autenticação mais fácil para pessoas legítimas e substancialmente mais difícil para os atacantes.
Isso requer maior confiança, não maior complexidade.
No Identité, nossa abordagem usa um dispositivo confiável e verificação biométrica descentralizada para ajudar a estabelecer o usuário legítimo sem exigir que os dados biométricos residam em um repositório biométrico centralizado do Identité.
A biometria permanece no dispositivo do usuário.
Full Duplex Authentication® aborda a legitimidade do destino.
A intenção de autenticação fornece contexto adicional.
A autorização pode proteger ações conseq ⁇ entes após a autenticação.
O resultado não é adicionar outro fator.
Trata-se de melhorar o relação de confiança em si.
PasswordFree® para SaaS
Identité PasswordFree® é a nossa solução de autenticação sem senha SaaS.
PasswordFree® é projetado para mover as organizações além da dependência de senhas tradicionais, incorporando recursos como Full Duplex Authentication® patenteado, autenticação de dispositivo confiável, verificação biométrica descentralizada, intenção de autenticação, autenticação contextual, autenticação de PIN de emergência e backup e restauração seguros.
O objetivo não é simplesmente a eliminação da senha.
É uma confiança digital mais forte com menos atrito desnecessário.
Para clientes e funcionários, a autenticação deve se tornar cada vez mais algo que permita a experiência, em vez de dominá-la.
NoPass™ para ambientes corporativos
Para organizações que exigem integração empresarial mais profunda e controle de infraestrutura, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e pode suportar ambientes que envolvem Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 e Microsoft Azure.
Essa flexibilidade é particularmente importante para bancos, organizações de saúde, agências governamentais e outras empresas que exigem maior controle sobre ambientes sensíveis de autenticação.
Os bancos, em particular, geralmente preferem a implantação no local porque são altamente sensíveis à colocação de informações críticas ou de clientes em ambientes de nuvem.
A arquitetura pode se adaptar aos requisitos da organização.
A organização não deve ter que enfraquecer seus requisitos para acomodar a arquitetura de autenticação.
Hospitais, escolas e governos enfrentam o mesmo problema
Embora as empresas e os bancos sejam alvos óbvios, esta questão se estende muito mais.
Hospitais autenticam médicos, enfermeiros, administradores e pacientes.
Escolas autenticam professores, alunos, pais e administradores.
Agências governamentais autenticam funcionários, cidadãos e empreiteiros.
As empresas autenticam funcionários, parceiros e clientes.
Instituições financeiras autenticam clientes, funcionários e transações.
Cada um desses ambientes enfrenta o mesmo desafio fundamental:
Como estabelecer a confiança digital sem fazer com que pessoas legítimas pulem por aros cada vez mais complicados?
A indústria passou décadas respondendo a essa pergunta adicionando mais fatores de autenticação.
Talvez a próxima fase exija uma resposta diferente.
Perspectiva Identité: Pare de adicionar camadas. Mude o relacionamento.
Senhas não eram suficientes.
Então, adicionamos outro fator.
O 2FA não foi suficiente para cada ameaça.
Então, nós expandimos para MFA.
Atacantes adaptados.
Agora estamos adicionando fatores mais fortes, tecnologias resistentes a phishing, controles contextuais e verificação adicional.
Muitas dessas melhorias são valiosas e as organizações devem fortalecer absolutamente as implementações vulneráveis do MFA.
Mas não devemos confundir melhorar o modelo existente para resolver o problema subjacente.
Enquanto a autenticação permanecer fundamentalmente um direcional, o usuário ainda pode ser colocado na posição de provar-se a algo que eles presumem ser legítimo.
E enquanto a autenticação bem-sucedida for tratada como autoridade suficiente, as organizações permanecem expostas ao que acontece. após o login.
É por isso que a próxima geração de autenticação deve abordar mais do que fatores.
Tem de abordar Identidade.
Tem de abordar intenção.
Tem de abordar Autorização.
Tem de abordar A legitimidade do destino.
Tem de abordar fricção.
E, acima de tudo, deve abordar Confiança em ambas as direções.
MFA foi um passo importante.
Ainda hoje tem um papel importante.
Mas devemos parar de perguntar:
"Quantos outros fatores podemos acrescentar?"
E comece a perguntar:
"Por que ainda estamos autenticando em apenas uma direção?"
Porque até que a confiança digital se torne mútua, os atacantes continuarão procurando maneiras de contornar qualquer camada adicional que colocamos na frente deles.
O futuro não é simplesmente mais autenticação.
O futuro é melhor autenticação.
Uma melhor autenticação começa quando Ambos os lados estabelecem quem são.