



Durante años, la industria de la ciberseguridad siguió lo que parecía una progresión lógica.
Las contraseñas no fueron suficientes.
Por lo tanto, hemos añadido otro factor.
La autenticación de dos factores, o 2FA, representó una mejora significativa sobre depender únicamente de un nombre de usuario y contraseña.
Pero los atacantes se adaptaron.
Las credenciales fueron robadas. Los mensajes SMS pueden ser interceptados o redirigidos. Los usuarios pueden ser socialmente diseñados.
Así que la industria respondió de nuevo.
Más factores, más verificación, más seguridad.
La autenticación multifactor se convirtió en el nuevo estándar.
Durante mucho tiempo, MFA fue visto como el rey de la colina cuando se trataba de la autenticación. Si las contraseñas eran débiles y 2FA podría ser derrotado, MFA parecía proporcionar las empresas de protección adicionales necesarias.
Y MFA representó absolutamente el progreso.
Pero los atacantes se adaptaron de nuevo.
Un artículo de Cybersecurity Dive basado en la investigación de Cisco Talos llamó mi atención porque ilustra el problema particularmente bien. MFA estuvo involucrado en casi la mitad de los incidentes de seguridad manejados por los equipos de respuesta a incidentes de Cisco Talos durante el período examinado. Las notificaciones push de MFA fraudulentas aparecieron en 25 por ciento de los casos, mientras que MFA inadecuadamente implementado apareció en uno de cada cinco compromisos.
Los atacantes también estaban utilizando fichas de autenticación robadas, ingeniería social contra departamentos de TI y terceros comprometidos para evitar las protecciones MFA.
Estos hallazgos plantean una pregunta que creo que la industria de la ciberseguridad necesita enfrentar:
¿Cuántas capas más vamos a añadir antes de reconsiderar la base debajo de ellos?
MFA es aún mejor que las contraseñas solas
Este debate requiere una distinción importante.
La lección no debe ser:
"MFA no funciona, así que deja de usarlo".
Esa sería la conclusión equivocada.
MFA correctamente implementado sigue siendo sustancialmente preferible a depender de contraseñas por sí solo. El artículo de Cybersecurity Dive en sí mismo señala que Cisco Talos considera incluso MFA básico basado en SMS mejor que no tener MFA, mientras recomienda implementaciones más fuertes.
El problema es más fundamental.
Gran parte de MFA todavía intenta resolver las debilidades de la autenticación tradicional mediante la adición de verificación adicional en torno a la misma arquitectura básica.
Nombre de usuario
Contraseña.
Segundo factor.
Tal vez otro desafío.
Tal vez otra notificación.
Tal vez otro código.
Seguimos fortaleciendo la fortaleza.
Sin embargo, la transacción subyacente sigue siendo en gran medida la misma.
Se le está pidiendo al usuario que pruebe a sí mismos al destino.
Y ahí es donde creo que tenemos que empezar a pensar de manera diferente.
Seguimos protegiendo la contraseña en vez de reemplazar el problema
Piensa en cómo llegamos aquí.
Las contraseñas se volvieron vulnerables, así que las hicimos más largas.
Los atacantes los rompieron, así que requirimos complejidad.
Los usuarios los olvidaron, así que creamos mecanismos de reinicio.
Los atacantes explotan esos mecanismos.
Las contraseñas fueron robadas, así que añadimos códigos SMS.
SMS se volvió vulnerable, así que añadimos aplicaciones de autenticador.
Los atacantes comenzaron a phishing códigos de una sola vez.
Por lo tanto, hemos añadido notificaciones push.
Los atacantes respondieron con fatiga de empuje e ingeniería social.
Por lo tanto, añadimos número coincidente y avisos adicionales.
Cada mejora hace el trabajo del atacante más difícil.
Pero el atacante sigue adaptándose.
Esto debería decirnos algo.
La complejidad no es lo mismo que la confianza.
Podemos seguir agregando capas de seguridad alrededor de un modelo de autenticación vulnerable, pero eventualmente necesitamos preguntar si la arquitectura en sí necesita cambiar.
La fatiga MFA demuestra el problema humano
Los hallazgos de Cisco Talos en torno a notificaciones de empuje fraudulentas son particularmente importantes porque exponen otra debilidad en la autenticación convencional:
El ser humano se convierte en parte de la superficie de ataque.
Cisco Duo analizó los ataques basados en el empuje de 15,000 entre junio 2023 y mayo 2024. Los investigadores encontraron atacantes que se enfocan estratégicamente en ciertas horas del día, incluyendo horas previas al trabajo cuando los empleados pueden estar revisando teléfonos y preparándose para la jornada laboral.
Piensa en la estrategia del atacante.
El atacante no necesariamente necesita romper la criptografía.
Es posible que simplemente necesiten confundir, fatigar o manipular a la persona.
Envía suficientes peticiones.
Elige el momento adecuado.
Crea urgencia.
Imitar el soporte de TI.
Convencer al empleado de que la aprobación de la solicitud hará que el problema desaparezca.
Eventualmente, alguien puede hacer clic Aprobar.
La tecnología podría funcionar exactamente como está diseñada.
La autenticación sigue fallando porque el humano fue manipulado.
Una solicitud de autenticación debería explicarse
Esta es una razón por la que creemos que la autenticación necesita contexto.
Una notificación de empuje genérica pidiendo:
"¿Aprobar?"
atribuye demasiada responsabilidad al usuario, al tiempo que proporciona poca información.
¿Aprobar qué?
¿Inicié esto?
¿Qué aplicación lo generó?
¿Por qué lo recibo?
¿Qué pasa si lo apruebo?
En Identité, nos acercamos a esto de manera diferente.
La pantalla de autenticación puede preguntar explícitamente:
"¿Solicitaste esta sesión de autenticación?"
En esa misma pantalla, una imagen y un número de tres dígitos pueden proporcionar un contexto adicional asociado con la interacción de autenticación.
Puede parecer una distinción sutil.
No lo es.
El objetivo es alejar a los usuarios de la aprobación reflexiva y hacia confirmación de la intención.
La autenticación no debe limitarse a establecer:
"¿Puede esta persona responder a un desafío?"
También deberíamos preguntarnos:
"¿Esta persona realmente tenía la intención de autenticarse?"
Pero todavía hay otro problema
La autenticación del usuario aún más fuerte deja una enorme pregunta sin respuesta.
Gastamos enormes cantidades de dinero determinando:
"¿De verdad eres tú?"
Pero con qué frecuencia prueba el sistema:
"¿Soy realmente quien crees que soy?"
Considere el phishing.
Un usuario recibe un correo electrónico que parece venir de un banco, empleador, hospital, escuela o agencia gubernamental.
Hacen clic en un enlace.
El sitio web parece legítimo.
El logotipo es correcto.
Los colores son correctos.
El lenguaje es convincente.
La página de inicio de sesión parece idéntica.
El dominio puede diferir sólo por un carácter.
Ahora añade inteligencia artificial.
Los atacantes pueden crear cada vez más comunicaciones convincentes, sitios web, apoyar las interacciones y campañas de ingeniería social a una velocidad y escala extraordinarias.
El usuario puede autenticarse perfectamente.
Pero pueden estar autenticando el destino equivocado.
Esa es una debilidad fundamental de la autenticación unidireccional.
La autenticación debe funcionar en ambas direcciones
Este es el principio detrás de la patente de Identité Full Duplex Authentication®.
La autenticación tradicional se centra principalmente en la autenticación del usuario al destino.
Creemos que la confianza digital debe ser mutua.
El usuario debe establecer la legitimidad.
El destino también debe establecer la legitimidad.
Eso cambia la ecuación.
En lugar de: Sitio web del usuario →
Nos dirigimos hacia: Usuario ↔ Destino legítimo
Ambas partes participan en el establecimiento de la confianza.
Esto es particularmente importante cuando se trata de phishing y sitios web parecidos.
Un sitio web impostor puede reproducir lo que una institución legítima Parece.
Pero la apariencia no es identidad.
Un sitio web fraudulento no debe ser capaz de realizar el lado del destino legítimo de una relación de autenticación mutua simplemente porque copió el logotipo de la organización y la página de inicio de sesión.
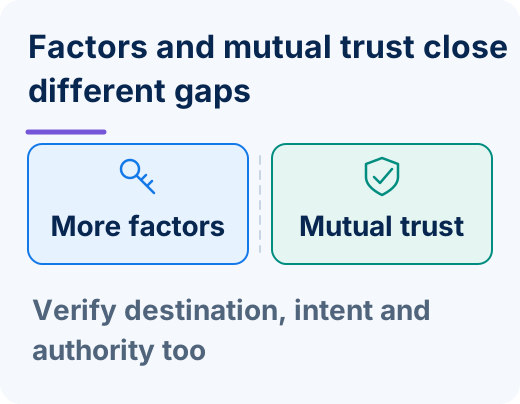
Es por eso que creemos que la industria tiene que ir más allá de añadir más factores a la autenticación de un solo sentido.
MFA todavía está pidiendo principalmente un lado para probarse
Esta es la distinción que importa.
La autenticación de contraseñas le pide al usuario que se pruebe.
2FA le pide al usuario que se pruebe con otro factor.
MFA pide al usuario que se pruebe con múltiples factores.
Factores más fuertes mejoran la seguridad.
Pero la relación básica todavía puede permanecer:
Demuéstrame.
Full Duplex Authentication® cambia la pregunta:
Vamos a establecer quiénes somos los dos.
Este es un modelo de confianza fundamentalmente diferente.
Y en un mundo digital cada vez más dominado por la suplantación, el phishing, el engaño generado por la IA y destinos parecidos, la autenticación mutua merece mucha mayor atención.
La autenticación es sólo el comienzo
Hay otro problema con el tratamiento de MFA como la línea de meta.
Incluso la autenticación perfecta no debe proporcionar autoridad ilimitada.
Supongamos que un cliente bancario autentica con éxito.
El banco tiene ahora una fuerte confianza en la identidad del cliente.
¿Significa eso que el cliente debe ser autorizado automáticamente a realizar todas las transacciones posibles?
Claro que no.
Respuestas de autenticación:
"¿Realmente eres el titular de la cuenta?"
Respuestas de autorización:
"¿Se le permite realizar esta acción en particular?"
Imagine que el cliente comprueba el saldo de una cuenta. Hay pocas razones para introducir fricción innecesaria.
Revisan las transacciones. Una vez más, que la experiencia siga siendo simple.
Luego intentan conectar $10,000 a un nuevo destinatario.
El riesgo ha cambiado.
La respuesta de seguridad también debe cambiar.
Si el banco ha establecido una política que requiere una autorización adicional por encima de un umbral determinado, la transacción puede invocar automáticamente la autorización.
El cliente ahora confirma algo diferente:
"Sí, autorizo esta transacción específica".
Eso crea un modelo de seguridad mucho más fuerte.
Identidad + Autenticación + Autorización + Intención + Destino
Aquí es donde creo que la autenticación necesita evolucionar.
Deje de pensar exclusivamente en términos de cuántos factores podemos apilar en la parte superior de un login.
Empieza a pensar en confianza digital.
Tenemos que establecer:
Identidad: ¿Quién eres?
Autenticación: ¿Puedes probarlo?
Autorización: ¿Se le permite realizar esta acción?
Intención: ¿Lo iniciaste o lo pediste?
Destino: ¿Está interactuando con la organización legítima?
Agrega contexto, menos privilegio y verificación continua, y comenzamos a movernos hacia algo mucho más poderoso que el MFA tradicional.
Empezamos a construir una arquitectura de confianza.
La confianza cero debe significar cero suposiciones
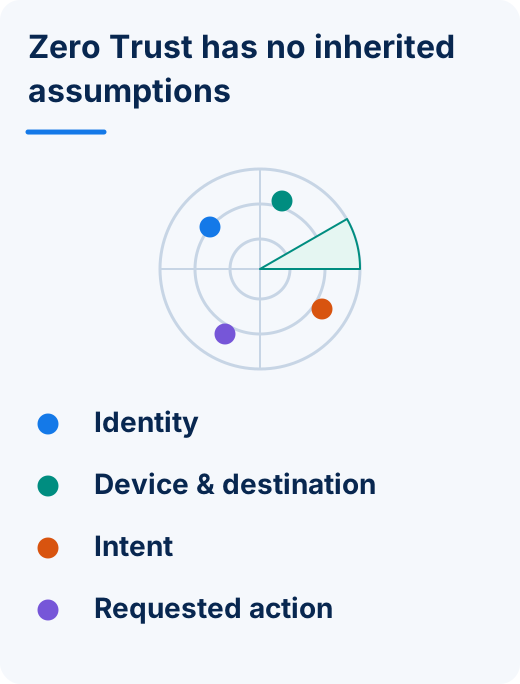
Este enfoque también encaja naturalmente con Zero Trust.
Zero Trust no debe significar interrumpir repetidamente a los usuarios legítimos con más avisos de autenticación.
Esto debería significar:
Asumir nada, establecer lo que importa.
No asumir la posesión de una contraseña establece la identidad.
No asuma que el éxito de MFA crea confianza ilimitada.
No asuma que un usuario autenticado debe tener acceso sin restricciones.
No asuma que una solicitud de autenticación fue iniciada intencionalmente.
No asuma que un sitio web familiar es legítimo.
No asuma que la autorización de ayer se aplica a la transacción de alto riesgo de hoy.
Verificar la identidad.
Autorizar la acción.
Establecer la intención.
Verifique el destino.
Aplique menos privilegios.
Reevaluar cuando el riesgo cambie.
Esa es una interpretación mucho más completa de Zero Trust.
Menos fricción puede realmente producir una mejor seguridad
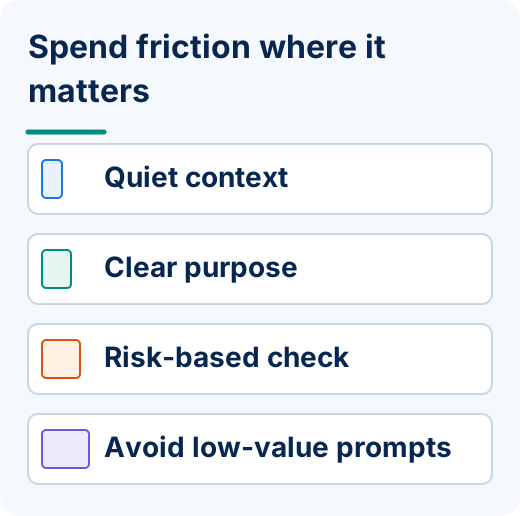
Hay otra lección en todo esto.
La respuesta a la debilidad de autenticación no siempre puede ser:
Hacer que el usuario haga más.
Otro requisito de contraseña.
Otro código.
Otra aplicación.
Otra notificación.
Otra aprobación.
Otro paso de seguridad.
En algún momento, la fricción en sí misma crea riesgo.
La gente se cansa.
Desarrollan soluciones.
Hacen clic sin leer.
Les molesta la seguridad.
Los servicios de asistencia se sobrecargan.
La productividad sufre.
Los clientes abandonan las transacciones.
El objetivo debe ser el contrario:
Hacer la autenticación más fácil para las personas legítimas y sustancialmente más difícil para los atacantes.
Eso requiere una mayor confianza, no una mayor complejidad.
En Identité, nuestro enfoque utiliza un dispositivo de confianza y una verificación biométrica descentralizada para ayudar a establecer el usuario legítimo sin requerir datos biométricos para residir en un repositorio biométrico centralizado de Identité.
La biometría permanece en el dispositivo del usuario.
Full Duplex Authentication® aborda la legitimidad del destino.
La intención de autenticación proporciona un contexto adicional.
La autorización puede proteger las acciones consiguientes después de la autenticación.
El resultado no es añadir otro factor.
Se trata de mejorar el la relación de confianza en sí misma.
PasswordFree® para SaaS
Identité PasswordFree® es nuestra solución de autenticación sin contraseña SaaS.
PasswordFree® está diseñado para mover a las organizaciones más allá de la dependencia de las contraseñas tradicionales, al tiempo que incorpora capacidades como la autenticación patentada Full Duplex Authentication®, la autenticación de dispositivos de confianza, la verificación biométrica descentralizada, la intención de autenticación, la autenticación contextual, la autenticación PIN de emergencia y la copia de seguridad segura y restauración.
El objetivo no es simplemente la eliminación de contraseñas.
Es una confianza digital más fuerte con menos fricción innecesaria.
Para los clientes y empleados, la autenticación debe convertirse cada vez más en algo que permita la experiencia en lugar de dominarla.
NoPass™ para entornos empresariales
Para las organizaciones que requieren una mayor integración empresarial y control de infraestructura, Identité ofrece NoPass™, nuestra solución PaaS alimentada por Full Duplex Authentication® patentado.
NoPass™ se puede implementar en instalaciones o en la nube y puede soportar entornos que involucran Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 y Microsoft Azure.
Esa flexibilidad es particularmente importante para los bancos, las organizaciones de salud, los organismos gubernamentales y otras empresas que requieren un mayor control sobre los entornos de autenticación sensibles.
Los bancos, en particular, suelen preferir el despliegue en las instalaciones porque son muy sensibles a la colocación de información crítica o de clientes en entornos en la nube.
La arquitectura puede adaptarse a los requisitos de la organización.
La organización no debería tener que debilitar sus requisitos para dar cabida a la arquitectura de autenticación.
Hospitales, escuelas y gobiernos enfrentan el mismo problema
Aunque las empresas y los bancos son objetivos obvios, esta cuestión se extiende mucho más.
Los hospitales autentican médicos, enfermeras, administradores y pacientes.
Las escuelas autentican a profesores, estudiantes, padres y administradores.
Las agencias gubernamentales autentican a empleados, ciudadanos y contratistas.
Las empresas autentican a empleados, socios y clientes.
Las instituciones financieras autentican clientes, empleados y transacciones.
Cada uno de estos entornos se enfrenta al mismo desafío fundamental:
¿Cómo establecemos la confianza digital sin hacer que la gente legítima salte a través de aros cada vez más complicados?
La industria ha pasado décadas respondiendo a esa pregunta añadiendo más factores de autenticación.
Tal vez la siguiente fase requiera una respuesta diferente.
La Perspectiva Identité: Deje de agregar capas. Cambie la relación.
Las contraseñas no fueron suficientes.
Por lo tanto, hemos añadido otro factor.
2FA no fue suficiente para cada amenaza.
Por lo tanto, nos expandimos a MFA.
Atacantes adaptados.
Ahora estamos añadiendo factores más fuertes, tecnologías resistentes al phishing, controles contextuales y verificación adicional.
Muchas de esas mejoras son valiosas y las organizaciones deberían fortalecer absolutamente las implementaciones vulnerables de MFA.
Pero no debemos equivocarnos al mejorar el modelo existente para resolver el problema subyacente.
Mientras la autenticación siga siendo fundamentalmente una direccional, el usuario todavía puede ser colocado en la posición de probarse a sí mismo a algo que asumen que es legítimo.
Y mientras la autenticación exitosa sea tratada como autoridad suficiente, las organizaciones permanecen expuestas a lo que sucede después del inicio de sesión.
Es por ello que la próxima generación de autenticación debe abordar más que factores.
Debe dirigirse a identidad.
Debe dirigirse a intención.
Debe dirigirse a autorización.
Debe dirigirse a la legitimidad del destino.
Debe dirigirse a fricción.
Y, sobre todo, debe dirigirse a confianza en ambas direcciones.
MFA fue un importante paso adelante.
Todavía tiene un papel importante hoy.
Pero deberíamos dejar de preguntar:
"¿Cuántos factores más podemos añadir?"
Y empieza a preguntar:
"¿Por qué seguimos autenticando en una sola dirección?"
Porque hasta que la confianza digital se convierta en mutua, los atacantes continuarán buscando formas de rodear cualquier capa adicional que pongamos delante de ellos.
El futuro no es simplemente más autenticación.
El futuro es una mejor autenticación.
Y mejor autenticación comienza cuando Ambos lados establecen quiénes son.