



Bueno, en primer lugar, lo que es OSINT- Open Source Intelligence es la recopilación y el análisis de información obtenida de fuentes públicas o abiertas. La información se puede recopilar de sitios como LinkedIn, Facebook o Twitter. Las direcciones de correo electrónico, direcciones IP y registros del Sistema de Nombres de Dominio (DNS) también se pueden utilizar para llevar a cabo OSINT. Hay esencialmente infinitas oportunidades para que los hackers aprovechen Open Source Intelligence (OSINT) para recopilar información y utilizarla para obtener acceso a organizaciones de todo tamaño. Al interpretar correctamente y agregar la inteligencia de múltiples fuentes, los atacantes captan una visión tremenda de las operaciones de las organizaciones dirigidas.
La sofisticación necesaria para atacar un sistema bien diseñado y mantenido es mucho más rara de lo que se necesita para atacar a la gente, por lo que la gente se aprovecha de forma rutinaria para eludir estas medidas de seguridad cada vez más complejas y robustas que la tecnología permite en los sistemas. Veamos un escenario de una vida pasada donde usé OSINT para eludir medidas de seguridad y contraseñas de compromiso.
Escenario:
Durante un compromiso de pruebas de Penetración fui capaz de mirar el perfil de Facebook de una compañía y encontrar fotos de una salida de golf patrocinada por la compañía. Aunque aparentemente inocuos, las fotos me permitieron ver la organización como un todo y más tarde poner nombres a las caras. Luego leí los comentarios, compartí las caras con los nombres, y aproveché esa información para recopilar información profesional más detallada fuera de LinkedIn. En un par de horas, recogí suficiente inteligencia sobre la empresa para construir un backstory que solía obtener una placa de acceso y acceso a una sala de conferencias. Enchufe en la red y ataqué las contraseñas por hashes capturados-que culminó en tirar del archivo NTDS con unos cientos de cuentas para romper fuera de línea.
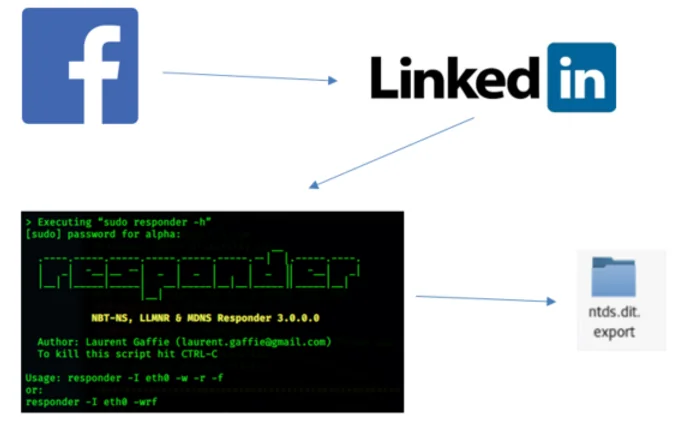
Mi ataque fue de tecnología moderadamente baja. Sin embargo, aproveché OSINT para explotar el elemento humano con bastante facilidad. No era necesario un gran nivel de esfuerzo o sofisticación. Incluso cuando las máquinas están mejor protegidas, los seres humanos siguen siendo susceptibles. La clave es quitar la mayor parte de la responsabilidad de las personas como sea posible, y aprovechar la tecnología para proteger a las personas de sí mismos.
Las contraseñas son difíciles de recordar, por lo que a menudo se construyen mal, lo que significa que son fácilmente agrietados utilizando programas como hashcat.
También pueden ser fácilmente extraídos de un número justo de personas simplemente preguntando o adivinado basado en OSINT previamente obtenido. Una vez que la contraseña es descubierta por una entidad maliciosa, esta entidad no auténtica puede disfrazarse como el usuario auténtico y subvertir muchas de las capas restantes de seguridad. Eliminar la autenticación basada en contraseña no impide completamente las técnicas OSINT, que sí disminuye el impacto de utilizar los datos recopilados en los usuarios. La gente todavía sería capaz de renunciar a piezas de información, pero la eliminación de su capacidad de “dar de baja” su autenticación mitigaría la capacidad de los atacantes de capturar toda la recompensa que los privilegios de un usuario les dan derecho.
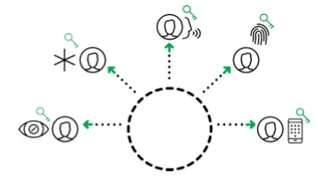
Para mitigar la ventaja de OSINT, el paradigma actual de autenticación centrada en contraseñas debe cambiar en leu de autenticación descentralizada, basada en certificados y mejorada biométricamente.
Autenticación descentralizada elimina secretos de usuario como contraseñas de la empresa y las mantiene seguras en el entorno de confianza avanzado en el dispositivo móvil del usuario. La clave privada del usuario nunca sale del dispositivo, eliminando la preocupación de interceptar el secreto del usuario. La descentralización también elimina los repositorios de contraseñas que eliminan el robo de credenciales masivas.
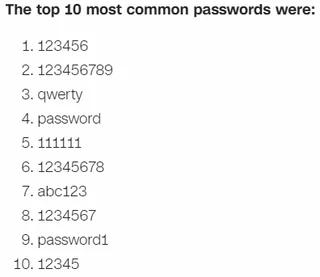
Sin contraseña y autenticación basada en certificados van de la mano. Tome la tarea vitalmente importante de asegurar la autenticación fuera de nuestras manos humanas y permitir que los mecanismos de seguridad diseñados para el propósito subyacente para hacer su trabajo. Según CNN Business, las tres contraseñas más comunes son respectivamente “123456”, “123456789”, y “qwerty”[1]. Factorizando grandes números primos y otros cálculos algoritmos de este tipo crean secretos mucho mejores que se almacenan en muchas notas adhesivas, y una vez que las contraseñas generadas por el usuario se eliminan de la ecuación, ya no hay nada para que el usuario divulgue.
Por último, la biometría está fácilmente disponible en la mayoría de los teléfonos inteligentes del mundo, sin embargo, los teléfonos inteligentes se pueden dejar desbloqueados y desatendidos, lo que podría conducir a alguien que no sea el propietario de los teléfonos que accede a las cuentas en el dispositivo. Es por eso que el uso biométrico es primordial para eliminar ese grado de incertidumbre restante fraccionario. Biometría atribuye positivamente a una persona a un certificado y luego el certificado puede dar fe positivamente de la identidad del usuario a los servicios.
La autenticación rápida de identidad en línea (FIDO) permite a los tres inquilinos principales necesarios para mitigar los ataques basados en OSINT sobre contraseñas. FIDO aprovecha la autenticación descentralizada basada en certificados, utiliza la autenticación de dos factores (2FA) como mínimo, y cuando se implementa bien, utiliza tres factores completos sin contraseñas.
Piense en el primer escenario y vea un escenario final donde la autenticación FIDO bien implementada se utiliza para mitigar el impacto OSINT:
Escenario:
Un atacante descubre nombres de usuario que aprovechan OSINT e intenta rociar contraseñas a un portal de acceso. En este caso, no hay contraseñas que rociar y el atacante no tiene la clave privada ni los datos biométricos del usuario, por lo que el atacante no podría obtener ningún acceso. Con una autenticación mejorada biométricamente sin contraseñas más fuerte, se eliminan los ataques de rociado de contraseñas, y no hay prácticamente ninguna probabilidad de compromiso de la cuenta.
La tecnología está en capas y se está volviendo más eficaz y mejor protegida; sin embargo, las personas son generalmente todavía susceptibles a muchos de los mismos ataques como siempre y evitar gran parte de la seguridad recién descubierta. Eliminar la contraseña a favor de los certificados es una pieza por excelencia de un modelo de autenticación sólido y puede limitar el daño de los ataques basados en OSINT. Al controlar la autenticación, estamos limitando el daño causado por los ataques habilitados OSINT
contra los usuarios.