




Geralmente, um sistema de autenticação baseado em push adequadamente projetado pode eliminar várias fraquezas associadas ao SMS, porque a autenticação não depende do recebimento de uma mensagem de texto através da rede móvel.
Mas isso não torna automaticamente cada implementação push resistente a phishing.
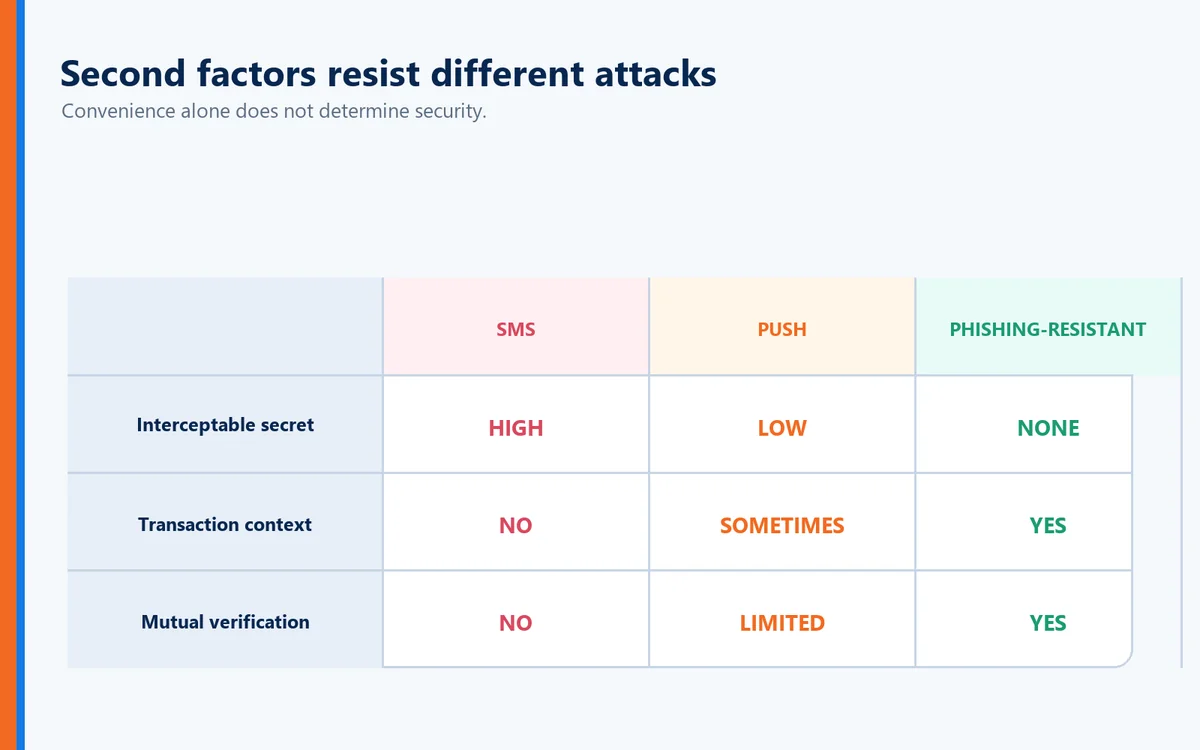
Simples simples Aprovar/Negar Os prompts podem ser suscetíveis a fadiga e engenharia social.
Implementações mais avançadas podem melhorar a segurança através de técnicas como:
Número correspondente
Contexto de login
Informação geográfica
Identificação do pedido
Autenticação baseada em risco
Essas melhorias são importantes.
Mas há um problema mais amplo.
SMS e muitas implementações push permanecem parte de um modelo de autenticação construído em torno de:
Senha + Desafio Adicional
A senha permanece.
A interrupção da autenticação permanece.
E, em alguns casos, o usuário ainda tem responsabilidade significativa por reconhecer se o pedido de autenticação é legítimo.
Problema maior: E se o site for falso?
É aqui que a comparação de SMS e notificações push perde uma parte cada vez mais importante do problema de autenticação.
Suponha que um invasor crie uma cópia convincente da página de login da sua empresa.
O logotipo está correto.
As cores estão corretas.
A tela de login é praticamente idêntica.
O domínio difere do real por um único caractere.
O usuário vê o que parece ser um site legítimo e começa a autenticar.
Com o SMS, o atacante pode tentar capturar a senha e o código único.
Com algumas formas de autenticação push, o atacante pode tentar acionar um pedido de autenticação e convencer a vítima a aprová-lo.
Em ambos os casos, o sistema de autenticação é principalmente perguntando:
"O usuário pode provar quem eles são?"
Mas há outra questão que importa tanto:
"O site pode provar quem é?"
O que é o Full Duplex Authentication®?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a solução de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução PaaS que pode ser implantada no local ou na nuvem.
Em vez de depender de uma relação tradicional de autenticação unidirecional, o FDA estabelece Auten autenticação mútua. O usuário se autentica no aplicativo ou site legítimo, enquanto esse aplicativo ou site também deve se autenticar como legítimo.
Autenticação, portanto, não é completa simplesmente porque o sistema reconhece o usuário. Ambos os lados da relação devem estabelecer confiança.
Isso muda a questão da segurança.
A autenticação tradicional pergunta:
"Você é o usuário autorizado?"
Full Duplex Authentication® também pergunta:
"Você está se conectando ao destino autorizado?"
Por que Full Duplex Authentication® importa contra phishing
Um cibercriminoso pode construir um site de impostor extraordinariamente convincente.
Podem copiar:
Logos
Gráficos
Fontes
layouts de sites
Páginas de login
branding corporativo
Eles podem registrar um domínio parecido que é extremamente difícil para um usuário distinguir do domínio legítimo.
Mas copiar a aparência de um site não dá ao atacante sua identidade.
O site do impostor não pode executar com sucesso o lado legítimo do site do Full Duplex Authentication®.
O site falso pode enganar o olho humano.
Ele não pode se autenticar como o destino legítimo.
Essa é uma distinção importante dos modelos de autenticação que dependem muito dos usuários que reconhecem as tentativas de phishing.
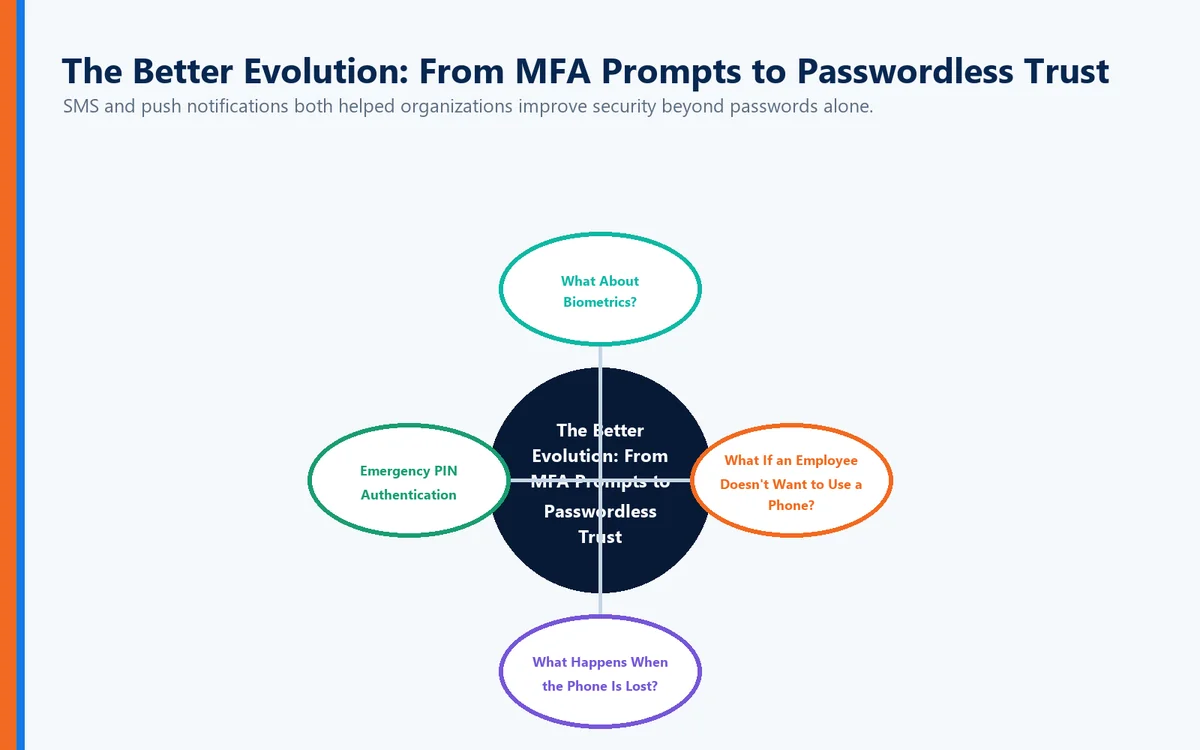
A Melhor Evolução: De MFA Prompts a Confiança Sem Senha
SMS e notificações push ajudaram as organizações a melhorar a segurança além das senhas.
Mas a tecnologia de autenticação continua a evoluir.
A progressão pode ser vista como:
Somente senha ⁇ SMS MFA ⁇ Push MFA ⁇ Autenticação sem senha ⁇ Autenticação mútua
Cada etapa tenta remover as fraquezas do modelo anterior.
O objetivo final não deve ser fazer com que os usuários executem mais etapas de segurança.
Deveria ser Estabelecer confiança mais forte com menos oportunidades para os atacantes intervirem.
E quanto à biometria?
A autenticação sem senha pode usar mecanismos convenientes baseados em dispositivos, como impressão digital ou reconhecimento facial, para ajudar a estabelecer o usuário autorizado.
A abordagem do Identité fornece outra importante distinção de privacidade.
Os dados biométricos permanecem no dispositivo do usuário.
O Identité utiliza uma arquitetura de autenticação descentralizada projetada para que os dados biométricos dos usuários não precisem ser transmitidos para o Identité, o empregador ou um banco de dados biométrico centralizado para correspondência.
Isso significa que as organizações não precisam criar um repositório central contendo impressões digitais ou informações biométricas faciais dos funcionários.
A biometria ajuda a estabelecer:
"Este é o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
Full Duplex Authentication® também estabelece:
"Este é o destino legítimo."
Juntos, essas capacidades criam uma relação de confiança mais completa.
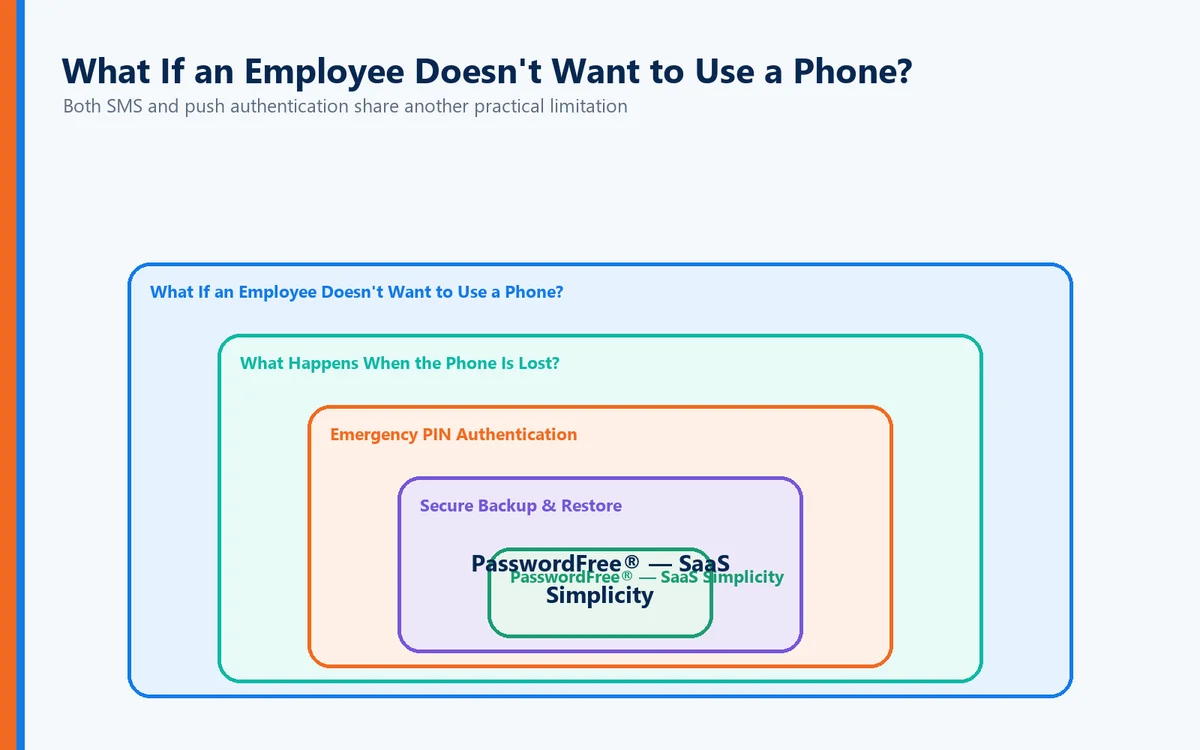
E se um funcionário não quiser usar um telefone?
Ambos SMS e autenticação push compartilham outra limitação prática:
Eles freq ⁇ entemente fazem o smartphone central para autenticação.
Isso não é apropriado para todos os funcionários ou locais de trabalho.
Alguns usuários:
Não quero usar telefones pessoais para o trabalho.
Trabalhar em instalações onde os smartphones são proibidos.
Prefira dispositivos de autenticação física.
Ter requisitos de acessibilidade.
Trabalhe em ambientes altamente controlados.
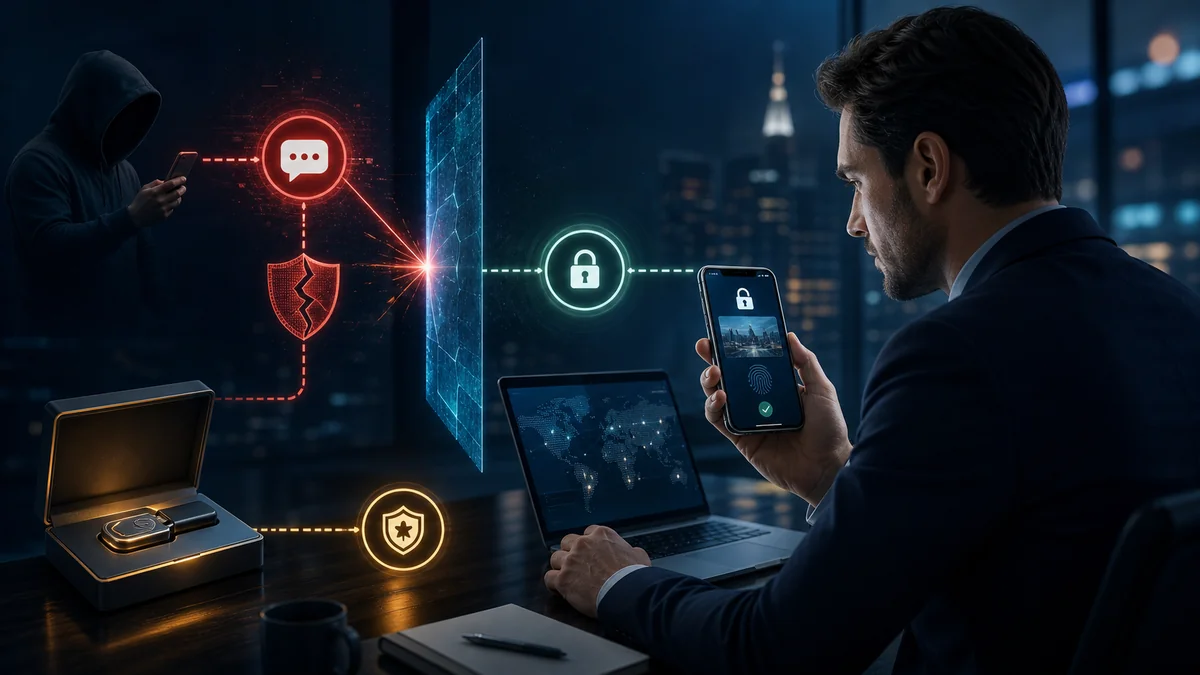
Identité é compatível com tokens de hardware de terceiros suportados, incluindo chaves de segurança, como YubiKey®.
Isso permite que as organizações construam políticas de autenticação em torno de seus requisitos operacionais e de segurança reais, em vez de forçar cada usuário a um único método de autenticação.
O que acontece quando o telefone é perdido?
Se uma organização usa SMS, autenticação push ou autenticação sem senha, uma realidade prática permanece:
Os telefones desaparecem.
Eles perdem-se.
Eles quebram.
Eles são substituídos.
Eles ficam sem energia.
A autenticação deve antecipar essas situações em vez de transformá-las em emergências.
É por isso que Identité aborda a autenticação como um continuidade dos negócios assim como uma questão de segurança cibernética.
Autenticação de PIN de emergência
Quando permitido pela política organizacional, os usuários autorizados podem usar uma PIN de emergência quando o seu dispositivo de autenticação principal está temporariamente indisponível.
O PIN de emergência não pretende substituir a autenticação normal.
Ele fornece um mecanismo de continuidade controlada para que um dispositivo ausente não se torne automaticamente um dia de trabalho perdido.
Backup e restauração seguros
Se um telefone for permanentemente perdido ou substituído, os usuários não devem ter que reconstruir a autenticação do zero.
Com PasswordFree® e NoPass™, os usuários podem fazer backup seguro de seu perfil de autenticação de acordo com a configuração organizacional para:
Armazenamento seguro na nuvem
A rede corporativa
Quando um telefone de substituição se torna disponível, o perfil de autenticação pode ser restaurado.
O processo de restauração pode ser concluído em menos de dois minutos.
Isso significa menos tempo de inatividade para os usuários e menos solicitações de recuperação de emergência para TI.
PasswordFree® ⁇ Simplicidade SaaS
As organizações que procuram uma solução de autenticação sem senha fornecida na nuvem podem escolher PasswordFree®A oferta de SaaS do Identité.
PasswordFree® foi projetado para fornecer:
Autenticação sem senha
Autenticação mútua alimentada por FDA
Verificação biométrica descentralizada
Redução da dependência de SMS e impulso convencional MFA
Proteção contra phishing e sites de impostores
Autenticação de PIN de emergência
Backup e restauração seguros
Suporte para opções de autenticação de terceiros compatíveis
Redução da carga de trabalho do help desk
O objetivo não é dar aos funcionários outro passo MFA.
É reduzir o atrito de autenticação desnecessário enquanto fortalece a segurança.
NoPass™ ⁇ Autenticação empresarial sem compromisso
Empresas que exigem integração mais profunda e maior controle podem escolher NoPass™, alimentado por patenteado Full Duplex Authentication®.
O NoPass™ pode ser instalado no local ou implantado na nuvem e é projetado para organizações que exigem integração com ambientes como:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Para bancos e outras organizações com requisitos rigorosos em torno de dados confidenciais, uma implantação local do NoPass™ permite que a infraestrutura de autenticação permaneça dentro do ambiente controlado da organização.
Organizações de saúde, agências governamentais, instituições financeiras e outras empresas altamente regulamentadas podem igualmente escolher a arquitetura de implantação adequada aos seus requisitos de segurança e conformidade.
Assim Qual você deve escolher: SMS ou Push?
Se essas são as duas únicas opções, um sistema de autenticação push bem projetado geralmente fornecerá vantagens sobre SMS, particularmente porque evita a dependência direta da rede telefônica e a entrega baseada em SIM.
Mas as organizações não devem parar a avaliação lá.
Perguntar:
Ainda depende de senhas?
A autenticação pode ser phished ou retransmitida?
Os usuários podem ser enganados para aprovar pedidos?
A solução verifica o destino, bem como o usuário?
E se o telefone não estiver disponível?
Os funcionários podem usar métodos alternativos de autenticação?
Com que rapidez os usuários podem se recuperar após a substituição de um dispositivo?
Essas perguntas revelam muito mais sobre uma plataforma de autenticação do que se ela envia uma mensagem de texto ou uma notificação push.
A perspectiva Identité
A autenticação de SMS ajudou as organizações a ir além da segurança somente com senha.
A autenticação push melhorou a experiência, tornando o segundo passo de autenticação mais rápido e reduzindo a dependência de mensagens de texto.
Ambos representaram progresso.
Mas a autenticação moderna não deve ser medida por como podemos convenientemente entregar outro prompt MFA.
Deve ser medido pela eficácia com que podemos estabelecer confiança.
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
O usuário estabelece:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
E Full Duplex Authentication® estabelece:
"Este é o destino legítimo."
Combine isso com verificação biométrica descentralizada, tokens de hardware de terceiros compatíveis, Autenticação de PIN de emergênciae, Backup e restauração segurosA autenticação se torna mais do que outro desafio de segurança entregue a um telefone.
Torna-se uma relação de confiança completa projetada em torno segurança, privacidade, produtividade e continuidade dos negócios.
Porque o futuro da autenticação não está decidindo se enviar um código ou uma notificação.
É eliminar a necessidade de fazer essa escolha em primeiro lugar.