




Generalmente, un sistema de autenticación basado en push diseñado correctamente puede eliminar varias debilidades asociadas con SMS porque la autenticación no depende de recibir un mensaje de texto a través de la red móvil.
Pero eso no hace que cada implementación de empuje sea resistente al phishing.
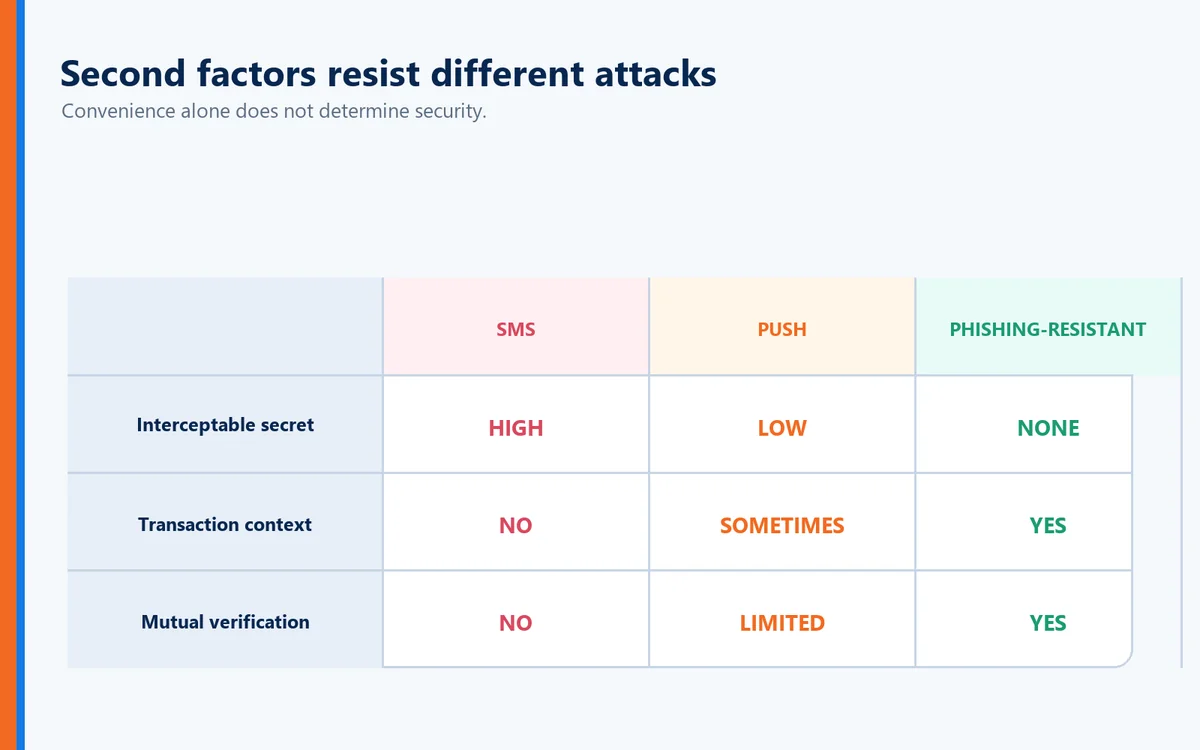
Sencillo Aprobar/Deny las señales pueden ser susceptibles a empujar la fatiga y la ingeniería social.
Las implementaciones más avanzadas pueden mejorar la seguridad mediante técnicas como:
Coincidencia de números
Contexto de inicio de sesión
Información geográfica
Identificación de la aplicación
Autenticación basada en el riesgo
Esas mejoras importan.
Pero hay un tema más amplio.
Tanto SMS como muchas implementaciones push siguen siendo parte de un modelo de autenticación construido alrededor:
Contraseña + Desafío adicional
La contraseña permanece.
La interrupción de autenticación permanece.
Y en algunos casos, el usuario todavía tiene una responsabilidad significativa para reconocer si la solicitud de autenticación es legítima.
El mayor problema: ¿Qué pasa si el sitio web es falso?
Aquí es donde la comparación de SMS y notificaciones push falla una parte cada vez más importante del problema de autenticación.
Supongamos que un atacante crea una copia convincente de la página de inicio de sesión de su empresa.
El logotipo es correcto.
Los colores son correctos.
La pantalla de inicio de sesión es prácticamente idéntica.
El dominio difiere del real por un solo carácter.
El usuario ve lo que parece ser un sitio web legítimo y comienza a autenticarse.
Con SMS, el atacante puede intentar capturar la contraseña y el código de una sola vez.
Con algunas formas de autenticación push, el atacante puede intentar activar una solicitud de autenticación y convencer a la víctima para que la apruebe.
En ambos casos, el sistema de autenticación se pregunta principalmente:
"¿Puede el usuario probar quiénes son?"
Pero hay otra pregunta que importa tanto:
"¿Puede el sitio web probar quién es?"
¿Qué es Full Duplex Authentication®?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, la solución de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución PaaS que se puede implementar en las instalaciones o en la nube.
En lugar de confiar en una relación tradicional de autenticación unidireccional, FDA establece autenticación mutua. El usuario autentica la aplicación o sitio web legítimo, mientras que esa aplicación o sitio web también debe autenticarse como legítimo.
Por lo tanto, la autenticación no es completa simplemente porque el sistema reconoce al usuario. Ambas partes de la relación deben establecer la confianza.
Esto cambia fundamentalmente la cuestión de la seguridad.
La autenticación tradicional pregunta:
"¿Es usted el usuario autorizado?"
Full Duplex Authentication® pregunta además:
"¿Estás conectando con el destino autorizado?"
Por qué Full Duplex Authentication® se opone al phishing
Un ciberdelincuente puede construir un sitio web de impostor extraordinariamente convincente.
Podrán copiar:
Logotipos
Gráficos
Fuentes
Diseños de sitios web
Páginas de acceso
Marca corporativa
Pueden registrar un dominio similar que es extremadamente difícil para un usuario distinguir del dominio legítimo.
Pero copiar la apariencia de un sitio web no le da al atacante su identidad.
El sitio impostor no puede realizar con éxito el lado legítimo del sitio web de Full Duplex Authentication®.
El sitio falso podría engañar al ojo humano.
No puede autenticarse como destino legítimo.
Esa es una distinción importante de los modelos de autenticación que dependen en gran medida de que los usuarios reconozcan los propios intentos de phishing.
La mejor evolución: de los impulsos MFA a la confianza sin contraseña
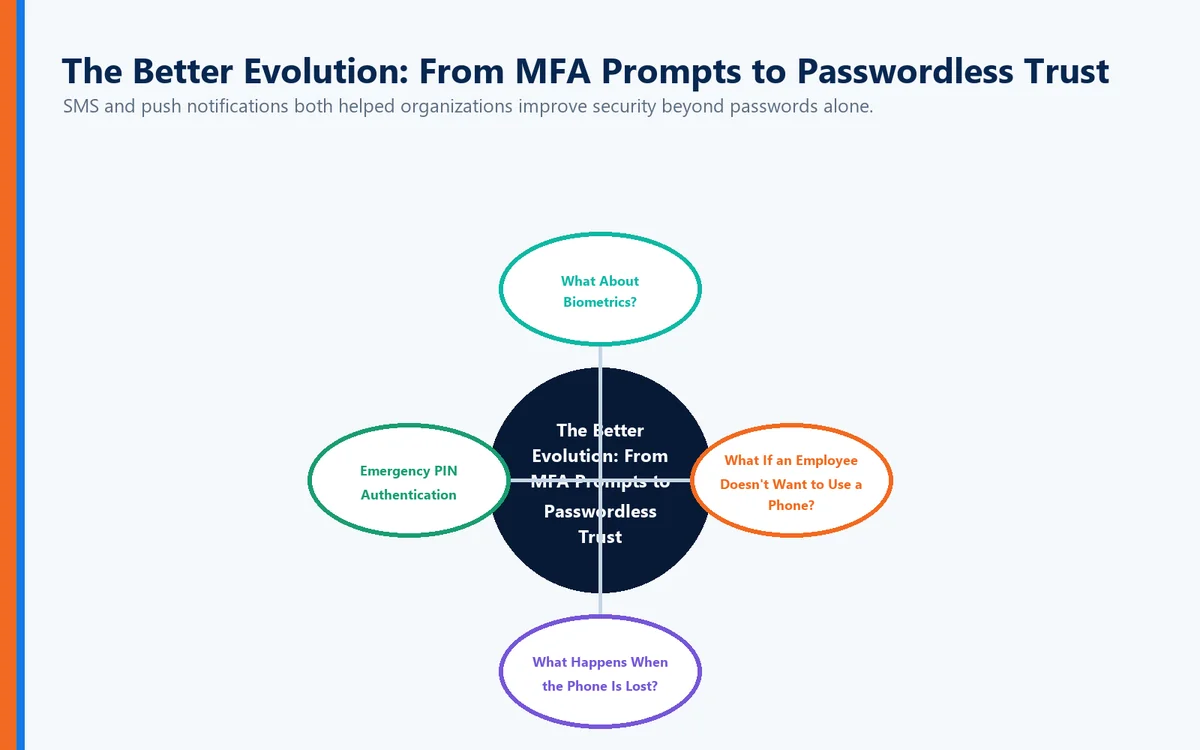
Las notificaciones de SMS y push ayudaron a las organizaciones a mejorar la seguridad más allá de las contraseñas.
Pero la tecnología de autenticación sigue evolucionando.
La progresión se puede ver como:
Sólo contraseña → SMS MFA → Push MFA → Autenticación sin contraseña → Autenticación mutua
Cada etapa intenta eliminar las debilidades del modelo anterior.
El objetivo final no debería ser hacer que los usuarios realicen más pasos de seguridad.
Debería ser establecer una mayor confianza con menos oportunidades para que intervengan los atacantes.
¿ Qué hay de la biometría?
La autenticación sin contraseña puede utilizar mecanismos basados en dispositivos como huellas dactilares o reconocimiento facial para ayudar a establecer al usuario autorizado.
El enfoque de Identité proporciona otra importante distinción de privacidad.
Los datos biométricos permanecen en el dispositivo del usuario.
Identité utiliza una arquitectura de autenticación descentralizada diseñada de manera que los datos biométricos de los usuarios no necesitan ser transmitidos a Identité, el empleador, o una base de datos biométrica centralizada para hacer coincidir.
Eso significa que las organizaciones no necesitan crear un repositorio central que contenga las huellas dactilares de los empleados o información biométrica facial.
La biometría ayuda a establecer:
"Este es el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
Full Duplex Authentication® establece además:
"Este es el destino legítimo."
Juntos, esas capacidades crean una relación de confianza más completa.
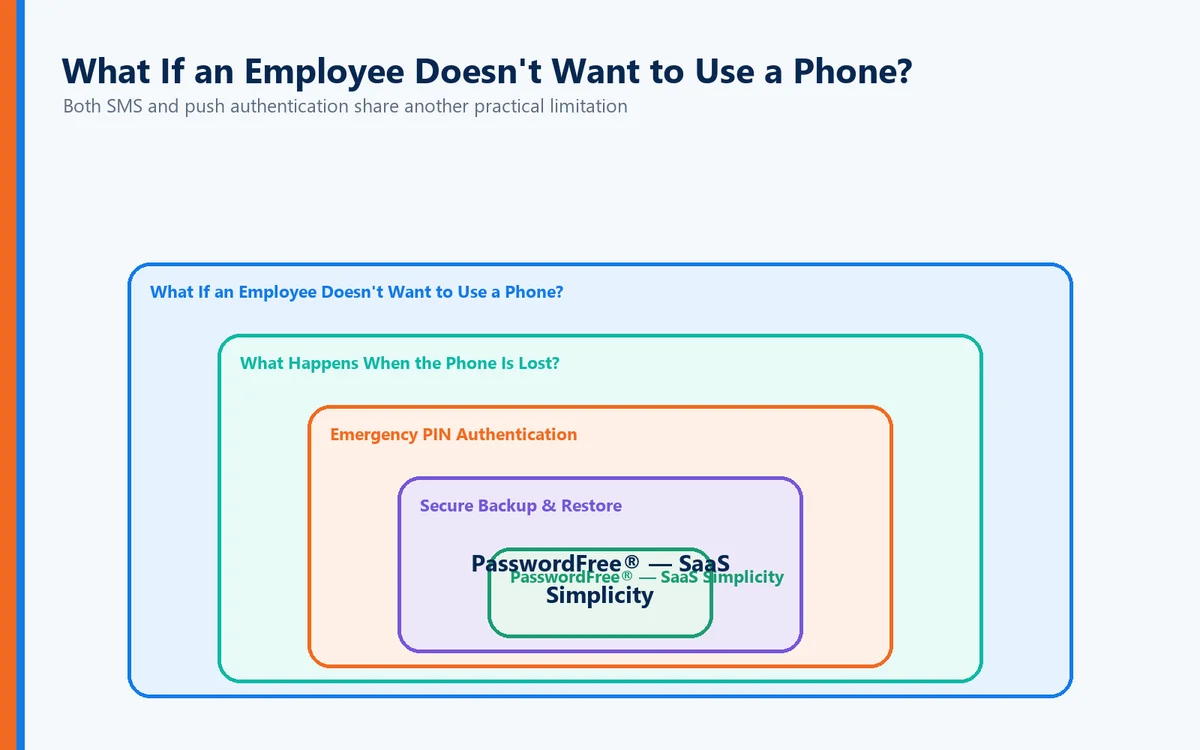
¿Qué pasa si un empleado no quiere usar un teléfono?
Tanto el SMS como la autenticación push comparten otra limitación práctica:
Frecuentemente hacen que el smartphone sea central para la autenticación.
Eso no es apropiado para cada empleado o lugar de trabajo.
Algunos usuarios:
No quiero usar teléfonos personales para el trabajo.
Trabajar en instalaciones donde los teléfonos inteligentes están prohibidos.
Prefiere dispositivos de autenticación física.
Tener requisitos de accesibilidad.
Trabajar en entornos altamente controlados.
Identité es compatible con tokens de hardware de terceros soportados, incluyendo claves de seguridad como YubiKey®.
Esto permite a las organizaciones elaborar políticas de autenticación en torno a sus necesidades operacionales y de seguridad reales en lugar de obligar a cada usuario a utilizar un único método de autenticación.
¿Qué sucede cuando se pierde el teléfono?
Ya sea que una organización utilice SMS, autenticación push o autenticación sin contraseña, una realidad práctica permanece:
Los teléfonos desaparecen.
Se pierden.
Se rompen.
Los reemplazan.
Se quedan sin energía.
La autenticación debe anticipar esas situaciones en lugar de convertirlas en emergencias.
Por eso Identité se acerca a la autenticación como un continuidad de las operaciones tema, así como un tema de ciberseguridad.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, los usuarios autorizados pueden utilizar un PIN de emergencia cuando su dispositivo de autenticación principal no esté disponible temporalmente.
El PIN de emergencia no pretende reemplazar la autenticación normal.
Proporciona un mecanismo de continuidad controlada para que un dispositivo que falta no se convierta automáticamente en un día de trabajo perdido.
Respaldo seguro y restauración
Si un teléfono se pierde permanentemente o se reemplaza, los usuarios no deberían tener que reconstruir la autenticación desde cero.
Con PasswordFree® y NoPass™, los usuarios pueden respaldar de forma segura su perfil de autenticación de acuerdo con la configuración de la organización para:
Almacenamiento en la nube seguro
La red corporativa
Cuando un teléfono de reemplazo está disponible, el perfil de autenticación se puede restaurar.
El proceso de restauración se puede completar en menos de dos minutos.
Eso significa menos tiempo de inactividad para los usuarios y menos llamadas de recuperación de emergencia para TI.
PasswordFree® — SaaS Simplicity
Las organizaciones que buscan una solución de autenticación sin contraseña entregada en la nube pueden elegir PasswordFree®, la oferta SaaS de Identité.
PasswordFree® está diseñado para proporcionar:
autenticación sin contraseña
Autenticación mutua con FDA
Verificación biométrica descentralizada
Reducción de la dependencia de SMS y empuje convencional MFA
Protección contra el phishing y los sitios web impostores
Autenticación de PIN de emergencia
Respaldo seguro y restauración
Soporte para opciones de autenticación de terceros compatibles
Reducción del volumen de trabajo del servicio de asistencia a los usuarios
El objetivo no es dar a los empleados otro paso MFA.
Es para reducir la fricción innecesaria de autenticación mientras se fortalece la seguridad.
NoPass™ — Autenticación empresarial sin compromiso
Las empresas que requieren una integración más profunda y un mayor control pueden elegir NoPass™, alimentado por patentado Full Duplex Authentication®.
NoPass™ puede instalarse en locales o implementarse en la nube y está diseñado para organizaciones que requieren integración con entornos como:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Para los bancos y otras organizaciones con requisitos estrictos en relación con los datos confidenciales, un despliegue local NoPass™ permite que la infraestructura de autenticación permanezca dentro del entorno controlado de la organización.
Las organizaciones sanitarias, las agencias gubernamentales, las instituciones financieras y otras empresas altamente reguladas también pueden elegir la arquitectura de despliegue apropiada a sus requisitos de seguridad y cumplimiento.
Así que ¿Qué debes elegir: SMS o Push?
Si esas son las únicas dos opciones, un sistema de autenticación push bien diseñado generalmente proporcionará ventajas sobre SMS, en particular porque evita la dependencia directa de la red telefónica y la entrega basada en SIM.
Pero las organizaciones no deberían detener la evaluación allí.
Preguntar:
¿Todavía depende de las contraseñas?
¿Puede la autenticación ser retransmitida o pulida?
¿Se puede engañar a los usuarios para que aprueben solicitudes?
¿La solución verifica tanto el destino como el usuario?
¿Qué sucede si el teléfono no está disponible?
¿Pueden los empleados usar métodos alternativos de autenticación?
¿Qué tan rápido pueden recuperarse los usuarios después de reemplazar un dispositivo?
Esas preguntas revelan mucho más acerca de una plataforma de autenticación que si envía un mensaje de texto o una notificación push.
La perspectiva Identité
La autenticación por SMS ayudó a las organizaciones a superar la seguridad de solo contraseña.
La autenticación push mejoró la experiencia haciendo el segundo paso de autenticación más rápido y reduciendo la dependencia de los mensajes de texto.
Ambos representaron un progreso.
Pero la autenticación moderna no debería medirse por Qué tan convenientemente podemos entregar otro aviso MFA.
Debe medirse en función de la eficacia con que podamos establecer la confianza.
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
El usuario establece:
"Soy el usuario autorizado."
El dispositivo de confianza participa en establecer:
"Este es el dispositivo autorizado."
Y Full Duplex Authentication® establece:
"Este es el destino legítimo."
Combina eso con la verificación biométrica descentralizada, fichas de hardware de terceros compatibles, Autenticación de PIN de emergencia, y Respaldo seguro y restauración, y la autenticación se convierte en más que otro desafío de seguridad entregado a un teléfono.
Se convierte en una relación de confianza completa diseñada alrededor seguridad, privacidad, productividad y continuidad del negocio.
Porque el futuro de la autenticación no es decidir si enviar un código o una notificación.
Está eliminando la necesidad de tomar esa decisión en primer lugar.