




Se você já suspirou depois de aprovar mais um prompt de autenticação ou se mexiu para encontrar seu telefone apenas para entrar em seu e-mail, você não está sozinho. A autenticação multifator (MFA) ganhou reputação por ser uma das defesas de segurança cibernética mais eficazes – e uma das mais frustrantes.
Desbloquear o telefone? Olha para a tela.
Abrir um aplicativo bancário? Toque no sensor de impressão digital.
Autorizar um pagamento? Escaneie a sua cara.
Ao mesmo tempo, milhões de funcionários ainda se autenticam em aplicativos de negócios abrindo um aplicativo autenticador, recuperando um código de seis dígitos ou aprovando uma notificação push.
Isso levanta uma questão importante:
A autenticação biométrica é realmente melhor do que a autenticação multifator (MFA) baseada em aplicativos?
A resposta curta é: Pode ser – mas a biometria em si não é necessariamente o que torna o sistema de autenticação mais forte.
Para entender o porquê, precisamos analisar fatores de autenticação, resistência ao phishing, segurança do dispositivo e como os sistemas modernos de autenticação estabelecem confiança.
O que é um fator de autenticação?
A maioria dos sistemas de autenticação depende de uma ou mais das três categorias básicas de fatores:
Algo que você sabe
Informações que devem ser conhecidas apenas pelo usuário.
Exemplos incluem:
Senhas
PINs
Passphrases
Códigos de segurança
A fraqueza óbvia é que o conhecimento pode ser roubado, adivinhado, compartilhado, phishing ou exposto em uma violação de dados.
Algo que você tem
Um objeto físico ou digital associado ao usuário.
Exemplos incluem:
Smartphones
Chaves de segurança
Cartões inteligentes
Tokens de hardware
Dispositivos registados
Fatores de posse tornam um ataque mais difícil porque roubar uma senha por si só pode não ser mais suficiente.
Algo que você é
Uma característica física do indivíduo.
Exemplos incluem:
Fingerprints
Características faciais
Padrões de íris
Outras características biométricas
A biometria pode tornar a autenticação extremamente conveniente porque o usuário não precisa se lembrar ou inserir manualmente nada.
Mas conveniência e segurança não são a mesma coisa.
Como funciona o MFA
O MFA baseado em aplicativos geralmente usa um aplicativo de smartphone como um fator de autenticação adicional.
Depois de inserir um nome de usuário e senha, o usuário pode ser solicitado a:
Insira uma senha única baseada no tempo (TOTP)
Aprovar uma notificação push
Corresponder a um número exibido em outro dispositivo
Confirme uma solicitação de autenticação dentro do aplicativo
Isso é dramaticamente melhor do que confiar apenas em uma senha.
A pesquisa Microsoft envolvendo contas comerciais descobriu que o MFA reduziu o risco de compromisso em mais do que o 99% na população estudada, incluindo proteção substancial quando as credenciais já haviam vazado.
Isso faz do MFA uma das melhorias de segurança mais importantes que uma organização pode implementar.
Mas há uma qualificação importante:
Nem todos os métodos MFA fornecem o mesmo nível de proteção.
A fraqueza do MFA baseado em aplicativos: o humano ainda está em loop
Muitos sistemas MFA baseados em aplicativos pedem ao usuário que tome uma decisão de segurança.
"Aprovar esta entrada?"
Isso parece simples.
Mas os atacantes sabem como explorar o comportamento humano.
Um invasor que obtém a senha de um usuário pode acionar repetidamente solicitações de autenticação. Eventualmente, um funcionário distraído ou frustrado pode aprovar um.
Esta técnica é comumente chamada fadiga MFA, empurrar fadiga, ou push bomb.
A correspondência de números melhora significativamente a situação porque os usuários devem combinar ou inserir informações associadas à sessão de autenticação.
No entanto, alguns métodos de autenticação baseados em aplicativos permanecem suscetíveis ao phishing.
A CISA distinguiu especificamente o MFA resistente a phishing dos métodos OTP e push baseados em aplicativos, recomendando abordagens resistentes a phishing, como a autenticação baseada em FIDO / WebAuthn e PKI, para uma proteção mais forte.
Essa distinção é importante.
Ter vários fatores não torna automaticamente um método de autenticação resistente a todos os ataques.
Biometria é mais segura?
É aqui que a comparação se torna interessante.
Uma impressão digital não pode ser esquecida.
Seu rosto não precisa ser redefinido a cada 90 dias.
E os usuários não podem acidentalmente digitar suas impressões digitais em um site de phishing.
Isso torna a biometria extremamente atraente.
Mas dizer "biometria é mais seguro do que aplicativos MFA" simplifica demais o problema.
De acordo com as atuais Diretrizes de Identidade Digital do NIST, uma característica biométrica é Não é tratado como um autenticador por si só. Em vez disso, deve ser associado a um autenticador físico.
Por exemplo, considere um smartphone que armazena uma credencial criptográfica.
O smartphone representa:
Algo que você tem.
A impressão digital ou reconhecimento facial usado para desbloquear essa credencial representa:
Algo que você é.
A biometria não está necessariamente sendo transmitida pela Internet para provar sua identidade. Em vez disso, ele pode ser usado localmente para autorizar o acesso a uma capacidade de autenticação criptográfica no dispositivo.
Essa diferença arquitetônica importa enormemente.
A melhor pergunta: O que acontece após a digitalização biométrica?
Ao avaliar a autenticação biométrica, não pergunte simplesmente:
"Ele usa uma impressão digital?"
Perguntar:
"O que a impressão digital autoriza?"
Uma biometria pode simplesmente desbloquear um dispositivo.
Ou ele pode ativar um autenticador criptográfico que prova com segurança a posse de uma credencial.
Esses são modelos de segurança muito diferentes.
Os sistemas de autenticação modernos podem combinar:
Algo que você tem + algo que você é + prova criptográfica.
Isso pode fornecer uma experiência de autenticação significativamente mais forte do que simplesmente digitar uma senha e copiar um código temporário de um aplicativo.
Biometria vs. MFA baseado em aplicativos
Aqui está uma comparação prática:
Consideração de Segurança | Biometria + Dispositivo Confiável | OTP baseado em aplicativos | MFA baseado em push |
Requer que se lembre de uma senha | Potencialmente não | Geralmente | Geralmente |
Entrada manual do código | Não | Sim | Não |
Vulnerável ao roubo básico de credenciais | Baixo quando implementado corretamente | Redução | Redução |
resistência Phishing | Pode ser forte quando emparelhado com autenticação criptográfica resistente a phishing | Não | Depende da implementação; O push convencional não é inerentemente resistente a phishing |
Risco de fadiga MFA | Baixo | Baixo | Potencialmente maior |
Fricção do usuário | Muito baixo | Moderado | Baixo |
Considerações sobre dispositivos perdidos | Sim | Sim | Sim |
Depende fortemente da implementação | Sim | Sim | Sim |
A linha mais importante é a última.
A tecnologia em torno do fator de autenticação importa tanto quanto o próprio fator.
Biometria tem seus próprios riscos
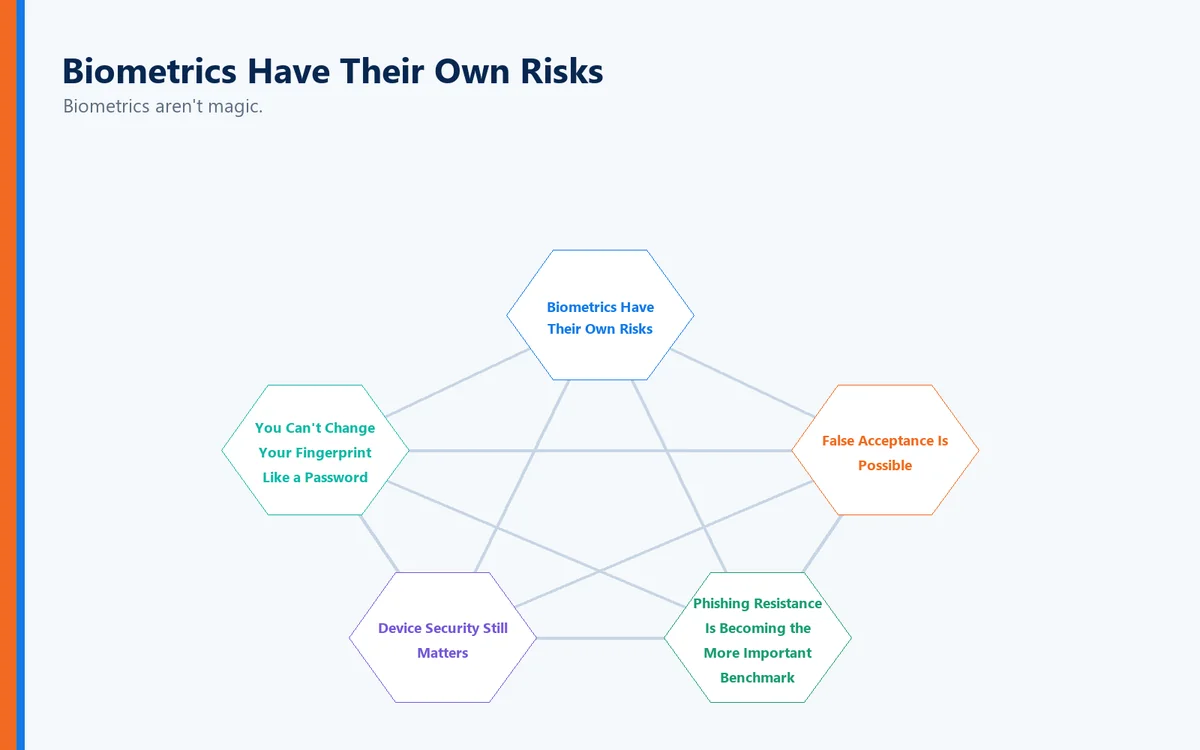
Biometria não é mágica.
Eles introduzem considerações de segurança e privacidade que as organizações devem abordar com cuidado.
Você não pode alterar sua impressão digital como uma senha
Se uma senha for comprometida, você a redefinirá.
Se a informação biométrica for comprometida, substituí-la não é tão simples.
Isso torna o manuseio e armazenamento de informações biométricas extremamente importantes.
A falsa aceitação é possível
Sistemas biométricos fazem comparações probabilísticas. Eles não estão simplesmente determinando se duas cordas secretas são idênticas.
Limites, sensores, hardware, implementação e condições ambientais afetam o desempenho.
Segurança de dispositivos ainda importa
Uma forte experiência de autenticação biométrica sentada em cima de um ponto final comprometido não cria automaticamente um sistema seguro.
As organizações devem considerar a segurança de toda a cadeia de autenticação.
Assuntos de Recuperação
O que acontece se o telefone do usuário for perdido?
O que acontece se um sensor de impressão digital parar de funcionar?
O que acontece quando um funcionário substitui um dispositivo?
A arquitetura de autenticação deve considerar a inscrição, recuperação, revogação e reinscrição – não simplesmente o login em si.
Resistência a Phishing está se tornando o benchmark mais importante
Durante anos, a conversa sobre segurança cibernética se concentrou em saber se uma organização tinha MFA.
Hoje, a melhor pergunta é:
Que tipo de MFA você tem?
O NIST explica que as saídas do autenticador inseridas manualmente, incluindo códigos OTP, não são consideradas resistentes a phishing porque o usuário pode potencialmente fornecer a saída para um site de impostor, que pode transmiti-lo ao serviço legítimo.
Por outro lado, a autenticação criptográfica implementada corretamente pode vincular a autenticação à sessão legítima de serviço e autenticação.
É por isso que as tecnologias baseadas em credenciais criptográficas estão se tornando cada vez mais importantes.
Da mesma forma, Microsoft recomenda priorizar métodos de autenticação resistentes a phishing, como chaves de segurança FIDO2, passkeys, Windows Hello for Business e autenticação baseada em certificado.
A direção da viagem é clara:
A autenticação está passando de “provar que você sabe outro segredo” para “provar criptograficamente que o usuário correto e o autenticador confiável estão participando da transação correta”.
Onde a biometria se torna particularmente poderosa
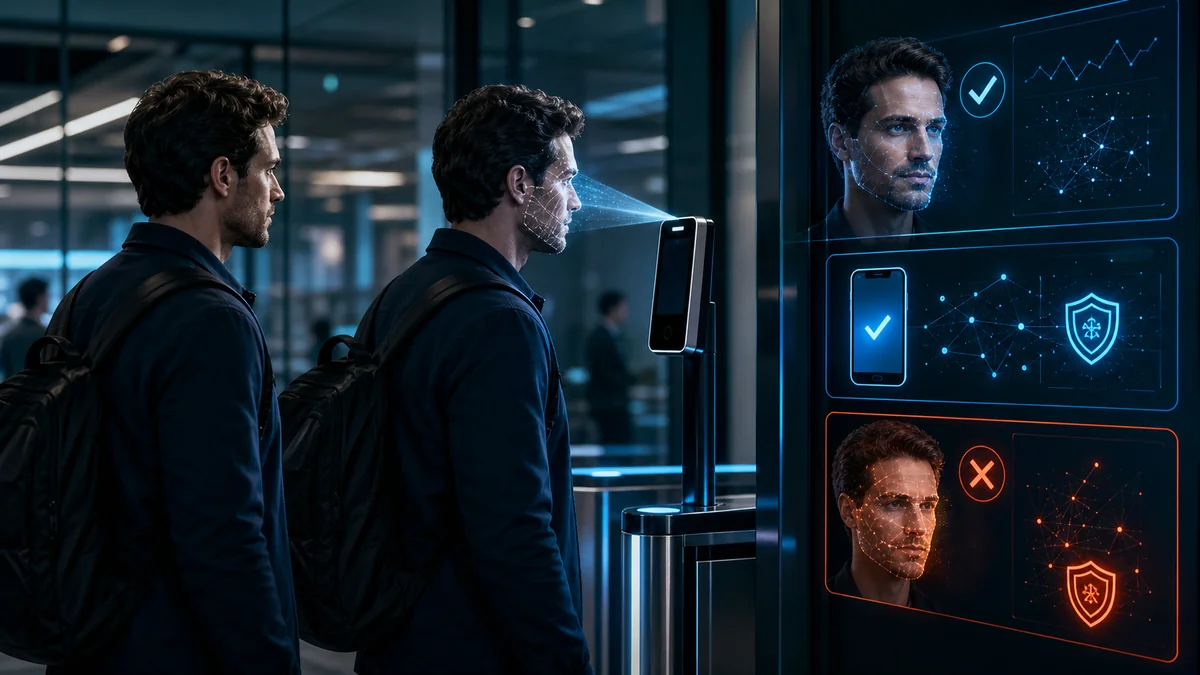
A biometria torna-se especialmente atraente quando eles são usados localmente para ativar uma credencial segura.
Imagine o usuário simplesmente olhando para um dispositivo ou tocando em um sensor de impressão digital.
Por trás dessa ação simples, vários eventos de segurança podem ocorrer:
O dispositivo verifica a biometria localmente.
A biométrica desbloqueia uma credencial criptográfica protegida.
A credencial participa de um processo de autenticação criptográfica.
O serviço valida a resposta de autenticação.
O acesso é concedido sem que o usuário insira uma senha reutilizável ou código de autenticação temporária.
Do ponto de vista do usuário, a autenticação levou segundos.
Do ponto de vista do atacante, pode não haver senha reutilizável ou OTP para roubar.
Essa é a vantagem fundamental da autenticação moderna sem senha.
Melhor segurança não deveria significar mais trabalho
A segurança cibernética tradicional muitas vezes criou uma equação frustrante:
Mais segurança ⁇ mais passos.
Primeiro vieram as senhas.
Então senhas mais fortes.
Em seguida, os requisitos de complexidade de senha.
Em seguida, frequentes redefinições de senha.
Depois, questões de segurança.
Depois, os códigos SMS.
Então aplicativos autenticadores.
Em seguida, envie notificações.
Os usuários compreensivelmente começaram a ver a segurança como algo que interferia na produtividade.
A autenticação moderna deve reverter essa tendência.
O objetivo deve ser:
Autenticação mais forte com menos ações do usuário.
Quando uma biometria ativa com segurança um mecanismo de autenticação criptográfica em um dispositivo confiável, as organizações podem potencialmente melhorar ambos os lados da equação.
A segurança melhora.
A fricção do usuário diminui.
Moving Beyond Traditional MFA com Full Duplex Authentication®
É também aqui que o modelo de autenticação por trás Full Duplex Authentication® (FDA) torna-se importante.
A autenticação tradicional tende a se concentrar em uma questão central:
O usuário pode provar sua identidade para o sistema?
Full Duplex Authentication® é projetado em torno de um relacionamento de confiança mais amplo, autenticando o usuário, ao mesmo tempo em que estabelece confiança no ambiente de autenticação, em vez de confiar apenas em credenciais estáticas ou inserir manualmente códigos temporários.
O objetivo não é simplesmente adicionar outro fator.
É estabelecer uma autenticação mútua mais forte, reduzindo as oportunidades de roubo de credenciais, phishing, personificação e outros ataques baseados em identidade.
Essa distinção representa uma evolução importante na autenticação.
O futuro não é sobre pedir aos usuários para provarem a si mesmos com mais frequência. Trata-se de tornar o processo de autenticação em si mais confiável.
PasswordFree®: Segurança sem a carga de senha
PasswordFree® fornece uma abordagem SaaS para autenticação sem senha alimentada por Full Duplex Authentication®.
Em vez de forçar os usuários através de fluxos de trabalho tradicionais de senha e código, o objetivo é criar uma experiência de autenticação mais simples, mantendo uma forte garantia de identidade.
Para as organizações, isso pode significar redução:
Chamadas de help desk relacionadas à senha
Custos de redefinição de senha
Exposição ao roubo de credenciais
Frustração do usuário
Atrasos na autenticação
Dependência da autenticação tradicional de segredo compartilhado
O resultado é um modelo em que uma autenticação mais forte não precisa vir à custa da produtividade.
NoPass™: Autenticação empresarial com maior controle
Para empresas que exigem maior controle sobre a infraestrutura de autenticação, NoPass™ fornece uma abordagem baseada em plataforma alimentada por Full Duplex Authentication®.
Isso pode ser particularmente importante para organizações com requisitos rígidos de segurança, regulamentação, infraestrutura ou controle de dados.
Em vez de simplesmente substituir um aplicativo MFA por outro, as organizações podem repensar como a autenticação se encaixa em sua arquitetura de identidade mais ampla.
E essa é, em última análise, a conversa maior.
A autenticação biométrica é melhor que o MFA baseado em aplicativos?
⁇ s vezes, mas essa não é a maneira mais útil de enquadrar a decisão.
A biometria oferece grandes vantagens de usabilidade e pode desempenhar um papel importante na autenticação forte.
O MFA baseado em aplicativos também fornece melhorias significativas de segurança sobre a autenticação somente por senha. A pesquisa demonstra que o MFA reduz drasticamente o comprometimento da conta, e as organizações que atualmente dependem apenas de senhas não devem atrasar a implantação do MFA simplesmente porque existem métodos de autenticação mais recentes.
No entanto, as estratégias de autenticação mais fortes combinam cada vez mais várias capacidades:
Um dispositivo físico confiável
Verificação do usuário local
Biometria ou outro fator de ativação
Autenticação criptográfica
resistência Phishing
Repetir resistência
Processos fortes de inscrição e recuperação
Confiança mínima em credenciais reutilizáveis
Em outras palavras, O objetivo não é escolher biometria em vez de MFA.
O objetivo é construir uma arquitetura de autenticação na qual os fatores trabalhem juntos de forma inteligente.
Pensamentos Finais
As senhas pedem aos usuários que se lembrem de algo.
Os aplicativos de autenticador pedem aos usuários que recuperem ou aprovem algo.
A biometria permite que os usuários provem algo sobre si mesmos.
Mas a autenticação moderna pode ir mais longe, combinando a verificação do usuário com dispositivos confiáveis e prova criptográfica.
Essa é a mudança que as organizações devem estar assistindo.
A próxima geração de autenticação não é sobre empilhar mais passos de segurança para os usuários.
Trata-se de tornar esses passos desnecessários.
O melhor sistema de autenticação é aquele que é difícil para um atacante derrotar, mas quase sem esforço para o usuário legítimo completar.
Para as organizações que avaliam sua estratégia de autenticação, a questão, portanto, não deve ser simplesmente:
"Biometria ou MFA baseado em aplicativos?"
Deve ser:
"Como podemos obter autenticação sem senha e resistente a phishing, facilitando o acesso para usuários legítimos?"
Essa é uma questão muito mais importante – e que aponta para o futuro da segurança de identidade.
Fontes e Leituras Adicionais
Este artigo baseia-se na orientação atual de autenticação do Instituto Nacional de Padrões e Tecnologia (NIST), incluindo suas Diretrizes de Identidade Digital e orientações sobre autenticadores criptográficos resistentes a phishing, bem como orientação CISA comparando métodos de autenticação resistentes a phishing, baseados em aplicativos e SMS. A pesquisa Microsoft sobre contas comerciais também demonstrou a redução substancial do risco de compromisso associado ao MFA.
Referências úteis para publicação são Diretrizes de identidade digital do NIST, Orientação MFA resistente a phishing da CISAe, Pesquisa de eficácia MFA do Microsoft.