




Si alguna vez has suspirado después de aprobar otra solicitud de autenticación o revuelto para encontrar tu teléfono sólo para iniciar sesión en tu correo electrónico, no estás solo. La autenticación multifactorial (MFA) se ha ganado la reputación de ser una de las defensas de ciberseguridad más eficaces y una de las más frustrantes.
¿Desbloquear el teléfono? Mira la pantalla.
¿Abrir una aplicación bancaria? Toca el sensor de huellas dactilares.
¿Autorizar un pago? Escanea tu cara.
Al mismo tiempo, millones de empleados aún autentican sus aplicaciones comerciales abriendo una aplicación de autenticación, recuperando un código de seis dígitos o aprobando una notificación push.
Esto plantea una cuestión importante:
¿Es la autenticación biométrica mejor que la autenticación multifactorial basada en aplicaciones (MFA)?
La respuesta corta es: puede ser, pero la biometría en sí no es necesariamente lo que hace que el sistema de autenticación sea más fuerte.
Para entender por qué, necesitamos mirar los factores de autenticación, resistencia al phishing, seguridad de dispositivos y cómo los sistemas modernos de autenticación establecen confianza.
Primero, ¿Qué es un factor de autenticación?
La mayoría de los sistemas de autenticación se basan en una o más de tres categorías de factores básicos:
Algo que sabes
Información que sólo debe conocer el usuario.
Algunos ejemplos son:
Contraseñas
PIN
Frase de paso
Códigos de seguridad
La debilidad obvia es que el conocimiento puede ser robado, adivinado, compartido, phished, o expuesto en una violación de datos.
Algo que usted tiene
Un objeto físico o digital asociado con el usuario.
Algunos ejemplos son:
Teléfonos inteligentes
Claves de seguridad
Tarjetas inteligentes
Tokens de hardware
Dispositivos registrados
Los factores de posesión hacen que un ataque sea más difícil porque robar una contraseña por sí solo puede que ya no sea suficiente.
Algo que eres
Una característica física del individuo.
Algunos ejemplos son:
Huellas dactilares
Características faciales
Patrones de iris
Otras características biométricas
La biometría puede hacer la autenticación extremadamente conveniente porque el usuario no tiene que recordar o introducir manualmente nada.
Pero la comodidad y la seguridad no son lo mismo.
Cómo funciona MFA basado en aplicaciones
MFA basado en aplicaciones generalmente utiliza una aplicación para teléfonos inteligentes como un factor de autenticación adicional.
Después de introducir un nombre de usuario y una contraseña, se le puede pedir al usuario que:
Introduzca una contraseña única basada en el tiempo (TOTP)
Aprobar una notificación push
Coincidir con un número mostrado en otro dispositivo
Confirmar una solicitud de autenticación dentro de la aplicación
Esto es dramáticamente mejor que confiar en una contraseña sola.
La investigación de Microsoft en relación con cuentas comerciales encontró que MFA redujo el riesgo de compromiso en más de 99% en la población estudiada, incluyendo una protección sustancial cuando las credenciales ya se habían filtrado.
Esto hace de MFA una de las mejoras de seguridad más importantes que una organización puede implementar.
Pero hay una calificación importante:
No todos los métodos MFA proporcionan el mismo nivel de protección.
La debilidad del MFA basado en aplicaciones: El ser humano todavía está en el bucle
Muchos sistemas MFA basados en aplicaciones en última instancia le piden al usuario que tome una decisión de seguridad.
"¿Aprobar este inicio de sesión?"
Eso suena simple.
Pero los atacantes saben cómo explotar el comportamiento humano.
Un atacante que obtiene la contraseña de un usuario puede desencadenar repetidamente solicitudes de autenticación. Eventualmente, un empleado distraído o frustrado podría aprobar uno.
Esta técnica se llama comúnmente Cansancio MFA, fatiga de empujeo bien empuje bomba.
El emparejamiento de números mejora significativamente la situación porque los usuarios deben coincidir o introducir información asociada con la sesión de autenticación.
Sin embargo, algunos métodos de autenticación basados en aplicaciones siguen siendo susceptibles al phishing.
CISA ha distinguido específicamente MFA resistente al phishing de los métodos basados en aplicaciones de OTP y push, recomendando enfoques resistentes al phishing como FIDO/WebAuthn y autenticación basada en PKI para una mayor protección.
Esa distinción es importante.
Tener múltiples factores no hace automáticamente un método de autenticación resistente a cada ataque.
¿La biometría es más segura?
Aquí es donde la comparación se pone interesante.
No se puede olvidar una huella digital.
Tu cara no necesita ser restablecida cada día 90.
Y los usuarios no pueden escribir accidentalmente sus huellas dactilares en un sitio web de phishing.
Eso hace que la biometría sea extremadamente atractiva.
Pero decir "la biometría es más segura que las aplicaciones MFA" simplifica el problema.
Según las actuales Directrices de Identidad Digital de NIST, una característica biométrica es no se trata como un autenticador por sí mismo. En su lugar, debería estar asociado con un autenticador físico.
Por ejemplo, considere un smartphone que almacena una credencial criptográfica.
El smartphone representa:
Algo que tienes.
La huella dactilar o el reconocimiento facial utilizados para desbloquear esa credencial representa:
Algo que eres.
La biometría no se transmite necesariamente a través de Internet para probar tu identidad. En su lugar, se puede utilizar localmente para autorizar el acceso a una capacidad de autenticación criptográfica en el dispositivo.
Esa diferencia arquitectónica importa enormemente.
La mejor pregunta: ¿Qué sucede después de la exploración biométrica?
Al evaluar la autenticación biométrica, no pregunte simplemente:
"¿Usa una huella digital?"
Preguntar:
"¿Qué autoriza la huella digital?"
Un biométrico puede simplemente desbloquear un dispositivo.
O puede activar un autenticador criptográfico que prueba con seguridad la posesión de una credencial.
Esos son modelos de seguridad muy diferentes.
Los sistemas modernos de autenticación pueden combinar:
Algo que tienes + algo que eres + prueba criptográfica.
Esto puede proporcionar una experiencia de autenticación significativamente más fuerte que simplemente introducir una contraseña y copiar un código temporal desde una aplicación.
Biometría vs. MFA basado en aplicaciones
He aquí una comparación práctica:
Consideración de la seguridad | Biometría + Dispositivo de confianza | Oficina del Fiscal basada en aplicaciones | MFA basado en empuje |
Requiere recordar una contraseña | Potencialmente no | Normalmente | Normalmente |
Entrada de código manual | No | Sí | No |
Vulnerable al robo de credenciales básicas | Bajo cuando se implementa correctamente | Reducción | Reducción |
Resistencia al phishing | Puede ser fuerte cuando se combina con autenticación criptográfica resistente al phishing | No | Depende de la aplicación; El empuje convencional no es inherentemente resistente al phishing |
Riesgo de fatiga MFA | Baja | Baja | Potencialmente más alto |
Rozamiento del usuario | Muy bajo | Moderado | Baja |
Consideraciones relativas a los dispositivos perdidos | Sí | Sí | Sí |
Depende en gran medida de la aplicación | Sí | Sí | Sí |
La fila más importante es la última.
La tecnología que rodea el factor de autenticación importa tanto como el factor en sí.
La biometría tiene sus propios riesgos
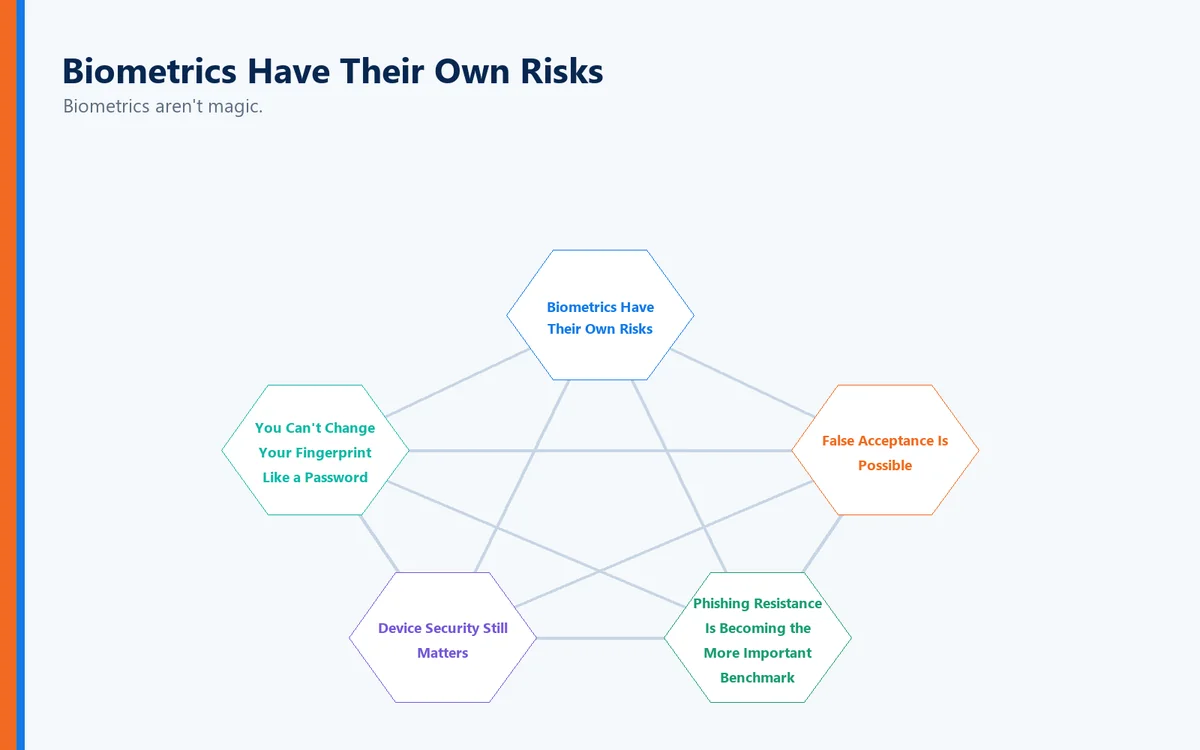
La biometría no es magia.
Se introducen consideraciones de seguridad y privacidad que las organizaciones deben abordar cuidadosamente.
No puede cambiar su huella dactilar como una contraseña
Si una contraseña está comprometida, la reinicias.
Si la información biométrica está comprometida, reemplazarla no es tan simple.
Esto hace que el manejo y almacenamiento de información biométrica sea extremadamente importante.
La aceptación falsa es posible
Los sistemas biométricos hacen comparaciones probabilísticas. No están simplemente determinando si dos cadenas secretas son idénticas.
Todos los umbrales, sensores, hardware, implementación y condiciones ambientales afectan el rendimiento.
La seguridad de los dispositivos sigue siendo importante
Una fuerte experiencia de autenticación biométrica sentada encima de un endpoint comprometido no crea automáticamente un sistema seguro.
Las organizaciones deben considerar la seguridad de toda la cadena de autenticación.
Cuestiones relativas a la recuperación
¿Qué sucede si el teléfono del usuario se pierde?
¿Qué pasa si un sensor de huellas deja de funcionar?
¿Qué sucede cuando un empleado reemplaza un dispositivo?
La arquitectura de autenticación debe considerar la inscripción, la recuperación, la revocación y la reinscripción, no simplemente el login mismo.
La resistencia al phishing se está convirtiendo en el punto de referencia más importante
Durante años, la conversación sobre ciberseguridad se centró en si una organización tenía MFA.
Hoy, la mejor pregunta es:
¿Qué tipo de MFA tienes?
NIST explica que las salidas de autenticador introducidas manualmente, incluyendo códigos OTP, no se consideran resistentes al phishing porque el usuario puede potencialmente proporcionar la salida a un sitio impostor, que puede transmitirla al servicio legítimo.
Por el contrario, la autenticación criptográfica correctamente implementada puede vincular la autenticación al servicio legítimo y sesión de autenticación.
Es por ello que las tecnologías basadas en credenciales criptográficas están cobrando cada vez más importancia.
Microsoft también recomienda priorizar métodos de autenticación resistentes al phishing como las claves de seguridad FIDO2, passkeys, Windows Hello for Business y autenticación basada en certificados.
La dirección del viaje es clara:
La autenticación está pasando de "probar que conoces otro secreto" a "probar criptográficamente que el usuario correcto y el autenticador de confianza están participando en la transacción correcta".
Donde la biometría se vuelve particularmente poderosa
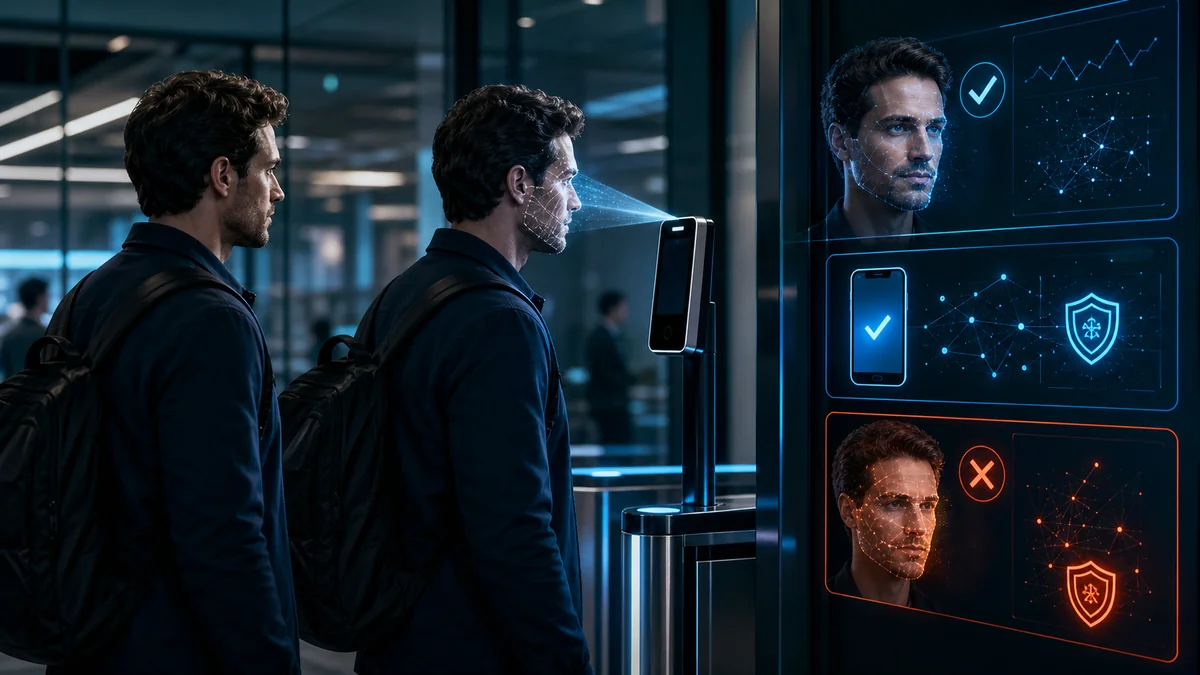
La biometría se vuelve especialmente convincente cuando se utilizan localmente para activar una credencial segura.
Imagine que el usuario simplemente mira un dispositivo o toca un sensor de huellas dactilares.
Detrás de esa simple acción, pueden ocurrir varios eventos de seguridad:
El dispositivo verifica la biometría localmente.
El biométrico desbloquea una credencial criptográfica protegida.
La credencial participa en un proceso de autenticación criptográfica.
El servicio valida la respuesta de autenticación.
El acceso se concede sin que el usuario introduzca una contraseña reutilizable o un código de autenticación temporal.
Desde la perspectiva del usuario, la autenticación tomó segundos.
Desde la perspectiva del atacante, no puede haber contraseña reutilizable ni OTP para robar.
Esa es la ventaja fundamental de la autenticación moderna sin contraseña.
Mejor seguridad no debería significar más trabajo
La ciberseguridad tradicional a menudo creaba una ecuación frustrante:
Más seguridad = más pasos.
Primero vinieron las contraseñas.
Entonces contraseñas más fuertes.
Luego requisitos de complejidad de contraseña.
A continuación, se reinicia la contraseña frecuente.
Luego preguntas de seguridad.
Luego códigos SMS.
Luego aplicaciones autenticadoras.
Entonces, notifíquenlo.
Es comprensible que los usuarios empezaran a ver la seguridad como algo que interfería con la productividad.
La autenticación moderna debería invertir esa tendencia.
El objetivo debería ser:
Autenticación más fuerte con menos acciones de usuario.
Cuando un biométrico activa de forma segura un mecanismo de autenticación criptográfica en un dispositivo de confianza, las organizaciones pueden potencialmente mejorar ambos lados de la ecuación.
La seguridad mejora.
La fricción del usuario disminuye.
Más allá del MFA tradicional con Full Duplex Authentication®
Aquí es también donde el modelo de autenticación detrás Full Duplex Authentication® (FDA) se vuelve importante.
La autenticación tradicional tiende a centrarse en una cuestión central:
¿Puede el usuario demostrar su identidad al sistema?
Full Duplex Authentication® está diseñado en torno a una relación de confianza más amplia, autenticando al usuario y también estableciendo confianza en el entorno de autenticación en lugar de depender únicamente de credenciales estáticas o códigos temporales introducidos manualmente.
El objetivo no es simplemente añadir otro factor.
Se trata de establecer una autenticación mutua más fuerte, reduciendo al mismo tiempo las oportunidades de robo de credenciales, phishing, suplantación y otros ataques basados en la identidad.
Esa distinción representa una importante evolución en la autenticación.
El futuro no se trata de pedir a los usuarios que se prueben más a menudo. Se trata de hacer el proceso de autenticación en sí más confiable.
PasswordFree®: Seguridad sin carga de contraseña
PasswordFree® proporciona un enfoque SaaS para la autenticación sin contraseña Full Duplex Authentication®.
En lugar de obligar a los usuarios a pasar por los flujos de trabajo tradicionales de contraseñas y códigos, el objetivo es crear una experiencia de autenticación más simple, manteniendo al mismo tiempo una fuerte garantía de identidad.
Para las organizaciones, eso puede significar reducir:
Llamadas de asistencia relacionadas con contraseña
Costos de restablecimiento de contraseña
Exposición al robo de credenciales
La frustración del usuario
Retrasos en la autenticación
Depende de la autenticación compartida-secreta tradicional
El resultado es un modelo en el que la autenticación más fuerte no tiene que venir a expensas de la productividad.
NoPass™: Autenticación empresarial con mayor control
Para las empresas que requieren un mayor control sobre la infraestructura de autenticación, NoPass™ proporciona un enfoque basado en la plataforma impulsado por Full Duplex Authentication®.
Esto puede ser particularmente importante para las organizaciones con requisitos estrictos de seguridad, regulación, infraestructura o control de datos.
En lugar de simplemente reemplazar una aplicación MFA con otra, las organizaciones pueden repensar cómo la autenticación encaja en su arquitectura de identidad más amplia.
Y esa es, en última instancia, la conversación más grande.
Entonces, ¿es la autenticación biométrica mejor que la MFA basada en aplicaciones?
A veces, pero esa no es la forma más útil de enmarcar la decisión.
La biometría ofrece grandes ventajas de usabilidad y puede desempeñar un papel importante en la autenticación fuerte.
MFA basado en aplicaciones también proporciona mejoras de seguridad significativas sobre la autenticación de solo contraseña. La investigación demuestra que MFA reduce drásticamente el compromiso de la cuenta, y las organizaciones que actualmente confían en contraseñas por sí solas no deberían retrasar la implementación de MFA simplemente porque existen métodos de autenticación más nuevos.
Sin embargo, las estrategias de autenticación más sólidas combinan cada vez más varias capacidades:
Un dispositivo físico de confianza
Verificación de los usuarios locales
Biometría u otro factor de activación
Autenticación criptográfica
Resistencia al phishing
Resistencia a la repetición
Fuertes procesos de inscripción y recuperación
Mínima dependencia de las credenciales reutilizables
En otras palabras, El objetivo no es elegir biometría en lugar de MFA.
El objetivo es construir una arquitectura de autenticación en la que los factores trabajen juntos de manera inteligente.
Pensamientos finales
Las contraseñas piden a los usuarios que recuerden algo.
Las aplicaciones de autenticación piden a los usuarios que recuperen o aprueben algo.
La biometría permite a los usuarios probar algo sobre sí mismos.
Pero la autenticación moderna puede ir más allá combinando la verificación del usuario con dispositivos de confianza y pruebas criptográficas.
Esas son las organizaciones de turno que deberían estar observando.
La próxima generación de autenticación no se trata de acumular más pasos de seguridad en los usuarios.
Se trata de hacer esos pasos innecesarios.
El mejor sistema de autenticación es uno que es difícil de derrotar para un atacante, pero casi sin esfuerzo para que el usuario legítimo lo complete.
Para las organizaciones que evalúan su estrategia de autenticación, la pregunta no debería ser simplemente:
"¿Biometría o MFA basado en aplicaciones?"
Debería ser:
"¿Cómo podemos lograr una autenticación sin contraseña resistente al phishing mientras facilitamos el acceso a los usuarios legítimos?"
Esa es una pregunta mucho más importante — y una que apunta hacia el futuro de la seguridad de la identidad.
Fuentes y lectura adicional
Este artículo se basa en la orientación actual de autenticación del Instituto Nacional de Estándares y Tecnología (NIST), incluyendo sus Directrices de Identidad Digital y orientación sobre autenticadores criptográficos resistentes al phishing, así como orientación CISA comparando métodos de autenticación phishing resistentes, basados en aplicaciones y SMS. La investigación de Microsoft sobre cuentas comerciales también ha demostrado la reducción sustancial del riesgo de compromiso asociado con MFA.
Las referencias autorizadas útiles para la publicación son Directrices de identidad digital NIST, Orientación MFA resistente al phishing de CISA, y La investigación de la eficacia MFA de Microsoft.