



Poucos poderiam esperar a gravidade e os efeitos abrangentes que o vírus COVID-19 teria no cenário da computação. Milhões e milhões de funcionários que anteriormente estavam escondidos com segurança em seus espaços de trabalho controlados estavam agora trabalhando em casa.
Muitas organizações que anteriormente não tinham intenção intencional de expandir significativamente suas forças de trabalho remotas foram empurradas para implementar mudanças abrangentes de infraestrutura durante a noite. Fora da teleconferência, as soluções de rede privada virtual (VPN) e talvez protocolo de desktop remoto (RDP) estavam no topo da lista para implementação imediata.
Devido à urgência das implantações, muitas dessas implementações foram ao vivo sem as salvaguardas de segurança apropriadas, ou em alguns casos... quaisquer. Esses pontos de entrada subprotegidos em redes organizacionalmente “protegidas” têm sido um alvo principal para atores sem escrúpulos. Compondo as preocupações- ⁇ medida que os dias, semanas e meses se passaram, as restrições diminuíram e fluíram, permitindo mais flexibilidade para os funcionários viajarem cada vez mais longe de suas casas.
Alguns chegaram ao seu apartamento áreas comuns, enquanto outros começaram a viajar para cafés e parques. A migração remota pode ter começado com COVID, mas uma força de trabalho remota muito expandida está se transformando em um dispositivo permanente. Com esse caso, as organizações precisam de soluções permanentes no lugar.
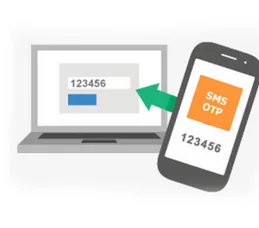
o método tradicional de proteger essas capacidades geralmente depende apenas de nomes de usuário e senhas. Provavelmente, todos podemos concordar que a eficácia dessa medida foi comprovadamente inadequada. No entanto, muitas organizações, pensando que estão reforçando consideravelmente a segurança, implementarão o tradicional MFA, como o OTP baseado em SMS.
Embora melhor do que simplesmente usar nome de usuário e senha, SMS-OTP deixa muito a desejar. Dê uma olhada no meu post anterior “Como facilmente hackear SMS baseado OTP?” para uma quebra de quão facilmente esta medida pode ser contornada.
Quando recuamos e examinamos o impacto potencial do comprometimento de um túnel sem restrições através de um perímetro de segurança; bem, pode ser um pouco aterrorizante. É um pouco como os filmes antigos, onde há trincheiras, cercas e tropas acima do solo, e o inimigo se esconde sob todos eles. Felizmente, muitas organizações implantaram algum grau de defesa em profundidade, para que não sejam totalmente impotentes. Ainda assim, discutir os principais componentes da postura de segurança organizacional nunca é uma coisa boa. 1 E- 10,000,000,000,000 chance de cair.
Pode ser melhor gastar recursos organizacionais em outro lugar, não importa quão terrível seja o impacto. Este não é o caso aqui.
Qual a probabilidade de ( ⁇ a) empregado remoto que se afasta de um laptop em uma cafeteria? Observe o “a”, porque só é preciso um! Qual é a probabilidade de um laptop ser roubado do veículo? Qual é a probabilidade de que o laptop tenha um laptop facilmente adivinhado ou escrito em um pegajoso anexado ao laptop, senha? Qual é a probabilidade de um usuário remoto ser phishinged por um OTP? Não vamos vencer o cavalo. Existem dezenas de exemplos de cenários altamente prováveis onde ocorre compromisso leva apenas uma vezA consequência disso é um túnel através das defesas.
Outra preocupação que está crescendo em frequência é o phishing de consentimento. Essencialmente, aplicativos e sites maliciosos são configurados para colher tokens OAuth - tokens OAuth podem ser vistos como uma senha única de curta duração (OTP). Quando usados da maneira usual, os invasores recuperam o token e usam o token para acessar outro recurso que o usuário tem acesso e, embora os ataques variem, de acordo com o Microsoft, em seu núcleo, geralmente giram em torno do seguinte modus opera:
Um invasor registra um aplicativo com um provedor OAuth 2.0, como o Azure Active Directory;
O aplicativo é configurado de uma forma que faz parecer confiável, como usar o nome de um produto popular usado no mesmo ecossistema;
O atacante obtém um link na frente dos usuários, o que pode ser feito através de phishing convencional baseado em e-mail, comprometendo um site não malicioso ou outras técnicas;
O usuário clica no link e é mostrado um aviso de consentimento autêntico pedindo-lhes para conceder as permissões de aplicativos maliciosos aos dados;
Se um usuário clicar em aceitar, concederá permissões ao aplicativo para acessar dados confidenciais;
O aplicativo recebe um código de autorização que resgata para um token de acesso e, potencialmente, um token de atualização;
O token de acesso é usado para fazer chamadas API em nome do usuário.
Estes ataques levaram a um compromisso das contas do Office 365. Imagine um hacker tendo acesso a todos os seus arquivos, e-mails, dados corporativos do SharePoint, etc. Os hackers não precisam ter o túnel ou o dispositivo do usuário final se puderem acessar serviços remotos da web disfarçados de usuários autênticos.
O que é necessário para realmente reforçar as defesas? Precisamos - aviso de atribuição de jargão militar super alta velocidade positivo. Especificamente, controles de acesso garantindo atribuição positiva. Alguns de vocês saberão, mas para aqueles que não o fazem: atribuição positiva é essencialmente a certeza de que a pessoa realmente é a pessoa e não alguém que afirma ser a pessoa que não é a pessoa ou garantir sucintamente a autenticidade. Se garantir o acesso ao dispositivo do usuário final, garantindo o acesso ao túnel, ou web acessível recursos.
As organizações podem exigir que o usuário ligue para o Facetime, mostre sua identificação e divulgue a um administrador os últimos seis lugares em que morava e o corte de cabelo favorito de sua primeira menina / namorado toda vez que quisesse fazer login, mas provavelmente encontraria outro trabalho - muito atrito. Precisamos de um método relativamente simples, mantendo um alto nível de garantia.
Como fazemos isso?
Na Identite, resolvemos o problema usando biometria e certificados em vez de senhas, e aumentamos substancialmente a segurança, sem aumentar o atrito do usuário, usando nosso Full Duplex Authentication® patenteado (FDA).
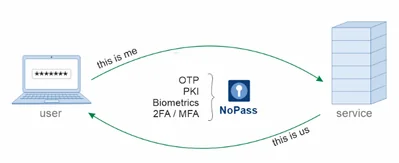
A biometria atribui positivamente uma pessoa a um certificado e, em seguida, o certificado pode atestar positivamente a identidade do usuário para o serviço. Com o FDA, garantimos autenticação mútua. O usuário envia apenas atributos de identificação - o servidor então autentica para o usuário antes que o usuário invoque sua chave privada para concluir o processo de autenticação. O dispositivo do usuário só se comunicará com um servidor "pré-pared". Isso elimina a capacidade de um terceiro mal-intencionado obter um maad ativo e autêntico.
Vamos examinar dois cenários comuns em que o uso do NoPass evita atividades maliciosas.
Allyson, uma trabalhadora remota, decide que ela está cansada de ser golpeada na casa e decide ir até a Starbucks para terminar seu dia de trabalho. Ela pede um café e encontra cadeira cobiçada ao lado da janela. Ela entra em seu laptop quando percebe um de seus colegas sentado em uma mesa do lado de fora.
Pensando que ela só vai ser um momento, Allyson vai lá fora para falar com seu colega. Eles começam a discutir um projeto importante e o bate-papo rápido se transforma em uma longa conversa. Durante esse tempo, um hacker rapidamente insere um pato de borracha[1]para colher as credenciais locais de Allyson e tentar se conectar à sua participação corporativa acessando sua VPN.
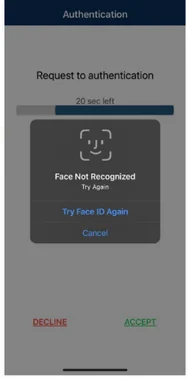
Felizmente para Allyson e seu empregador, a tentativa de invasão de borracha foi sufocada porque Allyson usou NoPass Empregado MFA para entrar em seu laptop. Devido à natureza descentralizada de NoPass Não havia senhas ou hashes de senha no dispositivo para o hacker colher. O hacker também não teve sucesso em sua tentativa de se conectar à VPN corporativa de Allyson porque NoPass utiliza um certificado biometricamente protegido e FDA Mesmo que Allyson tivesse esquecido seu telefone na mesa com seu laptop, nenhum acesso teria sido obtido.
Vic quer testar um novo aplicativo web para realizar pesquisas de clientes, então Viv vai para a máquina do Google e digita em “aplicativos de pesquisa de clientes”. Tudo o que ele vê parece caro, então ele continua cavando. Ele faz o seu caminho para a página 5th dos resultados de pesquisa do Google, onde ele tropeça em Survey Monky.
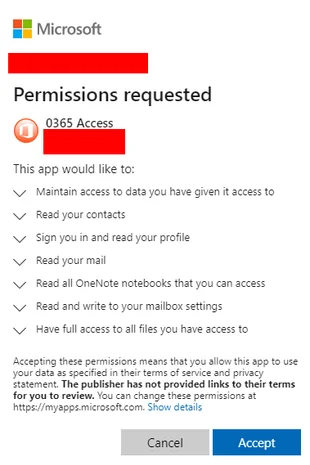
Tendo ouvido falar da Survey Monky e todos os bons recursos, ele clica no surveymonky.com. Uma vez lá, Vic vê a opção de incorporar o aplicativo com sua infraestrutura do Office 365. Ele clica no aplicativo Survey Monky e é presenteado com um diálogo de consentimento OAuth. Vic aceita o pedido de permissão familiar sem muito pensamento. Sem o conhecimento de Vic, o site é realmente malicioso e ele entregou a entidade maliciosa que o OAuth precisa de replay.
Esse seria o caso se não fosse para NoPass SSO. FDA garante a comunicação com apenas servidores previamente emparelhados administrativamente. As lojas de token no cliente móvel ou desktop não podem ser invocadas externamente.
Os tokens só serão liberados para o servidor NoPass e somente após o servidor NoPass ter se autenticado pela primeira vez no aplicativo móvel ou desktop. Essa autenticação mútua garante que nenhum servidor desonesto receba um token e, portanto, seja hábil com a munição necessária para causar danos.
Embora possa ser fácil culpar os funcionários por serem descuidados ou tentar aumentar o treinamento das organizações - as pessoas são pessoas, deixe a tecnologia fazer o trabalho.
Ao combinar a autenticação baseada em certificado com a biometria, a certeza de que a parte autenticadora é quem eles dizem ser é essencialmente inequivocamente assegurada, e ao exigir consentimento na forma de uma ação do usuário - apresentando uma biometria apoiada pela autenticação mútua completa com o FDA®, ações maliciosas têm muito poucos, se houver, lugares para ocorrer.
A tecnologia está aqui, vamos ajudar a tornar o mundo, remoto ou não, um lugar mais seguro juntos!
[1] O borracha Ducky A tecnologia de injeção de teclas para executar códigos maliciosos de forma rápida e fácil em um dispositivo – servindo como uma maneira desavisada de roubar senhas, soltar malware, instalar “backdoors” em sistemas, filtrar dados e muito mais.