



Pocos podrían haber esperado la gravedad y los efectos de amplio alcance que el virus COVID-19 tendría en el panorama informático. Millones y millones de empleados que anteriormente estaban escondidos de forma segura en sus espacios de trabajo controlados ahora estaban trabajando desde casa.
Muchas organizaciones que anteriormente no tenían intención alguna de ampliar significativamente su fuerza de trabajo a distancia fueron impulsadas a aplicar cambios generales de infraestructura de la noche a la mañana. Fuera de las teleconferencias, las soluciones de redes privadas virtuales (VPN) y tal vez el protocolo de escritorio remoto (RDP) estaban en la parte superior de la lista para su implementación inmediata.
Debido a la urgencia de los despliegues, muchas de estas implementaciones se llevaron a cabo sin las salvaguardias de seguridad adecuadas, o en algunos casos... Estos puntos de entrada subprotegidos en redes organizadas “protegidas” han sido el objetivo principal de los actores sin escrúpulos. Agravando las preocupaciones- A medida que pasaban los días, las semanas y los meses, las restricciones se reducían y fluían permitiendo más flexibilidad para que los empleados viajaran cada vez más lejos de sus hogares.
Algunos llegaron a su apartamento zonas comunes mientras que otros comenzaron a viajar a cafeterías y parques. La migración remota puede haber comenzado con COVID, pero una mano de obra remota muy expandida se está convirtiendo en un accesorio permanente. Siendo así, las organizaciones necesitan soluciones permanentes.
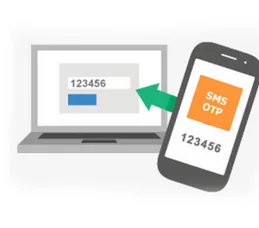
El método tradicional de protección de estas capacidades generalmente se basa únicamente en nombres de usuario y contraseñas. Es probable que todos estemos de acuerdo en que la eficacia de esta medida ha demostrado ser insuficiente. Sin embargo, muchas organizaciones, pensando que están reforzando considerablemente la seguridad, implementarán MFA tradicional, como la OTP basada en SMS.
Aunque es mejor que simplemente usar el nombre de usuario y la contraseña, SMS-OTP deja mucho que desear. Echa un vistazo a mi post anterior “Cómo fácilmente Hack SMS basado en OTP?” para un desglose de la facilidad con que esta medida puede ser sorteada.
Cuando retrocedemos y examinemos el impacto potencial del compromiso de un túnel sin trabas a través de un perímetro de seguridad; Bueno, puede ser un poco aterrador. Es un poco como las viejas películas donde hay trincheras, vallas y tropas sobre el terreno, y el enemigo se esconde justo debajo de todos ellos. Afortunadamente, muchas organizaciones han implantado algún grado de defensa en profundidad, por lo que no son totalmente indefensos. Aún así, eludir los principales componentes de la postura de seguridad organizacional nunca es algo bueno. Es difícil sacar a relucir el impacto sin discutir la probabilidad. El cielo tiene una 1 en 10,000,000,000,000 posibilidad de caer.
Tal vez sea mejor gastar recursos de organización en otros lugares, por muy graves que sean sus efectos. Este no es el caso aquí.
¿Cuál es la probabilidad de (a) empleado remoto que se aleja de un portátil en una cafetería? ¡Note la “a”, porque sólo se necesita una! ¿Cuál es la probabilidad de que un portátil sea robado fuera del vehículo? ¿Cuál es la probabilidad de que ese portátil tenga una contraseña fácilmente adivinada, o escrita en un pegajoso conectado al portátil? ¿Cuál es la probabilidad de que un usuario remoto reciba un phished para una OTP? No golpeemos al caballo. Hay docenas de ejemplos de escenarios muy probables donde se produce el compromiso, y Sólo toma una vez.. La consecuencia es un túnel a través de las defensas.
Otra preocupación que está creciendo en frecuencia es el phishing de consentimiento. Esencialmente, aplicaciones y sitios maliciosos se configuran para cosechar tokens OAuth- OAuth tokens se puede ver como una contraseña de una sola vez de corta duración (OTP). Cuando se utiliza de la manera habitual, los atacantes recuperan el token y luego utilizan el token para acceder a otro recurso al que el usuario tiene acceso, y mientras que los ataques varían, de acuerdo con Microsoft, en su núcleo suelen girar en torno al siguiente modus operandi:
Un atacante registra una aplicación con un proveedor OAuth 2.0, como Azure Active Directory;
La aplicación está configurada de una manera que hace que parezca confiable, como el uso del nombre de un producto popular utilizado en el mismo ecosistema;
El atacante obtiene un enlace delante de los usuarios, que puede ser hecho a través del phishing convencional basado en el correo electrónico, al comprometer un sitio web no malicioso, u otras técnicas;
El usuario hace clic en el enlace y se muestra una solicitud de consentimiento auténtico pidiéndoles que concedan los permisos de la aplicación maliciosa a los datos;
Si un usuario hace clic en aceptar, le otorgará permisos a la aplicación para acceder a datos sensibles;
La aplicación obtiene un código de autorización que canjea por un token de acceso, y potencialmente un token de actualización;
El token de acceso se utiliza para hacer llamadas API en nombre del usuario.
Estos ataques han llevado al compromiso de las cuentas de Office 365. Imagínese un hacker que tiene acceso a todos sus archivos, correos electrónicos, datos corporativos de SharePoint, etc. Los hackers no necesitan tener el túnel o dispositivo de usuario final si pueden acceder a servicios web remotos disfrazándose como un usuario auténtico.
¿Qué es necesario para reforzar realmente las defensas? Necesitamos - advertencia jerga militar de alta velocidad - atribución positiva. Específicamente, controles de acceso que garantizan la atribución positiva. Algunos de ustedes sabrán, pero para aquellos que no lo hacen: atribución positiva es esencialmente la certeza de que la persona realmente es la persona y no alguien que afirma ser la persona que no es la persona o asegurar sucintamente autenticidad. Ya sea asegurar el acceso al dispositivo de usuario final, asegurar el acceso al túnel, o asegurar recursos accesibles a la web, si las organizaciones pueden atribuir positivamente el acceso a usuario-entonces los malos pierden.
Las organizaciones podrían requerir que el usuario llame a través de Facetime, mostrar su identificación, y revelar a un administrador los últimos seis lugares que vivían y su primer corte de pelo favorito de la niña / novio cada vez que querían iniciar sesión, pero probablemente encontrarían otro trabajo - demasiado fricción. Necesitamos un método relativamente simple, mientras que mantener un alto nivel de seguridad.
¿Cómo hacemos eso?
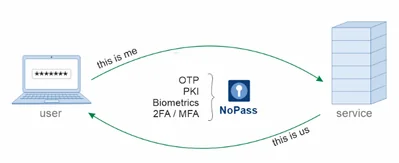
En Identite, resolvemos el problema utilizando biometría y certificados en lugar de contraseñas, y aumentamos la seguridad sustancialmente, sin aumentar la fricción del usuario, utilizando nuestro patentado Full Duplex Authentication® (FDA).
Biometrics atribuye positivamente a una persona a un certificado y luego el certificado puede certificar positivamente la identidad del usuario al servicio. Con FDA garantizamos la autenticación mutua. El usuario envía sólo atributos de ID- el servidor luego autentica al usuario antes de que el usuario invoque su clave privada para completar el proceso de autenticación. El dispositivo de usuario sólo se comunicará con un servidor “prepared”. Esto elimina la capacidad de un tercero malicioso obtener un token activo y enmascararse como la parte auténtica. Problema resuelto.
Examinaremos dos escenarios comunes donde el uso de NoPass previene la actividad maliciosa.
Allyson, una trabajadora remota, decide que está cansada de ser golpeada en la casa y decide dirigirse a Starbucks para terminar su jornada laboral. Pide un café y encuentra una silla codiciada junto a la ventana. Entra en su portátil cuando se da cuenta de que uno de sus colegas se sienta en una mesa fuera.
Pensando que sólo será un momento, Allyson se dirige fuera para hablar con su colega. Comienzan a discutir un proyecto importante y el chat rápido se convierte en una larga conversación. Durante ese tiempo, un hacker rápidamente inserta un patito de goma[1]para cosechar las credenciales locales de Allyson e intenta conectarse a su parte corporativa accediendo a su VPN.
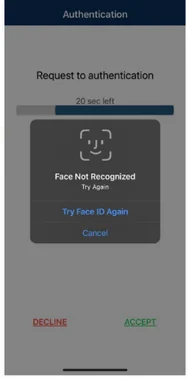
Por suerte para Allyson y su empleador, el intento de hacking patito de goma fue sofocado porque Allyson utilizó NoPass Empleado MFA para entrar en su portátil. Debido a la naturaleza descentralizada de NoPass no había contraseñas o hashes contraseña en el dispositivo para que el hacker para cosechar. El hacker tampoco tuvo éxito en su intento de conectarse a la VPN corporativa de Allyson porque NoPass utiliza un certificado biométricamente protegido y FDA para proteger. Incluso si Allyson había olvidado su teléfono en la mesa con su portátil, no se habría obtenido acceso.
Vic quiere probar una nueva aplicación web para la realización de encuestas de clientes, por lo que Viv va a la máquina de Google y los tipos en “ aplicaciones de encuestas de clientes . Todo lo que ve es caro , por lo que sigue cavando . Se abre camino a la página 5 de Google resultados de búsqueda donde se tropieza con Survey Monky .
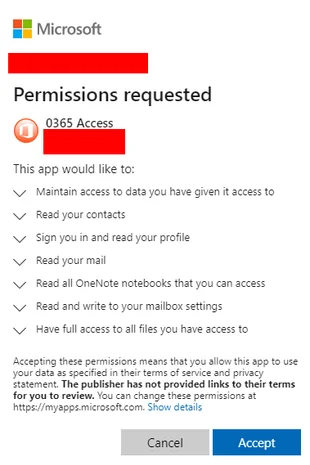
Habiendo oído hablar de Survey Monky y todas las buenas características, hace clic en la encuestamonky.com. Una vez allí, Vic ve la opción de incorporar la aplicación con su infraestructura de Office 365. Hace clic en la aplicación de Survey Monky y se le presenta un diálogo de consentimiento OAuth. Vic acepta la solicitud de permiso familiar con mucho pensamiento. Sin saberlo, Vic, el sitio es realmente malicioso, y ha entregado a la entidad maliciosa el símbolo OAuth que necesitan para reproducir con el fin de obtener acceso a los recursos de Vic.
Ese sería el caso si no fuera por NoPass SSO. FDA asegura la comunicación con servidores previamente emparejados administrativamente. Las tiendas de tokens en cliente móvil o de escritorio no pueden ser invocados externamente.
Los tokens sólo se liberarán al servidor NoPass, y sólo después de que el servidor NoPass haya autenticado por primera vez a la aplicación móvil o de escritorio. Esta autenticación mutua asegura que ningún servidor pícaro reciba un token, y por lo tanto son hábiles de la munición necesaria para causar daño.
Aunque puede ser fácil culpar a los empleados por ser descuidados o tratar de aumentar la capacitación de las organizaciones - la gente es personas, deje que la tecnología haga el trabajo.
Nuestros clientes protegen sus dispositivos de usuario finales, túneles y recursos web mediante la aplicación de una combinación de certificado y autenticación basada en datos biométricos basada en el consentimiento del usuario. Combinando la autenticación basada en certificados con datos biométricos la certeza de que la parte autenticante es quien dice ser está esencialmente asegurada de manera inequívoca, y al exigir el consentimiento en forma de una acción del usuario- presentando una biometría respaldada por autenticación mutua completa con FDA®, las acciones maliciosas tienen muy pocos, si es que hay, lugares para ocurrir.
¡La tecnología está aquí, ayudemos a hacer del mundo, remoto o de otro modo, un lugar más seguro juntos!
[1] Los Ducky de caucho utiliza la tecnología de inyección de teclas para ejecutar código malicioso de forma rápida y fácil en un dispositivo, sirviendo como una forma desprevenida de robar contraseñas, soltar malware, instalar "puertas traseras" en sistemas, extraer datos y más.