
Nos últimos anos, a IA empresarial se beneficiou de algo que a tecnologia raramente recebe por muito tempo:
Permissão para experimentar.
Os conselhos queriam estratégias de IA.
Os CEOs queriam iniciativas generativas de IA.
Líderes de tecnologia queriam pilotos.
As unidades de negócios queriam copilotos.
E cada vez mais, as organizações queriam agentes de IA capazes de fazer mais do que responder a perguntas. Eles queriam agentes que pudessem recuperar informações, interagir com aplicativos, executar fluxos de trabalho e agir.
A primeira pergunta foi:
“Quão rapidamente podemos entrar em IA na empresa?”
Então tornou-se:
"Quão rapidamente podemos implantar agentes de IA?"
Agora a pergunta está mudando novamente:
"O que estamos recebendo em troca?"
Uma recente discussão do CXOTalk com o investidor de risco Ed Sim captura essa transição particularmente bem. Sim descreve a IA corporativa como se movendo em direção a uma terceira onda em que o entusiasmo e a capacidade não são mais suficientes. As organizações precisam demonstrar cada vez mais um retorno mensurável sobre seus investimentos em IA.
Eu acredito que ele tem razão.
O ROI é apenas uma parte da equação.
A medida que a IA passa da geração de informações para tomar medidas, as empresas devem resolver outro problema simultaneamente:
Quem autorizou a IA a agir, o que está autorizado a fazer, e quanto tempo essa autoridade deve durar?
Isso pode se tornar uma das questões de segurança definidoras da era da IA antrópica.
O experimento de IA está se tornando um investimento de negócios
Durante os estágios iniciais de uma grande mudança tecnológica, a experimentação é esperada.
As organizações precisam de tempo para entender o que a tecnologia pode fazer.
A IA gerativa inicialmente se beneficiou exatamente desse ambiente.
Poderia escrever código?
Poderia resumir documentos?
Poderia melhorar o atendimento ao cliente?
Poderia analisar dados?
Isso poderia ajudar os funcionários a trabalhar mais rápido?
Eram questões legítimas.
Mas a experimentação acaba encontrando a economia.
A IA consome recursos.
Os modelos têm custos.
A infraestrutura tem custos.
A integração tem custos.
A governança tem custos.
A cibersegurança tem custos.
E quanto mais a IA estiver incorporada nos processos de negócios, maiores esses custos podem se tornar.
De acordo com CXOTalk, Sim vê custos de token crescentes combinados com alternativas cada vez mais capazes, forçando as empresas a reconsiderar como as cargas de trabalho de IA são alocadas. Em vez de enviar automaticamente todas as tarefas para o modelo de fronteira mais poderoso, as organizações estão começando a perguntar qual nível de inteligência cada tarefa realmente requer.
Essa é uma transição importante.
A questão já não é:
"Qual modelo de IA é o melhor?"
Torna-se:
Qual arquitetura de IA produz o melhor resultado comercial a um custo e risco aceitáveis?
Essa é uma conversa muito mais madura.
Nem todo problema requer o modelo mais poderoso
Há uma tendência natural com a nova tecnologia para assumir que mais capacidade é sempre melhor.
Mas as empresas não operam dessa forma em outros lugares.
Não atribuímos o nosso empregado mais caro a todas as tarefas.
Não usamos a infraestrutura de computação mais poderosa para cada carga de trabalho.
Não aplicamos o mais alto nível de conhecimento humano a todos os processos de negócios de rotina.
Por que a IA deveria ser diferente?
Sim levanta a ideia de empresas cada vez mais decidir se "alugam" inteligência de provedores de modelos externos ou "possuem" mais dela através de modelos de peso aberto e infra-estrutura interna. Ele também antecipa ambientes onde as cargas de trabalho são encaminhadas de acordo com o que cada tarefa realmente requer.
Isso faz sentido econômico.
Mas também faz sentido estratégico.
O futuro ambiente de IA empresarial provavelmente envolverá vários modelos, vários agentes, várias fontes de dados e vários níveis de autoridade.
O que nos leva a um problema muito maior.
ROI não é apenas reduzir custos de IA
Existe um perigo em definir o ROI da IA de forma muito estreita.
Se uma organização gasta US $ 10 milhões em IA e consegue reduzir o custo para US $ 7 milhões, isso não significa necessariamente que tenha criado valor.
A melhor pergunta é:
Que resultado comercial o investimento produziu?
Os funcionários se tornaram mais produtivos?
Os tempos de resposta dos clientes melhoraram?
Os custos de transação diminuíram?
Aumentou a receita?
Os erros diminuíram?
A organização trabalhou mais?
Os clientes receberam uma experiência melhor?
A IA permitiu algo que a organização não poderia realizar economicamente antes?
É por isso que a ênfase de Sim na medição Custo por resultado É tão importante.
CXOTalk descreve sua abordagem como a comparação do mesmo trabalho realizado por um ser humano, por IA, e por um ser humano assistido por AI. Ele recomenda começar com processos onde os resultados podem realmente ser medidos.
Esse último ponto merece destaque.
Se você não pode definir o resultado, você não pode calcular significativamente o retorno.
⁇ s vezes, o valor da IA não está onde você espera
Um exemplo da discussão do CXOTalk ilustra isso particularmente bem.
Uma empresa no portfólio da Sim avaliou um processo de sinistros de seguro em etapa 57 comparando humanos com IA. No início, o cliente acreditava que a IA tinha um desempenho ruim.
A medição detalhada do processo mostrou algo diferente.
De acordo com o artigo, a IA estava correta aproximadamente 98% do tempo no exercício medido, em comparação com aproximadamente 85% para os seres humanos. Como o fluxo de trabalho havia sido registrado passo a passo, a organização poderia avaliar o que realmente aconteceu em vez de confiar na percepção.
Há uma lição importante aqui.
O ROI da IA requer observabilidade.
As organizações precisam saber o que aconteceu.
Que decisão foi tomada?
Que medidas foram tomadas?
Quanto custou?
Qual foi o resultado?
Foi correto?
Quem o autorizou?
Essas questões levam diretamente à segurança cibernética.
O maior problema de segurança da IA pode ser a identidade
Um dos pontos mais importantes no artigo do CXOTalk tem surpreendentemente pouco a ver com o próprio modelo de IA.
Preocupa-se identidade e acesso.
Sim faz uma pergunta enganosamente simples.
Se uma pessoa estiver logada em um aplicativo corporativo, o agente de IA dessa pessoa deve herdar o acesso indefinidamente?
A resposta é não.
Em vez disso, ele argumenta que os agentes devem receber acesso com escopo restrito em tempo de execução e que a permissão deve expirar quando a tarefa for concluída.
Esta é uma ideia crítica.
Porque os agentes de IA não são simplesmente outra categoria de funcionário.
Eles podem operar continuamente.
Eles podem trabalhar na velocidade da máquina.
Eles podem interagir com vários sistemas.
Eles podem iniciar fluxos de trabalho.
Eles podem se comunicar com outros agentes.
Eles podem potencialmente executar milhares de ações antes que um ser humano perceba que algo deu errado.
Dar a um agente de IA credenciais amplas e persistentes poderia, portanto, criar uma classe inteiramente nova de risco empresarial.
Autenticação é apenas o começo
Isso nos traz de volta a algo que discutimos com frequência no Identité.
A autenticação é essencial, mas a autenticação por si só não é suficiente.
Autenticação respostas:
"Quem és tu?"
e:
"Você pode provar isso?"
Mas uma vez estabelecida a identidade, outra questão torna-se igualmente importante:
"O que você está autorizado a fazer?"
Essa distinção se torna ainda mais importante com os agentes de IA.
Imagine que um CFO autoriza um agente de IA a preparar informações financeiras.
O agente deve ser automaticamente autorizado a transferir dinheiro?
Claro que não.
Um funcionário pode autorizar um agente de IA a acessar um sistema de CRM.
O agente deve manter esse acesso para sempre?
Não.
Um agente de compra de IA pode ser autorizado a comprar suprimentos até US $ 500.
Deve ser automaticamente permitido autorizar uma compra de $50,000?
Mais uma vez, não.
Identidade não é igual a autoridade ilimitada.
Este princípio aplica-se aos seres humanos.
Aplica-se a aplicações.
E isso deve se aplicar aos agentes de IA.
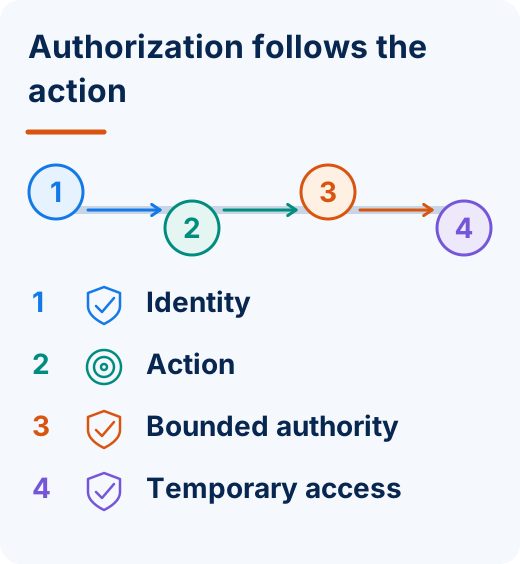
A autorização deve seguir a ação
Considere o exemplo de serviços financeiros que discutimos anteriormente.
Um cliente bancário se autentica em um aplicativo móvel.
Autenticação estabelece identidade.
O cliente verifica o equilíbrio.
Não há atrito adicional desnecessário.
Eles revisam transações recentes.
Mais uma vez, não há razão para criar um obstáculo simplesmente para demonstrar que a segurança existe.
Em seguida, o cliente tenta enviar $5,000.
Suponha que o banco tenha estabelecido uma política que exija autorização adicional para transferências bancárias superiores a $1,000.
O risco mudou.
Então a resposta de segurança muda.
O cliente é solicitado a autorizar a transação específica.
O mesmo princípio pode ser aplicado à IA.
Um agente pode ser autorizado a realizar ações de rotina automaticamente.
Mas uma vez que uma ação excede um limite financeiro, operacional ou de risco definido, A autorização humana pode ser invocada.
Isso cria uma relação muito mais inteligente entre automação e controle.
Os agentes de IA precisam de limites, não apenas credenciais
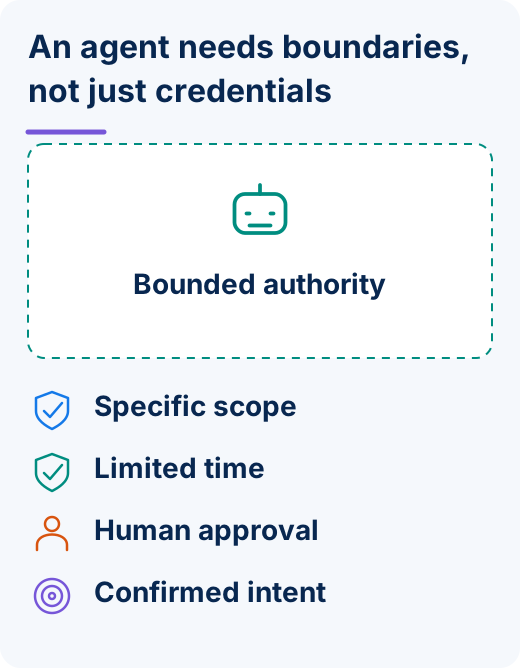
Uma das suposições mais perigosas que as organizações poderiam fazer é que dar a um agente de IA uma identidade autenticada resolve o problema de segurança.
Não tem.
A autenticação nos diz qual agente está operando.
A autorização determina o que esse agente pode fazer.
O menor privilégio determina quanto acesso ele recebe.
O contexto ajuda a determinar se a ação solicitada faz sentido.
A intenção ajuda a determinar se o ser humano realmente solicitou a ação.
A autorização de tempo de execução pode limitar quanto tempo essa autoridade existe.
E a verificação contínua pode reavaliar a confiança à medida que as circunstâncias mudam.
Isso nos dá uma estrutura para a segurança da IA antrópica:
Identidade + Autenticação + Autenticação + Autorização + Inten + Contexto + Menor Privilégio + Acesso ao Tempo de Execução + Verificação Contínua
Isso é muito mais poderoso do que simplesmente dar a um agente um nome de usuário e senha.
A autorização deve ser temporária e específica
O conceito de acesso ao tempo de execução destacado no artigo do CXOTalk é particularmente importante.
Em vez de dar credenciais permanentes a um agente para uma aplicação, imagine conceder autoridade para um propósito específico.
Agente: Agente de Contas Pagas
Tarefa: Processo aprovado faturas do fornecedor
Sistemas: Conta a pagar plataforma
Autoridade: Preparar pagamentos até limites definidos
Duração: Válido apenas enquanto a tarefa aprovada estiver em execução
Ação de maior risco: Requer autorização humana
Quando a tarefa termina, a autoridade expira.
Se o agente for comprometido mais tarde, um invasor não herda necessariamente uma credencial permanente, fornecendo amplo acesso aos sistemas corporativos.
Isso reflete o princípio da Zero Trust de menor privilégio em uma forma projetada para máquinas.
Dê ao agente o que ele precisa, quando ele precisa, pelo tempo que ele precisa.
Nada mais.
Contendo o raio de explosão
Sim identifica outra razão temporária, questões de autorização de escopo.
Contenção.
Se as empresas eventualmente operarem milhares de agentes e um ficar comprometido, o objetivo deve ser evitar que esse compromisso se torne um evento em toda a empresa. As permissões de tempo de execução podem ajudar a restringir o raio de explosão à autoridade limitada concedida para essa tarefa específica.
É exatamente assim que as organizações devem pensar sobre a segurança da IA.
O objetivo não pode ser simplesmente:
"Certifique-se de que nada dê errado."
Algo eventualmente irá acontecer.
A arquitetura também deve responder:
“O que acontece quando acontece?”
Quanto o agente comprometido pode acessar?
Que ações podem ser executadas?
Quão rapidamente sua autoridade expira?
Sua autorização pode ser revogada?
A organização pode determinar exatamente o que fez?
Essas perguntas pertencem ao centro da arquitetura de IA empresarial.
Autorização humana se torna mais valiosa à medida que IA se torna mais autônoma
Há um paradoxo interessante aqui.
⁇ medida que a IA se torna mais autônoma, A autorização humana torna-se mais importante, não menos.
O objetivo não deve ser exigir a aprovação humana para tudo.
Isso iria derrotar grande parte do valor da automação.
Em vez disso, as organizações devem estabelecer limites.
Ações rotineiras e de baixo risco podem prosseguir automaticamente dentro de uma política claramente definida.
Ações de maior risco requerem autorização explícita.
Uma compra de $50 pode prosseguir automaticamente.
Uma compra de $50,000 pode exigir um executivo.
Uma ação rotineira de atendimento ao cliente pode ser automatizada.
Fechar uma conta pode exigir autorização humana.
Um agente de IA pode preparar uma transferência bancária.
Mover o dinheiro pode exigir um ser humano autorizado.
É assim que as organizações podem obter os benefícios de produtividade da IA autônoma sem conceder autoridade irrestrita às máquinas.
A intenção também importa
A autorização por si só ainda deixa outra questão.
Será que o humano realmente pretende autorizar a ação?
Isso é importante porque os próprios seres humanos podem ser manipulados.
Um atacante pode tentar enganar um funcionário para aprovar um pedido gerado por IA.
Um funcionário pode receber várias solicitações de aprovação e, eventualmente, clicar em uma reflexivamente.
Uma notificação genérica perguntando:
"Aprovar?"
pode fornecer informações insuficientes.
Uma melhor experiência de autorização deve fornecer contexto.
O que está sendo autorizado?
Qual agente pediu?
Que ação ocorrerá?
Qual sistema será afetado?
Qual a quantidade envolvida?
Quem iniciou o fluxo de trabalho?
É por isso que a intenção de autenticação é uma parte importante da filosofia Identité.
Queremos que a pessoa que aprova uma ação entenda O que eles estão aprovando.
Full Duplex Authentication® adiciona confiança mútua
AI Agentic introduz mais um problema de confiança.
Será cada vez mais difícil para os seres humanos saberem se o pedido digital que aparece na frente deles realmente se originou do sistema que eles acreditam que ele fez.
A IA pode gerar e-mails convincentes.
Convencendo sites.
Mensagens convincentes.
Convencer interações de apoio.
Convencer pedidos de aprovação.
patenteado Identité Full Duplex Authentication® foi projetado em torno da autenticação mútua.
A autenticação tradicional pergunta principalmente:
"Você realmente é você?"
Full Duplex Authentication® aborda a confiança em ambas as direções.
O usuário legítimo participa no estabelecimento de identidade.
O destino legítimo participa no estabelecimento da legitimidade.
⁇ medida que a IA torna a personificação digital cada vez mais convincente, a capacidade de estabelecer confiança em ambas as direções se torna mais importante.
Menos fricção ainda importa
Nada disso significa que as empresas devem enterrar os funcionários sob solicitações de segurança adicionais.
Isso prejudicaria o ROI que as organizações estão tentando obter da IA.
Se a IA salvar um funcionário dez minutos e o processo de autorização adicionar cinco minutos de volta, a economia se deteriorará rapidamente.
A melhor abordagem é fricção baseada em risco.
Permitir que ações rotineiras e de baixo risco prossigam de acordo com a autoridade predefinida.
Invoque autorização adicional quando o risco aumentar.
Exigir envolvimento humano explícito para ações consequenciais.
Em seguida, retorne a segurança para o fundo.
Este é o mesmo princípio que aplicamos à autenticação humana:
A segurança certa, para a identidade certa, em torno da ação certa, no momento certo.
ROI e segurança da IA estão se tornando a mesma conversa
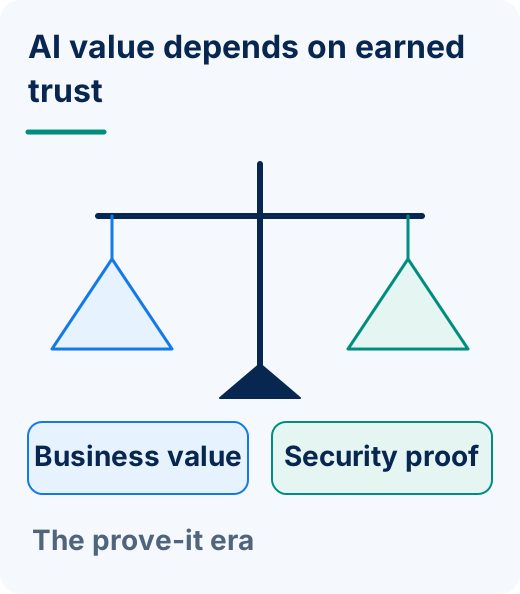
Esta é talvez a lição maior da discussão do CXOTalk.
As organizações não podem avaliar o ROI da IA independentemente da segurança.
Um agente que reduz os custos operacionais em 30%, mas cria um risco de acesso inaceitável, não apresentou um resultado comercial bem-sucedido.
Um agente que automatiza um fluxo de trabalho, mas requer intervenção humana constante, não alcançou autonomia significativa.
Um agente que aumenta a produtividade, mas recebe acesso irrestrito a sistemas empresariais, pode criar mais risco do que valor.
E um agente que realiza transações sem autorização clara cria um problema de responsabilidade.
A equação real da IA empresarial, portanto, parece algo assim:
Resultado do Negócio + Retorno Mensurável + Identidade Definida + Autoridade Limitada + Responsabilidade Humana + Risco Aceitável
Esse é um padrão muito mais alto do que simplesmente demonstrar que a IA pode realizar uma tarefa.
Deveria ser.
A Era Prove-It Chegou
A IA corporativa está entrando em uma fase mais madura.
A excitação não está desaparecendo.
As expectativas estão aumentando.
Os executivos vão cada vez mais perguntar:
Quanto custa este sistema de IA?
Que resultado mensurável produz?
É melhor do que o processo que substituiu?
Qual modelo realmente precisa realizar o trabalho?
Quais dados o agente pode acessar?
Quem o autorizou?
O que é permitido fazer?
Quando essa autoridade expira?
Quais ações exigem autorização humana?
Podemos determinar exatamente o que aconteceu depois?
Essas são as questões que separam a experimentação da infraestrutura corporativa.
A perspectiva Identité: confiança deve escalar Com Inteligência
A próxima geração de IA não irá simplesmente fornecer informações.
Vai agir.
Isso muda tudo.
⁇ medida que as máquinas recebem maior capacidade, as organizações devem se tornar mais precisas sobre autoridade.
Autenticação estabelece identidade.
A autorização estabelece limites.
A intenção conecta o ser humano à ação solicitada.
Menor privilégio limita a exposição.
Prazo de duração limite de acesso.
A verificação contínua reavalia a confiança.
A autorização humana protege decisões conseq ⁇ entes.
E a autenticação mútua pode ajudar a estabelecer confiança na própria relação digital.
Isso permite que as organizações busquem algo extremamente importante:
Mais automação sem ceder o controle.
É aí que a IA pode realmente se tornar um catalisador para o crescimento.
As empresas que vencerem a próxima fase da IA empresarial não serão necessariamente aquelas com mais agentes ou com os maiores orçamentos de IA.
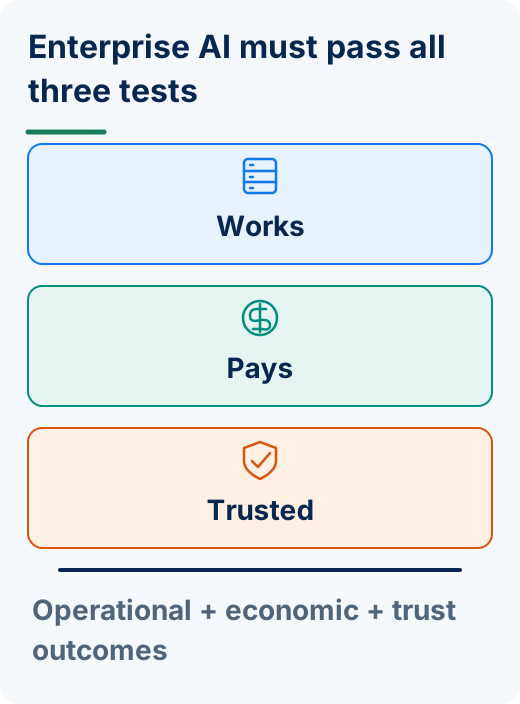
Eles serão as organizações que podem provar três coisas:
Funciona.
Paga.
E pode ser confiável.
Essa é a AI corporativa padrão que agora precisa atender.