
Durante los últimos años, la IA empresarial se ha beneficiado de algo que la tecnología rara vez recibe durante mucho tiempo:
Permiso para experimentar.
Las juntas querían estrategias de IA.
Los CEOs querían iniciativas generadoras de IA.
Los líderes tecnológicos querían pilotos.
Las unidades de negocios querían copilotos.
Y cada vez más, las organizaciones querían agentes de IA capaces de hacer más que responder preguntas. Querían agentes que pudieran recuperar información, interactuar con aplicaciones, ejecutar flujos de trabajo y tomar medidas.
La primera pregunta fue:
"¿Qué tan rápido podemos meter a IA en la empresa?"
Entonces se convirtió en:
"¿Qué tan rápido podemos desplegar agentes de IA?"
Ahora la pregunta está cambiando de nuevo:
"¿Qué estamos recibiendo a cambio?"
Una reciente discusión de CXOTalk con el inversor de riesgo Ed Sim capta esta transición particularmente bien. Sim describe la IA empresarial como avanzar hacia una tercera ola en la que el entusiasmo y la capacidad ya no son suficientes.
Creo que tiene razón.
Pero el ROI es sólo parte de la ecuación.
A medida que la IA pasa de generar información a Adopción de medidas, las empresas deben resolver otro problema simultáneamente:
¿Quién autorizó a la IA a actuar, qué está autorizado a hacer, y cuánto tiempo debe durar esa autoridad?
Eso puede convertirse en una de las cuestiones de seguridad que definen la era de la IA agente.
El experimento de IA se está convirtiendo en una inversión empresarial
Durante las primeras etapas de un cambio tecnológico importante, se espera experimentar.
Las organizaciones necesitan tiempo para entender lo que la tecnología puede hacer.
La IA generadora inicialmente se benefició de ese ambiente exactamente.
¿Podría escribir código?
¿Podría resumir los documentos?
¿Podría mejorar el servicio al cliente?
¿Podría analizar datos?
¿Podría ayudar a los empleados a trabajar más rápido?
Esas eran preguntas legítimas.
Pero la experimentación eventualmente encuentra la economía.
La IA consume recursos.
Los modelos tienen costos.
La infraestructura tiene costos.
La integración tiene costos.
La gobernanza tiene costos.
La ciberseguridad tiene costos.
Y cuanto más IA esté integrada en los procesos de negocio, más grandes serán esos costos.
Según CXOTalk, Sim ve el aumento de los costos simbólicos combinados con alternativas cada vez más capaces como obligar a las empresas a reconsiderar cómo se asignan las cargas de trabajo de IA. En lugar de enviar automáticamente cada tarea al modelo fronterizo más poderoso, las organizaciones están empezando a preguntar qué nivel de inteligencia cada tarea requiere en realidad.
Esa es una transición importante.
La pregunta ya no es:
"¿Qué modelo de IA es el mejor?"
Se convierte en:
"¿Qué arquitectura de IA produce el mejor resultado comercial a un costo y riesgo aceptables?"
Esa es una conversación mucho más madura.
No todo problema requiere el modelo más poderoso
Hay una tendencia natural con la nueva tecnología a asumir que más capacidad es siempre mejor.
Pero las empresas no operan de esa manera en otros lugares.
No asignamos a nuestro empleado más caro a cada tarea.
No usamos la infraestructura informática más poderosa para cada carga de trabajo.
No aplicamos el más alto nivel de experiencia humana a todos los procesos de negocios rutinarios.
¿Por qué debería ser diferente la IA?
Sim plantea la idea de que las empresas decidan cada vez más si "alquilar" inteligencia de proveedores de modelos externos o "propietarios" más de ella a través de modelos de peso abierto e infraestructura interna. También anticipa entornos donde las cargas de trabajo se enrutan de acuerdo con lo que cada tarea realmente requiere.
Eso tiene sentido económico.
Pero también tiene sentido estratégico.
El futuro entorno de IA empresarial probablemente implicará múltiples modelos, múltiples agentes, múltiples fuentes de datos y múltiples niveles de autoridad.
Lo que nos lleva a un tema mucho más grande.
El ROI no se trata sólo de reducir los costos de IA
Hay un peligro en definir el ROI AI demasiado estrecho.
Si una organización gasta $10 millones en IA y logra reducir el costo a $7 millones, eso no significa necesariamente que haya creado valor.
La mejor pregunta es:
¿Qué resultado comercial produjo la inversión?
¿Los empleados se volvieron más productivos?
¿Mejoraron los tiempos de respuesta del cliente?
¿Los costos de transacción disminuyeron?
¿Los ingresos aumentaron?
¿Declinaron los errores?
¿Funcionó más el proceso de organización?
¿Los clientes recibieron una mejor experiencia?
¿Habilitó AI algo que la organización no podía lograr económicamente antes?
Es por eso que el énfasis de Sim en la medición Costo por resultado Es tan importante.
CXOTalk describe su enfoque comparando el mismo trabajo realizado por un humano, por IA, y por un humano asistido por IA. Él recomienda comenzar con procesos donde los resultados pueden ser medidos.
Este último punto merece ser subrayado.
Si no se puede definir el resultado, no se puede calcular significativamente el retorno.
A veces el valor de IA no está donde lo esperas
Un ejemplo de la discusión de CXOTalk ilustra esto particularmente bien.
Una compañía en la cartera de Sim evaluó un proceso de reclamos de seguros en 57 comparando humanos con IA. Al principio, el cliente creía que la IA había tenido un desempeño deficiente.
La medición detallada del proceso mostró algo diferente.
Según el artículo, la IA tenía razón aproximadamente el 98 por ciento del tiempo en el ejercicio medido, en comparación con aproximadamente el 85 por ciento para los humanos. Debido a que el flujo de trabajo se había registrado paso a paso, la organización podía evaluar lo que realmente sucedió en lugar de confiar en la percepción.
Hay una lección importante aquí.
El ROI de AI requiere observabilidad.
Las organizaciones necesitan saber lo que pasó.
¿Qué decisión se tomó?
¿Qué medidas se adoptaron?
¿Cuánto costó?
¿ Cuál fue el resultado?
¿Fue correcto?
¿Quién lo autorizó?
Esas preguntas conducen directamente a la ciberseguridad.
El mayor problema de seguridad de AI agente puede ser la identidad
Uno de los puntos más importantes del artículo de CXOTalk tiene sorprendentemente poco que ver con el propio modelo de IA.
Se trata de una cuestión de orden. identidad y acceso.
Sim hace una pregunta engañosamente simple.
Si una persona está registrada en una solicitud empresarial, ¿debería el agente de IA de esa persona heredar el acceso indefinidamente?
Su respuesta es no.
En su lugar, argumenta que los agentes deben recibir un acceso de alcance limitado en tiempo de ejecución y que el permiso debe expirar cuando la tarea ha sido completada.
Esta es una idea crítica.
Porque los agentes de IA no son simplemente otra categoría de empleados.
Pueden funcionar continuamente.
Pueden trabajar a velocidad de la máquina.
Pueden interactuar con múltiples sistemas.
Pueden iniciar flujos de trabajo.
Pueden comunicarse con otros agentes.
Pueden potencialmente ejecutar miles de acciones antes de que un humano se dé cuenta de que algo ha salido mal.
Por lo tanto, la concesión de credenciales amplias y persistentes a un agente de IA podría crear una clase de riesgo empresarial totalmente nueva.
La autenticación es sólo el comienzo
Esto nos lleva de nuevo a algo que hemos discutido con frecuencia en Identité.
La autenticación es esencial, pero la autenticación por sí sola no es suficiente.
Respuestas de autenticación:
"¿Quién eres tú?"
y:
"¿Puedes probarlo?"
Pero una vez que se ha establecido la identidad, otra cuestión se vuelve igualmente importante:
"¿Qué estás autorizado a hacer?"
Esa distinción se vuelve aún más importante con los agentes de IA.
Imagine que un CFO autoriza a un agente de inteligencia artificial a preparar información financiera.
¿Debe el agente ser autorizado automáticamente a transferir dinero?
Claro que no.
Un empleado podría autorizar a un agente de IA a acceder a un sistema de CRM.
¿Debería el agente retener ese acceso para siempre?
No.
Un agente de compras de IA podría estar autorizado a comprar suministros de hasta $500.
¿Debería permitirse automáticamente autorizar una compra de $50,000?
Otra vez, no.
La identidad no equivale a una autoridad ilimitada.
Este principio se aplica a los seres humanos.
Se aplica a las aplicaciones.
Y debe aplicarse absolutamente a los agentes de inteligencia artificial.
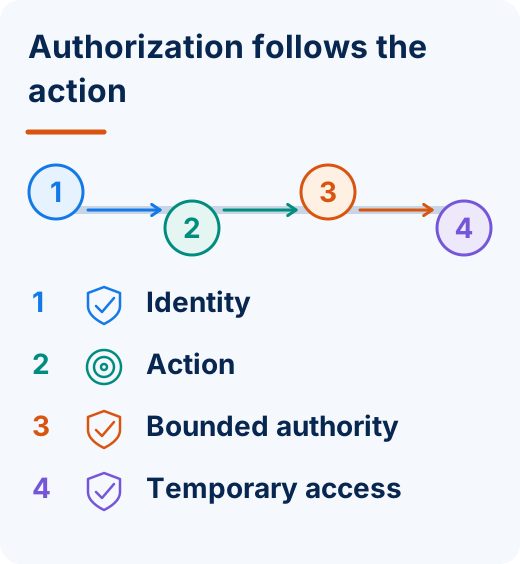
La autorización debe seguir la acción
Consideremos el ejemplo de servicios financieros que hemos discutido anteriormente.
Un cliente bancario autentica una aplicación móvil.
La autenticación establece la identidad.
El cliente comprueba un balance.
No hay fricción adicional innecesaria.
Revisan transacciones recientes.
Una vez más, no hay razón para crear un obstáculo simplemente para demostrar que existe seguridad.
Luego el cliente intenta conectar $5,000.
Supongamos que el banco ha establecido una política que requiere autorización adicional para transferencias electrónicas superiores a $1,000.
El riesgo ha cambiado.
Así que la respuesta de seguridad cambia.
Se pide al cliente que autorice la transacción específica.
El mismo principio puede aplicarse a la IA.
Un agente puede ser autorizado a realizar acciones rutinarias automáticamente.
Pero una vez que una acción excede un umbral financiero, operativo o de riesgo definido, autorización humana puede ser invocado.
Esto crea una relación mucho más inteligente entre automatización y control.
Agentes de inteligencia artificial necesitan límites, no sólo credenciales
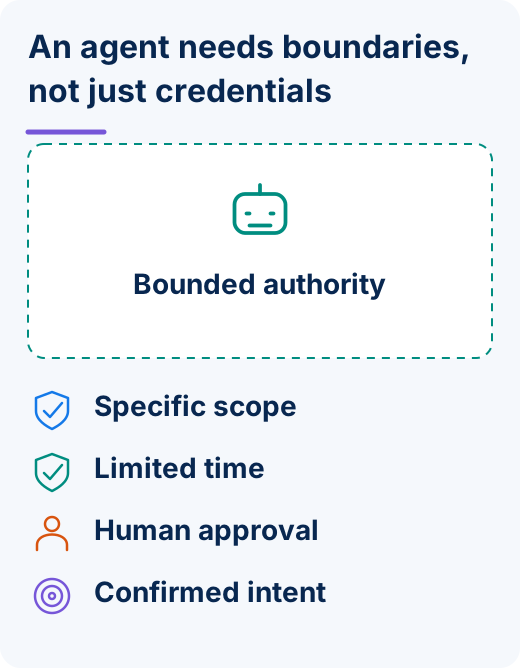
Una de las suposiciones más peligrosas que podrían hacer las organizaciones es que dar a un agente de IA una identidad autenticada resuelve el problema de seguridad.
No lo hace.
La autenticación nos dice qué agente está operando.
La autorización determina lo que ese agente está autorizado a hacer.
El menos privilegio determina cuánto acceso recibe.
El contexto ayuda a determinar si la acción solicitada tiene sentido.
La intención ayuda a establecer si el ser humano realmente solicitó la acción.
La autorización de ejecución puede limitar el tiempo que esa autoridad existe.
Y la verificación continua puede reevaluar la confianza a medida que cambian las circunstancias.
Esto nos da un marco para la seguridad de la IA agente:
Identidad + Autenticación + Autorización + Intención + Contexto + Menor Privilegio + Acceso a Tiempo de Ejecución + Verificación Continua
Eso es mucho más poderoso que simplemente darle a un agente un nombre de usuario y contraseña.
La autorización debe ser temporal y específica
El concepto de acceso en tiempo de ejecución resaltado en el artículo de CXOTalk es particularmente importante.
En lugar de dar a un agente credenciales permanentes a una solicitud, imagine otorgar autoridad para un propósito específico.
Agente: Agente de cuentas por pagar
Tarea: Procesar facturas de proveedores aprobadas
Sistemas: Plataforma de cuentas por pagar
Autoridad: Preparar los pagos hasta los límites definidos
Duración: Válido sólo mientras se ejecuta la tarea aprobada
Medidas de mayor riesgo: Requiere autorización humana
Cuando la tarea termina, la autoridad expira.
Si el agente se ve comprometido más tarde, el atacante no necesariamente hereda una credencial permanente que proporcione un amplio acceso a los sistemas empresariales.
Esto refleja el principio de Zero Trust de menor privilegio en una forma diseñada para máquinas.
Dale al agente lo que necesita, cuando lo necesite, mientras lo necesite.
Nada más.
Que contienen el radio de explosión
Sim identifica otra razón temporal, cuestiones de autorización con alcance.
Contención.
Si las empresas eventualmente operan miles de agentes y uno se ve comprometido, el objetivo debe ser evitar que ese compromiso se convierta en un evento de toda la empresa. Los permisos de ejecución pueden ayudar a restringir el radio de explosión a la autoridad limitada concedida para esa tarea en particular.
Así es exactamente como las organizaciones deben pensar en la seguridad de la IA.
El objetivo no puede ser simplemente:
"Asegúrate de que nada salga mal".
Al final, algo lo hará.
La arquitectura también debe responder:
"¿Qué pasa cuando lo hace?"
¿Cuánto puede acceder el agente comprometido?
¿Qué acciones puede ejecutar?
¿Qué tan rápido expira su autoridad?
¿Puede revocarse su autorización?
¿Puede la organización determinar exactamente lo que hizo?
Esas preguntas pertenecen al centro de la arquitectura de la IA empresarial.
La autorización humana se vuelve más valiosa cuando la IA se vuelve más autónoma
Hay una paradoja interesante aquí.
A medida que AI se vuelve más autónoma, la autorización humana se vuelve más importante, no menos importante.
El objetivo no debe ser exigir la aprobación humana para todo.
Eso derrotaría gran parte del valor de la automatización.
En lugar de ello, las organizaciones deberían establecer umbrales.
Las acciones rutinarias y de bajo riesgo pueden llevarse a cabo automáticamente dentro de una política claramente definida.
Las acciones de mayor riesgo requieren autorización explícita.
Una compra de $50 podría proceder automáticamente.
Una compra de $50,000 puede requerir un ejecutivo.
Una acción rutinaria de servicio al cliente podría ser automatizada.
Cerrar una cuenta podría requerir autorización humana.
Un agente de inteligencia artificial podría preparar una transferencia bancaria.
Mover el dinero podría requerir un humano autorizado.
Así es como las organizaciones pueden obtener los beneficios de productividad de la IA autónoma sin conceder a las máquinas una autoridad ilimitada.
La intención también importa
La autorización por sí sola todavía deja otra pregunta.
¿El humano realmente tenía la intención de autorizar la acción?
Esto importa porque los humanos mismos pueden ser manipulados.
Un atacante podría intentar engañar a un empleado para que apruebe una solicitud generada por IA.
Un empleado puede recibir múltiples solicitudes de aprobación y eventualmente hacer clic en uno reflexivamente.
Una notificación genérica pidiendo:
"¿Aprobar?"
puede proporcionar información insuficiente.
Una mejor experiencia de autorización debe proporcionar contexto.
¿Qué se está autorizando?
¿Qué agente lo pidió?
¿Qué acción ocurrirá?
¿Qué sistema se verá afectado?
¿Qué cantidad está involucrada?
¿Quién inició el flujo de trabajo?
Es por eso que la intención de autenticación es una parte importante de la filosofía Identité.
Queremos que la persona que aprueba una acción entienda lo que están aprobando.
Full Duplex Authentication® añade confianza mutua
La IA agente presenta otro problema de confianza.
Se hará cada vez más difícil para los humanos saber si la petición digital que aparece delante de ellos realmente se originó del sistema que creen que lo hizo.
La IA puede generar correos electrónicos convincentes.
Convenciendo a los sitios web.
Mensajes convincentes.
Interacciones de apoyo convincentes.
Solicitudes de aprobación convincentes.
Identité está patentado Full Duplex Authentication® fue diseñado en torno a la autenticación mutua.
La autenticación tradicional pregunta principalmente:
"¿De verdad eres tú?"
Full Duplex Authentication® se dirige a la confianza en ambas direcciones.
El usuario legítimo participa en el establecimiento de la identidad.
El destino legítimo participa en el establecimiento de la legitimidad.
A medida que la IA hace que la suplantación digital sea cada vez más convincente, la capacidad de establecer confianza en ambas direcciones se vuelve más importante.
Menos fricción sigue importando
Nada de esto significa que las empresas deban enterrar a los empleados bajo avisos de seguridad adicionales.
Eso socavaría las mismas organizaciones de ROI que están tratando de obtener de AI.
Si AI ahorra diez minutos a un empleado y el proceso de autorización añade cinco minutos, la economía se deteriora rápidamente.
El mejor enfoque es fricción basada en el riesgo.
Permitir que las acciones rutinarias de bajo riesgo se lleven a cabo de acuerdo con la autoridad predefinida.
Invocar autorización adicional cuando el riesgo aumente.
Exigir la implicación humana explícita para las acciones consecuentes.
Entonces devuelvan la seguridad al fondo.
Este es el mismo principio que aplicamos a la autenticación humana:
La garantía real, para la identidad correcta, en torno a la acción correcta, en el momento adecuado.
AI ROI y AI Security se están convirtiendo en la misma conversación
Esta es quizás la lección más grande de la discusión de CXOTalk.
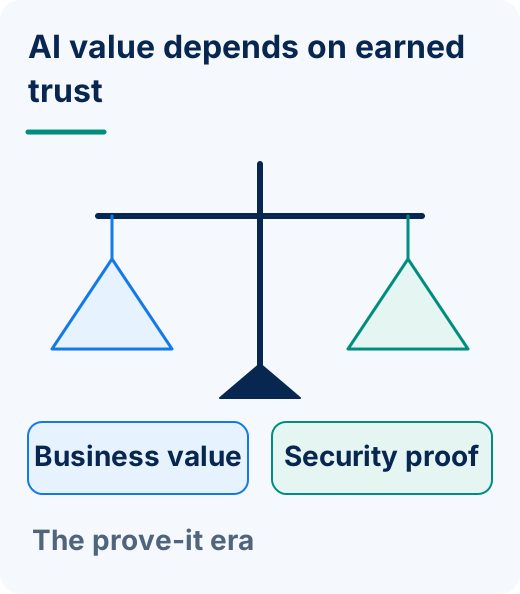
Las organizaciones no pueden evaluar el ROI de AI independientemente de la seguridad.
Un agente que reduce los costos de operación en un 30 por ciento pero crea un riesgo de acceso inaceptable no ha dado un resultado de negocio exitoso.
Un agente que automatiza un flujo de trabajo pero que requiere una intervención humana constante no ha logrado una autonomía significativa.
Un agente que aumenta la productividad pero recibe acceso ilimitado a los sistemas empresariales puede crear más riesgo que valor.
Y un agente que realiza transacciones sin autorización clara crea un problema de responsabilidad.
La verdadera empresa de la ecuación de IA por lo tanto se ve algo así:
Resultado de negocio + Retorno Medible + Identidad Definida + Autoridad Limitada + Responsabilidad humana + Riesgo Aceptable
Ese es un estándar mucho más alto que simplemente demostrar que la IA puede realizar una tarea.
Debería serlo.
Ha llegado la era de la prueba
Enterprise IA está entrando en una fase más madura.
La emoción no está desapareciendo.
Las expectativas están aumentando.
Los ejecutivos pedirán cada vez más:
¿Cuánto cuesta este sistema de IA?
¿Qué resultado medible produce?
¿Es mejor que el proceso que reemplazó?
¿Qué modelo realmente necesita realizar el trabajo?
¿A qué datos puede acceder el agente?
¿Quién lo autorizó?
¿Qué se le permite hacer?
¿Cuándo expira esa autoridad?
¿Qué acciones requieren autorización humana?
¿Podemos determinar exactamente qué pasó después?
Esas son las preguntas que separan la experimentación de la infraestructura empresarial.
La perspectiva Identité: La confianza debe escalar Con Inteligencia
La próxima generación de IA no solo proporcionará información.
Actuará.
Eso lo cambia todo.
A medida que las máquinas reciben mayor capacidad, las organizaciones deben ser más precisas sobre la autoridad.
La autenticación establece la identidad.
La autorización establece límites.
La intención conecta al ser humano con la acción solicitada.
El menor privilegio limita la exposición.
Duración de los límites de acceso al tiempo de ejecución.
La verificación continua reevalua la confianza.
La autorización humana protege las decisiones consiguientes.
Y la autenticación mutua puede ayudar a establecer confianza en la relación digital en sí misma.
Esto permite que las organizaciones persigan algo extremadamente importante:
Más automatización sin renunciar al control.
Ahí es donde la IA puede convertirse realmente en un catalizador para el crecimiento.
Las empresas que ganen la siguiente fase de IA empresarial no serán necesariamente las que tengan más agentes o los mayores presupuestos de IA.
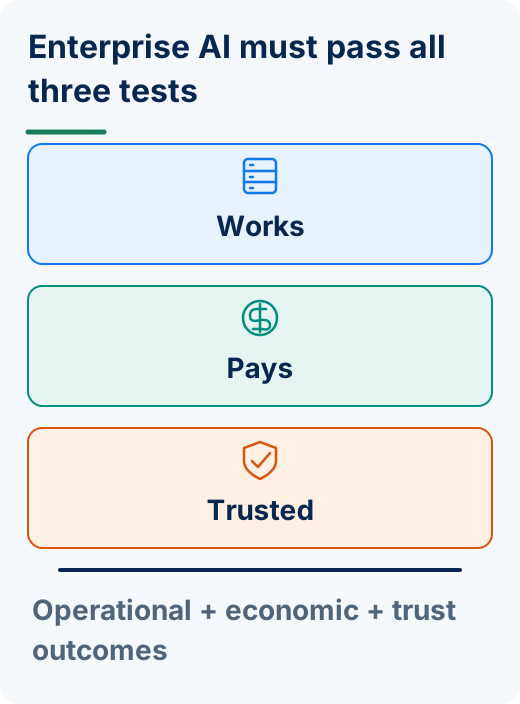
Ellos serán las organizaciones que pueden probar tres cosas:
Funciona.
Paga.
Y se puede confiar en él.
Esa es la empresa estándar que IA necesita cumplir ahora.