




Durante anos, Autenticação de dois fatores (2FA) Foi considerado o padrão-ouro para proteger contas online. Hoje, porém, os cibercriminosos evoluíram. Kits de phishing, roubo de credenciais, troca de SIM, ataques de fadiga MFA e ataques man-in-the-middle (MitM) mudaram o cenário de segurança cibernética.
Como resultado, as organizações estão fazendo uma pergunta mais importante:
2FA é suficiente, ou devemos estar pensando em MFA?
A resposta começa com a compreensão do que é um fator de autenticação Na verdade, é.
O que é um fator de autenticação?
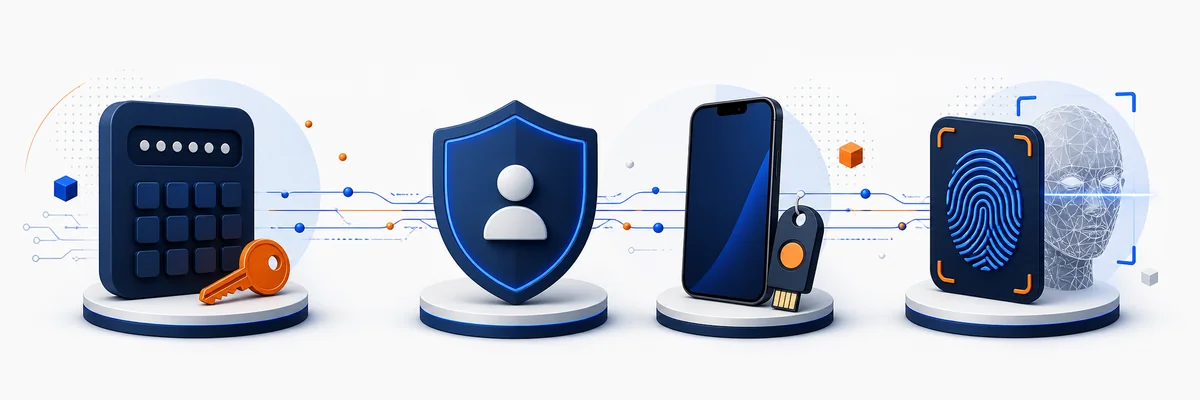
Um fator de autenticação é simplesmente uma categoria de evidência usada para provar sua identidade. Os profissionais de segurança geralmente reconhecem três tipos principais de fatores:
1. Algo que você sabe
A autenticação baseada no conhecimento depende de informações que apenas o usuário deve saber.
Exemplos incluem:
Senhas
PINs
Questões de segurança
Embora as senhas permaneçam comuns, elas também são o fator mais fraco porque podem ser adivinhadas, roubadas, phishing ou reutilizadas em várias contas. É por isso que a autenticação somente por senha não é mais considerada suficiente para proteger sistemas sensíveis. Microsoft
2. Algo que você tem
Os fatores de posse verificam se você possui um dispositivo ou objeto confiável.
Exemplos incluem:
Smartphones
Chaves de segurança de hardware
Cartões inteligentes
Aplicativos autenticadores
Tokens físicos
Esses fatores melhoram significativamente a segurança porque um invasor precisa de posse física do dispositivo – não apenas credenciais roubadas.
3. Algo que você é
A autenticação biométrica usa características únicas para o indivíduo.
Exemplos incluem:
Fingerprints
Reconhecimento facial
Iris digitaliza
Reconhecimento de voz
Os sistemas biométricos modernos geralmente incluem detecção de vivacidade e hardware seguro, tornando-os um dos fatores de autenticação mais fortes disponíveis quando implementados corretamente. Microsoft+1
O que é o 2FA?
Autenticação de dois fatores (2FA) requer Dois fatores de autenticação diferentes.
Um exemplo comum é:
Senha (algo que você sabe)
Código do aplicativo do autenticador (algo que você tem)
:
Senha
Impressão digital
O ponto importante é que os dois fatores devem pertencer a categorias diferentes.
Usando duas senhas é Não 2FA.
Usando uma senha mais um PIN é Não 2FA.
São apenas duas peças de conhecimento.
O que é o MFA®?
Autenticação multifator (MFA) requer dois ou mais fatores de autenticação independentes.
Isto significa:
2FA é na verdade uma forma de MFA.
MFA é a categoria mais ampla.
Exemplos incluem:
Senha + Smartphone
Senha + Chave de segurança
Smartphone + Biometria
Chave de Segurança + Biometria
Senha + Smartphone + Biometria
O último exemplo utiliza três fatores independentes, tornando-o mais forte do que o tradicional 2FA.
Por que a indústria está indo além das senhas
A indústria de segurança cibernética aprendeu uma lição importante:
Se o primeiro fator for fraco, todo o processo de autenticação começa em desvantagem.
Senhas continuam sendo o principal alvo dos atacantes porque podem ser:
Phished
Comprado na dark web
Reutilizado
Brute forçado
Capturado por malware
É por isso que as organizações estão adotando cada vez mais Autenticação sem senha, substituindo senhas por uma posse mais forte e fatores biométricos. Os principais fornecedores de segurança e organismos de padrões agora recomendam métodos de autenticação resistentes a phishing sempre que possível. Microsoft+1
Nem todos os MFA são criados iguais
Muitas pessoas assumem que a habilitação do MFA fornece automaticamente uma forte proteção.
Infelizmente, isso nem sempre é verdade.
Considere estes métodos comuns:
Método de autenticação | Nível de Segurança | Comentários |
Senha + Código SMS | Moderado | Vulnerável a troca de SIM e phishing. |
Senha + E-mail OTP | Moderado | As contas de e-mail podem ser comprometidas. |
Senha + Notificação Push | Melhor | Pode ser abusado através de ataques de "fadiga MFA" se os usuários aprovarem alertas fraudulentos. |
Senha + Autenticador App | Forte | Amplamente recomendado e mais resistente à interceptação. |
Chave de Segurança + Biometria | Muito Forte | Considerado resistente a phishing e alinhado com as melhores práticas modernas de segurança de identidade. Microsoft+1 |
Simplesmente adicionar outro passo não torna a autenticação segura automaticamente. O qualidade dos fatores importa tanto quanto o número de fatores.
Onde a autenticação sem senha se encaixa
A autenticação sem senha elimina completamente o fator mais fraco.
Em vez de pedir aos usuários que se lembrem de senhas, os sistemas sem senha geralmente combinam:
Um dispositivo confiável
Autenticação criptográfica
biometria
Esta abordagem melhora ambos:
Segurança
Experiência do usuário
E-mail Identité®, esta filosofia impulsiona a plataforma PasswordFree® da empresa. Ao invés de depender de senhas ou códigos SMS, o PasswordFree® combina dispositivos confiáveis, biometria e seus dispositivos patenteados. Full Duplex Authentication® tecnologia para fornecer uma experiência de autenticação resistente a phishing projetada para reduzir o atrito e fortalecer a verificação de identidade. A plataforma é construída em torno de autenticação sem senha e verificação descentralizada para ajudar a proteger contra phishing, personificação e ataques de homem no meio. Identite+1
Escolhendo a estratégia de autenticação correta
Ao avaliar soluções de autenticação, as organizações devem considerar mais do que simplesmente marcar a caixa "MFA habilitado".
Faça perguntas como:
A solução elimina senhas?
É resistente ao phishing?
Depende de SMS?
Ele usa biometria de forma segura?
A experiência do usuário é simples o suficiente para que os funcionários não tentem contorná-la?
Ela pode ser dimensionada entre clientes, funcionários e parceiros?
O mais forte equilíbrio de soluções de autenticação segurança, usabilidadee, eficiência operacional.
A linha de fundo
2FA e MFA estão intimamente relacionados, mas não são idênticos.
2FA sempre usa exatamente dois fatores de autenticação.
MFA usos Dois ou mais fatores de autenticação e inclui 2FA como um subconjunto.
⁇ medida que as ameaças cibernéticas continuam a evoluir, as organizações estão indo além das senhas para uma autenticação sem senha e resistente a phishing que combina dispositivos confiáveis, biometria e verificação criptográfica moderna.
O futuro da autenticação não é simplesmente adicionar mais fatores – é escolher Fatores mais fortes e remover completamente o elo mais fraco. Soluções como a Identité® da PasswordFree® demonstram como o MFA moderno pode oferecer proteção mais forte e uma experiência de usuário mais simples, substituindo senhas por métodos de autenticação seguros e fáceis de usar, construídos para o cenário de ameaças de hoje. Identite+1