




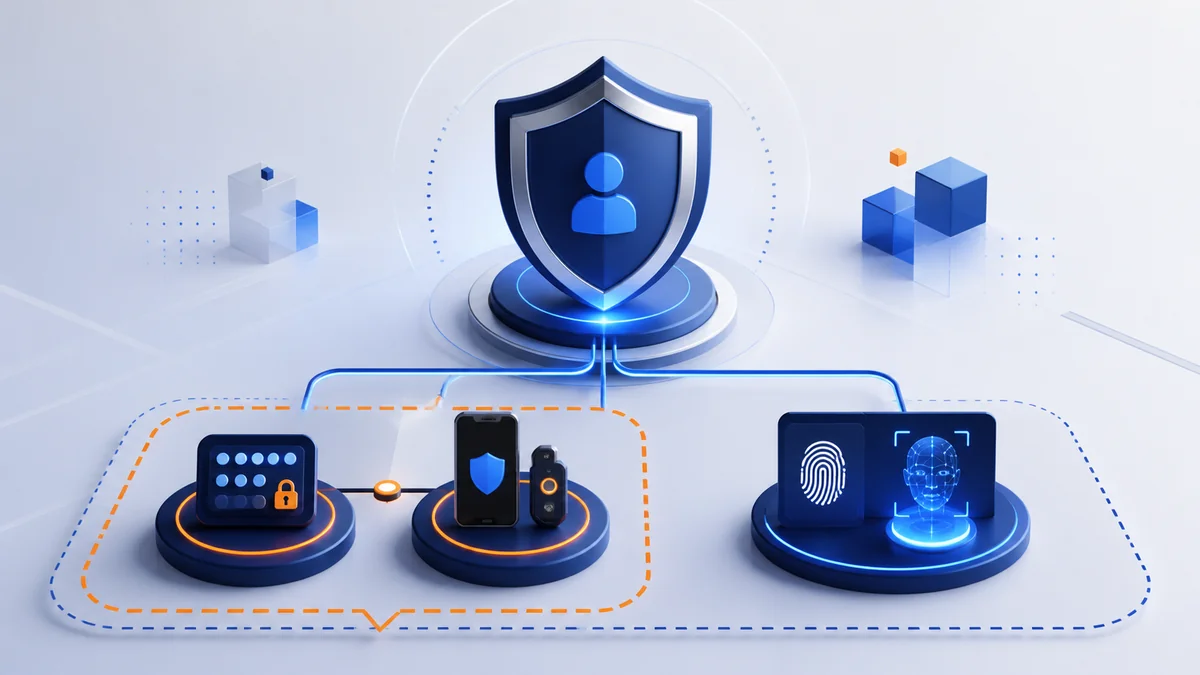
Durante años, Autenticación de dos factores (2FA) ha sido considerado el estándar de oro para proteger cuentas en línea. Hoy, sin embargo, los cibercriminales han evolucionado. Kits de phishing, robo de credenciales, intercambio de SIM, ataques de fatiga MFA y ataques de hombre en medio (MitM) han cambiado el panorama de la ciberseguridad.
Como resultado, las organizaciones están haciendo una pregunta más importante:
¿Es 2FA suficiente, o deberíamos estar pensando en MFA?
La respuesta comienza con entender lo que un factor de autenticación De hecho, sí.
¿Qué es un factor de autenticación?
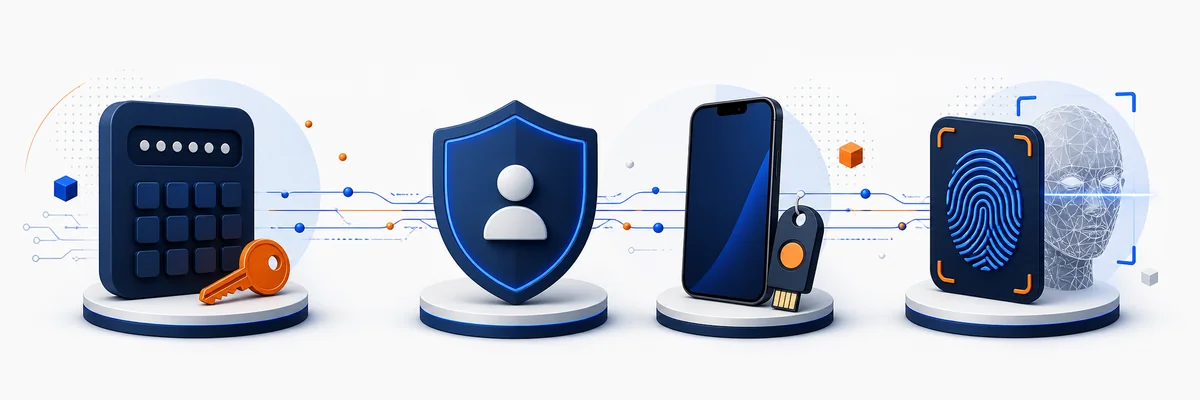
Un factor de autenticación es simplemente una categoría de evidencia usada para probar su identidad. Los profesionales de la seguridad generalmente reconocen tres tipos de factores principales:
1. Algo que sabes
La autenticación basada en el conocimiento se basa en la información que sólo el usuario debe saber.
Algunos ejemplos son:
Contraseñas
PIN
Cuestiones de seguridad
Aunque las contraseñas siguen siendo comunes, también son el factor más débil porque pueden ser adivinadas, robadas, pulidas o reutilizadas en múltiples cuentas. Es por esto que la autenticación con contraseña ya no se considera suficiente para proteger sistemas sensibles. Microsoft
2. Algo que usted tiene
Los factores de posesión verifican que posee un dispositivo u objeto de confianza.
Algunos ejemplos son:
Teléfonos inteligentes
Llaves de seguridad de hardware
Tarjetas inteligentes
Aplicaciones de autenticación
Tokenes físicos
Estos factores mejoran significativamente la seguridad porque un atacante necesita posesión física del dispositivo, no solo credenciales robadas.
3. Algo que eres
La autenticación biométrica utiliza características únicas del individuo.
Algunos ejemplos son:
Huellas dactilares
Reconocimiento facial
Escáner de iris
Reconocimiento de voz
Los sistemas biométricos modernos suelen incluir detección de vida útil y hardware seguro, lo que los convierte en uno de los factores de autenticación más fuertes disponibles cuando se implementan correctamente. Microsoft+1
¿Qué es 2FA?
Autenticación de dos factores (2FA) requiere exactamente dos factores de autenticación diferentes.
Un ejemplo común es:
Contraseña (algo que usted sabe)
Código de la aplicación de autenticación (algo que tienes)
o
Contraseña
Huella dactilar
El punto importante es que los dos factores deben pertenecer a diferentes categorías.
Usar dos contraseñas es no 2FA.
Usar una contraseña más un PIN es no 2FA.
Esos son simplemente dos piezas de conocimiento.
¿Qué es MFA®?
Autenticación multifactorial (MFA) requiere dos o más factores de autenticación independientes.
Esto significa:
2FA es en realidad una forma de MFA.
MFA es la categoría más amplia.
Algunos ejemplos son:
Contraseña + Smartphone
Contraseña + Clave de seguridad
Teléfono inteligente + biometría
Clave de seguridad + Biometría
Contraseña + Smartphone + Biometría
El último ejemplo utiliza tres factores independientes, haciéndolo más fuerte que el 2FA tradicional.
Por qué la industria está pasando más allá de las contraseñas
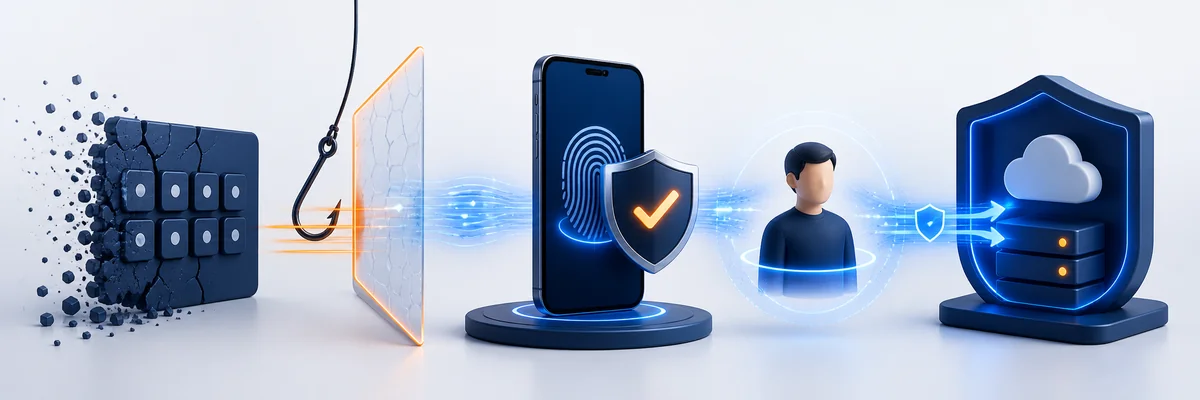
La industria de la ciberseguridad ha aprendido una lección importante:
Si el primer factor es débil, todo el proceso de autenticación comienza con una desventaja.
Las contraseñas siguen siendo el objetivo principal de los atacantes porque pueden ser:
Fished
Comprado en la web oscura
Reutilizado
Bruto forzado
Capturado por malware
Por eso las organizaciones están adoptando cada vez más autenticación sin contraseña, sustituyendo las contraseñas por una mayor posesión y factores biométricos. Los principales proveedores de seguridad y los órganos de normalización recomiendan ahora métodos de autenticación resistentes al phishing siempre que sea posible. Microsoft+1
No todos los MFA se crean iguales
Muchas personas asumen que habilitar MFA automáticamente proporciona una fuerte protección.
Desafortunadamente, eso no siempre es cierto.
Considere estos métodos comunes:
Método de autenticación | Nivel de seguridad | Observaciones |
Contraseña + Código SMS | Moderado | Vulnerable al intercambio de SIM y phishing. |
Contraseña + Correo electrónico OTP | Moderado | Las propias cuentas de correo electrónico pueden verse comprometidas. |
Contraseña + Notificación de empuje | Mejor | Puede ser abusado a través de ataques de "fatiga MFA" si los usuarios aprueban avisos fraudulentos. |
Contraseña + aplicación de autenticación | Fuerte | Ampliamente recomendado y más resistente a la intercepción. |
Clave de seguridad + Biometría | Muy fuerte | Considerado resistente al phishing y alineado con las mejores prácticas de seguridad de identidad modernas. Microsoft+1 |
Simplemente añadir otro paso no hace automáticamente la autenticación segura. Los calidad de los factores importa tanto como el número de factores.
Donde la autenticación sin contraseña encaja
La autenticación sin contraseña elimina por completo el factor más débil.
En lugar de pedir a los usuarios que recuerden contraseñas, los sistemas sin contraseña suelen combinar:
Un dispositivo de confianza
Autenticación criptográfica
Biometría
Este enfoque mejora ambos aspectos:
Seguridad
Experiencia del usuario
En Identité®, esta filosofía impulsa la plataforma PasswordFree® de la empresa. En lugar de confiar en contraseñas o códigos SMS, PasswordFree® combina dispositivos de confianza, biometría y su patente Full Duplex Authentication® tecnología para ofrecer una experiencia de autenticación resistente al phishing diseñada para reducir la fricción mientras se refuerza la verificación de identidad. La plataforma está construida en torno a la autenticación sin contraseña y la verificación descentralizada para ayudar a proteger contra los ataques de phishing, suplantación y hombre en el medio. Identite+1
Elegir la estrategia de autenticación correcta
Al evaluar las soluciones de autenticación, las organizaciones deben considerar algo más que simplemente marcar la casilla "MFA habilitado".
Haga preguntas como:
¿La solución elimina contraseñas?
¿Es resistente al phishing?
¿Confía en SMS?
¿Usa biometría de forma segura?
¿Es la experiencia del usuario lo suficientemente simple como para que los empleados no intenten eludirla?
¿Puede escalar entre clientes, empleados y socios?
El equilibrio de soluciones de autenticación más fuerte seguridad, Usabilidad, y Eficiencia operativa.
En pocas palabras
2FA y MFA están estrechamente relacionados, pero no son idénticos.
2FA siempre usa exactamente dos factores de autenticación.
MFA usos dos o más factores de autenticación e incluye 2FA como subconjunto.
A medida que las amenazas cibernéticas siguen evolucionando, las organizaciones están pasando de las contraseñas a la autenticación sin contraseñas y resistente al phishing que combina dispositivos de confianza, biometría y verificación criptográfica moderna.
El futuro de la autenticación no es simplemente añadir más factores, es elegir factores más fuertes y eliminar el eslabón más débil por completo. Soluciones como Identité® de PasswordFree® demuestran cómo el MFA moderno puede ofrecer una protección más fuerte y una experiencia de usuario más sencilla reemplazando las contraseñas con métodos de autenticación seguros y fáciles de usar diseñados para el panorama de amenazas actual. Identite+1