




A autenticação multifator (MFA) é necessária para acessar o e-mail, aplicativos ou rede da sua empresa.
Só há um problema:
Seu empregador quer que você use seu smartphone pessoal.
Para muitos funcionários, isso imediatamente levanta uma pergunta desconfortável:
"Se eu usar meu telefone pessoal para autenticação de trabalho, meu empregador pode ver o que está no meu telefone?"
É uma preocupação legítima de privacidade.
Na maioria das implantações MFA convencionais, simplesmente usar um aplicativo autenticador faz automaticamente não dar a um empregador acesso a tudo em um telefone pessoal. Mas a resposta completa depende de qual software é instalado, quais permissões foram concedidas e se o dispositivo também está inscrito no sistema de gerenciamento de dispositivos móveis (MDM) ou no sistema de gerenciamento de endpoints de uma empresa.
Há também uma pergunta maior que as organizações devem estar perguntando:
Por que a autenticação forte deve exigir que os funcionários entreguem privacidade desnecessária em primeiro lugar?
A autenticação moderna deve proteger a empresa, respeitando o funcionário.
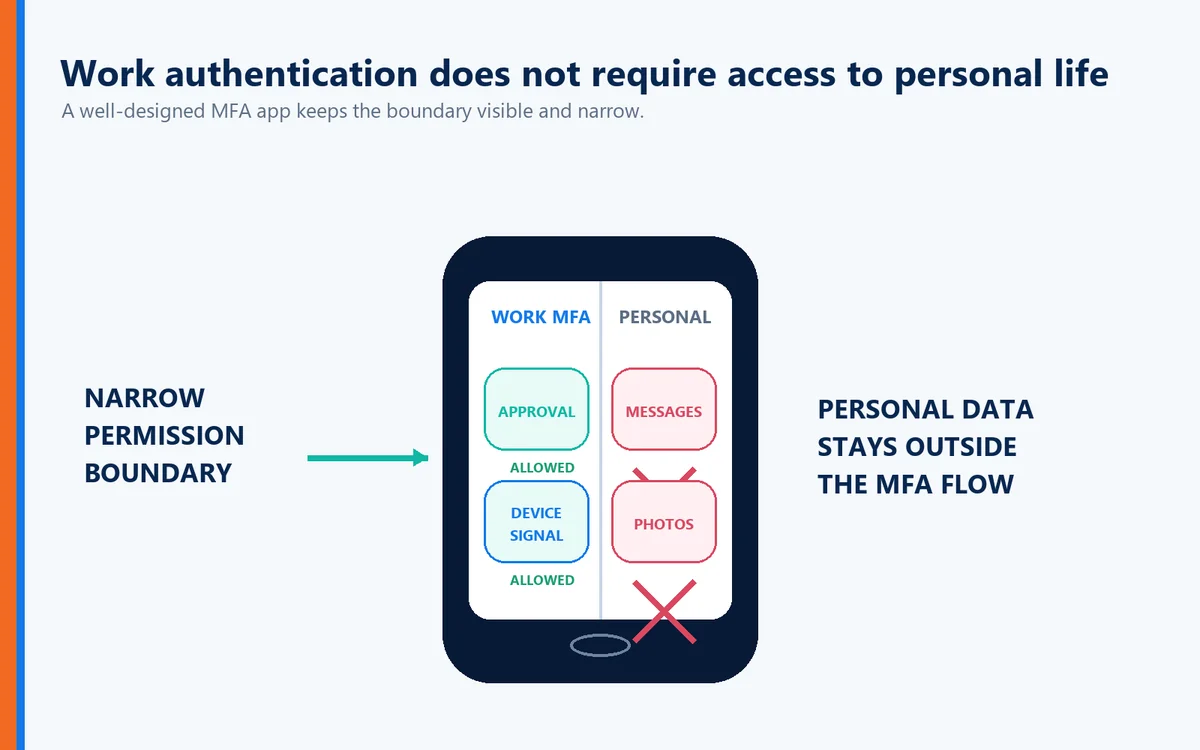
MFA não significa automaticamente acesso ao seu telefone
Um dos equívocos mais comuns sobre o MFA é que a instalação de um aplicativo de autenticação dá a um empregador acesso irrestrito ao smartphone do funcionário.
Um autenticador e uma plataforma de gerenciamento de dispositivos não são necessariamente a mesma coisa.
Uma aplicação MFA típica pode ser usada para:
Gerar códigos de autenticação
Receber pedidos de autenticação
Confirmar tentativas de login
Estabelecer a posse de um dispositivo registrado
Isso não significa inerentemente que o empregador pode navegar pelo empregado:
Fotografias pessoais
Mensagens de texto
E-mail pessoal
Conversas nas redes sociais
Histórico de navegação na Web
Contatos pessoais
Outras aplicações privadas
No entanto, os funcionários devem entender exatamente o que eles estão sendo convidados a instalar.
MFA e gerenciamento de dispositivos móveis são diferentes
Essa distinção é extremamente importante.
MFA verifica a identidade.
Gerenciamento de dispositivos móveis gerencia dispositivos.
Um MDM ou plataforma de mobilidade empresarial pode fornecer ao empregador um controle administrativo consideravelmente maior do que um aplicativo de autenticação independente, dependendo de como o dispositivo está registrado e configurado.
Por exemplo, as políticas de gerenciamento de dispositivos de uma organização podem permitir que os administradores apliquem requisitos de segurança, gerenciem aplicativos corporativos, removam dados da empresa ou coletem certas informações sobre o dispositivo.
Isso não significa que todos os empregadores que usam o MFA estão fazendo essas coisas.
Isso significa que os funcionários não devem assumir que cada aplicativo no local de trabalho tem permissões idênticas.
Antes de instalar o software em um dispositivo pessoal, os funcionários devem entender:
Que aplicação está a ser instalada?
Quais permissões ele solicita?
Que informação recolhe?
O que o empregador pode ver?
O empregador pode remover remotamente informações corporativas?
O telefone está sendo registrado no gerenciamento de dispositivos?
O que acontece quando o funcionário deixa a empresa?
A transparência deve fazer parte de todos os programas de autenticação corporativa.
Por que os funcionários estão preocupados com a privacidade do telefone pessoal
Um smartphone já não é apenas um telefone.
Para muitas pessoas, ele contém uma quantidade extraordinária de informações pessoais:
Fotografias da família
Conversas privadas
Aplicações bancárias
Informações sobre saúde
E-mail pessoal
Informação de localização
Contas de redes sociais
Documentos pessoais
Compreensivelmente, os funcionários podem hesitar antes de instalar software corporativo no mesmo dispositivo.
Mesmo quando um aplicativo de autenticação tem permissões limitadas, a incerteza sobre o que o empregador pode ver pode criar desconfiança.
Isso também é um problema para os empregadores.
Os programas de segurança funcionam melhor quando os funcionários entendem e confiam na tecnologia que estão sendo solicitados a usar.
Os funcionários devem ter que usar telefones pessoais para MFA?
Essa é uma questão diferente de saber se um empregador pode ver o conteúdo do telefone.
Os empregadores muitas vezes têm razões legítimas para exigir autenticação forte antes de permitir o acesso a recursos corporativos. Mas se eles podem exigir que os funcionários forneçam seu próprio dispositivo pessoal pode depender da lei de emprego, jurisdição, requisitos de reembolso, acordos de emprego, acordos de negociação coletiva, considerações de acessibilidade e políticas da empresa.
As organizações devem obter orientação jurídica adequada para suas circunstâncias específicas.
Mas há também uma questão tecnológica importante:
A autenticação segura realmente precisa depender de um smartphone pessoal?
Cada vez mais a resposta é E-.
Autenticação deve verificar identidade ⁇ não invadir privacidade
Um sistema de autenticação bem projetado deve coletar apenas as informações necessárias para estabelecer confiança.
O objetivo deve ser direto:
Verifique se a pessoa que solicita o acesso está autorizada a acessar o recurso.
A autenticação não deve se tornar uma desculpa para expor desnecessariamente a vida digital pessoal de um funcionário.
Esse princípio se torna particularmente importante à medida que as organizações adotam políticas de Bring Your Own Device (BYOD), trabalho híbrido e trabalho remoto.
Segurança e privacidade não precisam ser objetivos opostos.
O que é o Full Duplex Authentication®?
Full Duplex Authentication® (FDA) é a tecnologia de autenticação patenteada PasswordFree®, a solução de autenticação Software-as-a-Service (SaaS) da Identité, e NoPass™, sua solução PaaS que pode ser implantada no local ou na nuvem.
Em vez de depender de senhas tradicionais e autenticação unidirecional, o Full Duplex Authentication® estabelece confiança exigindo Os dois lados da relação de autenticação para autenticar. O usuário deve autenticar o aplicativo ou site legítimo, e esse aplicativo ou site deve autenticar-se como legítimo também.
Esta abordagem de autenticação mútua ajuda a se defender contra phishing, roubo de credenciais e sites imposter ou parecidos, proporcionando uma experiência sem senha projetada em torno de segurança, privacidade, produtividade e continuidade de negócios.
A distinção importa.
Um atacante pode ser capaz de copiar a aparência de um site.
Eles não podem executar com sucesso o lado legítimo do site do Full Duplex Authentication®.
Protegendo a privacidade enquanto protege o negócio
Empregados e empregadores não devem ter que escolher entre privacidade e segurança cibernética.
Uma estratégia de autenticação eficaz deve minimizar as informações e permissões necessárias para verificar a identidade, enquanto ainda fornece forte proteção para os recursos corporativos.
Para organizações que consideram a autenticação em dispositivos de propriedade de funcionários, vários princípios são especialmente importantes.
Seja transparente
Os funcionários devem saber o que a solução de autenticação faz e quais informações ela usa.
Minimizar permissões
O software de autenticação deve solicitar apenas o acesso necessário para executar sua função pretendida.
Oferecer alternativas quando apropriado
Nem todo funcionário quer – ou é capaz – usar um smartphone pessoal para autenticação de negócios.
As organizações devem considerar métodos alternativos de autenticação onde suas políticas e requisitos de segurança permitem.
Autenticação Separada Da Vigilância de dispositivos
O objetivo da autenticação é verificar identidade e acesso – não inspecionar desnecessariamente as informações pessoais de um funcionário.
E se um funcionário não quiser usar um telefone pessoal?
As organizações devem projetar programas de autenticação que reconheçam essa possibilidade.
Dependendo do ambiente e da política da empresa, as alternativas podem incluir:
Dispositivos emitidos pela empresa
Chaves de segurança de hardware
Endpoints corporativos confiáveis
Outros métodos de autenticação aprovados
O Identité também suporta tokens de hardware de terceiros compatíveis, incluindo chaves de segurança, como YubiKey, dando às organizações outra opção para usuários ou ambientes onde a autenticação baseada em smartphone pode não ser desejável.
Isso pode ser particularmente importante para:
Ambientes de saúde
instituições financeiras
organizações governamentais
Instalações de fabrico
Instalações seguras onde os telefones são restritos
Funcionários com preocupações com privacidade
A autenticação forte deve ser flexível o suficiente para acomodar as realidades do local de trabalho.
O que acontece se meu telefone de autenticação for perdido?
A privacidade não é a única preocupação associada à autenticação em um smartphone.
Há também a continuidade dos negócios.
Os telefones recebem:
Perdido
Roubado
Danificado
Substituído
Esquerda em casa
Depleto de energia da bateria
O MFA tradicional pode transformar essas situações cotidianas em problemas significativos de produtividade.
Autenticação alimentada por Full Duplex Authentication® é projetado com recuperação em mente.
Autenticação de PIN de emergência
Quando permitido pela política organizacional, um usuário autorizado pode usar um PIN de emergência Se o telefone de autenticação principal estiver temporariamente indisponível.
O PIN de emergência não se destina a substituir a autenticação sem senha normal.
Ele fornece um mecanismo de continuidade de negócios controlado para que um telefone ausente não se torne automaticamente um dia de trabalho perdido.
Backup e restauração seguros
Se um telefone precisar ser substituído, os usuários não devem ter que reconstruir seu ambiente de autenticação do zero.
Com PasswordFree® e NoPass™, as informações de autenticação podem ser protegidas com segurança de acordo com a configuração da organização para a nuvem ou rede corporativa.
Quando o funcionário obtém um telefone de substituição, o perfil de autenticação pode ser restaurado para o novo dispositivo.
O processo de restauração pode ser concluído em menos de dois minutos.
Para os empregadores, isso pode significar:
Menos tempo de inatividade dos funcionários
Menos chamadas de help desk de emergência
Substituição mais rápida do dispositivo
Maior resiliência operacional
Para os funcionários, isso significa que um telefone perdido não precisa se tornar uma crise de autenticação.
PasswordFree® ou NoPass™: diferentes organizações precisam de abordagens diferentes
O Identité oferece duas opções distintas com base nos requisitos de uma organização.
PasswordFree® ⁇ Simplicidade SaaS
PasswordFree® é a oferta SaaS da Identité para organizações que buscam uma solução de autenticação sem senha fornecida pela nuvem.
Ele é projetado para fornecer autenticação forte, reduzindo a dependência de senha, simplificando a administração e melhorando a experiência do usuário.
NoPass™ ⁇ Controle Empresarial e Flexibilidade
NoPass™ é a oferta de PaaS da Identité e pode ser instalada no local ou implantada na nuvem.
Organizações empresariais que necessitam de integração com ambientes como:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
pode escolher NoPass™ alimentado por Full Duplex Authentication®.
Para organizações com requisitos rigorosos de controle de dados – particularmente bancos e outras empresas altamente regulamentadas – uma implantação no local do NoPass™ fornece uma opção para manter a infraestrutura de autenticação dentro do próprio ambiente da organização.
Privacidade está se tornando parte da conversa de autenticação
Durante anos, as discussões sobre segurança cibernética se concentraram principalmente em um objetivo:
Mantenha os atacantes fora.
Isso permanece essencial.
Mas os sistemas de identidade modernos devem considerar outro objetivo:
Proteger os usuários legítimos sem comprometer desnecessariamente sua privacidade ou produtividade.
Isso significa que as organizações devem considerar não apenas se uma solução de autenticação é segura, mas também:
Que informação recolhe?
Que permissões isso requer?
Isso exige que os funcionários usem dispositivos pessoais?
Alternativas estão disponíveis?
O que acontece quando um dispositivo é perdido?
Quão rápido um funcionário pode se recuperar?
O sistema pode proteger os usuários de sites de phishing e impostor?
Essas perguntas pertencem a todas as avaliações de autenticação modernas.
A perspectiva Identité
A questão não deve ser simplesmente:
"Meu empregador pode ver o que está no meu telefone?"
Uma pergunta melhor é:
"Por que uma autenticação forte deveria exigir acesso desnecessário às minhas informações pessoais?"
Os empregadores precisam de segurança cibernética forte.
Funcionários merecem privacidade razoável.
Esses objetivos podem coexistir.
Isso faz parte da filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
A autenticação moderna deve verificar a identidade sem criar preocupações desnecessárias de privacidade. Ele deve proteger os usuários contra phishing e sites impostores. Deve fornecer alternativas, como tokens de hardware de terceiros compatíveis, quando apropriado. quando os dispositivos são perdidos ou substituídos, Autenticação de PIN de emergência e Backup e restauração seguros deve ajudar a manter os usuários autorizados produtivos.
A segurança cibernética não deve exigir que as organizações escolham entre proteger seus sistemas e respeitar suas pessoas.
A melhor autenticação deve fornecer ambos.