




Acabas de saber que la autenticación multifactorial (MFA) es necesaria para acceder al correo electrónico, las aplicaciones o la red de tu empresa.
Sólo hay un problema:
Tu empleador quiere que uses tu smartphone personal.
Para muchos empleados, eso inmediatamente plantea una pregunta incómoda:
"Si uso mi teléfono personal para la autenticación de trabajo, ¿puede mi empleador ver lo que hay en mi teléfono?"
Es una legítima preocupación de privacidad.
En la mayoría de las implementaciones MFA convencionales, simplemente usando una aplicación autenticadora no dar automáticamente a un empleador acceso a todo en un teléfono personal. Pero la respuesta completa depende de qué software está instalado, qué permisos se han concedido y si el dispositivo también está inscrito en el sistema de gestión de dispositivos móviles (MDM) de una empresa o endpoint-management.
También hay una pregunta más grande que las organizaciones deberían estar haciendo:
¿Por qué debería la autenticación fuerte exigir a los empleados a renunciar a la privacidad innecesaria en primer lugar?
La autenticación moderna debe proteger a la empresa respetando al empleado.
MFA no significa automáticamente acceso a su teléfono
Uno de los conceptos erróneos más comunes sobre MFA es que la instalación de una aplicación de autenticación da a un empleador acceso ilimitado al teléfono inteligente del empleado.
Un autenticador y una plataforma de gestión de dispositivos no son necesariamente lo mismo.
Se puede utilizar una aplicación MFA típica para:
Generar códigos de autenticación
Recibir solicitudes de autenticación
Confirmar intentos de inicio de sesión
Establecer la posesión de un dispositivo registrado
Esto no significa que el empleador pueda navegar por los servicios del empleado:
Fotografías personales
Mensajes de texto
Correo electrónico personal
Conversaciones en las redes sociales
Historial de navegación web
Contactos personales
Otras aplicaciones privadas
Sin embargo, los empleados deben entender exactamente lo que se les está pidiendo que instalen.
MFA y la gestión de dispositivos móviles son diferentes
Esta distinción es sumamente importante.
MFA verifica la identidad.
Gestión de dispositivos móviles gestiona dispositivos.
Una plataforma MDM o de movilidad empresarial puede proporcionar a un empleador un control administrativo considerablemente mayor que una aplicación de autenticación independiente, dependiendo de cómo el dispositivo esté matriculado y configurado.
Por ejemplo, las políticas de gestión de dispositivos de una organización podrían permitir a los administradores hacer cumplir los requisitos de seguridad, gestionar aplicaciones corporativas, eliminar datos de la empresa o recopilar cierta información sobre el dispositivo.
Eso no significa que cada empleador que utiliza MFA está haciendo estas cosas.
Significa que los empleados no deben asumir que cada solicitud de trabajo tiene permisos idénticos.
Antes de instalar software en un dispositivo personal, los empleados deben entender:
¿Qué aplicación se está instalando?
¿Qué permisos solicita?
¿Qué información recopila?
¿Qué puede ver el empleador?
¿Puede el empleador eliminar remotamente la información corporativa?
¿El teléfono está siendo inscrito en la gestión de dispositivos?
¿Qué sucede cuando el empleado deja la empresa?
La transparencia debe ser parte de cada programa de autenticación corporativa.
Por qué los empleados se preocupan por la privacidad del teléfono personal
Un teléfono inteligente ya no es simplemente un teléfono.
Para muchas personas, contiene una cantidad extraordinaria de información personal:
Fotografías familiares
Conversaciones privadas
Solicitudes bancarias
Información sanitaria
Correo electrónico personal
Información sobre la zona
Cuentas de medios sociales
Documentos personales
Es comprensible que los empleados puedan dudar antes de instalar el software corporativo en el mismo dispositivo.
Incluso cuando una aplicación de autenticación tiene permisos limitados, la incertidumbre sobre lo que el empleador puede ver puede crear desconfianza.
Eso también es un problema para los empleadores.
Los programas de seguridad funcionan mejor cuando los empleados entienden y confían en la tecnología que se les pide que utilicen.
¿Deberían los empleados usar teléfonos personales para MFA?
Esa es una pregunta diferente de si un empleador puede ver el contenido del teléfono.
Los empleadores a menudo tienen razones legítimas para exigir una autenticación sólida antes de permitir el acceso a los recursos corporativos. Pero si pueden exigir a los empleados que suministren su propio dispositivo personal puede depender de la legislación laboral, jurisdicción, requisitos de reembolso, convenios laborales, convenios colectivos, consideraciones de accesibilidad y políticas empresariales.
Las organizaciones deben obtener la orientación jurídica adecuada para sus circunstancias particulares.
Pero también hay una importante pregunta tecnológica:
¿La autenticación segura realmente necesita depender de un smartphone personal?
Cada vez más, la respuesta es no.
La autenticación debe verificar la identidad, no invadir la privacidad
Un sistema de autenticación bien diseñado debería recopilar únicamente la información necesaria para establecer la confianza.
El objetivo debe ser sencillo:
Verificar que la persona que solicita acceso está autorizada para acceder al recurso.
La autenticación no debe convertirse en una excusa para exponer innecesariamente la vida digital personal de un empleado.
Este principio se vuelve particularmente importante a medida que las organizaciones adoptan las políticas de traer su propio dispositivo (BYOD), trabajo híbrido y trabajo remoto.
La seguridad y la privacidad no tienen que ser objetivos opuestos.
¿Qué es Full Duplex Authentication®?
Full Duplex Authentication® (FDA) es la tecnología de autenticación patentada PasswordFree®, la solución de autenticación de software como servicio (SaaS) de Identité, y NoPass™, su solución PaaS que se puede implementar en las instalaciones o en la nube.
En lugar de confiar en contraseñas tradicionales y autenticación de un solo sentido, Full Duplex Authentication® establece confianza al requerir ambos lados de la relación de autenticación a autenticar. El usuario debe autenticarse a la aplicación o sitio web legítimo, y esa aplicación o sitio web debe autenticarse a sí mismo como legítimo también.
Este enfoque de autenticación mutua ayuda a defenderse contra el phishing, robo de credenciales e impostor o sitios web parecidos, al tiempo que proporciona una experiencia sin contraseña diseñada en torno a la seguridad, privacidad, productividad y continuidad de negocio.
La distinción importa.
Un atacante puede ser capaz de copiar la apariencia de un sitio web.
No pueden realizar con éxito el lado legítimo del sitio de Full Duplex Authentication®.
Protección de la privacidad al tiempo que se protege el negocio
Los empleados y los empleadores no deberían tener que elegir entre privacidad y ciberseguridad.
Una estrategia eficaz de autenticación debería reducir al mínimo la información y los permisos necesarios para verificar la identidad y, al mismo tiempo, proporcionar una fuerte protección a los recursos empresariales.
Para las organizaciones que consideran la autenticación en dispositivos de propiedad de los empleados, varios principios son especialmente importantes.
Sea transparente
Los empleados deben saber qué hace la solución de autenticación y qué información utiliza.
Minimizar permisos
El software de autenticación debe solicitar únicamente el acceso necesario para realizar la función prevista.
Ofrecer alternativas cuando sea apropiado
No todos los empleados quieren o pueden utilizar un smartphone personal para la autenticación de empresas.
Las organizaciones deberían considerar métodos alternativos de autenticación cuando sus políticas y requisitos de seguridad lo permitan.
Autenticación separada Desde Vigilancia de dispositivos
El propósito de la autenticación es verificar la identidad y el acceso, no inspeccionar innecesariamente la información personal de un empleado.
¿Qué pasa si un empleado no quiere usar un teléfono personal?
Las organizaciones deben diseñar programas de autenticación que reconozcan esta posibilidad.
Dependiendo del medio ambiente y de la política de la empresa, las alternativas pueden incluir:
Dispositivos expedidos por empresas
Llaves de seguridad de hardware
Puntos finales corporativos de confianza
Otros métodos de autenticación aprobados
Identité también es compatible con fichas de hardware de terceros, incluyendo claves de seguridad como YubiKey, dando a las organizaciones otra opción para los usuarios o entornos donde la autenticación basada en teléfonos inteligentes puede no ser deseable.
Esto puede ser especialmente importante para:
Entornos sanitarios
Instituciones financieras
Organizaciones gubernamentales
Instalaciones manufactureras
Instalaciones seguras donde los teléfonos están restringidos
Empleados con preocupaciones de privacidad
Una autenticación fuerte debe ser lo suficientemente flexible como para adaptarse a las realidades del lugar de trabajo.
¿Qué sucede si se pierde mi teléfono de autenticación?
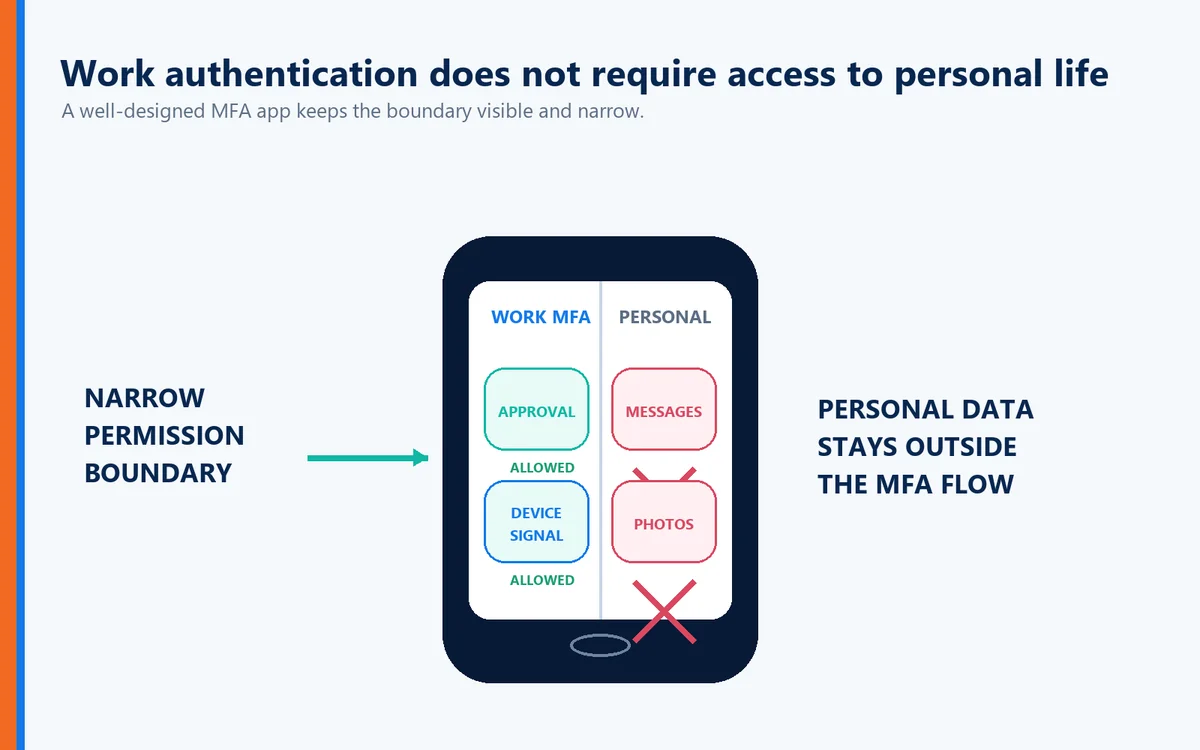
La privacidad no es la única preocupación asociada a la autenticación en un smartphone.
También hay continuidad de negocios.
Los teléfonos reciben:
Perdido
Robado
Daños
Reemplazado
Dejada en casa.
Agotado de la potencia de la batería
El MFA tradicional puede convertir esas situaciones cotidianas en importantes problemas de productividad.
Autenticación alimentada por Full Duplex Authentication® está diseñado con la recuperación en mente.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, un usuario autorizado puede utilizar un PIN de emergencia si el teléfono de autenticación principal no está disponible temporalmente.
El PIN de emergencia no pretende reemplazar la autenticación normal sin contraseña.
Proporciona un mecanismo controlado de continuidad de negocios para que un teléfono perdido no se convierta automáticamente en un día de trabajo perdido.
Respaldo seguro y restauración
Si un teléfono necesita ser reemplazado, los usuarios no deberían tener que reconstruir su entorno de autenticación desde cero.
Con PasswordFree® y NoPass™, la información de autenticación se puede respaldar de forma segura de acuerdo con la configuración de la organización a la nube o red corporativa.
Cuando el empleado obtiene un teléfono de reemplazo, el perfil de autenticación se puede restaurar al nuevo dispositivo.
El proceso de restauración se puede completar en menos de dos minutos.
Para los empleadores, esto puede significar:
Menos tiempo de inactividad de los empleados
Menos llamadas de asistencia de emergencia
Reemplazo más rápido del dispositivo
Mayor resiliencia operacional
Para los empleados, significa que un teléfono perdido no tiene que convertirse en una crisis de autenticación.
PasswordFree® o NoPass™: Diferentes organizaciones necesitan diferentes enfoques
Identité ofrece dos opciones distintas basadas en los requisitos de una organización.
PasswordFree® — SaaS Simplicity
PasswordFree® es la oferta SaaS de Identité para las organizaciones que buscan una solución de autenticación sin contraseña entregada en la nube.
Está diseñado para proporcionar una autenticación fuerte, reduciendo la dependencia de contraseñas, simplificando la administración y mejorando la experiencia del usuario.
NoPass™ — Control empresarial y flexibilidad
NoPass™ es la oferta PaaS de Identité y se puede instalar en locales o implementar en la nube.
Organizaciones empresariales que requieren integración con entornos tales como:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
puede elegir NoPass™ powered by Full Duplex Authentication®.
Para las organizaciones con requisitos estrictos de control de datos, especialmente los bancos y otras empresas altamente reguladas, un despliegue en el local NoPass™ ofrece una opción para mantener la infraestructura de autenticación dentro del propio entorno de la organización.
La privacidad se está convirtiendo en parte de la conversación de autenticación
Durante años, los debates sobre ciberseguridad se centraron principalmente en un objetivo:
Mantengan a los atacantes fuera.
Eso sigue siendo esencial.
Pero los sistemas de identidad modernos deben considerar otro objetivo:
Proteger a los usuarios legítimos sin comprometer innecesariamente su privacidad o productividad.
Esto significa que las organizaciones deben considerar no sólo si una solución de autenticación es segura, sino también:
¿Qué información recopila?
¿Qué permisos requiere?
¿Requiere que los empleados utilicen dispositivos personales?
¿Existen alternativas?
¿Qué sucede cuando se pierde un dispositivo?
¿Qué tan rápido puede recuperarse un empleado?
¿Puede el sistema proteger a los usuarios de los sitios web phishing e impostor?
Esas preguntas pertenecen a cada evaluación de autenticación moderna.
La perspectiva Identité
La pregunta no debería ser simplemente:
"¿Puede mi empleador ver lo que hay en mi teléfono?"
Una mejor pregunta es:
"¿Por qué una autenticación fuerte debería requerir un acceso innecesario a mi información personal?"
Los empleadores necesitan una seguridad cibernética fuerte.
Los empleados merecen una privacidad razonable.
Esos objetivos pueden coexistir.
Eso es parte de la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
La autenticación moderna debe verificar la identidad sin crear preocupaciones innecesarias de privacidad. Debe proteger a los usuarios contra el phishing y los sitios web impostores. Debería proporcionar alternativas como fichas de hardware compatibles con terceros cuando proceda. Y cuando los dispositivos se pierden o se reemplazan, Autenticación de PIN de emergencia y Respaldo seguro y restauración debe ayudar a mantener productivos a los usuarios autorizados.
La ciberseguridad no debería requerir que las organizaciones elijan entre proteger sus sistemas y respetar a su gente.
La mejor autenticación debe proporcionar ambos.