




Geralmente, as organizações podem exigir o MFA como condição para acessar os sistemas da empresa.
Os empregadores têm responsabilidades legítimas para proteger:
Informações do cliente
Propriedade intelectual
Dados financeiros
Registros de funcionários
aplicações corporativas
Informação Regulatória Controlada
Os requisitos do MFA são cada vez mais vistos como uma medida razoável de segurança cibernética, especialmente para:
Funcionários remotos
Administradores privilegiados
Usuários de aplicativos em nuvem
Funcionários que acessam dados sensíveis
No entanto, as organizações devem implementar os requisitos do MFA por meio de políticas claras e práticas de implantação ponderadas.
Por que o trabalho remoto torna o MFA mais importante
O trabalho remoto expande a superfície de ataque.
Os funcionários podem se conectar a partir de ambientes fora do controle direto da organização.
Os cibercriminosos têm como alvo cada vez mais trabalhadores remotos através de:
Phishing ataques
Roubo Credencial
Reutilização da senha
Compromisso de e-mail de negócios
Engenharia social
Tentativas maliciosas de acesso remoto
Uma senha roubada por si só não deve ser suficiente para acessar os recursos da empresa.
O MFA adiciona verificação de identidade adicional, tornando as credenciais comprometidas significativamente menos valiosas para os atacantes.
Considerações legais e políticas para MFA Obrigatório
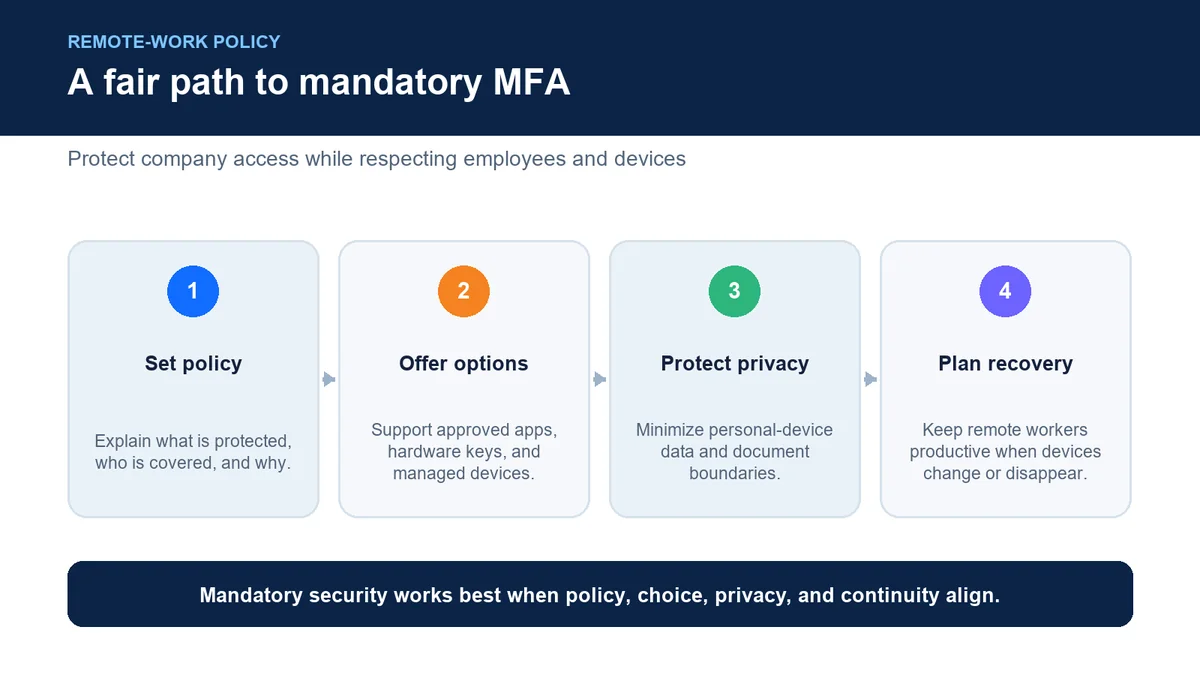
Embora as organizações normalmente tenham autoridade para exigir o MFA, várias considerações devem ser abordadas.
1. Criar uma Política de Uso e Segurança Aceitável Clara
Um requisito MFA bem-sucedido deve ser documentado.
As políticas devem explicar:
Por que MFA é necessário
Quais sistemas exigem MFA
Quem deve usar MFA
Métodos de autenticação aprovados
responsabilidades dos funcionários
Procedimentos de recuperação
Processos de suporte
Os funcionários são mais propensos a adotar medidas de segurança quando entendem o propósito por trás deles.
A mensagem não deve ser:
"Isso está forçando mais um passo de segurança."
A mensagem deve ser:
"Isso protege nossos funcionários, clientes e operações de negócios."
2. Considerar Requisitos Pessoais do Dispositivo
Uma das preocupações mais comuns envolve smartphones pessoais.
Os funcionários podem perguntar:
"Meu empregador pode me exigir que eu use meu telefone pessoal para o MFA?"
A resposta depende de fatores como:
Leis locais de emprego
Políticas da empresa
Acordos de emprego
Regulamentos da indústria
Requisitos de reembolso
Mesmo quando permitido, exigir dispositivos pessoais pode criar desafios envolvendo:
Preocupações com privacidade
Resistência do empregado
Substituição do dispositivo
Problemas de acessibilidade
separação trabalho-vida
As organizações devem considerar se a autenticação realmente precisa depender do dispositivo pessoal de um funcionário.
Plataformas de autenticação modernas oferecem alternativas.
3. Fornecer várias opções de autenticação
Uma política MFA forte não deve assumir que todos os funcionários têm o mesmo ambiente tecnológico.
Os funcionários podem:
Smartphones não próprios
Trabalhar em ambientes restritos
Ter requisitos de acessibilidade
Viajar com frequência
Trabalhar em instalações seguras
Uma estratégia de autenticação madura oferece flexibilidade.
As opções podem incluir:
Autenticação sem senha
biometria
Chaves de segurança de hardware
Dispositivos empresariais
Perfis de autenticação confiáveis
Métodos de recuperação de emergência
O objetivo é a garantia de identidade – não forçar um único modelo de dispositivo.
4. Preocupações com a privacidade dos funcionários
Os funcionários às vezes se preocupam que os aplicativos de autenticação permitam que os empregadores acessem informações pessoais.
As organizações devem comunicar claramente:
Quais informações são coletadas
O que o aplicativo de autenticação pode e não pode acessar
Se os dados pessoais são visíveis
Como as informações de autenticação são protegidas
Transparência gera confiança.
MFA não deve significar interrupção obrigatória
Um dos maiores erros que as organizações cometem é implementar o MFA sem considerar a experiência do usuário.
Implantações MFA mal projetadas criam:
Login frustração
Aumento das chamadas de help desk
Resistência do empregado
Redução da produtividade
As melhores soluções de segurança protegem os usuários sem interferir com sua capacidade de trabalhar.
Moving Beyond Phone-Based MFA
Muitas organizações começam sua jornada MFA com:
Códigos SMS
Aplicações autenticadoras
Notificações push
Esses métodos fornecem proteção valiosa.
No entanto, eles também introduzem desafios:
Telefones perdidos
Substituição do dispositivo
Migração de autenticação
Questões de inscrição
Atrasos na recuperação
É aqui que a autenticação sem senha muda a conversa.
Construído para o trabalho remoto Continuidade do negócio
Os funcionários remotos precisam de autenticação que funcione onde quer que estejam.
Os telefones estão perdidos.
Dispositivos quebram.
Os funcionários viajam.
Mudanças de hardware.
Uma estratégia de autenticação moderna deve antecipar essas situações.
Autenticação alimentada por Full Duplex Authentication® fornece várias maneiras de manter o acesso seguro.
Autenticação sem senha
FDA remove a dependência de senha enquanto melhora a proteção contra:
Phishing
Roubo Credencial
Ataques de reutilização de senha
Aquisição de conta
Os funcionários ganham acesso mais rápido, enquanto as organizações reduzem os riscos relacionados à senha.
Autenticação de PIN de emergência
Quando a política organizacional permite, os usuários autorizados podem autenticar com segurança usando um PIN de emergência quando o seu dispositivo de autenticação principal não está disponível.
Para trabalhadores remotos, isso pode ser especialmente valioso.
Exemplos:
Um laptop está disponível, mas um telefone está perdido.
Um funcionário está viajando sem seu dispositivo principal.
Um telefone de substituição está sendo ativado.
Em vez de perder o acesso, os funcionários têm um caminho de recuperação seguro.
Backup e restauração seguros
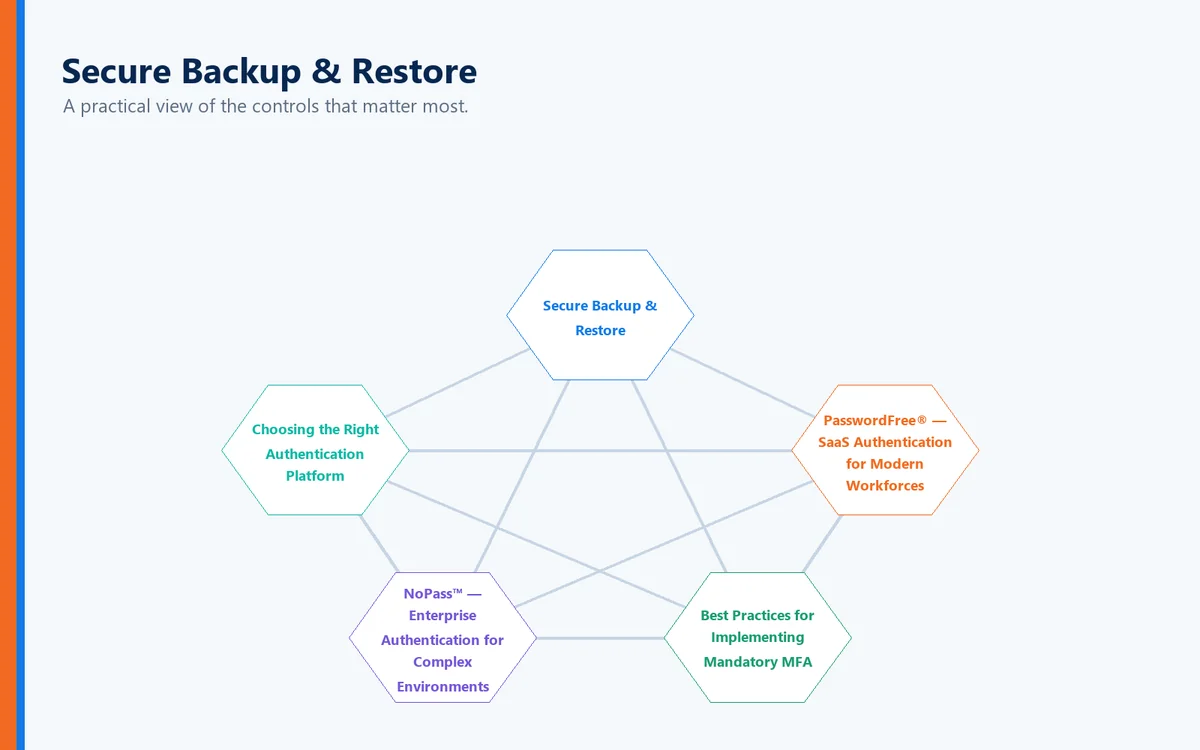
A substituição do dispositivo não deve se tornar uma crise de autenticação.
Organizações que utilizam PasswordFree® : NoPass™ pode habilitar o backup de perfil de autenticação para:
Armazenamento seguro na nuvem
infraestrutura de rede corporativa
Quando um usuário recebe um dispositivo de substituição, ele pode restaurar seu perfil de autenticação.
Em muitos casos, os usuários podem estar operacionais novamente em menos de dois minutos.
Isto reduz:
Tempo de inatividade do empregado
Help desk workload
despesas gerais administrativas
Escolhendo a Plataforma de Autenticação Certa
Organizações diferentes têm requisitos diferentes.
PasswordFree® ⁇ Autenticação SaaS para forças de trabalho modernas
Organizações que buscam implantação rápida muitas vezes escolhem PasswordFree®, Identité's Software-as-a-Service autenticação plataforma.
PasswordFree® fornece:
Autenticação sem senha
Implantação simplificada
Redução da dependência de senha
Opções de recuperação seguras
Autenticação de PIN de emergência
Recursos de backup e restauração
Melhor produtividade do trabalhador remoto
NoPass™ ⁇ Autenticação empresarial para ambientes complexos
As grandes organizações muitas vezes exigem uma integração mais profunda e um maior controle.
NoPass™, alimentado por Full Duplex Authentication®, suporta:
Microsoft Active Directory
ID de entrada Microsoft
Microsoft 365 / Escritório 365
Microsoft Azure
Implantação no local
Ambientes de nuvem controlados pelo cliente
Muitas instituições financeiras, organizações de saúde, agências governamentais e outras empresas regulamentadas preferem o NoPass™ porque permite maior controle sobre a infraestrutura de autenticação e dados de identidade sensíveis.
Práticas recomendadas para a implementação obrigatória MFA
As organizações devem:
Comunique os requisitos do MFA antecipadamente.
Explique as razões de segurança por trás da política.
Fornecer treinamento aos funcionários.
Oferecer múltiplas opções de autenticação.
Evite dependência desnecessária de dispositivos pessoais.
Estabelecer procedimentos de recuperação antes do lançamento.
Processos de backup e restauração de teste.
Defina procedimentos de PIN de emergência.
Monitore a experiência do usuário após a implantação.
A segurança obrigatória não significa frustração obrigatória.
A perspectiva Identité
A questão não é se as empresas podem exigir MFA para trabalho remoto.
A questão mais importante é:
"As organizações podem implementar requisitos obrigatórios de autenticação respeitando os funcionários e mantendo a produtividade?"
A resposta é sim.
A autenticação moderna deve proteger as organizações sem criar barreiras desnecessárias para as pessoas que as mantêm funcionando.
Essa é a filosofia por trás PasswordFree® e NoPass™, alimentado por patenteado Full Duplex Authentication®.
Ao combinar autenticação sem senha com Autenticação de PIN de emergência, Backup e restauração seguros, e opções de implantação flexíveis, as organizações podem impor políticas de segurança fortes, garantindo que os funcionários remotos permaneçam produtivos.
Porque o futuro da autenticação não é simplesmente controlar o acesso.
Ele está permitindo acesso seguro – em qualquer lugar, a qualquer hora, sem retardar o negócio.