




En general, las organizaciones pueden requerir MFA como condición para acceder a los sistemas de la empresa.
Los empleadores tienen la responsabilidad legítima de proteger:
Información al cliente
Propiedad intelectual
Datos financieros
Registros de empleados
Aplicaciones institucionales
Información controlada por la reglamentación
Los requisitos de MFA se consideran cada vez más una medida razonable de seguridad cibernética, especialmente para:
Empleados remotos
Administradores privilegiados
Usuarios de aplicaciones en la nube
Empleados que acceden a datos sensibles
Sin embargo, las organizaciones deberían aplicar las necesidades de MFA mediante políticas claras y prácticas de despliegue reflexivas.
Por qué el trabajo remoto hace que MFA sea más importante
El trabajo remoto expande la superficie de ataque.
Los empleados pueden conectarse desde entornos fuera del control directo de la organización.
Los cibercriminales se dirigen cada vez más a los trabajadores remotos mediante:
Ataques de phishing
Robo de credenciales
Reutilización de contraseña
Compromiso de correo electrónico de negocios
Ingeniería social
Intentos de acceso remoto maliciosos
Una contraseña robada por sí sola no debería ser suficiente para acceder a los recursos de la empresa.
MFA añade verificación de identidad adicional, haciendo que las credenciales comprometidas sean significativamente menos valiosas para los atacantes.
Consideraciones legales y políticas para el MFA obligatorio
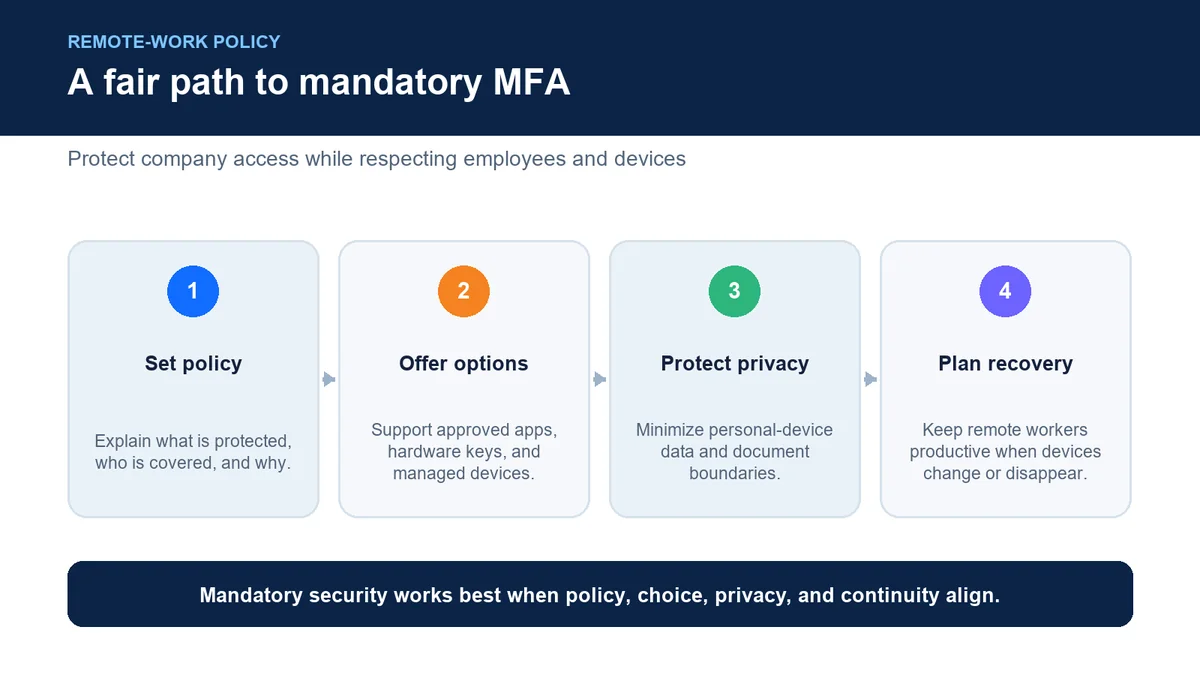
Aunque las organizaciones suelen tener la autoridad para exigir MFA, deben tenerse en cuenta varias consideraciones.
1. Cree una política de seguridad y uso aceptable
Debe documentarse un requisito MFA exitoso.
Las políticas deberían explicar:
Por qué se requiere MFA
¿Qué sistemas requieren MFA
Quién debe usar MFA
Métodos de autenticación aprobados
Responsabilidades de los empleados
Procedimientos de recuperación
Procesos de apoyo
Los empleados tienen más probabilidades de adoptar medidas de seguridad cuando entienden el propósito que hay detrás de ellos.
El mensaje no debe ser:
"Está forzando otro paso de seguridad."
El mensaje debe ser:
"Esto protege a nuestros empleados, clientes y operaciones comerciales".
2. Considerar los requisitos personales del dispositivo
Una de las preocupaciones más comunes se refiere a los teléfonos inteligentes personales.
Los empleados pueden preguntar:
"¿Puede mi empleador exigirme que use mi teléfono personal para MFA?"
La respuesta depende de factores como:
Leyes locales de empleo
Políticas de la empresa
Acuerdos de empleo
Normas industriales
Necesidades de reembolso
Incluso cuando se permite, la necesidad de dispositivos personales puede crear desafíos que impliquen:
Preocupaciones sobre la privacidad
Resistencia de los empleados
Reemplazo de dispositivo
Cuestiones de accesibilidad
Separación de la vida laboral y la vida personal
Las organizaciones deben considerar si la autenticación realmente necesita depender del dispositivo personal de un empleado.
Las modernas plataformas de autenticación ofrecen alternativas.
3. Proporcionar múltiples opciones de autenticación
Una fuerte política MFA no debe asumir que cada empleado tiene el mismo entorno tecnológico.
Los empleados pueden:
No es propio de los smartphones
Trabajo en entornos restringidos
Tener requisitos de accesibilidad
Viajes frecuentes
Trabajos en instalaciones seguras
Una estrategia de autenticación madura proporciona flexibilidad.
Las opciones pueden incluir:
autenticación sin contraseña
Biometría
Llaves de seguridad de hardware
Dispositivos empresariales
Perfiles de autenticación de confianza
Métodos de recuperación de emergencia
El objetivo es asegurar la identidad, no forzar un solo modelo de dispositivo.
4. Dirección Preocupaciones de privacidad de los empleados
Los empleados a veces se preocupan de que las aplicaciones de autenticación permiten a los empleadores acceder a la información personal.
Las organizaciones deben comunicar claramente:
¿Qué información se recopila?
A qué puede o no puede acceder la aplicación de autenticación
Si los datos personales son visibles
Cómo se protege la información de autenticación
La transparencia fomenta la confianza.
MFA obligatorio no debe significar interrupción obligatoria
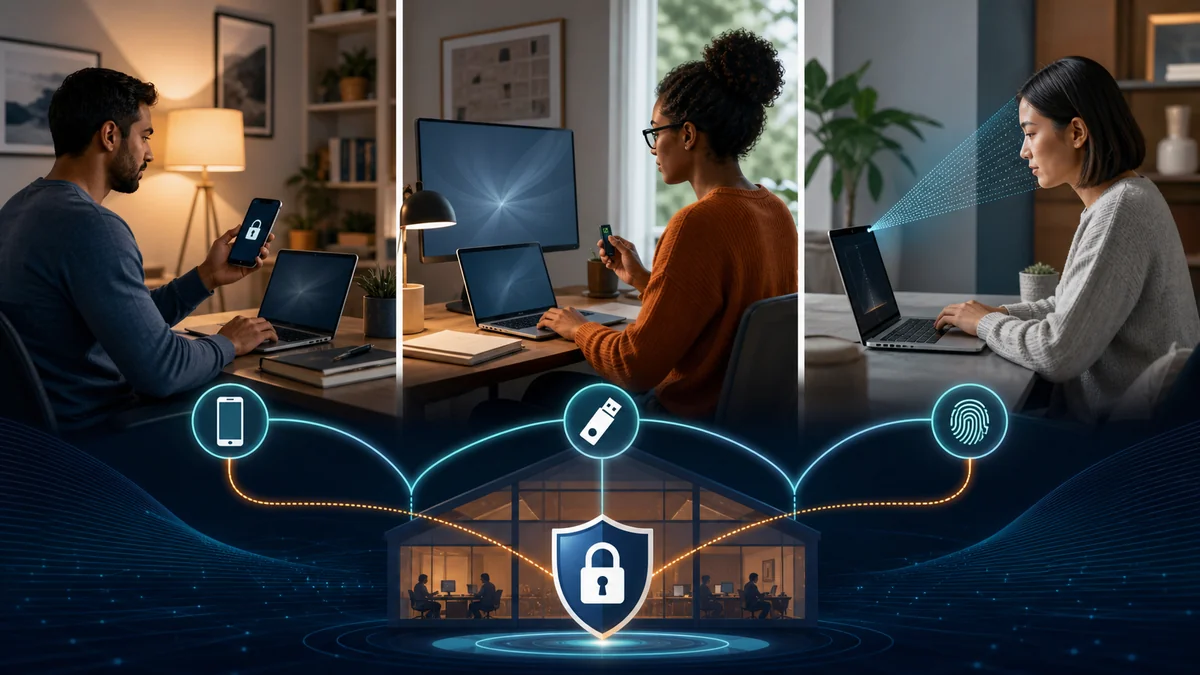
Uno de los mayores errores que cometen las organizaciones es implementar MFA sin considerar la experiencia del usuario.
Las implementaciones MFA mal diseñadas crean:
Iniciar sesión frustración
Aumento de las llamadas a los servicios de asistencia
Resistencia de los empleados
Menor productividad
Las mejores soluciones de seguridad protegen a los usuarios sin interferir con su capacidad para trabajar.
Más allá de MFA basado en el teléfono
Muchas organizaciones comienzan su viaje MFA con:
Códigos SMS
Aplicaciones de autenticación
Notificación push
Estos métodos proporcionan una valiosa protección.
Sin embargo, también introducen desafíos:
Teléfonos perdidos
Reemplazo de dispositivo
Migración de autenticación
Cuestiones de inscripción
Retrasos en la recuperación
Aquí es donde la autenticación sin contraseña cambia la conversación.
Construida para el trabajo remoto Continuidad de negocio
Los empleados remotos necesitan autenticación que funcione dondequiera que estén.
Los teléfonos están perdidos.
Los dispositivos se rompen.
Los empleados viajan.
Cambios de hardware.
Una estrategia moderna de autenticación debe anticipar estas situaciones.
Autenticación alimentada por Full Duplex Authentication® ofrece múltiples formas de mantener un acceso seguro.
Autenticación sin contraseña
FDA elimina la dependencia de contraseñas y mejora la protección contra:
Phishing
Robo de credenciales
Ataques de reutilización de contraseñas
Adquisición de cuentas
Los empleados obtienen un acceso más rápido mientras que las organizaciones reducen los riesgos relacionados con las contraseñas.
Autenticación de PIN de emergencia
Cuando la política organizacional lo permite, los usuarios autorizados pueden autenticarse de forma segura utilizando un PIN de emergencia cuando su dispositivo de autenticación principal no esté disponible.
Para los trabajadores remotos, esto puede ser especialmente valioso.
Ejemplos:
Un portátil está disponible, pero un teléfono está perdido.
Un empleado está viajando sin su dispositivo principal.
Se está activando un teléfono de reemplazo.
En lugar de perder el acceso, los empleados tienen un camino de recuperación seguro.
Respaldo seguro y restauración
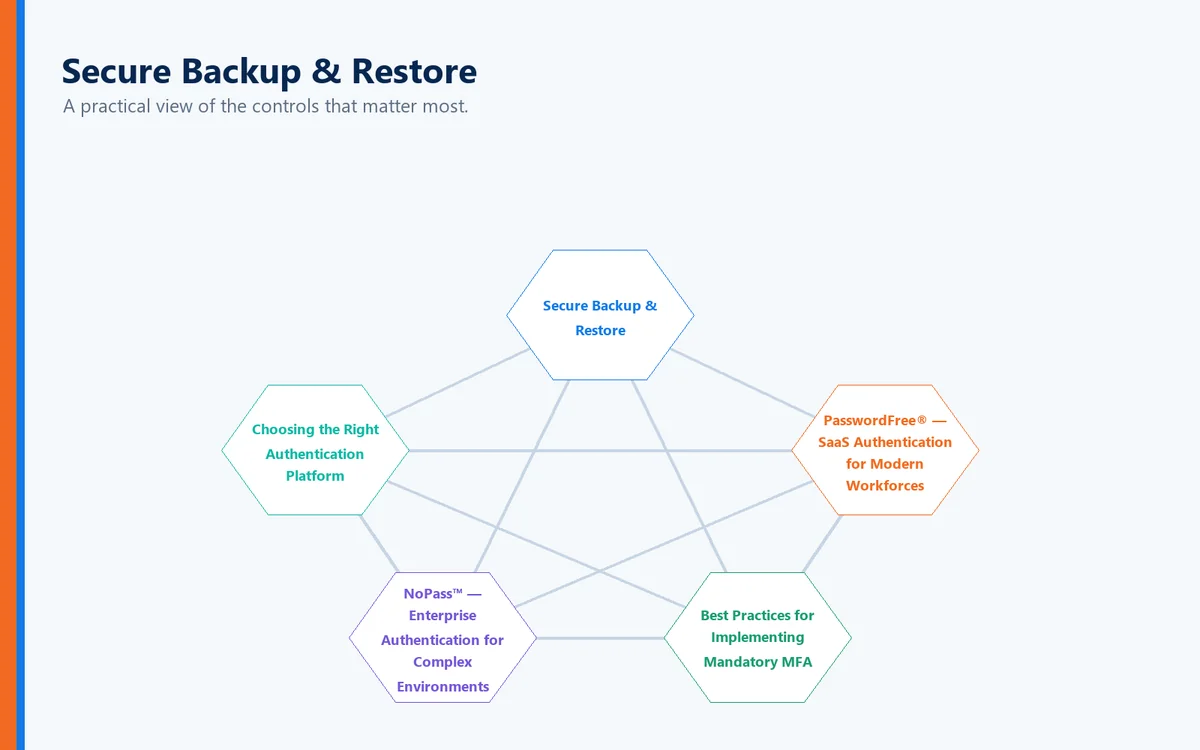
La sustitución de dispositivos no debe convertirse en una crisis de autenticación.
Organizaciones que utilizan PasswordFree® o NoPass™ puede habilitar una copia de seguridad de perfil de autenticación para:
Almacenamiento en la nube seguro
Infraestructura de redes corporativas
Cuando un usuario recibe un dispositivo de reemplazo, puede restaurar su perfil de autenticación.
En muchos casos, los usuarios pueden volver a estar operativos en menos de dos minutos.
Esto reduce:
Tiempo de inactividad de los empleados
Volumen de trabajo del servicio de asistencia a los usuarios
Gastos generales de administración
Elegir la plataforma de autenticación correcta
Diferentes organizaciones tienen diferentes requisitos.
PasswordFree® — Autenticación SaaS para las fuerzas de trabajo modernas
Organizaciones que buscan un despliegue rápido a menudo escogen PasswordFree®, la plataforma de autenticación de Software como Servicio de Identité.
PasswordFree® proporciona:
autenticación sin contraseña
Despliegue simplificado
Reducción de la dependencia de contraseña
Opciones de recuperación seguras
Autenticación de PIN de emergencia
Copia de seguridad & Restaurar capacidades
Mejora de la productividad de los trabajadores a distancia
NoPass™ — Autenticación empresarial para entornos complejos
Las organizaciones grandes a menudo requieren una integración más profunda y un mayor control.
NoPass™, impulsado por Full Duplex Authentication®, apoya:
Directorio activo Microsoft
ID de entrada Microsoft
Microsoft 365 / Oficina 365
Microsoft Azure
Despliegue local
Entornos en la nube controlados por el cliente
Muchas instituciones financieras, organizaciones de salud, agencias gubernamentales y otras empresas reguladas prefieren NoPass™ porque permite un mayor control sobre la infraestructura de autenticación y datos de identidad sensibles.
Mejores prácticas para implementar MFA obligatorio
Las organizaciones deberían:
Comuníquese con antelación con los requisitos MFA.
Explicar las razones de seguridad detrás de la política.
Proporcionar formación a los empleados.
Ofrecer múltiples opciones de autenticación.
Evite la dependencia innecesaria de dispositivos personales.
Establecer procedimientos de recuperación antes de su puesta en marcha.
Prueba los procesos de copia de seguridad y restauración.
Definir procedimientos de PIN de emergencia.
Supervisar la experiencia del usuario después de la implementación.
La seguridad obligatoria no tiene que significar frustración obligatoria.
La perspectiva Identité
La cuestión no es si las empresas pueden exigir MFA para el trabajo a distancia.
La pregunta más importante es:
"¿Pueden las organizaciones implementar requisitos de autenticación obligatorios respetando a los empleados y manteniendo la productividad?"
La respuesta es sí.
La autenticación moderna debe proteger a las organizaciones sin crear barreras innecesarias para las personas que las mantienen en funcionamiento.
Esa es la filosofía detrás PasswordFree® y NoPass™, alimentado por patentado Full Duplex Authentication®.
Combinando la autenticación sin contraseña con Autenticación de PIN de emergencia, Respaldo seguro y restauración, y las opciones de despliegue flexible, las organizaciones pueden hacer cumplir políticas de seguridad sólidas, asegurando al mismo tiempo que los empleados remotos sigan siendo productivos.
Porque el futuro de la autenticación no es simplemente controlar el acceso.
Está permitiendo un acceso seguro, en cualquier lugar, en cualquier momento, sin ralentizar el negocio.