




Autenticação sem senha sem senha está mudando a segurança corporativa – mas é apenas o começo
Durante décadas, as senhas têm representado o elo mais fraco na segurança cibernética corporativa. Eles são esquecidos, reutilizados, roubados, phishing e negociados na dark web por bilhões. As organizações investiram inúmeras horas e milhões de dólares tentando fortalecer senhas através de regras de complexidade, rotações obrigatórias, gerenciadores de senhas e autenticação multifator (MFA). No entanto, os atacantes continuam a encontrar sucesso porque a senha em si continua sendo um segredo vulnerável.
A autenticação sem senha representa um dos avanços mais significativos em segurança cibernética nos últimos anos. Ao substituir senhas por credenciais criptográficas, biometria, chaves de segurança de hardware e dispositivos confiáveis, as organizações reduzem drasticamente sua exposição ao roubo de credenciais, proporcionando aos usuários uma experiência muito melhor.
Mas enquanto a autenticação sem senha remove um dos maiores vetores de ataque, levanta uma questão igualmente importante:
Como sabemos continuamente que a pessoa autenticada é realmente o usuário legítimo durante toda a sessão?
Essa pergunta representa a próxima evolução da identidade digital.
As Sete Vantagens da Autenticação Sem Senha
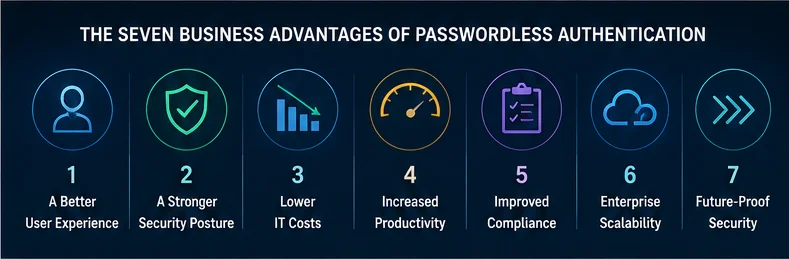
1. Uma melhor experiência do usuário
Um dos maiores benefícios da autenticação sem senha é a simplicidade.
Os funcionários não precisam mais se lembrar de dezenas de senhas ou redefinir repetidamente as credenciais esquecidas. Os clientes não abandonam as transações porque não conseguem se lembrar das informações de login.
A autenticação torna-se quase invisível.
Seja usando reconhecimento facial, uma impressão digital, uma chave de segurança FIDO2 ou um dispositivo móvel confiável, o acesso pode ocorrer em segundos com muito menos atrito.
Menos atrito muitas vezes se traduz diretamente em maior produtividade, maior satisfação do cliente e melhor adoção de aplicativos.
2. Uma Postura de Segurança Mais Forte
As senhas continuam sendo o principal alvo dos cibercriminosos porque podem ser roubadas.
A autenticação sem senha remove esse alvo.
Em vez de confiar em segredos compartilhados, as organizações autenticam usuários usando chaves criptográficas, biometria, dispositivos confiáveis e autenticadores de hardware que são significativamente mais resistentes a:
Phishing ataques
Credencial stuffing
Ataques de força bruta
Pulverização de senha
Aquisição de conta
A remoção de senhas reduz drasticamente a superfície de ataque de uma organização.
3. Custos de TI mais baixos
Estudos da indústria mostram consistentemente que as redefinições de senha continuam sendo uma das solicitações de help desk mais comuns.
Cada reset consome recursos de TI enquanto frustra os funcionários.
A autenticação sem senha reduz significativamente:
Solicitações de redefinição de senha
Conta lockouts
Bilhetes de Help Desk
Administração da política de senha
Gestão do ciclo de vida credencial
Em vez de apoiar senhas, as equipes de TI podem se concentrar em iniciativas estratégicas de segurança.
4. Aumento da produtividade
Cada senha esquecida interrompe os negócios.
Todos os atrasos de reinicialização funcionam.
Todo problema de autenticação cria atrito.
A autenticação sem senha minimiza essas interrupções, permitindo que os usuários se autentiquem rapidamente e continuem trabalhando sem atrasos desnecessários.
Mais de milhares de funcionários e milhões de logins, esses ganhos de produtividade se tornam substanciais.
5. Melhor Conformidade e prontidão de auditoria
Organizações que operam sob regulamentos como HIPAA, PCI DSS, GDPR, CJIS, SOX e inúmeras estruturas governamentais exigem controles de autenticação fortes e trilhas de auditoria detalhadas.
A autenticação sem senha suporta esses objetivos através de:
Verificação forte do usuário
Autenticação criptográfica
logging abrangente
Garantia de identidade melhorada
Melhor governança de acesso
As modernas plataformas sem senha também fornecem visibilidade aprimorada dos eventos de autenticação, ajudando as equipes de segurança a detectar comportamentos suspeitos mais cedo.
6. Escalabilidade Empresarial
As empresas modernas abrangem aplicações em nuvem, dispositivos móveis, trabalhadores remotos, empreiteiros, parceiros e sistemas legados.
A autenticação sem senha é muito mais eficaz do que o gerenciamento tradicional de senhas porque se integra em diversos ambientes, mantendo uma experiência de autenticação consistente.
Se os usuários acessam aplicativos SaaS, sistemas locais, VPNs, aplicativos de saúde, sistemas bancários ou portais governamentais, a autenticação sem senha fornece uma estrutura de segurança unificada.
7. Segurança preparada para o futuro
A cibersegurança está em constante evolução.
Os atacantes usam cada vez mais inteligência artificial, automação e engenharia social sofisticada para contornar as defesas tradicionais.
A autenticação sem senha posiciona as organizações para o futuro, alavancando:
Criptografia de chave pública
Confiança do dispositivo
biometria
Módulos de segurança de hardware
padrões FIDO2
Análise de risco assistida por IA
O resultado é um modelo de autenticação projetado para ameaças modernas em vez de tecnologias legadas.
Passwordless resolve problemas de senha ⁇ mas identidade ainda importa
A remoção de senhas é um avanço tremendo.
A autenticação é apenas um momento no tempo.
Muitos ataques ocorrem após Autenticação bem sucedida.
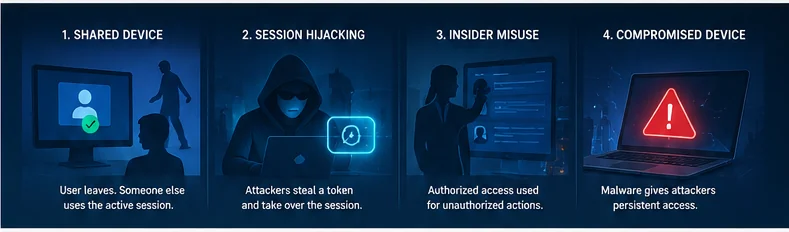
Considere vários cenários comuns:
Cenário 1: O Dispositivo Compartilhado
Um funcionário autentica usando biometria em uma estação de trabalho compartilhada.
O funcionário vai embora.
Outra pessoa imediatamente começa a usar a sessão já autenticada.
O login foi legítimo.
O usuário atual pode não ser.
Cenário 2: Session Hijacking
Um invasor rouba um cookie de sessão válido através de malware ou comprometimento do navegador.
Não é necessária senha.
Nenhum login ocorre.
A autenticação sem senha tradicional pode nunca detectar que a sessão autenticada mudou de mãos.
Cenário 3: Engenharia Social
Um usuário, sem saber, aprova um pedido de autenticação legítimo durante uma campanha de phishing sofisticada.
Autenticação é bem-sucedida.
O atacante agora tem uma sessão autenticada ativa.
Mais uma vez, o problema não é a senha.
A questão é a confiança de que a pessoa correta permanece por trás do dispositivo.
A Próxima Evolução: Verificação Contínua de Identidade
Esses cenários ilustram uma distinção importante.
Autenticação respostas:
“Quem é autenticado?”
A segurança de identidade moderna pergunta cada vez mais:
“Podemos confiar continuamente que esta ainda é a mesma pessoa?”
Essa mudança – da autenticação única à garantia contínua de identidade – está se tornando uma das tendências definidoras das arquiteturas de segurança da Zero Trust.
Onde se encaixa Full Duplex Authentication®
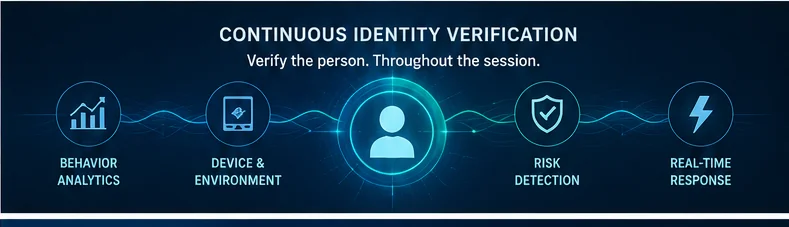
Uma abordagem para fortalecer ambientes sem senha é complementar a autenticação inicial com a verificação de identidade contínua.
patenteado Identité Full Duplex Authentication® (FDA) foi concebido em torno desta filosofia.
Em vez de ver a autenticação como um único evento, o FDA introduz uma camada adicional de verificação centrada no ser humano que ajuda a confirmar a legitimidade da interação ao longo da experiência de autenticação.
Sua metodologia única de resposta a desafios ajuda a garantir que tanto o usuário quanto o sistema estejam validando ativamente um ao outro, criando maior confiança de que a confiança não foi comprometida.
Essa abordagem pode fortalecer significativamente as implantações sem senha, ajudando a mitigar os riscos associados a:
Session seq ⁇ estro
Ataques de fadiga push
MFA prompt bombardeio
Compromisso de acesso remoto
Compartilhamento de dispositivos
Engenharia social
Roubo de credenciais que ignora o tradicional MFA
Em vez de substituir a autenticação sem senha, o Full Duplex Authentication® foi projetado para melhorar adicionando outra dimensão de garantia de identidade.
Olhando para frente: O que vem a seguir?
A indústria de segurança cibernética está indo além de simplesmente eliminar senhas.
Várias tendências estão começando a remodelar a autenticação empresarial:
Autenticação contínua
A autenticação se tornará cada vez mais um processo contínuo, em vez de um único evento de login, avaliando continuamente o comportamento do usuário, a saúde do dispositivo, a localização, os sinais de risco e a confiança na identidade.
Decisões de Risco Alimentadas por IA
A inteligência artificial ajudará a determinar quando a verificação adicional é realmente necessária, reduzindo o atrito desnecessário do usuário e fortalecendo a segurança contra o comportamento anômalo.
Confiança Zero Adaptativa
As organizações tomarão decisões de autenticação dinamicamente com base no contexto, recalculando continuamente a confiança em vez de conceder acesso permanente após o login.
Identidade como o novo perímetro de segurança
⁇ medida que as redes continuam a dissolver-se em ambientes cloud, híbridos e remotos, a identidade – e não a rede – tornar-se-á o limite de segurança primário.
Segurança centrada no ser humano
Talvez o mais importante, soluções de segurança bem-sucedidas se concentrarão cada vez mais na proteção dos usuários sem onerá-los.
A segurança mais forte é muitas vezes os usuários de segurança mal percebem.
Pensamentos Finais
A autenticação sem senha representa uma das melhorias mais importantes que as organizações podem fazer em sua estratégia de segurança cibernética. Reduz o risco de phishing, reduz os custos operacionais, melhora a conformidade e melhora drasticamente a experiência do usuário.
Mas à medida que os atacantes evoluem, as organizações também devem pensar além do login em si.
O futuro pertence a soluções que não apenas verificam os usuários no ponto de autenticação, mas também mantêm a confiança na identidade durante toda a interação digital.
A autenticação sem senha remove senhas.
A garantia contínua de identidade ajuda a preservar a confiança.
Juntos, eles representam o próximo capítulo da cibersegurança moderna.