




La autenticación sin contraseña está cambiando la seguridad empresarial, pero es sólo el comienzo
Durante décadas, las contraseñas han representado el eslabón más débil de la ciberseguridad empresarial. Son olvidados, reutilizados, robados, phished, y comercializados en la tela oscura por los miles de millones. Las organizaciones han invertido innumerables horas y millones de dólares tratando de fortalecer las contraseñas mediante reglas de complejidad, rotaciones obligatorias, gestores de contraseñas y autenticación multifactor (MFA). Sin embargo, los atacantes siguen encontrando éxito porque la contraseña en sí sigue siendo un secreto vulnerable.
La autenticación sin contraseña representa uno de los avances más significativos en ciberseguridad en los últimos años. Al reemplazar las contraseñas con credenciales criptográficas, biometría, claves de seguridad de hardware y dispositivos de confianza, las organizaciones reducen drásticamente su exposición al robo de credenciales y proporcionan a los usuarios una experiencia mucho mejor.
Pero mientras que la autenticación sin contraseña elimina uno de los vectores de ataque más grandes, plantea una pregunta igualmente importante:
¿Cómo sabemos continuamente que la persona autenticada es realmente el usuario legítimo durante toda la sesión?
Esa pregunta representa la próxima evolución de la identidad digital.
Las siete ventajas comerciales de la autenticación sin contraseña
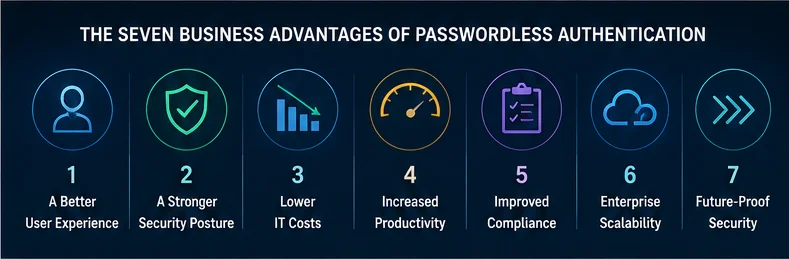
1. Una mejor experiencia de usuario
Uno de los mayores beneficios de la autenticación sin contraseña es la simplicidad.
Los empleados ya no necesitan recordar docenas de contraseñas o restablecer repetidamente credenciales olvidadas. Los clientes ya no abandonan las transacciones porque no pueden recordar la información de inicio de sesión.
La autenticación se vuelve casi invisible.
Tanto si se utiliza el reconocimiento facial, una huella digital, una llave de seguridad FIDO2 o un dispositivo móvil de confianza, el acceso puede ocurrir en segundos con mucha menos fricción.
Menos fricción a menudo se traduce directamente en una mayor productividad, una mayor satisfacción del cliente y una mejor adopción de aplicaciones.
2. Una postura de seguridad más fuerte
Las contraseñas siguen siendo el objetivo principal de los cibercriminales porque pueden ser robadas.
La autenticación sin contraseña elimina ese objetivo.
En lugar de confiar en secretos compartidos, las organizaciones autentican a los usuarios utilizando claves criptográficas, biometría, dispositivos de confianza y autenticadores de hardware que son significativamente más resistentes a:
Ataques de phishing
Relleno de credenciales
Ataques de fuerza bruta
Pulverización por contraseña
Adquisición de cuentas
Eliminar contraseñas reduce drásticamente la superficie de ataque de una organización.
3. Reducción de los costos de TI
Los estudios de la industria demuestran sistemáticamente que el restablecimiento de contraseñas sigue siendo una de las solicitudes de asistencia más comunes.
Cada reinicio consume recursos de TI mientras que los empleados frustrantes.
La autenticación sin contraseña reduce significativamente:
Solicitudes de restablecimiento de contraseña
Bloqueo de cuentas
Boletos para el servicio de asistencia a los usuarios
Administración de la política de contraseña
Gestión del ciclo de vida de las credenciales
En lugar de apoyar contraseñas, los equipos de TI pueden centrarse en iniciativas estratégicas de seguridad.
4. Mayor productividad
Cada contraseña olvidada interrumpe el negocio.
Cada reinicio retrasa el trabajo.
Cada problema de autenticación crea fricción.
La autenticación sin contraseña minimiza estas interrupciones al permitir a los usuarios autenticarse rápidamente y seguir trabajando sin retrasos innecesarios.
Más de miles de empleados y millones de usuarios, estas ganancias de productividad se vuelven sustanciales.
5. Mejora de la preparación para el cumplimiento y la auditoría
Las organizaciones que operan bajo regulaciones como HIPAA, PCI DSS, GDPR, CJIS, SOX, y numerosos marcos gubernamentales requieren controles de autenticación fuertes y pistas de auditoría detalladas.
La autenticación sin contraseña apoya estos objetivos a través de:
Verificación del usuario fuerte
Autenticación criptográfica
Tala general
Mejora de la garantía de identidad
Mejor gobernanza del acceso
Las plataformas modernas sin contraseña también proporcionan una mayor visibilidad en los eventos de autenticación, ayudando a los equipos de seguridad a detectar comportamientos sospechosos antes.
6. Escalabilidad de las empresas
Las empresas modernas abarcan aplicaciones en la nube, dispositivos móviles, trabajadores remotos, contratistas, socios y sistemas heredados.
La autenticación sin contraseña escala mucho más eficazmente que la administración tradicional de contraseñas porque se integra en diversos entornos manteniendo una experiencia de autenticación consistente.
Ya sea que los usuarios accedan a aplicaciones SaaS, sistemas locales, VPN, aplicaciones sanitarias, sistemas bancarios o portales gubernamentales, la autenticación sin contraseñas proporciona un marco de seguridad unificado.
7. Seguridad preparada para el futuro
La ciberseguridad está en constante evolución.
Los atacantes utilizan cada vez más inteligencia artificial, automatización e ingeniería social sofisticada para eludir las defensas tradicionales.
La autenticación sin contraseña posiciona a las organizaciones en el futuro aprovechando:
Cryptography de clave pública
Confianza en el dispositivo
Biometría
Módulos de seguridad de hardware
Normas FIDO2
Análisis de riesgos asistido por IA
El resultado es un modelo de autenticación diseñado para amenazas modernas en lugar de tecnologías heredadas.
Sin contraseña resuelve problemas de contraseña, pero la identidad sigue importando
Eliminar contraseñas es un avance tremendo.
Sin embargo, la autenticación es sólo un momento en el tiempo.
Muchos ataques ocurren después autenticación exitosa.
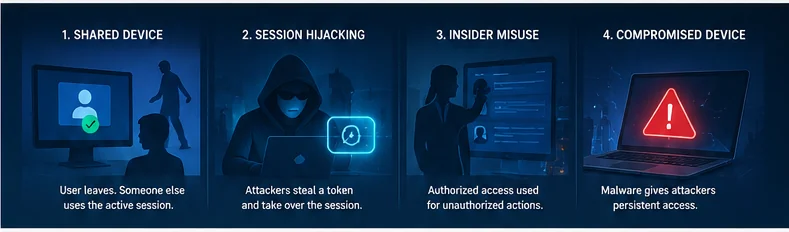
Considere varios escenarios comunes:
Escenario 1: El dispositivo compartido
Un empleado autentica el uso de biometría en una estación de trabajo compartida.
El empleado se va.
Alguien más inmediatamente comienza a usar la sesión ya autenticada.
El login era legítimo.
Puede que el usuario actual no lo sea.
Escenario 2: Session Secuestro
Un atacante roba una cookie de sesión válida a través de malware o compromiso del navegador.
No se requiere contraseña.
No se produce ningún login.
La autenticación tradicional sin contraseña nunca puede detectar que la sesión autenticada ha cambiado de manos.
Escenario 3: Ingeniería Social
Un usuario sin saberlo aprueba una solicitud de autenticación legítima durante una sofisticada campaña de phishing.
La autenticación tiene éxito.
El atacante ahora tiene una sesión activa autenticada.
De nuevo, el problema no es la contraseña.
La cuestión es la confianza de que la persona correcta permanece detrás del dispositivo.
La siguiente evolución: verificación continua de la identidad
Estos escenarios ilustran una distinción importante.
Respuestas de autenticación:
¿Quién lo autentificó?
La seguridad de la identidad moderna exige cada vez más:
“¿Podemos confiar continuamente en que esta es todavía la misma persona?”
Ese cambio —de la autenticación de una sola vez a la garantía de identidad continua— se está convirtiendo en una de las tendencias que definen las arquitecturas de seguridad de Zero Trust.
Donde Full Duplex Authentication® encaja
Uno de los enfoques para fortalecer los entornos sin contraseña es complementar la autenticación inicial con la verificación permanente de la identidad.
Patente de Identité Full Duplex Authentication® (FDA) fue diseñado alrededor de esta filosofía.
En lugar de ver la autenticación como un solo evento, FDA introduce una capa adicional de verificación centrada en el ser humano que ayuda a confirmar la legitimidad de la interacción a lo largo de la experiencia de autenticación.
Su metodología única de respuesta a los desafíos ayuda a garantizar que tanto el usuario como el sistema se validen activamente, creando una mayor confianza en que la confianza no se ha visto comprometida.
Este enfoque puede fortalecer significativamente los despliegues sin contraseña al ayudar a mitigar los riesgos asociados con:
Secuestro de sesiones
Ataques de fatiga por empuje
Bombardeo rápido MFA
Compromiso de acceso remoto
Intercambio de dispositivos
Ingeniería social
Robo de credenciales que evita el MFA tradicional
En lugar de reemplazar la autenticación sin contraseña, Full Duplex Authentication® está diseñado para mejorar añadir otra dimensión de la garantía de la identidad.
Mirando adelante: ¿Qué viene después?
La industria de la ciberseguridad va más allá de simplemente eliminar contraseñas.
Varias tendencias están empezando a remodelar la autenticación empresarial:
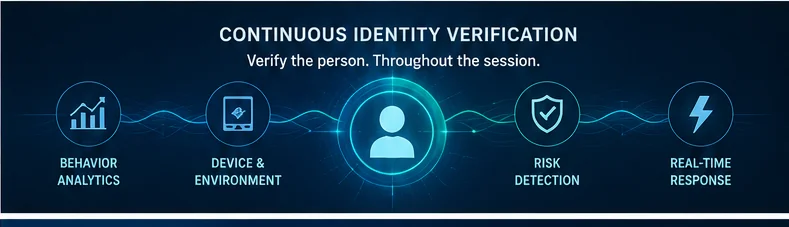
Autenticación continua
La autenticación se convertirá cada vez más en un proceso continuo en lugar de un solo evento de inicio de sesión, evaluando continuamente el comportamiento del usuario, la salud del dispositivo, la ubicación, las señales de riesgo y la confianza en la identidad.
Decisiones de riesgo basadas en la IA
La inteligencia artificial ayudará a determinar cuándo es realmente necesaria una verificación adicional, reduciendo la fricción innecesaria del usuario y reforzando la seguridad contra el comportamiento anómalo.
Adaptive Zero Trust
Las organizaciones tomarán decisiones de autenticación dinámicamente basadas en el contexto, recalculando continuamente la confianza en lugar de conceder acceso permanente después de iniciar sesión.
Identidad como el nuevo perímetro de seguridad
A medida que las redes se disuelvan a través de entornos de nube, híbridos y remotos, la identidad, no la red, se convertirá en el límite de seguridad primario.
Seguridad de los centros humanos
Tal vez lo más importante, las soluciones de seguridad exitosas se centrarán cada vez más en proteger a los usuarios sin sobrecargarlos.
La seguridad más fuerte es a menudo los usuarios de seguridad apenas notan.
Pensamientos finales
La autenticación sin contraseña representa una de las mejoras más importantes que las organizaciones pueden hacer a su estrategia de ciberseguridad. Reduce el riesgo de phishing, reduce los costos operativos, mejora el cumplimiento y mejora dramáticamente la experiencia del usuario.
Pero a medida que los atacantes evolucionan, las organizaciones también deben pensar más allá del login mismo.
El futuro pertenece a soluciones que no sólo verifican a los usuarios en el punto de autenticación, sino que también mantienen la confianza en la identidad a lo largo de la interacción digital.
La autenticación sin contraseña elimina las contraseñas.
La garantía continua de identidad ayuda a preservar la confianza.
Juntos, representan el siguiente capítulo de la ciberseguridad moderna.