
Durante anos, a estratégia de segurança cibernética foi construída em torno de uma suposição relativamente simples: manter os invasores fora da rede.
Construímos firewalls. Segmentamos redes. Implementamos proteção de endpoint, detecção de intrusão, gerenciamento de vulnerabilidades e monitoramento cada vez mais sofisticado.
Em seguida, a empresa mudou.
Os aplicativos movidos para a nuvem. Os funcionários começaram a trabalhar de todos os lugares. As plataformas SaaS se multiplicaram. APIs sistemas conectados que nunca haviam se comunicado anteriormente. Empreiteiros, parceiros, máquinas e agora agentes de IA se tornaram participantes da empresa.
O perímetro não desapareceu.
Mudou-se para a identidade.
É por isso que um recente artigo sobre Cybersecurity Dive de Eric Geller merece atenção. Com base na pesquisa da ReliaQuest, o artigo relata que as fraquezas relacionadas à identidade foram contabilizadas 44% de alertas de segurança de nuvem verdadeiros positivos, enquanto questões de identidade representadas 33% de alertas de postura de segurança em nuvem bruta A ReliaQuest também descobriu que a escalada de privilégios foi contabilizada 52% de alertas baseados em identidade confirmados.
Esses números são significativos.
Mas eu acredito que a questão mais importante é o que eles nos dizem sobre a forma como os atacantes estão mudando a economia do cibercrime.
Por que atacar a tecnologia quando você pode se tornar um usuário confiável?
Uma das linhas mais reveladoras da pesquisa ReliaQuest também é uma das mais simples:
“Attackers não estão arrombando – eles estão a entrar.”
Essa distinção importa.
Um invasor que explora uma vulnerabilidade muitas vezes cria evidências de um ataque. A digitalização de sistemas, a execução de código de exploração e a infraestrutura de sondagem podem gerar sinais que os defensores sabem reconhecer.
Uma credencial válida se comporta de maneira diferente.
Abre a porta.
E uma vez que o sistema reconhece a credencial, muito do que acontece depois pode se assemelhar a atividade legítima.
ReliaQuest relata que as credenciais comprometidas podem ser compradas por muito pouco dinheiro em mercados criminosos. A empresa observou credenciais básicas disponíveis por apenas US $ 2, enquanto as chaves de acesso à nuvem e outras credenciais de maior valor também podem vazar através de repositórios, pipelines de CI / CD, malware e ambientes mal configurados.
Isso muda o objetivo do atacante.
Por que gastar tempo derrotando todos os controles de segurança quando você pode se tornar alguém em quem esses controles já foram ensinados a confiar?
Esse é o problema de identidade mais profundo.
A credencial pode ser válida enquanto a pessoa que a usa não é
É aqui que as organizações precisam ter cuidado com o que queremos dizer quando dizemos que uma identidade foi “verificada”.
Um nome de usuário pode estar correto.
Uma senha pode estar correta.
A credencial pode ser legítima.
Uma sessão pode parecer normal.
E a pessoa por trás de tudo isso ainda pode ser o atacante.
É por isso que a segurança de identidade não pode parar na pergunta:
Essa pessoa forneceu uma credencial aceitável?
Precisamos cada vez mais fazer várias perguntas:
Quem está solicitando acesso?
Com quem ou com quem eles estão se comunicando?
Esta autenticação foi realmente iniciada pelo usuário legítimo?
O que essa identidade está autorizada a fazer?
A ação solicitada faz sentido neste contexto?
Estas são questões relacionadas, mas não são a mesma pergunta.
E essa distinção se torna especialmente importante quando o atacante passa pela primeira porta.
99% Over-Privileged deve tornar cada líder de segurança desconfortável
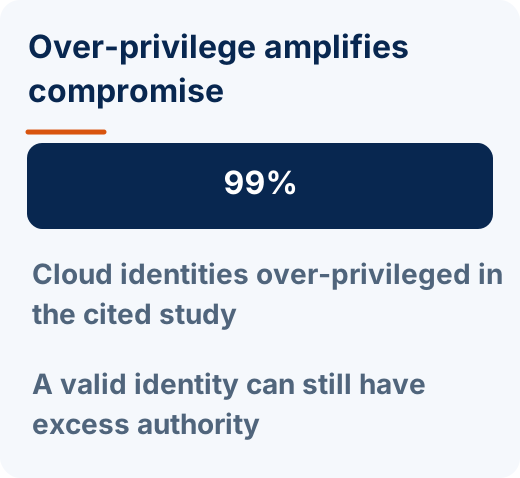
Talvez a estatística mais surpreendente na pesquisa ReliaQuest é sua citação de pesquisa descobrindo que 99% de identidades em nuvem são superprivilegiadas.
Pense no que isso significa da perspectiva do atacante.
Roubar uma identidade não é necessariamente o objetivo final.
É o começo.
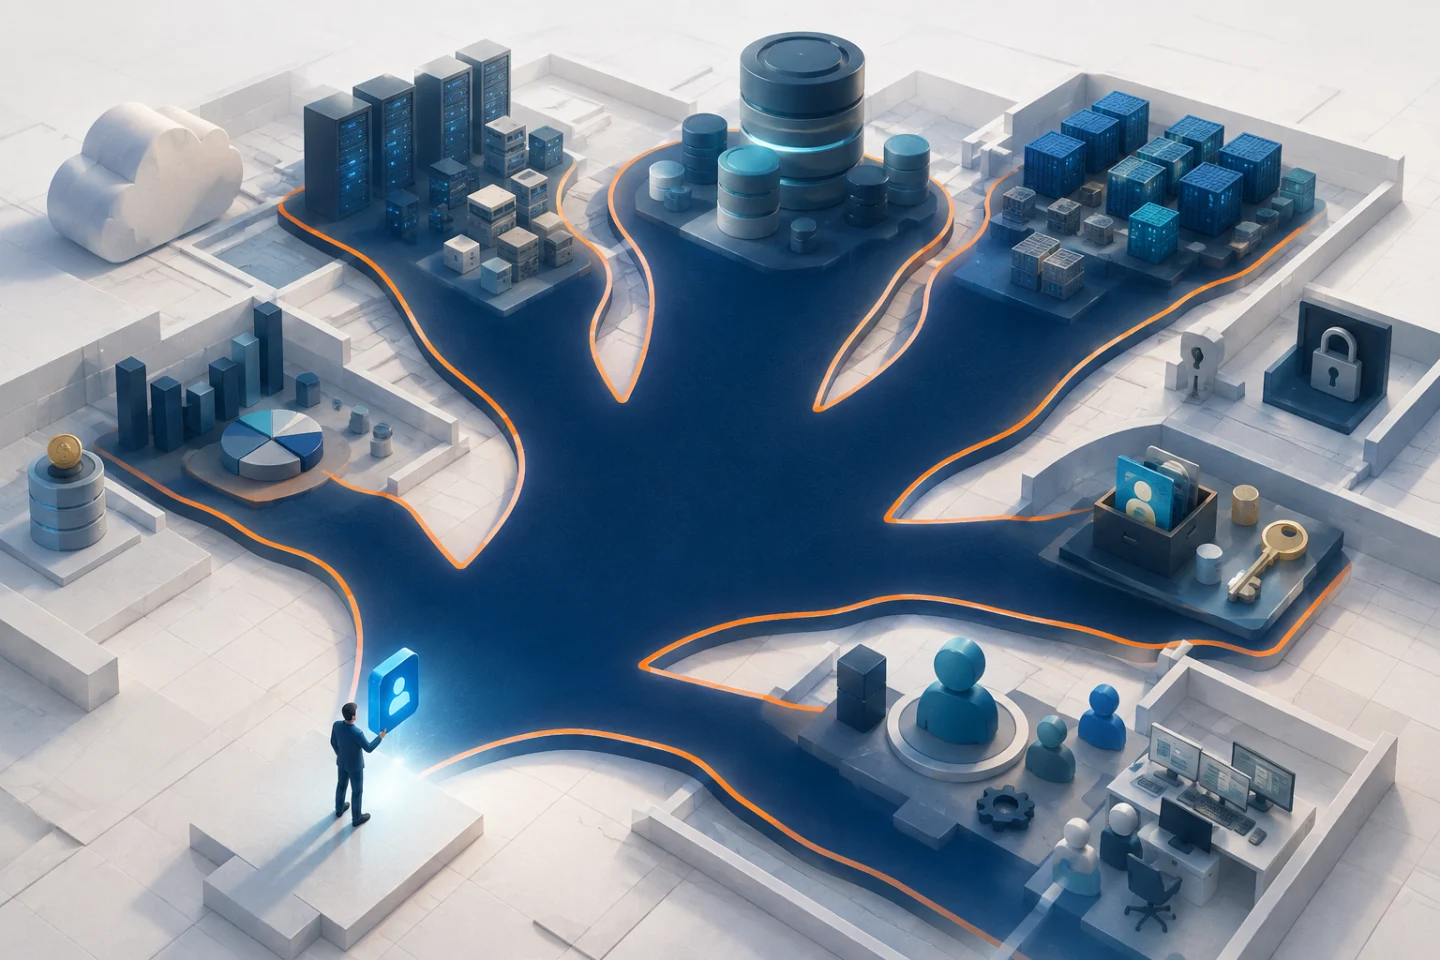
Se essa identidade possui permissões muito além do que o usuário legítimo realmente exige, o atacante pode herdar esses privilégios também.
ReliaQuest descobriu que 52% de alertas confirmados relacionados à identidade envolvidos na escalada de privilégiosO relatório argumenta que abusar de credenciais legítimas com permissões excessivas pode ser consideravelmente mais furtivo do que técnicas como varredura de vulnerabilidades ou exploração de execução.
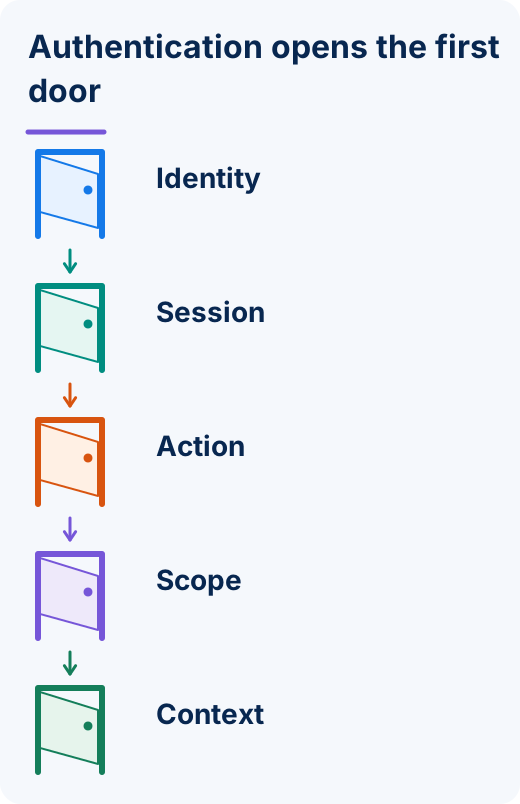
É por isso que a autenticação e a autorização devem ser tratadas como decisões de segurança diferentes.
Autenticação pergunta:
Quem é você, e você pode provar isso?
A autorização pergunta:
Agora que acreditamos que sabemos quem você é, o que você deve ser autorizado a fazer?
Essas duas decisões foram autorizadas a entrar em colapso umas nas outras por muito tempo.
Um login bem-sucedido não deve criar automaticamente uma autoridade ampla e persistente.
Autenticação abre a porta. Autorização determina o que acontece a seguir.
Imagine um funcionário que legitimamente precisa de acesso a um sistema financeiro.
A autenticação estabelece a identidade do funcionário.
Mas essa autenticação deve autorizar automaticamente o funcionário a alterar informações bancárias, exportar milhares de registros, criar um administrador privilegiado, iniciar uma grande transação financeira ou acessar informações confidenciais fora de suas responsabilidades normais?
Claro que não.
Essas ações trazem consequências diferentes.
E diferentes consequências devem exigir diferentes níveis de confiança.
ReliaQuest recomenda que se mova em direção privilégios permanentes zero zero, onde as permissões são fornecidas apenas quando necessário e expiram. Ele defende especificamente o acesso just-in-time e credenciais de curta duração, em vez de permissões desnecessariamente persistentes.
Essa é uma mudança arquitetônica importante.
Mas há outra questão que devemos acrescentar.
Quem autorizou a ação consequencial?
Porque reduzir privilégios limita o que uma identidade comprometida pode alcançar.
Uma autorização forte determina o que essa identidade deve ser autorizada a fazer naquele momento específico.
A perspectiva Identité®: A confiança não deve viajar em apenas uma direção
Há outra dimensão de segurança de identidade que se torna cada vez mais importante à medida que os atacantes melhoram sua capacidade de se passar por organizações legítimas.
A autenticação tradicional concentrou-se em grande parte em uma relação:
Usuário ⁇ Organização
A organização desafia o usuário.
Prove sua identidade.
Insira sua senha.
Forneça seu código MFA.
Aprovar a notificação.
Apresente sua biometria.
Mas os atacantes tornaram-se extremamente bons em inserir-se nessa relação.
Eles criam páginas de login convincentes. Eles personificam organizações confiáveis. Eles iniciam solicitações de autenticação fraudulenta. Eles projetam usuários socialmente. Eles roubam credenciais e sessões.
O que levanta uma pergunta enganosamente simples:
Se a organização exige que eu prove que sou realmente eu, por que não deveria exigir que a organização prove que é realmente a organização que eu pretendia alcançar?
Este é o problema que o Identité® aborda através Full Duplex Authentication®.
Em vez de autenticação operando em apenas uma direção:
Usuário ⁇ Destino
A relação de confiança torna-se:
Usuário ⁇ Destino legítimo
Ambos os lados participam do estabelecimento da confiança.
O objetivo não é simplesmente adicionar outro fator de autenticação.
É tornar a relação de confiança mais difícil de falsificar.
A intenção está se tornando parte da identidade
Há outro problema escondido dentro de ataques baseados em identidade.
Um usuário pode completar com sucesso um desafio de autenticação sem entender por que o desafio apareceu.
Vimos esse problema com a fadiga do MFA e o bombardeio.
Uma notificação aparece.
O funcionário está ocupado.
Talvez seja o quinto pedido de autenticação naquela manhã.
Eles aprovam.
Tecnicamente, o usuário participou da autenticação.
Mas será que eles realmente solicitaram a sessão?
Isso não é necessariamente a mesma coisa.
É por isso que a abordagem do Identité pode apresentar explicitamente o contexto de autenticação e perguntar:
“Você solicitou esta sessão de autenticação?”
Essa pergunta aparentemente simples introduz algo importante na decisão de segurança:
Intenção.
A identidade nos diz quem é a pessoa.
A autenticação fornece evidências que sustentam essa identidade.
A intenção ajuda a determinar se a interação é realmente deles.
A autorização determina o que essa identidade deve ser autorizada a fazer.
Full Duplex Authentication® ajuda a estabelecer confiança no outro lado da interação.
Juntos, começamos a ver uma arquitetura de confiança mais completa.
O Novo Quadro de Confiança
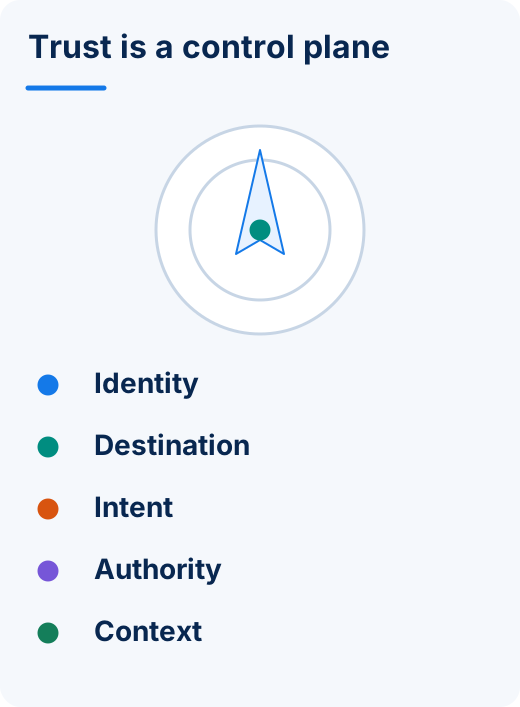
O futuro da segurança de identidade pode, portanto, exigir que pensemos além da autenticação como um único evento.
A estrutura torna-se:
Identidade. Destino. Intenção. Autorização. Contexto. Confiança.
Quem és tu?
Com quem estás a falar?
Você solicitou essa interação?
O que estás a tentar fazer?
Você está autorizado a fazê-lo?
Essa autoridade deve existir permanentemente, ou apenas para esta ação?
O contexto em torno do pedido faz sentido?
Essas questões se tornam ainda mais importantes à medida que as empresas introduzem agentes de IA e identidades de máquinas em ambientes de nuvem.
Um agente de IA pode autenticar com sucesso.
Isso não significa que ele deve herdar autoridade humana ilimitada.
Uma identidade de máquina pode ser legítima.
Isso não significa que ele deve possuir credenciais permanentes capazes de acessar todos os recursos que seu proprietário humano pode alcançar.
O número de identidades está aumentando.
A velocidade com que essas identidades podem agir está aumentando.
As conseq ⁇ ências da confiança equivocada estão aumentando com eles.
Segurança mais forte não deve significar mais fricção em todos os lugares
Há uma preocupação compreensível de que tudo isso tornará a autenticação mais complicada.
Não devia.
O objetivo não deve ser desafiar usuários legítimos constantemente.
Deve ser para fazer Confiança mais inteligente.
Ações de baixo risco com forte garantia de identidade, destinos legítimos, comportamento esperado e privilégios apropriados devem criar muito pouco atrito.
Ações de maior risco devem desencadear uma autorização mais forte.
O princípio é simples:
A fricção deve seguir o risco.
Isso é melhor segurança e, quando projetado corretamente, uma melhor experiência do usuário.
O funcionário legítimo começa a trabalhar.
A transação suspeita é desafiada.
A identidade superprivilegiada fica restrita.
O destino fraudulento não estabelece confiança.
A segurança pára de tratar todas as interações igualmente e começa a proteger as interações que realmente importam.
A segurança na nuvem tornou-se um problema de confiança
As descobertas da ReliaQuest merecem atenção porque revelam algo maior do que um problema de configuração do IAM.
A empresa descreve a identidade como o perímetro moderno e argumenta que os defensores precisam conectar sinais de identidade, nuvem e endpoint em vez de combater fragmentos isolados de uma cadeia de ataque.
Concordo.
Mas eu levaria o argumento um passo adiante.
A identidade pode ser o perímetro moderno.
A confiança está se tornando o plano de controle moderno.
⁇ medida que as organizações se tornam mais distribuídas, a questão de segurança não é cada vez mais simplesmente se alguém cruzou um limite de rede.
É se a pessoa, a máquina, o destino e a ação solicitada merecem a confiança que o sistema está prestes a dar a eles.
Esse é um modelo de segurança fundamentalmente diferente.
E explica por que a adição de outro desafio de autenticação não pode, por si só, resolver o problema de identidade.
O futuro da autenticação exigirá que estabeleçamos relacionamentos confiáveis, verifiquemos a intenção, limitemos a autoridade e reconsideremos continuamente o que uma identidade autenticada deve ser autorizada a fazer.
A ReliaQuest e a Cybersecurity Dive forneceram evidências convincentes de onde os ataques em nuvem estão se movendo.
A lição maior é onde a arquitetura de segurança deve se mover em seguida.
Os atacantes não têm que derrotar todos os controles de segurança. Eles só têm que se tornar alguém, ou algo, esses controles foram ensinados a confiar.
O futuro da prevenção começa por tornar essa confiança muito mais difícil de falsificar.