
Durante años, la estrategia de ciberseguridad se construyó en torno a una suposición relativamente simple: mantener a los atacantes fuera de la red.
Construimos cortafuegos, segmentamos redes, implementamos protección de endpoints, detección de intrusiones, gestión de vulnerabilidades y monitoreo cada vez más sofisticado.
Entonces la empresa cambió.
Las aplicaciones se trasladaron a la nube. Los empleados comenzaron a trabajar desde todas partes. Las plataformas SaaS se multiplicaron. Los sistemas conectados API que nunca se habían comunicado previamente. Contratistas, socios, máquinas y ahora agentes de IA se convirtieron en participantes en la empresa.
El perímetro no desapareció.
Se movió a la identidad.
Por eso merece atención un reciente artículo de Eric Geller sobre Cybersecurity Dive. Basándose en la investigación de ReliaQuest, el artículo informa que las debilidades relacionadas con la identidad 44% de alertas de seguridad en la nube verdaderas positivas, mientras que las cuestiones de identidad representan 33% de alertas de seguridad en la nube ReliaQuest también encontró que la escalada de privilegios 52% de alertas confirmadas basadas en la identidad.
Esos números son significativos.
Pero creo que la pregunta más importante es qué nos dicen sobre la forma en que los atacantes están cambiando la economía de la ciberdelincuencia.
¿Por qué atacar la tecnología cuando puedes convertirte en un usuario de confianza?
Una de las líneas más reveladoras de la investigación ReliaQuest es también una de las más simples:
“Los attackers no están entrando, están entrando”.
Esa distinción importa.
Un atacante que explota una vulnerabilidad a menudo crea evidencia de un ataque. Sistemas de exploración, ejecución de código de exploit e infraestructura de sondeo pueden generar señales que los defensores saben reconocer.
Una credencial válida se comporta de manera diferente.
Abre la puerta.
Y una vez que el sistema reconoce la credencial, mucho de lo que sucede después puede parecerse a la actividad legítima.
ReliaQuest informa que las credenciales comprometidas se pueden comprar por muy poco dinero en los mercados criminales. La firma observó credenciales básicas disponibles por tan solo $2, mientras que las claves de acceso a la nube y otras credenciales de mayor valor también pueden filtrarse a través de repositorios, tuberías CI/CD, malware y entornos mal configurados.
Eso cambia el objetivo del atacante.
¿Por qué pasar tiempo derrotando cada control de seguridad cuando puedes convertirte en alguien en quien ya se ha enseñado a confiar a esos controles?
Ese es el problema de identidad más profundo.
La credencial puede ser válida mientras que la persona que la utiliza no es
Aquí es donde las organizaciones deben tener cuidado con lo que queremos decir cuando decimos que una identidad ha sido “verificada”.
Un nombre de usuario puede ser correcto.
Una contraseña puede ser correcta.
Una credencial puede ser legítima.
Una sesión puede parecer normal.
Y la persona detrás de todo puede ser el atacante.
Es por eso que la seguridad de la identidad no puede detenerse en la pregunta:
¿Proporcionó esta persona una credencial aceptable?
Cada vez necesitamos hacer más preguntas:
¿Quién está solicitando acceso?
¿Con quién o con qué se comunican?
¿Fue esta autenticación iniciada realmente por el usuario legítimo?
¿Qué está autorizada a hacer esta identidad?
¿Tiene sentido la acción solicitada en este contexto?
Estas son preguntas relacionadas, pero no son la misma pregunta.
Y esa distinción se vuelve especialmente importante una vez que el atacante atraviesa la primera puerta.
99% Sobreprivilegiado debe hacer que cada líder de seguridad incómodo
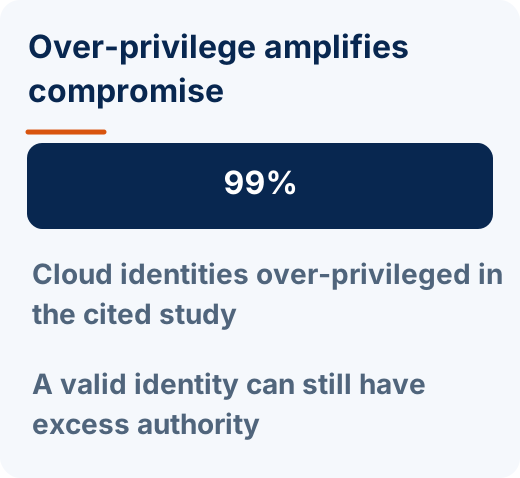
Tal vez la estadística más sorprendente en la investigación de ReliaQuest es su cita de la investigación de encontrar que 99% de identidades en la nube están sobreprivilegiadas.
Piensa en lo que eso significa desde la perspectiva del atacante.
Robar una identidad no es necesariamente el objetivo final.
Es el principio.
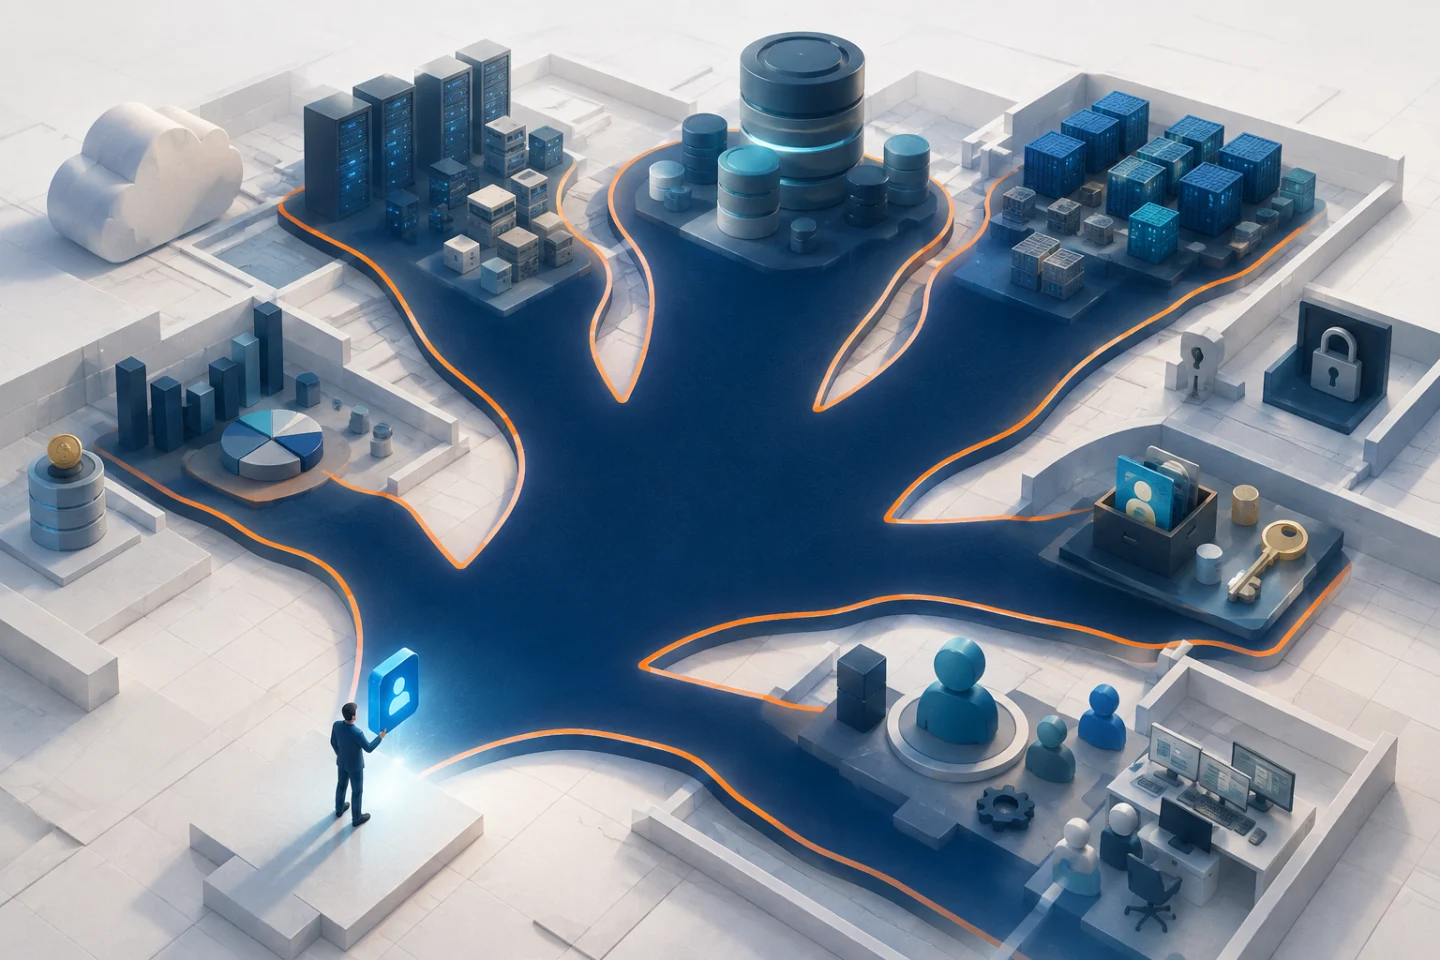
Si esa identidad posee permisos mucho más allá de lo que el usuario legítimo realmente requiere, el atacante también puede heredar esos privilegios.
ReliaQuest encontró que 52% de alertas confirmadas relacionadas con la identidad implicaron una escalada de privilegiosEn el informe se sostiene que abusar de credenciales legítimas con permisos excesivos puede ser mucho más sigiloso que técnicas como el escaneo de vulnerabilidad o la ejecución de explotación.
Es por ello que la autenticación y la autorización deben ser tratadas como decisiones de seguridad diferentes.
La autenticación pregunta:
¿Quién eres y puedes probarlo?
La autorización pide:
Ahora que creemos que sabemos quién eres, ¿qué se te debe permitir hacer?
Esas dos decisiones han sido permitidas a colapsar unas sobre otras durante demasiado tiempo.
Un inicio de sesión exitoso no debe crear automáticamente una autoridad amplia y persistente.
La autenticación abre la puerta. La autorización determina lo que sucede a continuación.
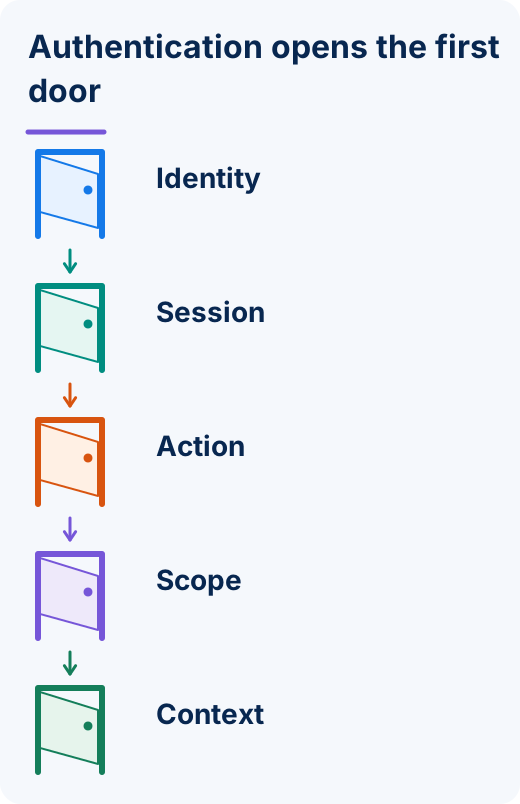
Imagínese un empleado que legítimamente necesita acceso a un sistema financiero.
La autenticación establece la identidad del empleado.
Pero, ¿debería esa autenticación autorizar automáticamente al empleado a cambiar la información bancaria, exportar miles de registros, crear un administrador privilegiado, iniciar una gran transacción financiera o acceder a información sensible fuera de sus responsabilidades normales?
Claro que no.
Esas acciones conllevan consecuencias diferentes.
Y las diferentes consecuencias deberían requerir diferentes niveles de confianza.
ReliaQuest recomienda avanzar hacia cero privilegios permanentes, donde los permisos se proporcionan sólo cuando se requiere y luego expiran. Específicamente aboga por el acceso justo a tiempo y credenciales de corta duración en lugar de permisos innecesariamente persistentes.
Ese es un cambio arquitectónico importante.
Pero hay otra pregunta que debemos añadir.
¿Quién autorizó la acción consecuente?
Porque reducir privilegios limita lo que una identidad comprometida puede alcanzar.
Una fuerte autorización determina lo que se debe permitir que esa identidad haga en ese momento en particular.
La perspectiva Identité®: La confianza no debe viajar en una sola dirección
Hay otra dimensión de la seguridad de la identidad que se vuelve cada vez más importante a medida que los atacantes mejoran su capacidad de hacerse pasar por organizaciones legítimas.
La autenticación tradicional se ha concentrado en gran medida en una relación:
Usuario → Organización
La organización desafía al usuario.
Demuestre su identidad.
Introduzca su contraseña.
Proporcione su código MFA.
Aprobar la notificación.
Presente su biometría.
Pero los atacantes se han vuelto extremadamente buenos insertándose en esa relación.
Crean páginas de acceso convincentes, se hacen pasar por organizaciones de confianza, inician solicitudes de autenticación fraudulentas, diseñan socialmente a los usuarios, roban credenciales y sesiones.
Lo que plantea una pregunta engañosamente simple:
Si la organización me requiere para demostrar que soy realmente yo, ¿por qué no debería exigir a la organización para demostrar que es realmente la organización a la que tenía intención de llegar?
Este es el problema Identité® direcciones a través de Full Duplex Authentication®.
En lugar de la autenticación que opera en una sola dirección:
Usuario → Destino
la relación de confianza se convierte en:
Usuario ↔ Destino legítimo
Ambas partes participan en el establecimiento de la confianza.
El objetivo no es simplemente añadir otro factor de autenticación.
Es hacer la relación de confianza en sí misma más difícil de falsificar.
La intención se está convirtiendo en parte de la identidad
Hay otro problema que esconde dentro de los ataques basados en la identidad.
Un usuario puede completar con éxito un desafío de autenticación sin entender por qué apareció el desafío.
Hemos visto este problema con la fatiga MFA y el bombardeo de empuje.
Aparece una notificación.
El empleado está ocupado.
Tal vez sea la quinta solicitud de autenticación esa mañana.
Lo aprueban.
Técnicamente, el usuario participó en la autenticación.
Pero, ¿realmente solicitaron la sesión?
No son necesariamente lo mismo.
Es por eso que el enfoque de Identité puede presentar explícitamente el contexto de autenticación y preguntar:
“¿Solicitaste esta sesión de autenticación?”
Esa pregunta aparentemente simple introduce algo importante en la decisión de seguridad:
intención.
La identidad nos dice quién es la persona.
La autenticación proporciona pruebas que respaldan esa identidad.
Intención ayuda a establecer si la interacción es realmente suya.
La autorización determina lo que se debe permitir que haga esa identidad.
Full Duplex Authentication® ayuda a establecer la confianza en el otro lado de la interacción.
Juntos, empezamos a ver una arquitectura de confianza más completa.
El nuevo marco de confianza
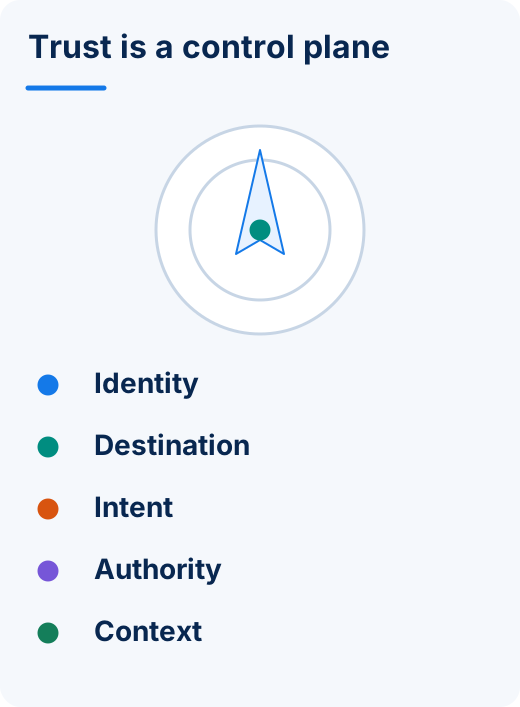
Por lo tanto, el futuro de la seguridad de la identidad puede requerir que pensemos más allá de la autenticación como un solo evento.
El marco pasa a ser:
Identidad. Destino. Intención. Autorización. Contexto. Confianza.
¿Quién eres?
¿Con quién estás hablando?
¿Solicitaste esta interacción?
¿Qué intentas hacer?
¿Está autorizado a hacerlo?
¿Debería existir esa autoridad permanentemente, o sólo para esta acción?
¿Tiene sentido el contexto que rodea la solicitud?
Estas preguntas son aún más importantes a medida que las empresas introducen agentes de IA e identidades de máquinas en entornos en la nube.
Un agente de IA puede autenticarse con éxito.
Eso no significa que deba heredar autoridad humana ilimitada.
Una identidad de máquina puede ser legítima.
Esto no significa que deba poseer credenciales permanentes capaces de acceder a todos los recursos que pueda acceder su propietario humano.
El número de identidades está aumentando.
La velocidad a la que esas identidades pueden actuar está aumentando.
Las consecuencias de la confianza fuera de lugar están aumentando con ellos.
Una seguridad más fuerte no debe significar más fricción en todas partes
Existe una preocupación comprensible de que todo esto hará que la autenticación sea más complicada.
No debería.
El objetivo no debe ser desafiar constantemente a los usuarios legítimos.
Debería ser para hacer confianza más inteligente.
Las acciones de bajo riesgo con fuerte garantía de identidad, destinos legítimos, comportamiento esperado y privilegios apropiados deben crear muy poca fricción.
Las acciones de mayor riesgo deberían dar lugar a una autorización más estricta.
El principio es sencillo:
La fricción debe seguir el riesgo.
Eso es mejor seguridad y, cuando se diseña correctamente, una mejor experiencia de usuario.
El empleado legítimo se pone a trabajar.
La transacción sospechosa es cuestionada.
La identidad sobreprivilegiada se ve limitada.
El destino fraudulento no establece confianza.
La seguridad deja de tratar cada interacción por igual y comienza a proteger las interacciones que realmente importan.
La seguridad en la nube se ha convertido en un problema de confianza
Los hallazgos de ReliaQuest merecen atención porque revelan algo más grande que un problema de configuración del IAM.
La compañía describe la identidad como el perímetro moderno y argumenta que los defensores necesitan conectar señales de identidad, nube y punto final en lugar de luchar contra fragmentos aislados de una cadena de ataque.
Estoy de acuerdo.
Pero yo llevaría el argumento un paso más allá.
La identidad puede ser el perímetro moderno.
La confianza se está convirtiendo en el plano de control moderno.
A medida que las organizaciones se distribuyen más, la cuestión de la seguridad no es cada vez más simplemente si alguien cruzó un límite de red.
Es si la persona, la máquina, el destino y la acción solicitada merecen la confianza que el sistema está a punto de darles.
Ese es un modelo de seguridad fundamentalmente diferente.
Y explica por qué agregar otro reto de autenticación no puede, por sí solo, resolver el problema de identidad.
El futuro de la autenticación requerirá que establezcamos relaciones confiables, verifiquemos la intención, limitemos la autoridad y reconsideremos continuamente lo que se debe permitir que haga una identidad autenticada.
Cybersecurity Dive y ReliaQuest han proporcionado pruebas convincentes de dónde se están moviendo los ataques en la nube.
La lección más grande es donde la arquitectura de seguridad debe moverse a continuación.
Los atacantes no tienen que derrotar a todos los controles de seguridad. Sólo tienen que convertirse en alguien, o algo, esos controles han sido enseñados a confiar.
El futuro de la prevención comienza haciendo que esa confianza sea mucho más difícil de falsificar.