



Durante anos, grande parte da discussão sobre segurança cibernética em torno da inteligência artificial se concentrou no que os atacantes poderia E, finalmente, fazer com a AI.
Essa conversa está mudando.
Os atacantes já estão usando IA generativa dentro de intrusões do mundo real – não apenas para escrever e-mails de phishing ou gerar código malicioso, mas para realizar reconhecimento, solucionar problemas de comandos fracassados, coletar credenciais, navegar em redes desconhecidas, identificar sistemas valiosos e decidir o que atacar a seguir. Um relatório recente do eSecurity Planet, com base em pesquisas da Gambit Security, documenta três atores de ameaças separados usando IA em diferentes estágios de operações cibernéticas ativas.
Essa distinção importa.
A IA não está mais apenas ajudando criminosos a criarem conteúdo melhor.
Está começando a ajudá-los a tomar melhores decisões.
E isso deve mudar a forma como as empresas pensam sobre identidade, autenticação, controle de acesso, segmentação e resposta a incidentes.
AI está se tornando um assistente de ataque
Uma das conclusões mais importantes do artigo do eSecurity Planet é que a IA está funcionando como um multiplicador de força operacional para os atacantes.
A tecnologia não está necessariamente inventando técnicas de ataque cibernético completamente novas. Em vez disso, está ajudando os criminosos a executar técnicas familiares mais rapidamente, solucionar problemas de forma mais eficaz, entender ambientes que nunca viram antes e identificar os sistemas que mais importam.
Isso é potencialmente mais conseq ⁇ ente do que outro e-mail de phishing gerado por IA.
Um atacante qualificado tradicionalmente precisava de conhecimento e experiência consideráveis para entrar em uma rede desconhecida e determinar:
Quais servidores são importantes?
Onde estão os backups?
Quais credenciais fornecem acesso administrativo?
Quais bancos de dados contêm as informações mais valiosas?
Onde deve começar o movimento lateral?
Agora, um assistente de IA pode ajudar a responder a algumas dessas perguntas.
O resultado não é necessariamente um novo ataque.
É um atacante mais rápido e mais capaz.
O caso dos cavalheiros: AI ajuda um atacante a entender a vítima
O primeiro caso discutido pela eSecurity Planet envolveu uma suspeita de afiliada de A operação de ransomware-as-a-service.
Os pesquisadores observaram o atacante usando o código Claude durante intrusões que afetam várias organizações em diferentes indústrias e países. A IA auxiliou com reconhecimento, comandos de exploração, scripts, modificações de firewall, análise de sistema e movimento lateral.
Talvez a parte mais reveladora da pesquisa foi o que aconteceu quando o atacante entrou em um ambiente que inicialmente não entendia.
O atacante usou a IA para analisar a saída de enumeração de rede, determinar onde as credenciais roubadas forneceram acesso administrativo e identificar sistemas potencialmente valiosos, como controladores de domínio, servidores de arquivos, bancos de dados e infraestrutura de backup.
De acordo com os pesquisadores citados pelo eSecurity Planet, o atacante até perguntou à IA quais bancos de dados eram mais importantes, e o modelo ajudou a identificar aqueles que a organização da vítima poderia perder.
Isso deve chamar a atenção de cada CISO.
Um invasor não precisa mais entender seu negócio antes de entrar em sua rede.
A IA pode potencialmente ajudá-los a aprender depois que chegarem.
Por que a identidade roubada se torna ainda mais perigosa
É aqui que os ataques movidos a IA se cruzam diretamente com a segurança de identidade.
A filial dos Cavalheiros teria obtido credenciais de domínio e acesso VPN antes de usar a IA para ajudar no reconhecimento e no movimento lateral.
Pense no que isso significa estrategicamente.
Uma vez que um atacante adquire uma identidade legítima, a IA pode ajudar a determinar:
O que essa identidade pode acessar?
Onde esta conta tem privilégios administrativos?
Quais sistemas devemos investigar a seguir?
Quais dados provavelmente serão mais valiosos?
Onde estão os backups?
Uma credencial comprometida já era perigosa.
Um atacante assistido por IA pode potencialmente fazer essa identidade roubada mais valiosos porque podem explorar seus privilégios de forma mais eficiente.
A própria identidade se torna o ponto de partida.
Zerofot: Roubo de Credencial Assistido por AI em Escala
O segundo caso do relatório está ainda mais diretamente ligado à identidade.
Ator de ameaças conhecido como Zerofot O OpenAI Codex e o Claude Code usaram o OpenAI Codex e o Claude Code para desenvolver e operar um scanner e uma ferramenta de coleta de credenciais que pesquisava sistemas expostos para obter arquivos sensíveis e informações de configuração.
Entre abril e maio de 2026, a operação credenciais e chaves validadas 2,975 dos anfitriões das vítimas do 1,742Estes incluíram chaves privadas SSH, chaves de acesso AWS, chaves do Google Gemini, chaves OpenAI, tokens GitHub e credenciais Anthropic.
Esse número é importante.
Mas o mais importante é O que essas credenciais representam.
Uma chave AWS roubada não é apenas uma sequência de caracteres.
É uma identidade.
Um token GitHub representa uma autorização.
Uma chave privada SSH pode fornecer acesso confiável.
Uma chave AI API pode fornecer acesso a modelos, informações ou infraestrutura cara.
Em ambientes empresariais modernos, As credenciais são caminhos de acesso.
E a IA pode ajudar cada vez mais os atacantes a descobrir, validar, organizar e explorar esses caminhos em escala.
AI também está executando a infra-estrutura do atacante
Outro elemento interessante da operação Zerofot é que a IA aparentemente não se limitou a escrever código malicioso.
Claude Code foi usado para ajudar em tarefas operacionais e do tipo DevOps, incluindo gerenciamento de proxy, roteamento de rede, configuração de firewall, gerenciamento de infraestrutura e solução de problemas.
Isso sugere que a IA pode reduzir as barreiras além da experiência em hacking.
Os atacantes tradicionalmente precisavam de habilidades em várias disciplinas:
Exploração cibernética.
Infraestrutura.
Rede.
Scripting.
Solução de problemas.
Operações em nuvem.
A IA pode potencialmente fornecer assistência em muitos deles.
É uma mudança significativa.
As operações cibercriminosas podem se tornar mais escaláveis mesmo quando o operador humano não possui experiência de classe mundial em todas as disciplinas técnicas.
Rage: AI se move dentro da estrutura de ataque
O terceiro caso descrito pelo eSecurity Planet envolve RAGE, um framework de exploração Python personalizado.
Os pesquisadores encontraram evidências de que o código gerado pela IA foi usado em seu desenvolvimento, e a estrutura supostamente incorporou um DeepSeek-backed. AI Orchestrator diretamente na própria plataforma de ataque.
O framework visava tecnologias voltadas para a Internet, incluindo Redis, Elasticsearch, Docker, Tomcat, Jenkins, Hadoop YARN, Confluence e outros, e foi projetado para exploração de vulnerabilidades, coleta de credenciais e implantação de mineração de criptomoedas.
Isso representa mais um passo na evolução.
A IA não é simplesmente um chatbot separado sentado ao lado de um invasor.
Pode tornar-se parte do próprio ataque de ferramentas.
Isso faz com que o cibercrime assistido por IA seja menos parecido com:
"Peça à IA para me escrever um script."
e cada vez mais como:
"Introduzi a IA no fluxo de trabalho de ataque."
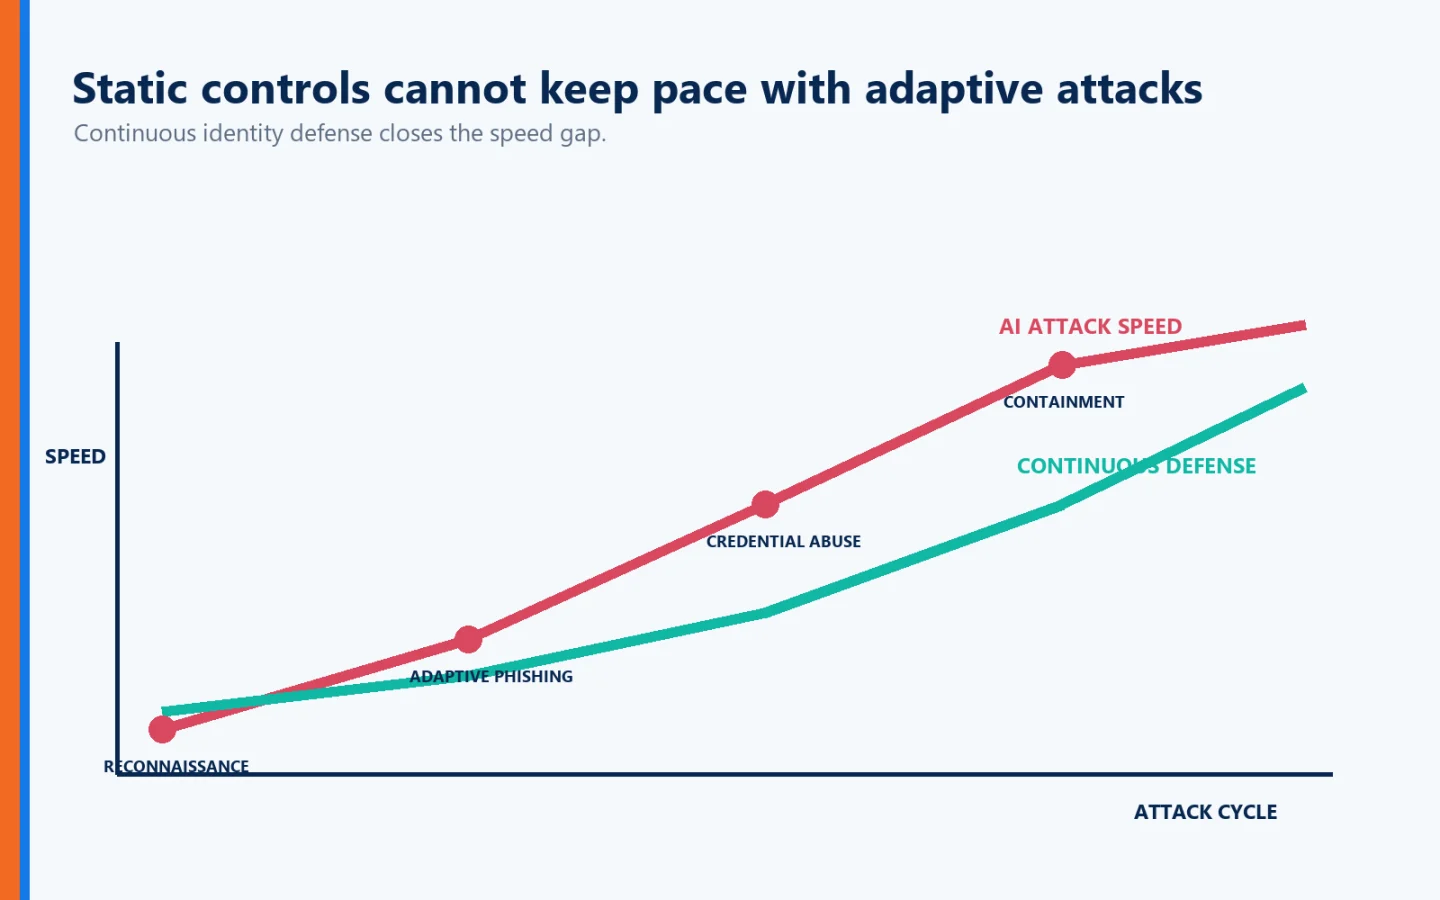
A verdadeira mudança é a velocidade
Esta pode ser a conclusão mais importante em todo o artigo.
O eSecurity Planet argumenta que a mudança maior é a compressão de fluxos de trabalho de atacanteA IA pode ajudar a interpretar ambientes desconhecidos, solucionar problemas, priorizar alvos de alto valor e manter a infraestrutura – tarefas que tradicionalmente exigiam mais tempo e experiência.
As equipes de segurança cibernética geralmente pensam em termos de tempo de permanência do atacante.
Quanto tempo temos para detectá-los?
Quanto tempo até que eles se movam lateralmente?
Quanto tempo até que eles identifiquem dados valiosos?
Quanto tempo antes do ransomware ser implantado?
A IA poderia encurtar esses windows.
E se os atacantes estão se movendo mais rápido, a segurança da empresa não pode depender da suposição:
"Nós vamos pegá-los depois que eles entrarem."
A melhor estratégia é tornar o compromisso de identidade inicial significativamente mais difícil – e limitar o que qualquer identidade comprometida pode realizar depois.
Senhas tornam-se uma responsabilidade ainda maior em um ambiente de ataque assistido por IA
As senhas já estavam vulneráveis antes que os atacantes começassem a usar a IA operacionalmente.
Eles podem ser pichados, roubados, reutilizados, expostos em violações, capturados por malware ou colhidos de sistemas protegidos indevidamente.
A IA não faz essas vulnerabilidades desaparecerem.
Isso torna a exploração deles potencialmente mais rápida e escalável.
Um invasor que obtém as credenciais de um funcionário pode potencialmente usar a IA para ajudar a determinar onde essa identidade fornece acesso e quais sistemas valem a pena ser direcionados.
É por isso que as organizações devem reconsiderar uma arquitetura de autenticação centrada em senhas reutilizáveis.
A questão não deve ser simplesmente:
"Quão forte é a nossa política de senha?"
Deve ser:
"Por que continuamos a confiar em credenciais que os atacantes podem roubar e reutilizar?"
Autenticação sem senha remove um alvo de ataque valioso
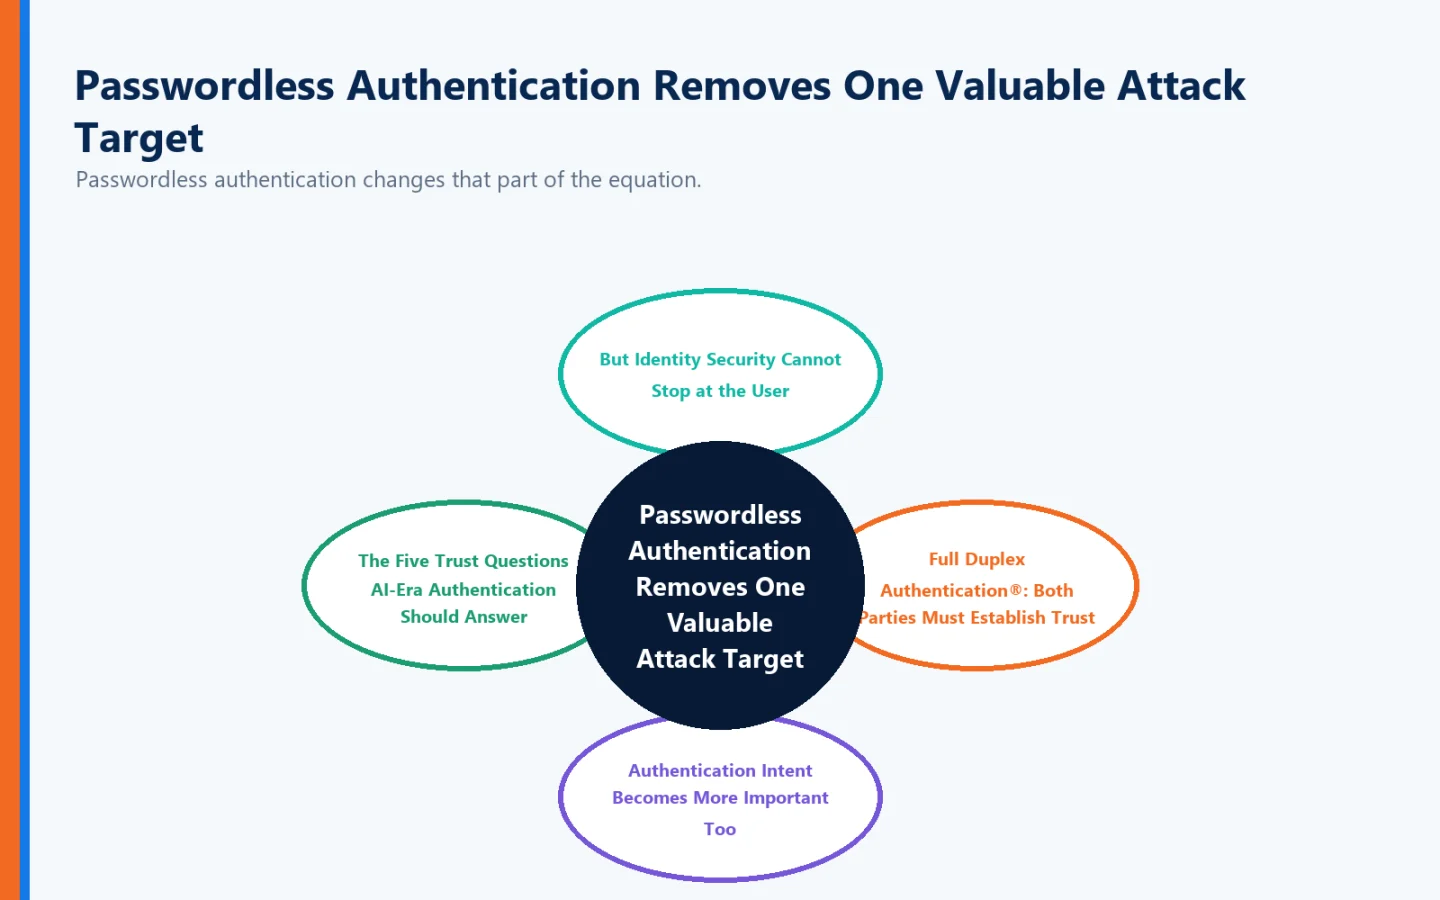
A autenticação sem senha altera essa parte da equação.
Em vez de pedir ao funcionário para inserir uma senha reutilizável, a autenticação pode envolver um dispositivo confiável combinado com um mecanismo biométrico ou outro mecanismo de autenticação aprovado.
Para o atacante, isso remove algo extremamente valioso:
A senha reutilizável.
Uma página de phishing convencional não pode coletar uma senha que o usuário nunca tenha que digitar.
O banco de dados de credenciais não pode expor uma senha diária que não serve mais como base de autenticação.
A autenticação sem senha não elimina todas as ameaças à segurança cibernética.
Mas remover a dependência de senha reutilizável pode eliminar uma grande categoria de oportunidades de ataque de identidade.
Mas a segurança de identidade não pode parar no usuário
Os atacantes movidos a IA não estão apenas melhorando na exploração de pessoas.
Eles também podem ajudar os atacantes a criar uma representação digital mais convincente.
Sites fraudulentos.
Domínios parecidos.
Portais de autenticação clonados.
Serviços corporativos falsos.
Conteúdo de engenharia social.
Portanto, a autenticação não deve mais girar exclusivamente em torno de uma questão:
"Este é o usuário legítimo?"
As organizações também precisam abordar:
"Este é o destino legítimo?"
É onde o Identité é patenteado Full Duplex Authentication® Muda o modelo de confiança.
Full Duplex Authentication®: Ambas as partes devem estabelecer confiança
A autenticação tradicional requer principalmente que o usuário autentique o serviço.
Full Duplex Authentication® estabelece Auten autenticação mútua.
O usuário deve estabelecer legitimidade.
O aplicativo ou site legítimo deve estabelecer legitimidade também.
Isso é cada vez mais importante porque um atacante assistido por IA pode criar uma imitação extremamente convincente de um destino legítimo.
O logotipo pode ser perfeito.
As cores podem ser perfeitas.
A linguagem pode ser perfeita.
O domínio pode parecer legítimo à primeira vista.
A aparência não é identidade.
Um destino fraudulento não pode simplesmente copiar seu caminho através do lado do aplicativo legítimo do Full Duplex Authentication®.
Em uma era em que a IA pode melhorar drasticamente a personificação digital, essa é uma distinção significativa.
Autenticação A intenção torna-se mais importante também
A engenharia social assistida por IA também torna o MFA simples baseado em aprovação cada vez mais problemático.
Um atacante com credenciais roubadas pode tentar notificações push repetidas ou coordenar o pedido com uma mensagem de engenharia social convincente.
É por isso que a experiência de autenticação do Identité pode ir além de um inexplicável:
Aprovar / Negar
Prompt.
O usuário pode ser explicitamente solicitado:
"Você solicitou esta sessão de autenticação?"
Na mesma tela de autenticação, Identité também pode exibir um imagem e número de três dígitos associada à interação de autenticação.
Isso move a decisão de segurança da simples aprovação para confirmação da intenção.
A diferença importa.
O atacante quer que o usuário pense:
"Aprovar".
Um melhor processo de autenticação incentiva:
“Eu realmente iniciei isso?”
As cinco perguntas de confiança que a autenticação AI-Era deve responder
A autenticação empresarial moderna precisa cada vez mais responder a cinco perguntas interconectadas:
Este é o usuário autorizado?
Este é o dispositivo autorizado?
O usuário realmente iniciou essa autenticação?
Este é o aplicativo ou site legítimo?
O que essa identidade está autorizada a fazer após a autenticação?
Essa pergunta final vincula a autenticação às recomendações no artigo do eSecurity Planet.
O relatório recomenda especificamente MFA, menos privilégio, proteção de credenciais e rotação, segmentação de rede, monitoramento de atividade de identidade suspeita, redução da exposição à Internet e procedimentos testados de resposta a incidentes.
Ataques movidos a IA não são resolvidos por um produto.
Eles exigem segurança em camadas.
Mas a identidade está no centro de muitas dessas camadas.
Menor privilégio torna-se mais importante quando a IA ajuda atacantes a navegar
Se a IA puder ajudar os atacantes a identificar sistemas de alto valor depois de comprometer uma identidade, o privilégio excessivo se tornará ainda mais perigoso.
Um usuário só deve ter acesso ao que realmente precisa.
Um administrador não deve automaticamente ter acesso irrestrito em todos os lugares.
Identidades de máquina e contas de serviço merecem o mesmo escrutínio.
Segmentação é importante.
Limites de privilégio são importantes.
Credenciais de curta duração são importantes.
assuntos de monitoramento.
Porque uma vez que um atacante tenha acesso, devemos assumir que eles terão cada vez mais ferramentas capazes de ajudá-los a entender como explorá-lo.
A IA amplifica as consequências do privilégio excessivo.
Atividade de Monitor de Identidade ⁇ Não Apenas Malware
O artigo do eSecurity Planet recomenda monitorar a identidade suspeita e a atividade de credenciais, incluindo criação incomum de chave de acesso, suposição de papel, recuperação de segredos, escalada de privilégios e tentativas anormais de autenticação.
Essa é exatamente a direção certa.
Ataques modernos podem usar credenciais legítimas.
Pode não haver nenhum evento de malware óbvio durante o acesso inicial.
Em vez disso, as equipes de segurança precisam reconhecer:
Essa identidade autenticada está se comportando de maneira estranha.
O usuário normalmente não recupera segredos.
Agora eles fazem.
O usuário normalmente não assume esse papel.
Agora eles fazem.
A conta normalmente não acessa a infraestrutura de backup.
Agora é que faz.
A telemetria de identidade torna-se telemetria de ameaça.
Biometria descentralizada pode proteger a identidade sem criar outro prêmio centralizado
A biometria pode fortalecer a autenticação sem senha, mas as organizações devem avaliar cuidadosamente onde as informações biométricas residem.
Identité utiliza a Arquitetura descentralizada em que a verificação biométrica ocorre no dispositivo confiável do usuário.
A biometria não precisa ser enviada para o Identité ou armazenada em um repositório biométrico centralizado do Identité para correspondência.
Os dados biométricos do usuário permanecem no dispositivo do usuário.
Isso é importante em um ambiente de ameaça orientado por IA porque os invasores estão se tornando melhores em encontrar concentrações valiosas de informações.
Por que criar outro repositório centralizado de dados de identidade sensíveis se a autenticação não requer um?
PasswordFree®: Autenticação SaaS para a era da IA
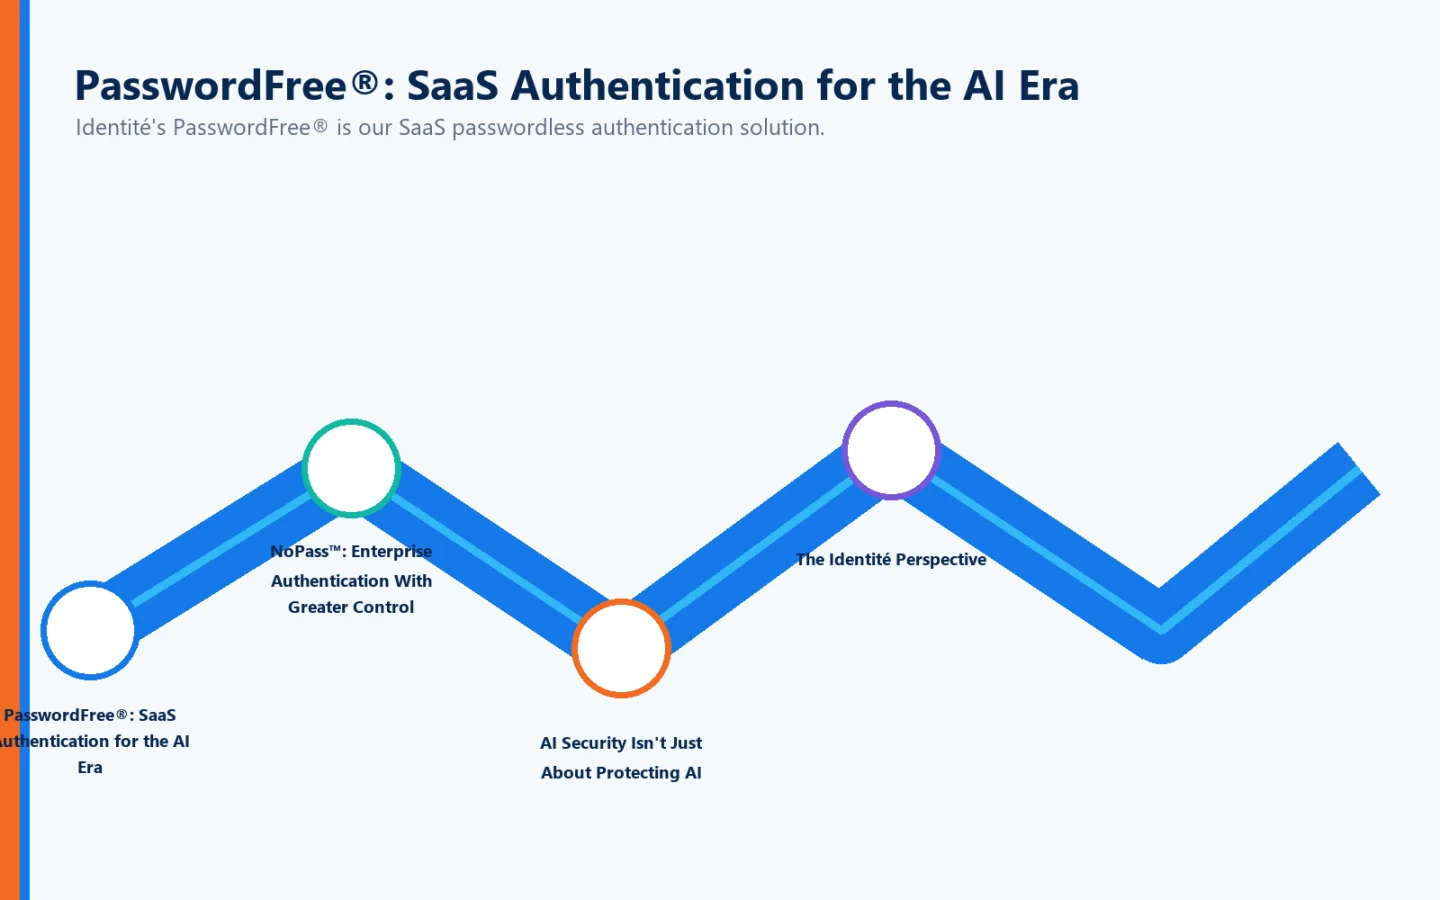
Identité PasswordFree® é a nossa solução de autenticação sem senha SaaS.
Ele é projetado em torno de recursos, incluindo autenticação sem senha, Full Duplex Authentication® patenteado, autenticação mútua, autenticação de dispositivo confiável, verificação biométrica descentralizada, intenção de autenticação, verificação contextual, autenticação de PIN de emergência, backup e restauração seguros e opções de autenticação de terceiros compatíveis.
O objetivo não é simplesmente substituir uma senha.
É tornar a identidade roubada substancialmente mais difícil para um atacante adquirir e reutilizar.
NoPass™: Autenticação Empresarial Com Maior controle
Para empresas que exigem integração mais profunda e controle de infraestrutura, a Identité oferece NoPass™, nossa solução PaaS alimentada por Full Duplex Authentication® patenteado.
NoPass™ pode ser implantado no local ou na nuvem e suporta ambientes empresariais envolvendo Microsoft Active Directory, Microsoft Entra ID, Microsoft 365 / Office 365 e Microsoft Azure.
Essa flexibilidade de implantação pode ser especialmente importante para instituições financeiras, organizações de saúde, agências governamentais e outras empresas que desejam maior controle sobre a infraestrutura de autenticação e informações confidenciais.
Para organizações como bancos que preferem não colocar informações de cliente ou autenticação em ambientes de nuvem pública, NoPass™ pode ser implantado no local.
A segurança não é apenas sobre proteger a IA
Há outra lição importante aqui.
Quando as pessoas ouvem Segurança da IA, muitas vezes pensam:
Como proteger o modelo de IA?
Isso é importante.
Mas ataques cibernéticos movidos por IA revelam um lado diferente da equação:
Como proteger tudo o mais de atacantes usando IA?
Os teus empregados.
As suas identidades.
As suas credenciais.
Suas contas em nuvem.
Os teus reforços.
sua infraestrutura administrativa.
As suas bases de dados.
Informações do cliente.
Os seus sistemas de autenticação.
A IA não está apenas criando uma nova categoria de ativos para defender.
Está dando aos atacantes melhores ferramentas para atacar os ativos que já temos.
A perspectiva Identité
A parte mais preocupante do artigo do eSecurity Planet não é que a IA possa gerar código malicioso.
Já conhecemos essa possibilidade há algum tempo.
O desenvolvimento mais consequente é que a IA está começando a operar dentro do ciclo de vida do ataque.
Pode ajudar os atacantes:
Entender ambientes desconhecidos.
Solucionar problemas com ações falhadas.
Credenciais de colheita.
Identificar o acesso privilegiado.
Encontre bancos de dados valiosos.
Localizar backups.
Gerencie a infraestrutura.
Priorizar alvos.
Isso significa o tempo entre:
Compromisso inicial
e:
Impacto sério nos negócios
Pode continuar encolhendo.
As organizações, portanto, precisam tornar o compromisso de identidade mais difícil no início e limitar as opções de atacante depois.
Com o Identité, a biometria pode ajudar a estabelecer:
"Eu sou o usuário autorizado."
O dispositivo de confiança participa no estabelecimento de:
"Este é o dispositivo autorizado."
A autenticação contextual pergunta:
"Eu iniciei esta sessão de autenticação?"
A imagem e o número de três dígitos fornecem contexto adicional.
E patenteado Full Duplex Authentication® Endereços:
"Este é o destino legítimo?"
Combine isso com o mínimo de privilégio, segmentação, proteção de credenciais, monitoramento comportamental, Zero Trust e resposta a incidentes testados, e as organizações podem criar várias barreiras entre um invasor e os sistemas mais importantes.
A IA não está necessariamente inventando um ataque cibernético inteiramente novo.
Está fazendo o atacante mais rápido, mais adaptável e potencialmente mais eficaz.
A cibersegurança precisa responder de acordo.
Porque quando os atacantes podem usar a IA para determinar o caminho mais rápido para o que mais importa, as empresas não podem se dar ao luxo de fazer A identidade é o caminho mais fácil.